
Stuxnet là gì?
Stuxnet là sâu máy tính (computer worm) được thiết kế và triển khai tấn công cơ sở hạt nhân Iran. Có thể gọi là vũ khí mạng đầu tiên tác động đến cơ sở hạ tầng vật lý, Stuxnet nhắm vào ly tâm làm giàu uranium Iran, làm hỏng và phá hủy năng lực quân sự quan trọng, gây gián đoạn lớn cho chương trình hạt nhân Iran.
Mặc dù chưa từng chính thức tiết lộ chính xác ai tạo Stuxnet, sâu này được hiểu rộng rãi là do chính phủ Mỹ và Israel cùng phát triển. Ngày càng lo ngại tiến trình chương trình vũ khí hạt nhân Iran, hai chính phủ xem xét các lựa chọn, bao gồm không kích trung tâm nghiên cứu phát triển nguyên tử.
Do rủi ro hành động quân sự trực tiếp chống chương trình hạt nhân Iran có thể bùng nổ thành xung đột khu vực hoặc toàn cầu lớn, nhà hoạch định Mỹ và Israel tập trung vào hình thức tấn công tinh vi hơn. Năm 2006, quyết định làm tê liệt cơ sở làm giàu uranium Iran qua chiến dịch tấn công mạng tiền lệ.
Stuxnet được tạo ra như thế nào?
Stuxnet được tạo bởi chương trình tuyệt mật — tên mã Operation Olympic Games — do cơ quan tình báo Mỹ và Israel lãnh đạo. Dưới sự dẫn dắt của Cơ quan An ninh Quốc gia Mỹ (NSA), hoạt động liên hợp được giao phát triển virus hoặc malware không chỉ nhiễm máy tính, mà thực sự làm hỏng cơ sở hạ tầng vật lý.
Con sâu Stuxnet kết quả là bước ngoặt về độ phức tạp, dù được thiết kế cách tương tự như mọi sâu độc hại khác tự sao chép qua mạng. Khi nhúng, malware có thể dùng đánh cắp dữ liệu, cài backdoor vào hệ thống, hoặc — như trường hợp Stuxnet tại Iran — cấy bot để kiểm soát toàn bộ cài đặt hệ thống.
Stuxnet có phải virus không?
Mã độc Stuxnet thường gọi là "virus Stuxnet", nhưng chính xác hơn phân loại là sâu (worm) hơn là virus máy tính. Cả virus và worm đều thiết kế gây thiệt hại và gián đoạn bằng cách nhiễm hệ thống, làm hỏng file, lan truyền nhanh. Nhưng khác virus, cần file/chương trình host để kích hoạt và tự sao chép, sâu là tự đủ (self-sufficient). Nói cách khác, sâu tự sao chép không cần input bên ngoài như file host hoặc chương trình, khiến chúng trở thành mối đe dọa mạng tinh vi và nguy hiểm đặc biệt.
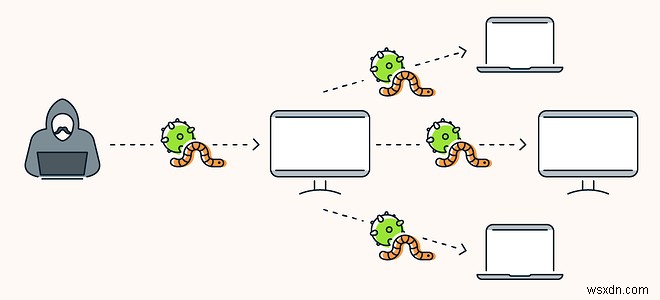 Sâu máy tính là dạng malware tinh vi đặc biệt.
Sâu Stuxnet làm gì?
Khi đưa vào mạng, Stuxnet lan truyền nhanh, dùng các lỗ hổng zero-day chưa biết trước trong Windows để nhảy máy sang máy. Nhưng máy tính bị nhiễm trong tấn công zero-day Stuxnet 2010 không phải mục tiêu cuối của sâu — chúng chỉ là phương tiện để tiếp cận phần cứng chúng điều khiển.
Sau khi xâm nhập cơ sở làm giàu uranium Iran, Stuxnet tìm máy tính kết nối với bộ điều khiển logic có thể lập trình (PLCs) tương tác và điều khiển ly tâm và máy móc công nghiệp khác tham gia sản xuất vật liệu hạt nhân cấp vũ khí.
Sâu sau đó thay đổi code PLCs khiến ly tâm quay quá nhanh, và quá lâu, đồng thời gửi dữ liệu giả làm cho mọi thứ có vẻ hoạt động bình thường. Điều này gây thiệt hại lớn cho thiết bị nhạy cảm, tạm thời khiến chương trình hạt nhân Iran bị đình trệ.
Stuxnet lan truyền như thế nào?
Vì cơ sở hạt nhân mục tiêu không kết nối internet, virus Stuxnet không thể truyền qua hack số. Thay vào đó, sâu rõ ràng được truyền qua laptop, USB, hoặc thiết bị lưu trữ di động. Ngay khi một máy bị nhiễm, sâu nhanh chóng tự sao chép và nhảy thiết bị đến thiết bị cho đến khi toàn bộ mạng bị xâm phạm.
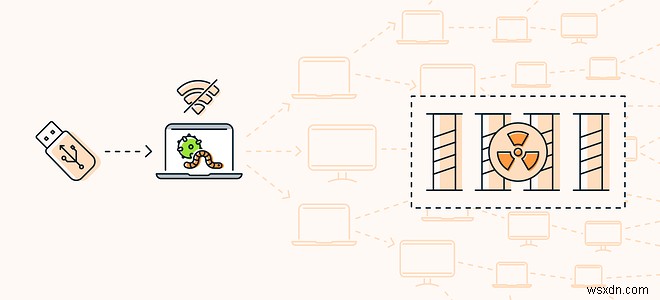 Sâu Stuxnet tấn công mạng điều khiển chương trình hạt nhân Iran.
Vì hệ thống chạy chương trình làm giàu uranium Iran air gapped (ngắt kết nối internet rộng), nhiễm lẽ ra phải được chứa. Nhưng Stuxnet vẫn lọt vào máy kết nối internet và lan nhanh ra ngoài, cho phép bên thứ ba lấy code.
Stuxnet sau đó ra sao?
Stuxnet không phải tấn công đơn lẻ, độc lập; nó là chiến dịch chậm rãi kéo dài tuần và tháng. Khi Stuxnet được phát hiện và chẩn đoán bởi chuyên gia an ninh Belarus cuối 2010, tác động Stuxnet đã bao gồm hàng chục nghìn máy nhiễm và hàng trăm ly tâm bị vô hiệu hóa.
Iran lên án gay gắt Stuxnet như hành động chiến tranh điện tử, và bắt đầu cố gắng chứa sâu và gỡ nó khỏi mạng. Nhưng nỗ lực bị cản trở bởi khả năng đột biến và tiếp tục lan truyền của Stuxnet. Cuối 2010, quan chức Iran công khai thừa nhận sẽ mất vài tháng để gọt sạch Stuxnet khỏi mọi hệ thống.
Mặc dù virus Stuxnet được thiết kế hết hạn 2012, sau khi lọt ra khỏi cơ sở mục tiêu ban đầu, "con mèo đã thoát khỏi cái balo". Kể từ đó, đã có loạt tấn công mạng cơ sở hạ tầng dùng sâu có đặc điểm và khả năng tương tự Stuxnet.
Xem một số biến thể Stuxnet nổi tiếng nhất:
Duqu
2011, nhà phân tích mối đe dọa phát hiện sâu mới đặt tên Duqu. Sự tương đồng đáng kinh ngạc giữa Duqu và Stuxnet khiến chuyên gia tin hai chủng malware liên quan chặt chẽ. Thực tế, chúng gần như giống hệt nhau — khác biệt duy nhất Duqu không thiết kế phá hoại máy móc, mà hành động như spyware ghi phím và thu thập dữ liệu hệ thống.
Flame
Malware nghi ngờ liên quan Stuxnet khác xuất hiện 2012. Đặt tên Flame, nhà nghiên cứu thấy virus chia sẻ nhiều code chung với Stuxnet, đặc biệt cách thiết kế nhắm cùng lỗ hổng Windows và lan qua USB.
Petya
Mặc dù không liên quan trực tiếp Stuxnet, malware Petya tàn phá tổ chức Ukraine suốt 2017 là ví dụ khác cho thấy tấn công mạng ngày càng vũ trang hóa chống lại toàn bộ ngành thậm chí quốc gia. Dù phân loại ransomware, mục đích chính Petya dường như gây hỗn loạn hệ thống ngân hàng Ukraine.
Cách bảo vệ chống tấn công mã độc
Stuxnet có thể là ví dụ cực đoan và nổi tiếng của mã độc, nhưng nó nhắc nhở mạnh mẽ rằng ranh giới giữa an ninh số và thực tế đang ngày càng mờ nhạt. Để phòng ngừa ransomware và trung hòa các mối đe dọa tinh vi như Stuxnet và virus liên quan, tuân thủ thực tiễn an ninh tốt là then chốt.
Giới hạn dùng USB và thiết bị lưu trữ di động khác giúp giảm rủi ro malware giành điểm tựa vào máy qua thiết bị di động bị nhiễm. Và cùng với nhiều lợi ích của VPN, kết nối mã hóa giúp che giấu danh tính và bảo vệ chống tấn công man-in-the-middle.
Nhưng dù thường cần VPN, chúng không thay thế phần mềm antivirus chuyên dụng quét mối đe dọa thời gian thực chặn tấn công trước khi gây hại. Gói an ninh mạng tốt nhất có công cụ gỡ mã độc chuyên biệt như trình gỡ trojan cách ly và tẩy chay ngay cả mối đe dọa mới và nổi lên.
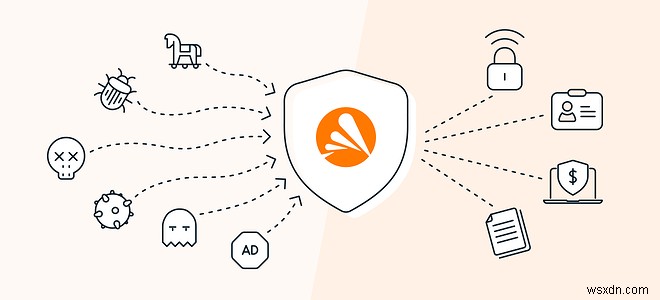 Phần mềm an ninh mạng Avast bảo vệ bạn chống lại loạt mối đe dọa trực tuyến ngày nay.
Bảo vệ chống virus với Avast
Khi cuộc sống chuyển sâu vào không gian số, và mối đe dọa mới phát triển tinh vi, quan trọng bảo vệ mình với an ninh trực tuyến mạnh chặn mối đe dọa mạng không rối ren thành thảm họa thực tế.
Avast One gói đầy tính năng chống mã độc mạnh biến thiết bị thành pháo đài, với nhiều lớp an ninh phát hiện và chặn mối đe dọa malware tiên tiến. Và với nhiều tính năng an ninh, quyền riêng tư, hiệu suất khác — bao gồm tường lửa và VPN — Avast One là giải pháp an ninh mạng toàn diện bảo vệ cuộc sống số của bạn.