
Malware làm chủ sở hữu trang web mất TỶ ĐÔ LA mỗi năm.
Cách tốt nhất bảo mật trang WP? Cài plugin bảo mật WordPress.
Admin WordPress thường dựa vào lời khuyên bảo mật từ admin khác. Đây là chiến lược tồi, vì dù lời khuyên tốt ý, nó không từ chuyên môn. Thêm vào đó, hacker thông minh. Họ tìm cách mới đánh bại phòng thủ cũ.
Tại sao bài này khác? Vì nó tổng hợp từ kinh nghiệm thực tế.
MalCare bảo vệ 100.000+ trang web. Chúng tôi thấy malware mới mỗi ngày. Tường lửa chặn hàng tỷ tấn công mỗi ngày.
Nếu bạn tìm bước hành động cải thiện bảo mật trang WordPress? Bạn đã tìm thấy hướng dẫn chiến đấu tối thượng.
Phần tốt nhất? Bạn không cần chuyên gia bảo mật để làm bất cứ điều gì.
TL;DR: Cài plugin bảo mật WordPress như MalCare để bảo vệ trang web khỏi hacker. MalCare là лучшая оборона cho trang web. Nó bảo vệ dữ liệu, người truy cập, và tài nguyên khỏi hacker.
Bảo Mật WordPress Là Gì?
Bảo mật WordPress liên quan đến bảo vệ trang web khỏi hacker và malware. Nó bao gồm một loạt biện pháp bảo mật WP cùng nhau che chở trang web, dữ liệu, và người truy cập khỏi hacker cố gắng đánh cắp dữ liệu.
Bạn có thể tìm bài về cách ngăn chặn SQL injection hoặc tấn công phishing, hoặc thậm chí cách gỡ malware chuyển hướng WordPress.
Điểm là bạn cần tìm khoảng trống bảo mật trên trang web, và bảo vệ chúng hiệu quả.
Trang Web WordPress Bị Hack Như Thế Nào
WordPress không không an toàn; chúng ta làm trang web không an toàn bằng việc thêm plugin và theme.
Plugin là phần thiết yếu của WordPress, nhưng thường chứa lỗ hổng ẩn. Lỗ hổng là lý do số một tấn công WordPress.
Đã nói vậy, bảo mật WordPress không phải hộp đen. Vì bạn biết hacker khai thác lỗ hổng, chìa khóa ngăn chặn họ là ngăn chặn những cuộc khai thác đó.
WordPress bản thân có cập nhật bảo mật tự động, kiểm tra mật khẩu mạnh, và biện pháp khác bảo vệ trang WordPress. Vấn đề là những thứ này không đủ riêng lẻ.
Trang web của bạn cần quản lý bảo mật WP toàn diện.
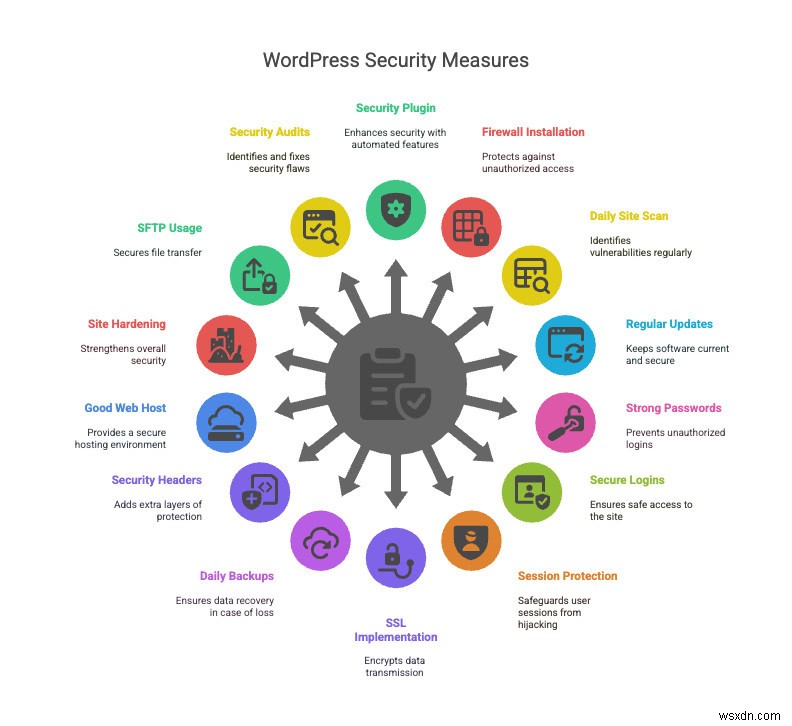
1. Cài Plugin Bảo Mật
Một plugin bảo mật WordPress là dòng phòng thủ toàn diện. Nó kết hợp quét sâu, gỡ malware, và tường lửa che chắn tấn công.
Nó xác định và sửa chữa mối đe dọa bạn có thể bỏ lỡ. Plugin tốt cũng bao gồm tính năng bảo mật đăng nhập như 2FA và bảo vệ brute force.
Chúng tôi khuyến nghị MalCare như lựa chọn vững chắc vì:
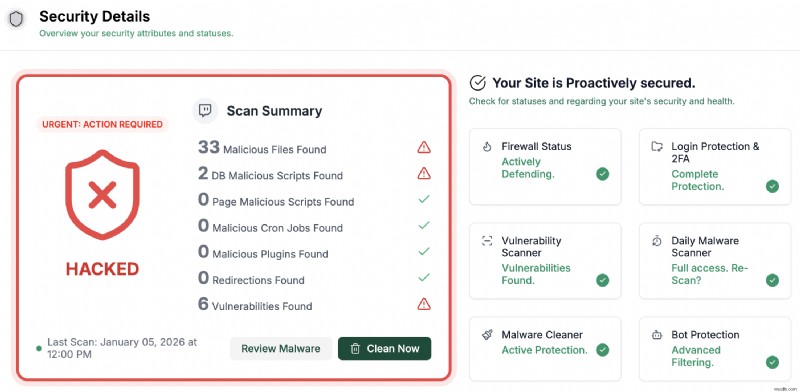
Quan trọng nhất, MalCare không dùng tài nguyên server để giữ trang web an toàn.
Tất cả quét, dọn dẹp, và chặn được thực hiện trên server MalCare. Vì vậy nếu bạn thấy plugin bảo mật làm chậm trang WordPress, bạn sẽ thấy hiệu ứng ngược với MalCare.
🔥 Cài plugin bảo mật vững chắc là cách hiệu quả nhất bảo mật trang web WordPress.
2. Chọn Tường Lửa Chủ Động
Cài tường lửa WordPress mạnh mẽ là bước tiếp theo bảo mật trang web WordPress.
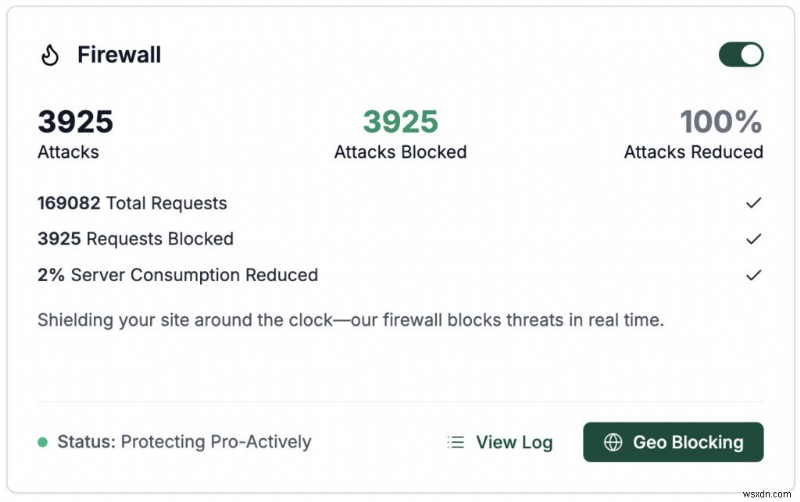
Nó là khiên chống tấn công WordPress, chặn traffic độc hại trước khi đến trang web.
Tường lửa ngăn chặn tấn công như:
Để chặn hiệu quả các tấn công này, chúng tôi khuyến nghị Atomic Security của MalCare. Atomic Security là tường lửa thông minh vượt ra ngoài bảo vệ cơ bản. Nó chặn lỗ hổng bị khai thác ngay cả trước khi chúng được khám phá. Nó đã ngăn chặn tấn công zero-day trên hàng nghìn trang web.
- Bảo vệ IP toàn cầu cho 100.000+ trang web
- Cập nhật thời gian thực chủ động tấn công
- Tường lửa endpoint để hiệu quả tối đa
- Hoạt động ngay lập tức; không cần thiết lập DNS
Có các loại tường lửa trang web, phân loại theo nơi cài đặt và cách hoạt động. Tường lửa hiệu quả nhất tải trước WordPress, để lọc toàn bộ traffic xấu.
3. Quét Malware Hàng Ngày
Trình quét malware là tín hiệu cảnh báo sớm rắc rối trên trang web.
Quét sâu hàng ngày, cảnh báo hack ngay khi xảy ra. Cho phép bạn dừng thiệt hại trước khi tồi tệ hơn. Chúng tôi thấy malware tồi tệ hơn càng ở lâu trên trang web.
Quét sâu là cách được low-estimated (đánh giá thấp), hiệu quả bảo mật trang WordPress.
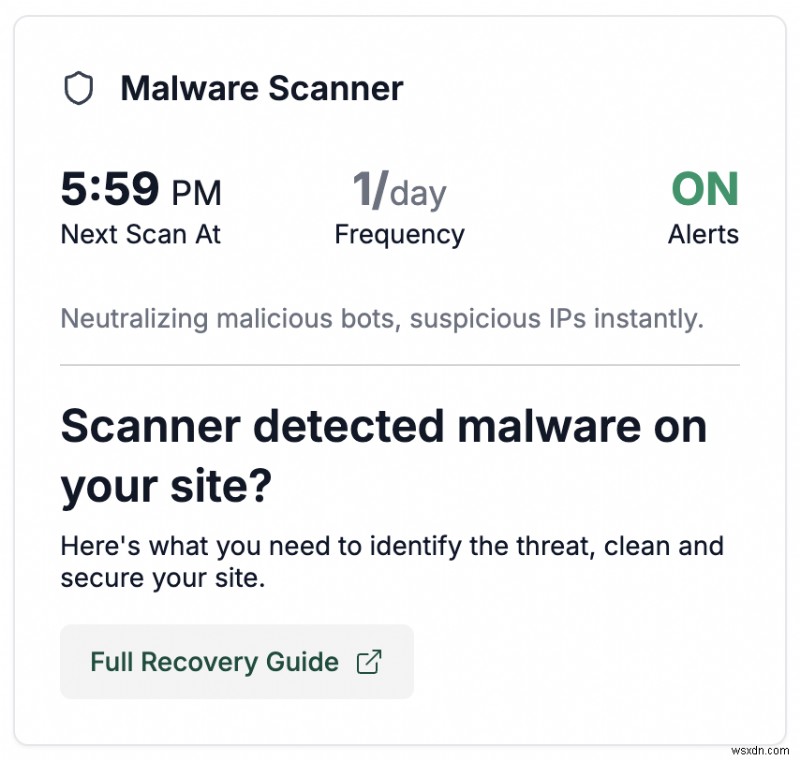
Với MalCare, bạn sẽ có câu trả lời chắc chắn trang web có bị hack. Khi có kết quả quét, bạn có thể nâng cấp dọn dẹp trang web trong vài phút.
Trình quét miễn phí MalCare là trình quét mạnh vì nó:
- Tự động hóa quét sâu
- Xác định malware và backdoor
- Phát hiện malware trong cơ sở dữ liệu
- Quét cron job cho script tái nhiễm
- Phát hiện malware với heuristic nâng cao
- Tìm malware trong theme và plugin premium
- Không bao giờ false positive
- Không dùng tài nguyên trang web cho quét
Quan trọng: Nếu phát hiện malware trên trang web, hãy dọn dẹp ngay. Nếu không, bạn rủi ro Google danh sách đen trang web, hoặc hosting treo nó.
Cách Chọn Trình Quét Malware Tốt
Trình quét malware không giống nhau. Do đó, chúng có hiệu quả khác nhau. Một số là trình quét blacklist, số khác chỉ trình quét lỗ hổng. Không cái nào bảo vệ hoàn toàn trang web khỏi hacker.
Hầu hết trình quét malware dùng cơ sở dữ liệu chữ ký thay vì heuristic phát hiện malware. Khớp chữ ký so sánh code trang web với chữ ký malware để phát hiện.
Để hoạt động, cơ sở dữ liệu chữ ký cần cập nhật. Tuy nhiên, malware về cơ bản là code, và có hoán vị vô hạn. Do đó, hacker chỉ cần sửa code tấn công để đánh bại phát hiện này. Thứ hai, đội ngũ duy trì cơ sở dữ liệu cần thấy malware để thêm vào. Điều này dễ với plugin/theme miễn phí, nhưng phần mềm premium thường bị bỏ qua. Chúng tôi thấy malware không được phát hiện trong theme từ Envato và Themeforest, hoặc page builder như Elementor và Divi vì lý do này.
Phát hiện heuristic hiệu quả hơn nhiều khi bạn muốn quét trang web tìm malware.
4. Kiểm Tra Lỗ Hổng
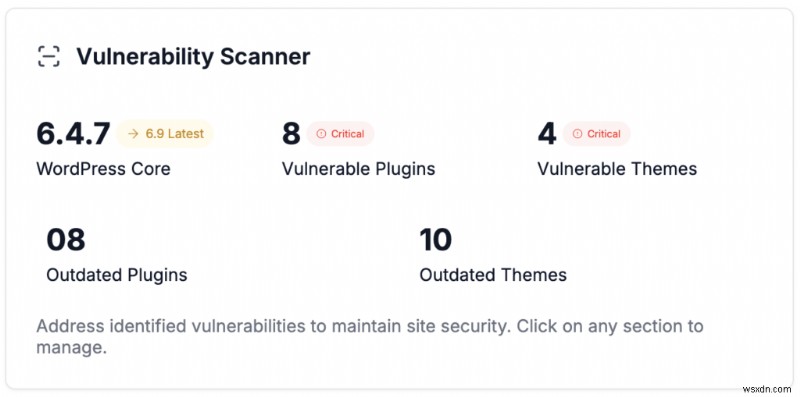
Lỗ hổng bảo mật WordPress là lý do chính trang web bị hack. Hacker khai thác lỗ hổng để truy cập trái phép, và cài malware.
Plugin và theme WordPress đều xây bằng code, và dù cố gắng, lỗ hổng có thể tồn tại. Thực tế, với AI, nhiều lỗ hổng sẽ được khám phá.
Dùng trình quét lỗ hổng định kỳ, để bạn nắm bắt mọi lỗ hổng mới tìm thấy.
5. Chạy Cập Nhật Định Kỳ
Khi lỗ hổng WordPress được khám phá, trường hợp tốt nhất là nhà nghiên cứu bảo mật phát hiện. Họ báo cho nhà phát triển. Nhà phát hành bản cập nhật vá lỗ hổng. Và, khi bản cập nhật phát hành, nhà nghiên cứu công khai lỗ hổng.
Hacker khai thác lỗ hổng trên trang web chưa cập nhật.
Đó là lý do cập nhật định kỳ quan trọng. Cập nhật bảo mật thường vá lỗ hổng, ngăn chặn tấn công, như tải file không an toàn hoặc SQL injection.
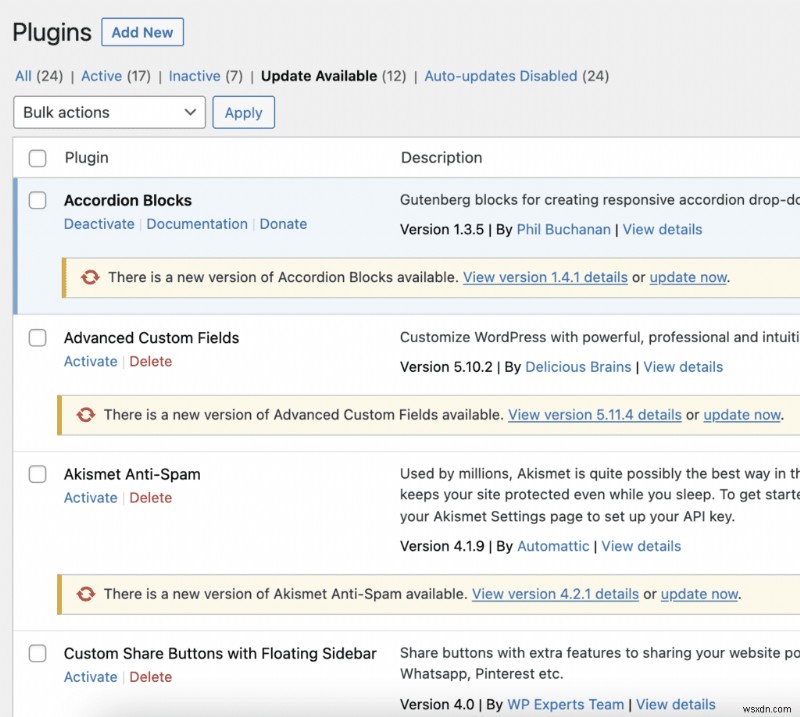
Cập nhật cũng mang lại cải tiến và tính năng mới, giúp trang web chạy tốt hơn tổng thể. Bước đơn giản nhưng tăng cường bảo mật đáng kể.
Quan trọng: Không bao giờ dùng nulled theme và plugin. Chúng thường nhồi nhét malware, và vì bị pirate, không nhận cập nhật từ nhà phát triển.
Cách Cập Nhật Trang Web An Toàn
Bây giờ, cập nhật trang web có thể đáng sợ. Sao nếu trang web sập sau cập nhật plugin? Sao nếu mất chức năng quan trọng? Sao nếu thay đổi căn bản trang web?
Đó là lý do bạn nên cài plugin sao lưu trước khi cập nhật bất cứ điều gì. Điều này đảm bảo bạn dễ dàng khôi phục trang web nếu có sự cố.
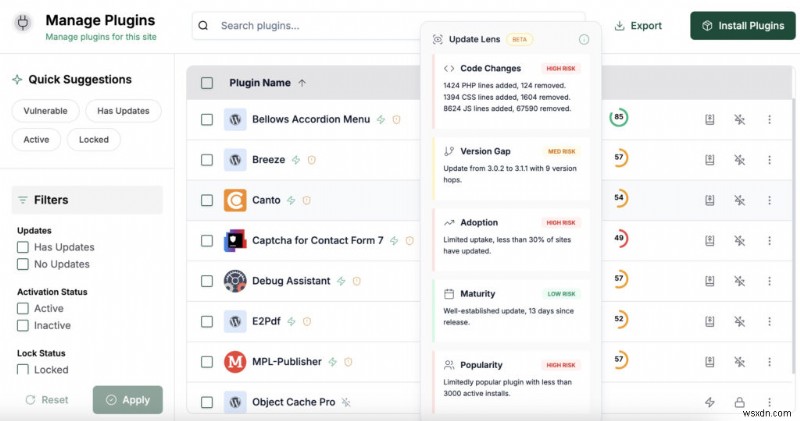
Thêm vào đó, dùng tính năng UpdateLens để rõ ràng hơn. UpdateLens chấm điểm mọi cập nhật dựa trên vài yếu tố giúp bạn hiểu cập nhật nào an toàn áp dụng không gây gián đoạn lớn.
6. Dùng Mật Khẩu Mạnh
Bảo mật mật khẩu kém là lý do lớn thứ hai trang web WordPress bị hack, sau lỗ hổng. Mật khẩu thường là điểm yếu bảo mật WordPress vì hai lý do:
- Dễ nhớ, do đó dễ đoán: Chúng tôi thấy vô số trang web bị hack vì admin đặt mật khẩu như: pass@123, P@ssword, hoặc tổ hợp kiểu đó.
Hacker dùng brute force bot thử mật khẩu phổ biến, với username phổ biến để xâm nhập WordPress. Bot đôi khi thử hàng trăm tổ hợp mỗi phút. (Đó là lý do họ được biệt danh 'brute force'.)
- Dữ liệu rò rỉ từ vi phạm: Mật khẩu khó nhớ, nên người ta dùng lại cho nhiều trang web/sản phẩm. Nếu chỉ một trang bị hack, mật khẩu có thể lộ. Hacker lúc đó có cả email và mật khẩu vào trang web của bạn.
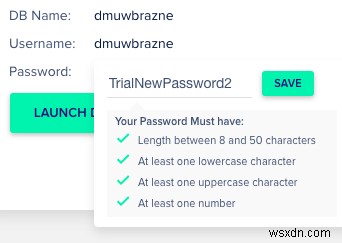
Để giải quyết, buộc user tạo mật khẩu mạnh. Họ sẽ không dùng lại mật khẩu lộ trong vi phạm dữ liệu. Mật khẩu mạnh khó nhớ, nên cân nhắc dùng password manager tạo và lưu. Nỗ lực nhỏ này đáng giá bảo mật thêm cho trang web.
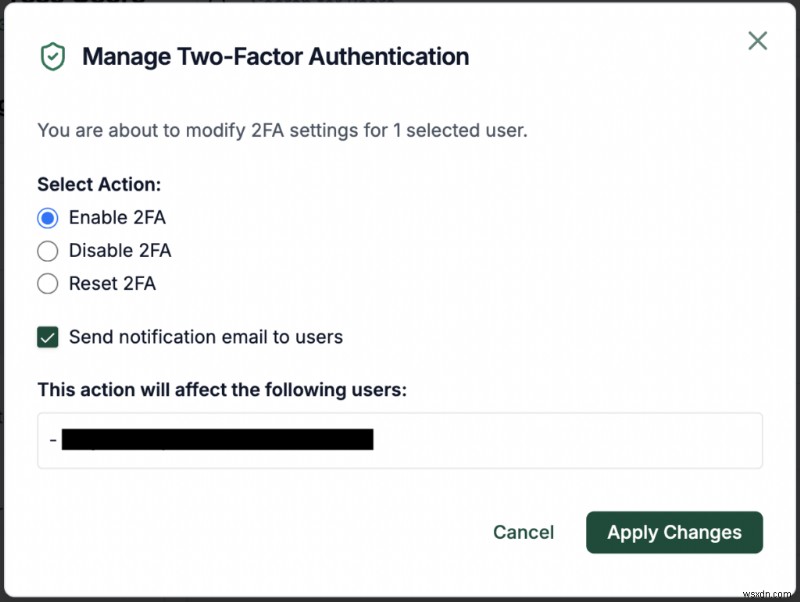
7. Bật 2FA
Xác thực hai yếu tố (2FA) thêm bước vào quy trình đăng nhập. Yêu cầu mã nhạy cảm thời gian riêng biệt ngoài mật khẩu. Ngay cả khi ai đó có mật khẩu, họ không đăng nhập без yếu tố thứ hai.
Bạn có thể bật 2FA cho user ngay từ bảng điều khiển MalCare. User chỉ cần cài ứng dụng xác thực như Google Authenticator hoặc Authy, và xong.
Thưởng: Chặn Đăng Nhập Thất Bại Nhiều Lần
Bạn cũng nên giới hạn lần đăng nhập. Điều này ngăn bot thử tổ hợp mật khẩu vô tận. Sau số lần thất bại đặt trước, trang web tạm khóa user. MalCare tự động chặn đăng nhập sai lặp lại để ngăn bot.
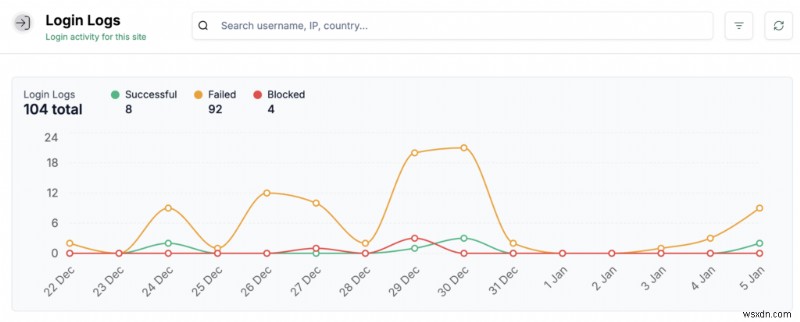
Nếu user hợp pháp bị khóa nhầm, họ có thể giải CAPTCHA để lấy lại truy cập.
8. Bảo Vệ Phiên WordPress
Mỗi lần bạn đăng nhập WordPress, bạn tạo một phiên (session). Phiên tồn tại suốt thời gian bạn dùng WordPress, và kết thúc khi đăng xuất. Nhưng gì xảy ra nếu bạn đóng trình duyệt không đăng xuất?
Khi truy cập trang web lần sau, bạn thấy không cần đăng nhập lại. Nhưng điều này xảy ra như thế nào?
Câu trả lời: Cookie WordPress.
Cookie là mảnh dữ liệu nhỏ lưu trong trình duyệt user. Chúng giúp trang web nhớ trạng thái đăng nhập và tùy chọn khi bạn điều hướng.
Tuy nhiên, cookie này dễ bị đánh cắp. Nếu hacker đánh cắp cookie, họ có thể chiếm phiên (session hijacking). Nghĩa là họ có thể giả vờ là user đã đăng nhập (là bạn) và thực hiện hành động trái phép trên trang web.
Đây là nơi WordPress salt và khóa bảo mật xuất hiện. Đây là mã bí mật dùng mã hóa thông tin trong cookie. Chúng làm cho việc đánh cắp hoặc giả mạo cookie khó khăn hơn nhiều.
Bất cứ khi nào nghi ngờ truy cập trái phép, hãy cập nhật salt và khóa bảo mật WordPress. Nó tăng cường phòng thủ chống chiếm phiên.
9. Dùng SSL
SSL hoặc Secure Socket Layer mã hóa thông tin gửi giữa trang web và người truy cập. Điều này làm cho hacker khó đánh cắp dữ liệu như mật khẩu hoặc thông tin cá nhân.
Chứng chỉ SSL làm cho mã hóa này có thể. Nó xác minh và bảo mật kết nối trang web. Khi có chứng chỉ SSL, URL trang web thay đổi từ https:// thành https://. Điều này trấn an người truy cập dữ liệu an toàn, tăng niềm tin.
Chứng chỉ SSL quan trọng vì bảo vệ thông tin người truy cập và có thể cải thiện xếp hạng tìm kiếm trang web.
Nhiều hosting cung cấp chứng chỉ SSL miễn phí với gói hosting. Thay vào đó, bạn có thể cài chứng chỉ SSL trên server, sau khi lấy từ tổ chức cấp chứng chỉ uy tín.
Để đảm bảo SSL luôn dùng, chỉnh sửa file wp-config.php và ép SSL cho tất cả đăng nhập và hoạt động admin.
10. Sao Lưu Trang Web Hàng Ngày
Malware có thể xóa sạch trang web. Đôi khi, hosting treo hoặc xóa trang web nếu có malware. Tất cả có thể để bạn phải bắt đầu từ đầu.
Bản sao lưu, đặc biệt với plugin sao lưu đáng tin cậy, là bảo hiểm cho kịch bản xấu nhất. Bản sao lưu là bản sao dữ liệu và file trang web. Nếu có sự cố, bản sao lưu giúp khôi phục mọi thứ nhanh chóng.
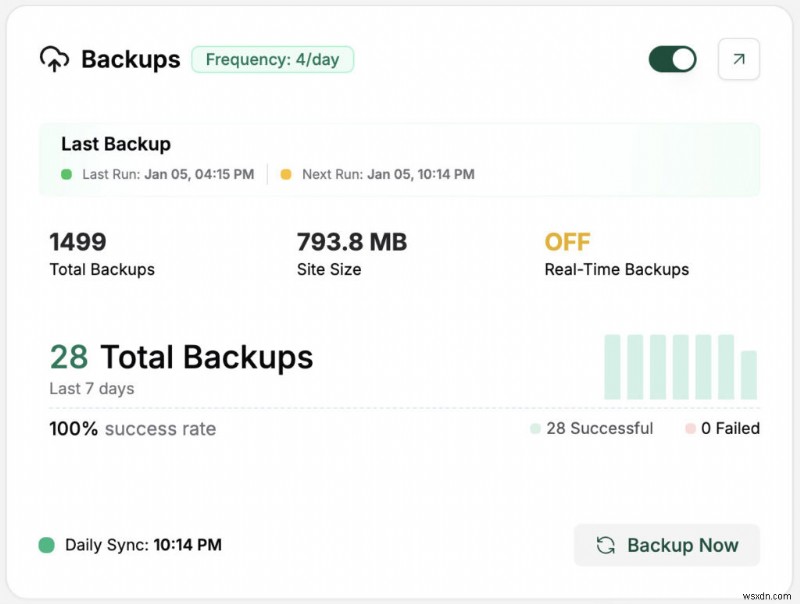
Sao lưu định kỳ là bước thường bị bỏ qua nhưng thiết yếu trong bất kỳ hướng dẫn bảo mật WordPress nào.
Sao lưu hàng ngày đảm bảo bạn không bao giờ mất quá một ngày làm việc. Lưới an toàn này giữ trang web chạy trơn tru không lo lắng. Dù cập nhật thất bại hay hacker tấn công, bạn có thể hồi phục với downtime tối thiểu.
11. Thiết Lập Header Bảo Mật
Header bảo mật là quy tắc trang web gửi cho trình duyệt web. Các quy tắc này giúp kiểm soát trình duyệt xử lý trang web như thế nào. Chúng thêm lớp bảo vệ chống mối đe dọa như cross-site scripting và clickjacking.
Có vài loại header bảo mật bạn có thể thiết lập. Ví dụ, header Content Security Policy chỉ ra tài nguyên trình duyệt có thể tải. Header X-Frame-Options ngăn trang web được nhúng trong trang khác, giảm rủi ro tấn công clickjacking. Bạn có thể thiết lập header bảo mật dùng plugin, thường cung cấp cách dễ dàng triển khai không rắc rối. Thay vào đó, nếu dùng server Apache, bạn có thể tăng cường bảo mật .htaccess. File .htaccess có cấu hình server và có thể thiết lập header chặn mối đe dọa hiệu quả.
12. Chọn Hosting Tốt
Là hiểu lầm phổ biến rằng hosting chịu trách nhiệm bảo mật. Họ chịu, nhưng chỉ ở mức độ nhất định.
Chắc chắn họ không chịu trách nhiệm nhiễm malware, vì người lầm tưởng server họ không an toàn. Ngược lại, hosting có nhiều mất mát nếu phát hiện malware trên server, nên bảo mật họ thường chắc chắn.
Chúng tôi nói 'thường' vì hosting đôi khi cũng bị vi phạm dữ liệu. Tháng 11 năm 2021, GoDaddy bị vi phạm lộ thông tin SFTP và cơ sở dữ liệu của 1,2 triệu user. Vì GoDaddy là hosting lớn, con số cũng lớn.
Tuy nhiên đây là ngoại lệ, không phải quy tắc. Nói chung, hosting tốt có tường lửa mạng, và rất nhiều cơ sở hạ tầng bảo mật khác bảo vệ server khỏi malware.
Nếu bạn tìm hosting tốt, đây là điều cần tìm:
- Cơ sở hạ tầng cập nhật
- Chính sách bảo mật và chứng chỉ công bố
- Điều khoản rõ ràng, về cách họ xử lý malware
- Hỗ trợ nhanh chóng
Chọn hosting tốt giống như xây nền móng vững chắc cho trang web. Khi đã có, bạn có thể quên nó.
13. Buộc Dùng SFTP
Khi kết nối hệ thống file trang web, bạn thường dùng giao thức như FTP hoặc SFTP.
FTP, hay File Transfer Protocol, là phương pháp truyền file giữa máy tính và server. Tuy nhiên, FTP không an toàn; nó gửi dữ liệu dạng plain text, dễ hacker chặn.
SFTP, hay Secure File Transfer Protocol, mã hóa dữ liệu, làm cho nó an toàn khỏi sự nghe lén. Nó đảm bảo thông tin đăng nhập và file bạn truyền ở chế độ riêng tư. Để chắc chắn luôn kết nối an toàn, bạn có thể chỉnh sửa file wp-config.php và ép WordPress dùng SFTP bất cứ khi nào có thể.
14. Thực Hiện Kiểm Toán Bảo Mật
Kiểm toán bảo mật là kiểm tra chi tiết trang web tìm và sửa khoảng trống bảo mật.
Trong kiểm toán, bạn kiểm tra các phần trang web, như plugin, theme, tài khoản user, và cài đặt server. Mục tiêu tìm vấn đề có thể làm trang web dễ bị hack. Kết quả, bạn áp dụng cập nhật bảo mật WordPress, nếu có, và bảo mật trang web.
Theo Dõi Hoạt Động Người Dùng
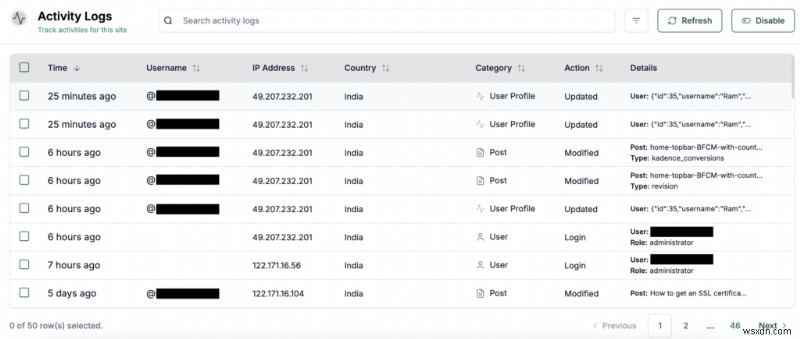
Hacker thích tận dụng ghi log không đủ để che giấu dấu vết. Dùng nhật ký hoạt động theo dõi mọi hành động trên trang web, như khi bài viết sửa đổi, plugin/theme gỡ cài đặt, user đăng nhập, v.v. Điều này giúp bắt hành vi bất thường sớm, và truy tìm/giải quyết vấn đề tiềm ẩn.
Kiểm Toán Người Dùng Trang Web
Xem xét định kỳ tài khoản user là bước quan trọng. Đảm bảo mọi user có truy cập phù hợp và xóa tài khoản không cần nữa. Tài khoản không hoạt động thường có cùng mật khẩu lâu. Nếu mật khẩu đó lộ trong vi phạm dữ liệu, nó có thể làm trang web dễ bị tổn thương.
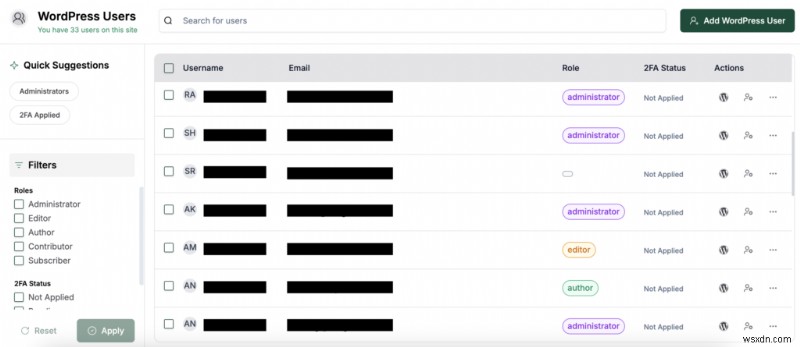
Bạn cũng nên triển khai chính sách "đặc quyền tối thiểu" (least privileges). Nghĩa là chỉ cấp user truy cập cần thiết để làm nhiệm vụ và không hơn. Ví dụ, subscriber không cần quyền editor, hoặc contributor không nên có quyền admin. Điều này giảm rủi ro thiệt hại vô tình hoặc cố ý.
Gỡ Bỏ Plugin Và Theme Không Dùng
Thỉnh thoảng, xem lại danh sách plugin và theme cài đặt. Nếu không dùng chủ động, chúng thường bị bỏ qua cập nhật. Sau đó, nếu lỗ hổng được tìm thấy, chúng trở thành điểm yếu bảo mật WordPress.
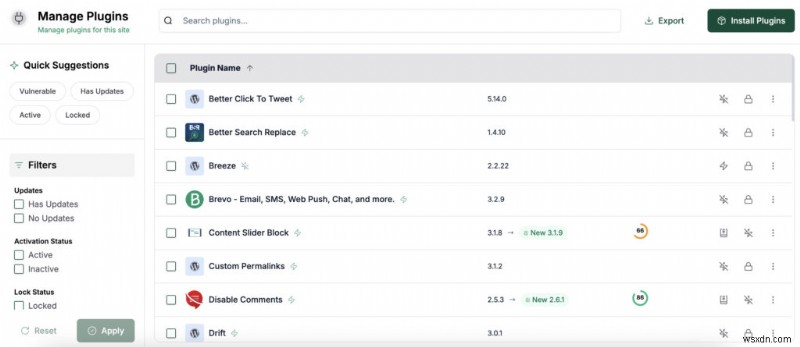
Thực hành tốt nhất là gỡ bỏ theme và plugin không dùng khỏi trang WordPress. Ít nhất, gỡ những cái đã vô hiệu hóa.
Điều Gì Làm Trang Web Không An Toàn?
Trang web không an toàn là mục tiêu dễ dàng cho hacker và dẫn đến vấn đề nghiêm trọng. Dưới đây là yếu tố thường gặp làm trang web không an toàn:
- Trang web không có plugin bảo mật có ít phòng thủ chống tấn công. Công cụ này giúp theo dõi và chặn hoạt động hại.
- Mật khẩu dễ đoán là rủi ro bảo mật lớn. Hacker nhanh chóng bẻ khóa và truy cập trang web.
- Dùng phiên bản WordPress, plugin, hoặc theme cũ để trang web mở cho lỗ hổng đã biết. Nhà phát triển phát hành bản cập nhật vá điểm yếu, nên cập nhật là sống còn.
- Nếu trang web không có SSL, dữ liệu giữa trang web và user không mã hóa. Điều này để thông tin nhạy cảm như đăng nhập mở cho chặn.
- Quá nhiều user với quyền cao tăng rủi ro thay đổi vô tình hoặc hành động xấu. Triển khai chính sách đặc quyền tối thiểu giúp giảm thiểu.
Hiểu Lầm Phổ Biến Về Bảo Mật WordPress
Có nhiều thông tin sai lệch về bảo mật WordPress. Nhiều trong số đó tốt ý, nhưng vẫn là lời khuyên xấu.
WordPress Không An Toàn
WordPress an toàn không? Có.
WordPress được phát triển tốt như CMS an toàn. Mặc dù không bắt đầu là an toàn nhất, nhưng theo thời gian, vấn đề bảo mật được giải quyết. Bản phát hành và bản vá đã được xử lý, và nó giờ là một trong những lựa chọn tốt nhất.
Lý do WordPress thu hút hacker và malware là vì sự phổ biến khổng lồ. Nhiều trang web dùng WordPress, nên hợp lý hacker tìm lỗ hổng bảo mật, vì phần thưởng lớn hơn.
Thực tế, vì mối đe dọa hack liên tục, WordPress đã loại bỏ nhiều vấn đề bảo mật vẫn tồn tại trong CMS khác.
Trang Web Của Tôi Quá Nhỏ Để Bị Hack
Trang web có giá trị dù rõ ràng hay không. Mọi trang web có tài sản dùng cho nhiều mục đích. Chủ trang web thường tin trang web nhỏ bay dưới radar hacker. Điều này sai. Trong khi trang web lớn có giá trị hơn, không phủ định giá trị trang web nhỏ.
Ví dụ, trang web nhỏ có thể không phải cửa hàng, nên không có chi tiết tài chính. Nhưng có thể dùng như một phần botnet. Hoặc có nhóm theo dõi nhỏ, có thể khai thác lừa đảo phishing qua email.
Vì người hay dùng lại mật khẩu cho tài khoản khác, về lý thuyết có thể hack trang web/hệ thống khác dùng thông tin này. Trang web của bạn đóng vai trò nhỏ nhưng quan trọng trong chuỗi sự kiện.
Hosting Của Bạn Chịu Trách Nhiệm Malware Trên Trang Web
Mặc dù hosting đáng tin cậy thêm lớp bảo mật, nó không đủ riêng lẻ.
Hầu hết hack do lỗ hổng trong trang web. Ví dụ, người truy cập dùng mật khẩu yếu. Hoặc plugin không cập nhật. Tất cả đều trách nhiệm bạn quản lý và bảo mật.
Thêm vào đó, hosting không thiện cảm với trang web có malware. Họ có nhiều mất mát nếu phát hiện malware trên server. Đó là lý do họ chặn trang web, hoặc tệ hơn, xóa nếu phát hiện malware.
Nhiều Plugin Bảo Mật Nghĩa Là Bảo Mật Hơn
Bạn có thể nghĩ nếu plugin này làm tốt việc này, plugin kia làm tốt việc kia, bạn có thể kết hợp để bảo mật trang web. Chúng tôi hiểu logic.
Tuy nhiên, nhiều plugin bảo mật trên trang web thực sự xung đột và gây vấn đề khác. Một plugin bảo mật vững chắc thường hiệu quả hơn nhiều plugin yếu.
Ví dụ MalCare. Nó có trình quét malware vững chắc và tường lửa thông minh cho cơ bản. Sau đó, cũng có trình quét lỗ hổng, bảo vệ bot, sao lưu, và hơn thế. Kết hợp, MalCare có hầu như tất cả bạn cần bảo mật WordPress.
Tất Cả Lời Khuyên Hardening WordPress Đều Tốt
Chúng tôi thường không khuyến nghị hardening WordPress để đảm bảo bảo mật.
Bạn sẽ tìm thấy biện pháp trên trang khác. Và làm chúng có thể tạo cảm giác làm gì đó, nhưng không phải lời khuyên đều hữu ích hoặc cần thiết. Một số sẽ gây vấn đề chủ động:
Phương pháp bảo mật qua che giấu (security-through-obscurity) này ít cải thiện bảo mật. Thay vào đó, tập trung vào biện pháp mạnh.
Bạn không nên phải cấu hình cài đặt bảo mật chi tiết như vậy, vì có thể thành vấn đề nếu quản lý nhiều trang web. Thêm vào đó, tường lửa tốt sẽ lo những vấn đề này out of the box. Cũng, tránh:
- Bảo vệ file core riêng lẻ: Tường lửa tốt nên lo việc này, và trình quét đáng tin cậy sẽ tìm malware nhanh trong file core WordPress.
- Chặn địa lý (Geoblocking): Geoblocking liên quan chặn dải IP tương ứng vị trí địa lý bạn muốn chặn. Có thể thành phố, quốc gia, hoặc khu vực. Tuy nhiên, IP không 100% chính xác, nên bạn có thể chặn user bạn muốn. Thêm vào đó, nếu chặn quốc gia, bot tìm kiếm hoạt động từ quốc gia đó không thể lập chỉ mục trang web.
Tại Sao Bảo Mật WordPress Quan Trọng?
Bảo mật WordPress là bắt buộc vì trang web giữ dữ liệu giá trị, bao gồm thông tin user và nội dung. Bảo vệ dữ liệu này thiết yếu ngăn chặn truy cập trái phép và lạm dụng. Nếu hacker xâm nhập trang web, có thể dẫn đến đánh cắp danh tính hoặc mất tài chính cho bạn và user.
Bảo mật cũng đóng vai trò then chốt duy trì uy tín trang web. Trang web bị hack mất niềm tin người truy cập, ảnh hưởng xấu SEO và giảm traffic. Có thể tác động lâu dài thành công trang web.
Đảm bảo bảo mật mạnh giúp bảo toàn tính toàn vẹn trang web. Ngăn chặn hack tốt hơn đối phó hậu quả và khôi phục tốn kém. Giữ trang web an toàn khuyến khích user tin tưởng và tham gia dịch vụ/nội dung.
Cuối cùng, bảo mật đúng đảm bảo tuân thủ pháp lý liên quan bảo vệ dữ liệu. Giúp tránh phạt và rắc rối pháp lý.
Tóm Lại
Tóm lại, bảo mật WordPress là phần thiết yếu quản trị trang web hiệu quả. Bằng biện pháp bảo mật chủ động, bạn bảo vệ trang web, dữ liệu, và người truy cập khỏi mối đe dọa tiềm ẩn.
Bảo mật trang web WordPress đòi hỏi vài chiến lược. Bao gồm cài plugin bảo mật, đặt mật khẩu mạnh, thêm CAPTCHA, và hơn thế. Plugin bảo mật như MalCare đơn giản hóa quy trình. MalCare cung cấp tính năng như quét malware và tường lửa vững chắc đảm bảo bảo mật trang web.
Cuối cùng, bảo mật WordPress là về sẵn sàng và cảnh giác. Nó giúp bạn giữ trang web chạy trơn tru, duy trì uy tín, và tuân thủ quy tắc pháp lý. Mang lại sự an tâm khi quản trị trang web.
Bảo mật trong WordPress là khía cạnh quan trọng quản trị trang web. Làm theo hướng dẫn chuyên biệt bảo mật WordPress đảm bảo bạn được bảo vệ.
Câu Hỏi Thường Gặp
WordPress an toàn đến đâu?
WordPress khá an toàn khi bảo trì đúng cách. Nó có tính năng bảo mật tích hợp và nhận cập nhật định kỳ vá lỗ hổng. Tuy nhiên, sự phổ biến làm nó mục tiêu hacker. Để giữ trang web an toàn, quan trọng dùng plugin bảo mật như MalCare, cập nhật WordPress, dùng mật khẩu mạnh, và tuân thủ thực hành bảo mật tốt.
Làm sao làm trang WordPress an toàn?
Để làm trang WordPress an toàn, bắt đầu cập nhật mọi thứ định kỳ, bao gồm WordPress, plugin, theme. Dùng mật khẩu mạnh và cân nhắc bật xác thực hai yếu tố (2FA) bảo vệ đăng nhập thêm. Cài plugin bảo mật đáng tin cậy như MalCare giúp theo dõi và chặn mối đe dọa. Thiết lập chứng chỉ SSL mã hóa dữ liệu, và sao lưu trang web hàng ngày đảm bảo khôi phục nhanh nếu sự cố.
Tôi có cần tường lửa cho trang WordPress?
Có, bạn phải có tường lửa cho trang WordPress. Tường lửa đóng vai trò rào chắn giữa trang web và mối đe dọa tiềm ẩn. Nó giúp chặn traffic độc hại, giảm rủi ro tấn công, và lọc request hại trước khi đến trang web. Lớp bảo mật thêm này giúp trang web an toàn khỏi hacker và malware. Chúng tôi khuyến nghị dùng tường lửa dành cho WordPress như MalCare để bảo mật tối đa.
WordPress có bảo mật SSL?
WordPress bản thân không cung cấp bảo mật SSL trực tiếp, vì SSL (Secure Socket Layer) là giao thức riêng mã hóa dữ liệu giữa trang web và user. Tuy nhiên, WordPress hỗ trợ SSL hoàn toàn, và bạn dễ dàng bật nó bằng cách lấy chứng chỉ SSL. Nhiều hosting cung cấp SSL miễn phí hoặc bao gồm trong gói. Khi có chứng chỉ SSL, bạn cấu hình WordPress dùng nó, tăng bảo mật và xây dựng niềm tin.
Cách hardening bảo mật WordPress?
Để hardening bảo mật WordPress, bắt đầu cập nhật core, theme, plugin. Dùng mật khẩu mạnh, duy nhất và bật 2FA bảo vệ đăng nhập thêm. Cài plugin bảo mật đáng tin cậy như MalCare giúp theo dõi và chặn mối đe dọa. Dùng chứng chỉ SSL truyền dữ liệu mã hóa và thiết lập header bảo mật thêm bảo vệ. Hạn chế truy cập user bằng chính sách đặc quyền tối thiểu, cấp mỗi user quyền cần thiết cho vai trò. Cuối cùng, sao lưu định kỳ đảm bảo khôi phục nhanh nếu sự cố.
Cách cải thiện bảo mật trang WordPress?
Bạn có thể cải thiện bảo mật trang WordPress bằng cách làm theo hướng dẫn này: cập nhật mọi thứ, dùng plugin bảo mật chuyên biệt, đặt mật khẩu mạnh, bật 2FA, bật HTTPS, và tuân thủ thực hành tốt bảo mật WordPress.
Cách tốt nhất bảo mật trang WordPress?
Cách tốt nhất bảo mật trang WordPress là tiếp cận nhiều lớp: dùng tường lửa chuyên biệt, bật quét malware hàng ngày, hạn chế quyền admin, và duy trì bản sao lưu an toàn.
Đâu học thêm về bảo mật WordPress?
Ghé blog bảo mật WordPress của MalCare để xem mẹo, hướng dẫn, cập nhật mối đe dọa mới — dù bạn quản lý portfolio cá nhân, trang web kinh doanh, hoặc blog cá nhân.
Làm sao bảo mật trang WordPress nếu không rành kỹ thuật?
Ngay cả không rành kỹ thuật, bạn có thể làm theo hướng dẫn từng bước bảo mật WordPress cho cách đơn giản nhưng mạnh mẽ củng cố trang web.