
Nếu một ứng dụng web liên quan đến người dùng, theo đúng quy trình, dữ liệu của họ phải được bảo vệ và an toàn.
Bảo mật ứng dụng web có thể nghĩa là nhiều điều. Trong bài viết này, chúng ta sẽ thảo luận một tập con của bảo mật web liên quan đến xác thực sử dụng JSON Web Tokens (JWTs) và framework ứng dụng web Ruby on Rails.
Hãy bắt đầu!
JSON Web Token là gì?
JSON Web Token là một tiêu chuẩn internet do Internet Engineering Task Force (IETF) định nghĩa là: "cách biểu diễn các claim (khẳng định) để truyền giữa hai bên một cách gọn gàng, an toàn cho URL".
Ở đây, "claim" đề cập đến các mảnh thông tin khác nhau về một chủ thể. Một claim được biểu diễn dưới dạng cặp tên/giá trị, trong đó tên luôn là chuỗi ký tự, và giá trị có thể là bất kỳ giá trị JSON nào.
Cấu trúc cơ bản của JSON Web Tokens
Nghiên cứu sâu về JWTs nằm ngoài phạm vi bài viết. Tuy nhiên, việc hiểu cấu trúc JWTs là cần thiết.
Một JWT bao gồm ba phần, được phân tách bằng dấu chấm: header (tiêu đề), payload (tải trọng), và signature (chữ ký).
Ví dụ một JWT có thể trông như sau:
Để dễ đọc, mỗi phần của token bắt đầu trên một dòng mới. Thực tế, các phần được nối liền nhau.
Token này được gửi từ server đến client. Client gửi token về server để xác định danh tính và xử lý yêu cầu.
Phần đầu tiên, header, chứa thông tin về thuật toán dùng để tạo token và loại token. Nếu giải mã, ta được tương tự như:
Phần thứ hai, payload, chứa một tập hợp claim về người dùng. Trong hầu hết trường hợp, đây là client trong cấu trúc client-server, và có thể trông như:
Phần signature (phần cuối của JWT đã ký) xác thực token. Nó được tạo bằng cách mã hóa header và payload bằng Base64url Encoding — RFC 4648 sau đó nối chúng với dấu chấm phân tách.
Về cơ bản, quá trình tạo signature diễn ra như sau:
HMAC_SHA256 là một loại thuật toán hash có khóa được xây dựng từ hàm hash SHA-256 để hash signature. Lựa chọn thuật toán mật mã đến từ "alg": "HS256" trong header. Nếu token không được ký, nó chỉ có header và payload mà không có signature.
JWTs so với các phương pháp xác thực khác cho ứng dụng Ruby
JSON Web Tokens, như tên gọi, dựa trên token. Ở đầu đối lập, chúng ta có xác thực dựa trên session (session-based authentication): cách truyền thống hơn để xác thực người dùng. Luồng của xác thực dựa trên session khá khác với xác thực dựa trên token.
Luồng xác thực dựa trên session có thể trông như sau:
- Người dùng hoặc client gửi yêu cầu chứa thông tin đăng nhập.
- Server xác thực người dùng, lưu trữ một session, và trả về session ID lưu dưới dạng cookie trong trình duyệt.
- Client gửi cookie cùng với các yêu cầu tiếp theo đến server.
- Server kiểm tra thông tin session trình bày, và nếu hợp lệ, xác thực người dùng và trả về thông tin được yêu cầu cho client.
Trong khi xác thực dựa trên session chủ yếu dùng cho kết nối client-server, xác thực dựa trên token thường dùng cho kết nối server-server (ví dụ: giữa hai API).
Một khác biệt quan trọng cần lưu ý: với xác thực dựa trên session, trạng thái xác thực được xử lý trên server — trong khi token được quản lý trên client.
Tại sao dùng JWTs cho xác thực?
Ngoài việc triển khai tương đối đơn giản, có một vài ưu điểm khác khi dùng JSON Web Tokens cho xác thực, như:
- Chúng phi trạng thái (stateless), nghĩa là không cần kho lưu trữ session (session store). Token bản thân chứa tất cả thông tin người dùng, nên không cần truy vấn cơ sở dữ liệu hoặc server xác thực để lấy thông tin cho mỗi yêu cầu.
- JWTs thường hiệu năng tốt hơn so với hầu hết phương pháp xác thực truyền thống (miễn là server không tra cứu cơ sở dữ liệu hoặc kho lưu trữ để xác thực người dùng), làm cho chúng khá hiệu quả.
- Chúng cũng cung cấp đảm bảo bảo mật vững chắc, vì JWTs đã ký cung cấp biện pháp bảo vệ để kẻ tấn công hoặc client không thể sửa đổi token để truy cập dữ liệu được bảo vệ.
Các thực hành tốt nhất (Best Practices) cho JWT trong ứng dụng Ruby
Không cần nói, các khóa bí mật dùng để ký JWTs nên dài, ngẫu nhiên, và có tổ hợp ký tự phức tạp. Điều này đảm bảo khóa đủ an toàn và khó bị tấn công brute-force.
Các khóa bí mật Rails tạo ra an toàn trong hầu hết trường hợp, nhưng bảo đảm an toàn bị vô hiệu nếu bạn vô tình commit khóa và làm lộ chúng.
Cũng quan trọng là sử dụng Transport Layer Security (TLS) khi truyền token giữa các bên trên mạng. TLS có thể giảm thiểu tấn công man-in-the-middle (cả xác thực dựa trên token và session đều dễ bị tấn công loại này).
Triển khai xác thực JWT trong ứng dụng Rails
Hãy xem luồng xác thực dựa trên token:
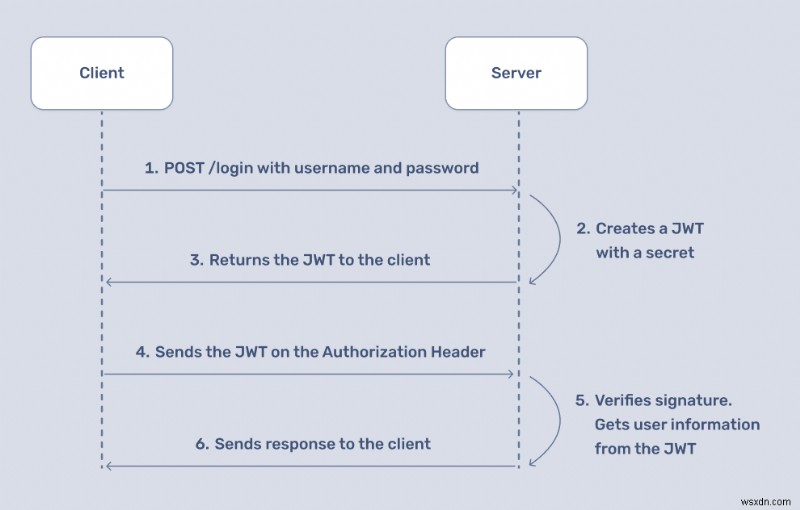
Khác với xác thực dựa trên session — kỹ thuật có trạng thái (stateful) dùng session để theo dõi người dùng đã xác thực — xác thực dựa trên token với JWTs là phi trạng thái (stateless); không cần lưu trữ bất kỳ thông tin nào về trạng thái xác thực của người dùng trên server. Điều này đơn giản hóa thiết kế ứng dụng.
Trong bài này, chúng ta giả định ứng dụng được chia thành frontend và backend. Xác thực xảy ra ở backend, vì vậy chúng ta sẽ xây dựng Rails API backend có xác thực.
Mã mẫu trong bài dựa trên Rails 7.0.5 và Ruby 3.2.2.
Sử dụng gem jwt và bcrypt Ruby
Chúng ta cần hai gem cho ứng dụng: jwt và bcrypt.
jwt là triển khai Ruby của tiêu chuẩn OAuth JSON Web Token RFC 7519. bcrypt là binding Ruby cho thuật toán hash mật khẩu bcrypt() của OpenBSD.
Bạn có thể theo dõi mã mẫu trong kho mã này.
Lưu ý: jwt không phải giải pháp duy nhất để làm việc với JWTs; gem nổi tiếng khác là devise-jwt, cung cấp xác thực JWT cho Devise và Rails. Nhưng bài này tập trung vào jwt.
Hãy bắt đầu.
Xây dựng Rails API của chúng ta
Điều đầu tiên cần là một ứng dụng API. Tạo bằng:
Tùy chọn --api ở đây cấu hình sẵn một stack Rails nhỏ hơn chỉ cho ứng dụng API.
Trong Gemfile, chúng ta có thể thêm dependency đầu tiên, jwt. Gem thứ hai, bcrypt, đã có trong Gemfile của ứng dụng Rails mới tạo — chúng ta chỉ cần bỏ comment.
Chúng ta cần bcrypt để hash mật khẩu người dùng an toàn trong cơ sở dữ liệu. Quan trọng là chúng ta sẽ không dùng bcrypt trực tiếp. Chúng ta sẽ tận dụng phương thức lớp has_secure_password của Active Model, phụ thuộc vào bcrypt.
Bỏ qua các gem mặc định đi kèm ứng dụng Rails mới, Gemfile của chúng ta nên trông như:
Đây là lúc tốt để cài đặt gem với bundle install.
Tạo model User và Product
Tiếp theo, chúng ta sẽ tạo hai model: User và Product. User sẽ là model đại diện cho người dùng và chúng ta sẽ xác thực nó để cho phép truy cập sản phẩm, được đại diện bởi model Product.
Sau khi chạy migration với rails db:migrate, thiết lập model hoàn tất, và schema của chúng ta, tìm thấy trong db/schema.rb, nên trông tương tự như:
Quan trọng cần chỉ ra ở giai đoạn này là chúng ta đang bỏ qua các vấn đề tiềm ẩn như ràng buộc cơ sở dữ liệu, validation, đảm bảo tính duy nhất, v.v. Để mục đích bài viết, chúng ta sẽ bỏ qua xử lý lỗi, trong số khác. Mục đích ở đây là minh họa JWTs hoạt động như một dạng xác thực phi trạng thái để bảo mật ứng dụng Ruby. Trong ứng dụng production, bạn sẽ muốn đảm bảo tất cả các vấn đề này được giải quyết.
Xây dựng wrapper cho gem jwt
Bước tiếp theo là xây dựng một wrapper quanh gem jwt đã cài đặt trước đó. Chúng ta sẽ dùng wrapper này để mã hóa và giải mã claim từ server đến client. Cho việc này, chúng ta sẽ tạo thư mục app/lib.
Lý do không dùng thư mục lib có sẵn của Rails là nó không được autoload. Mọi thứ dưới app được autoload và eager-load mặc định, làm cho thiết lập đơn giản hơn trong trường hợp của chúng ta.
Lớp wrapper của chúng ta nằm ở app/lib/json_web_token.rb và trông như sau:
Các phương thức chính ở đây là encode — để mã hóa thông tin người dùng — và decode — để sau đó giải mã thông tin người dùng trên server. Lưu ý cách chúng ta ủy thác nhiệm vụ mã hóa và giải mã cho gem jwt thông qua JWT.encode và JWT.decode.
Tại thời điểm này, bạn đã có thể test lớp này trong Rails console:
Chú ý kết quả của JsonWebToken.encode(data) được chia thành ba phần bởi dấu chấm, tạo ra header, payload, và signature. Chúng ta có phần signature vì chúng ta ký payload với khóa bí mật mà Rails cung cấp qua Rails.application.secrets.secret_key_base.
Quay lại model User
Bây giờ là lúc thích hợp để xem lại model User tại app/models/user.rb. Tất cả những gì chúng ta cần làm ở đây là thêm phương thức lớp has_secure_password:
has_secure_password hash an toàn mật khẩu người dùng trong cơ sở dữ liệu.
Tạo User và Product mẫu trong Rails
Bây giờ chúng ta có thể vào Rails console để tạo user và product mẫu trong cơ sở dữ liệu và kiểm tra bảo mật ứng dụng:
Bạn có thể đặt cùng đoạn mã vào file seeds.rb để tiết kiệm gõ phím nếu reset cơ sở dữ liệu.
Sử dụng JWTs trong Rails Controllers
Trong các bước tiếp theo, chúng ta sẽ triển khai bảo mật dùng JWTs bên trong controllers. Nơi tốt để bắt đầu là ApplicationController tại app/controllers/application_controller.rb:
Ở đây, chúng ta tạo phương thức authenticate để giải mã JSON Web token mà người dùng gửi. Nếu chúng ta xác thực thành công token, chúng ta trả về đối tượng User đại diện cho người dùng thực hiện yêu cầu. Chúng ta chủ yếu quan tâm đến đường đi thành công (happy path) và sẽ bỏ qua nhiều kiểm tra.
Định nghĩa phương thức authenticate trong ApplicationController và thiết lập nó như before_action bảo mật mọi controller kế thừa từ nó. Yêu cầu đến bất kỳ controller nào khác sẽ cần JWT hợp lệ để truy cập những controller đó (vì mọi controller khác sẽ kế thừa controller chính này).
Tiếp theo, chúng ta cần một AuthenticationController để người dùng gửi yêu cầu và nhận JWT đã ký từ server. Controller này nên đặt tại app/controllers/authentication_controller.rb và có thể trông như:
Khi yêu cầu đến controller này, vì là user xin token, chúng ta không muốn xác thực họ ban đầu. Mục đích của controller này là phản hồi với token mà user có thể dùng để truy cập phần còn lại của tài nguyên trên server. Do đó cần skip_before_action :authenticate ở dòng thứ hai.
Trong hành động login (action mà user gọi để lấy token), chúng ta lấy username và password từ tham số đi kèm yêu cầu đến controller này. Nếu chúng ta có thể xác thực user — tức là kiểm tra xem username và password có khớp với những gì lưu trong cơ sở dữ liệu không — thì chúng ta trình bày cho họ một token đã ký và thông tin về thời điểm token hết hạn.
Trong trường hợp của chúng ta, chúng ta không dùng thời hạn hết hạn của token. Nhưng trong ứng dụng production, điều đó có thể dùng để thu hồi quyền truy cập tài nguyên.
Chúng ta sẽ đi qua tất cả các bước này dùng curl sau.
Kiểm tra ứng dụng Ruby với tài nguyên được bảo vệ
Chúng ta đã từng đề cập một phần luồng trong phần 'Triển khai xác thực JWT trong ứng dụng Rails' sơ đồ luồng. Để bao quát hoàn toàn mọi thứ và test tất cả các bước trong sơ đồ luồng, chúng ta cần một tài nguyên để bảo vệ.
Chúng ta đã có model Product. Bây giờ cần controller cho model product và routes để truy cập product và token.
Tạo controller với rails g controller Product index để có thứ gì đó như:
Tất nhiên, chúng ta cần route để truy cập các controller này. config/routes.rb của chúng ta nên trông như:
Bây giờ chúng ta sẽ test với curl xem mọi thứ có hoạt động như kỳ vọng không. Lưu ý chúng ta đã có user để xác thực và tài nguyên product để truy cập.
Thử lấy JWT với user không tồn tại:
Chúng ta nên nhận được phản hồi sau:
Bây giờ thử cùng với user đã tạo trước đó:
Điều này nên cho chúng ta một JSON web token đã ký có thể trông như:
Giữ token này và thử truy cập tài nguyên product với token sai (tôi thay đổi một ký tự ngẫu nhiên trong token):
Và chúng ta nên nhận được:
Tuy nhiên, nếu chúng ta thực hiện cùng yêu cầu truy cập tài nguyên product với token hợp lệ nhận được từ server trước đó:
Chúng ta được cấp quyền truy cập tài nguyên product:
Xong! Chúng ta đã bảo mật thành công ứng dụng Ruby với JSON web token!
Tổng kết
Trong bài viết này, chúng ta đã thảo luận JSON Web Tokens và cách chúng hoạt động. Chúng ta đầu tiên bao quát cơ bản về JWTs, bao gồm cấu trúc và một số thực hành tốt nhất. Sau đó chúng ta triển khai xác thực JWT đơn giản dùng gem jwt.
Hy vọng bạn thấy bài viết hữu ích. Happy coding!
P.S. Nếu bạn muốn đọc các bài Ruby Magic ngay khi xuất bản, hãy đăng ký newsletter Ruby Magic của chúng tôi và đừng bỏ lỡ bất kỳ bài viết nào!