
Trong phần một của loạt bài này, chúng ta đã giới thiệu Devise dùng ứng dụng ví dụ để khám phá các module, helper, view, controller, và route.
Trong phần này, chúng ta sẽ khám phá các cách dùng nâng cao của Devise, cụ thể là sử dụng OmniAuth, xác thực API, và Authtrail.
Hãy đi thẳng vào vấn đề!
Xác thực với OmniAuth cho Ruby
Ngày nay, gần như mọi ứng dụng web bạn gặp đều cung cấp tùy chọn đăng nhập qua nhiều nhà cung cấp xác thực, từ mạng xã hội như Twitter và Facebook đến Google, GitHub, và nhiều hơn nữa.
Trong nhiều trường hợp, xác thực đa nhà cung cấp tiện lợi này được hỗ trợ bởi một thư viện gọi là OmniAuth. OmniAuth là thư viện xác thực linh hoạt và mạnh mẽ cho Ruby, cho phép tích hợp với nhiều nhà cung cấp bên ngoài.
Nó cung cấp API đơn giản và thống nhất để kết nối với nhiều nhà cung cấp OAuth. OmniAuth đặc biệt hữu ích khi bạn muốn cho người dùng tùy chọn đăng ký hoặc đăng nhập bằng tài khoản mạng xã hội. Với OmniAuth, bạn có thể dễ dàng thêm chức năng đăng nhập xã hội vào ứng dụng Rails.
Khi OmniAuth dùng cùng với gem Devise, quản lý xác thực và phân quyền người dùng trở nên dễ dàng hơn nữa. Bạn có thể tận dụng các tính năng xác thực tích hợp của Devise, đồng thời dùng OmniAuth cho tùy chọn đăng nhập nhà cung cấp bên ngoài.
Bắt đầu với OmniAuth và Devise
Như đã đề cập, OmniAuth cho phép tích hợp với nhiều nhà cung cấp xác thực bên thứ ba. Cho mục đích bài viết này, chúng ta sẽ dùng GitHub.
Cài đặt các gem OmniAuth
Trong Gemfile của ứng dụng, thêm các dòng sau:
Và nếu bạn dùng gem OmniAuth 2.0+, bạn cũng cần thêm:
Gem omniauth-rails_csrf_protection đảm bảo mọi yêu cầu GET đến luồng OAuth bị vô hiệu hóa. Nó cũng chèn trình xác minh CSRF token của Rails trước giai đoạn yêu cầu OAuth. Hai hành động này nhằm giảm thiểu tấn công cross-site forgery nhắm vào luồng xác thực OAuth.
Tiếp theo, chạy bundle install để cài đặt các gem.
Tạo ứng dụng OAuth mới trên GitHub
Bây giờ chúng ta cần tạo ứng dụng OAuth mới trên GitHub. Ứng dụng này sẽ đóng vai trò như một user có quyền xác thực có thể dễ dàng thu hồi, nếu cần.
Bước đầu là vào trang cài đặt dưới hồ sơ tài khoản GitHub của bạn. Sau đó, ở menu bên trái, nhấn vào "Developer settings". Bạn sẽ thấy màn hình như dưới đây, nơi bạn có thể tạo ứng dụng OAuth mới:
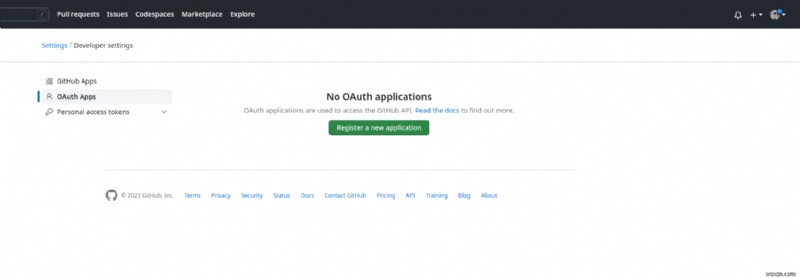
Khi nhấn "Register new application", bạn sẽ thấy màn hình như sau:
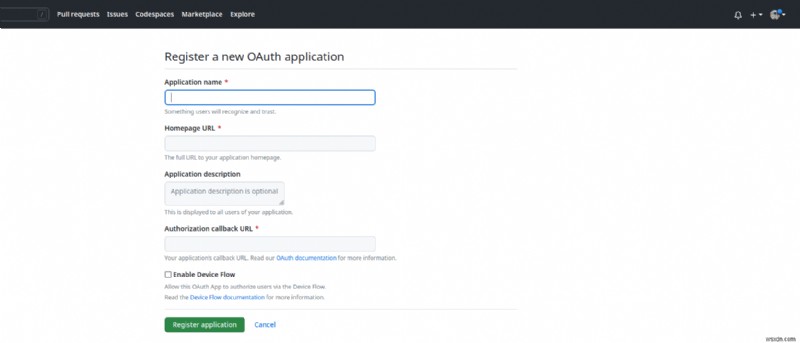
Điền thông tin form như sau:
- Tên ứng dụng (Application name) - Đặt tên phù hợp cho ứng dụng OAuth mới.
- URL trang chủ (Homepage url) - Hiện tại dùng
https://localhost:3000/. Khi production, dùng URL trang chủ thực tế của ứng dụng. - Mô tả ứng dụng (Application description) - Không bắt buộc, nhưng có thể dùng nếu bạn có nhiều ứng dụng và cần phân biệt.
- URL callback xác thực (Authorization callback url) - Đầu vào bắt buộc, thường theo định dạng callback OAuth như
https://<app-url>/users/auth/<application-provider>/callback. Tuy nhiên, một số nhà cung cấp OAuth như Google có thể không tuân theo định dạng này, nên cần lưu ý.
Xong, nhấn "Register application". Trong màn hình tiếp theo, tạo app secret mới và ghi lại nơi an toàn (vì nó chỉ hiển thị một lần).
Cấu hình Devise Initializer
Mở Devise initializer config/initializers/devise.rb và điều hướng đến phần OmniAuth dành cho GitHub. Nó có thể bị comment, hãy bỏ comment và chỉnh sửa với ID và secret của ứng dụng OAuth GitHub mới:
Tạo OmniAuth Callbacks Controller
Nếu bạn đã generate Devise controllers, bạn sẽ tìm thấy OmniauthCallbacksController sẵn sàng để tùy chỉnh. Nếu chưa có, chỉ cần tạo thủ công và chỉnh sửa như sau:
Một số lưu ý về mã trên:
from_omniauthlà phương thức chúng ta sẽ triển khai bên trong modelUser.sign_in_and_redirectlà phương thức bên trong OAuth.
Thêm migration để sửa đổi model User
Chúng ta cần thêm một số cột cho model User, cụ thể là cột provider và cột uid:
Chạy bundle exec rails db:migrate để hoàn tất bước này.
Làm cho model Devise có thể Omniauthable
Ở đây, chúng ta cần chỉnh sửa model User bằng cách thêm module Devise Omniauthable:
Sau đó, thêm phương thức from_omni_auth. Phương thức này sẽ được gọi từ Users::OmniauthCallbacksController vừa thiết lập:
Còn lại một việc cuối: thêm link đăng nhập vào view Devise.
Thiết lập link đăng nhập
Mặc định, Devise sẽ tự động thêm link đăng nhập phù hợp của nhà cung cấp vào view đăng ký và đăng nhập người dùng. Link này dùng phương thức GET, nhưng chúng ta biết OmniAuth 2.0+ thích yêu cầu POST. Vì vậy, chúng ta cần vô hiệu hóa link đó và chèn link riêng dùng yêu cầu POST:
Với đó, chúng ta đã thiết lập thành công ứng dụng Ruby on Rails 7 với Devise và xác thực OAuth GitHub. Bạn có thể lấy toàn bộ mã nguồn ứng dụng đi kèm tại đây.
Tiếp theo, chúng ta sẽ đi vào trường hợp dùng nâng cao khác: dùng Devise để xác thực gọi API.
Xác thực API với Devise cho Ruby
Ngày nay, người dùng thường mong đợi có thể kết nối ứng dụng của bạn qua API. Trong phần này, chúng ta sẽ xem cách an toàn xác thực các yêu cầu người dùng như vậy dùng Devise.
Trong khi xác thực dựa trên trình duyệt thường dựa trên cookie, hầu hết xác thực API diễn ra qua token gọi là JSON Web Tokens (JWTs), được truyền trong header.
Mẹo: Cho mục đích phần này, chúng ta giả định làm việc với ứng dụng Rails API-only. Để theo dõi, tạo một với rails new app_name --api
Luồng xác thực dựa trên JWT
Như đã đề cập, xác thực API dựa trên JWT token, và quan trọng là hiểu luồng xác thực dựa trên JWT diễn ra như thế nào. Cơ bản, nó tuân theo trình tự các bước chung như sau:
- Client người dùng gọi API app.
- API app phản hồi với JSON Web Token (JWT), token xác thực có thể dùng thay cho cookie.
- Các yêu cầu tiếp theo của client người dùng dùng token này trong header
Authorization. - Người dùng sau đó có thể gọi hành động 'destroy session' của Devise, dẫn đến việc hủy token và user đăng xuất.
Bây giờ, hãy đưa luồng này vào hành động, bắt đầu từ chia sẻ tài nguyên nguồn gốc chéo (CORS).
Thiết lập CORS
CORS thiết lập API app để cho phép yêu cầu từ nguồn bên ngoài. CORS là chính sách bảo mật dựa trên HTTP định nghĩa cách yêu cầu bên ngoài sẽ được xử lý bởi ứng dụng. Mặc định, CORS sẽ chặn bất kỳ yêu cầu nào xuất phát từ domain khác với domain yêu cầu ban đầu (nghĩa là, yêu cầu đến từ "nguồn gốc" khác).
Để xử lý CORS đúng cách, chúng ta sẽ dùng gem tiện lợi rack-cors. Trong Gemfile, bỏ comment dòng dưới đây, sau đó chạy bundle install:
Cũng mở file initializer CORS tương ứng và sửa đổi như sau:
Một số lưu ý quan trọng về việc chúng ta vừa làm:
origins "*"- Chỉ có nghĩa là API app của chúng ta giờ có thể nhận yêu cầu từ bất kỳ nguồn nào khác.expose: %w[Authorization Uid]- Mặc định, gemrack-corskhông expose header authorization và UID, nhưng chúng ta cần chúng vì sẽ truyền token xác thực qua đó.
Xong phần đó, hãy cài đặt Devise và gem Devise-JWT đi kèm.
Thêm gem Devise và Devise-JWT vào ứng dụng Rails
Gem devise-jwt là mở rộng của Devise cho phép chúng ta làm việc với JWT token. Thêm các gem vào Gemfile, sau đó chạy bundle install:
Chạy generator cài đặt Devise bundle exec rails g devise:install.
Tạo và cấu hình Model
Chúng ta cần thiết lập hai model: model user Devise thông thường (bundle exec rails g devise User), và một model dùng cho chiến lược thu hồi (revocation strategy) (nghĩa là user sẽ đăng xuất khỏi API như thế nào):
Chúng ta sửa đổi model user Devise thông thường cho xác thực API bằng cách thêm module jwt_authenticatable và định nghĩa chiến lược thu hồi token dùng model thứ hai, JwtDenylist:
Tiếp theo, cấu hình model thứ hai bằng cách tham chiếu chiến lược thu hồi và bảng thu hồi sẽ dùng:
Trong phần sau, chúng ta sẽ nêu rõ thu hồi token và tại sao cần nó.
Tầm quan trọng của thu hồi Token (Token Revocation)
Tại sao thu hồi token quan trọng? Vì JWT token là phi trạng thái (stateless). Server không biết gì về chúng ngoài việc ký chúng. Trong kịch bản đó, server không có cách nào đăng xuất user bằng cách thu hồi token tương ứng. Vì không có cách thu hồi từng token riêng lẻ, chúng ta cần xây dựng một cơ chế và nói với server dùng nó.
Khi thu hồi token, những gì thực sự xảy ra bên dưới là một phần duy nhất của token, jti (JWT ID), được trích xuất và dùng theo chiến lược thu hồi đã định nghĩa.
Điều này nêu ra câu hỏi khác: chiến lược thu hồi token là gì? Tóm lại, đó là định nghĩa về cách thu hồi token sẽ được xử lý bởi server của bạn. Có ba chiến lược thu hồi cơ bản:
- Chiến lược JTIMatcher - Ở đây, cột duy nhất gọi là "jti" được thêm vào model user, cũng đóng vai trò bảng thu hồi. Mỗi khi user làm yêu cầu,
jtitrong header được so khớp với token đã lưu và truy cập chỉ được phép khi tìm thấy khớp. - Chiến lược Denylist (Danh sách đen) - Cho chiến lược này,
jtivà thời gian hết hạn token (expcủa token đã thu hồi) được lưu trong bảng cơ sở dữ liệu. Với mọi yêu cầu của user, một kiểm tra được thực hiện so với bảng này so sánhjtitoken hiện tại của user với các token đã thu hồi trong cơ sở dữ liệu. Nếu tìm thấy khớp, yêu cầu của user bị từ chối. - Chiến lược Allowlist (Danh sách trắng) - Theo một cách, chiến lược này tương tự chiến lược đầu tiên, ngoại trừ ở đây bảng lưu JWT ID có quan hệ one-to-many với bảng khác lưu token user. Mỗi khi có yêu cầu,
jticủa user lưu trong bảng Allowlist được so khớp với những gì lưu trong bảng khớp với token. Truy cập chỉ được phép nếu tìm thấy khớp.
Rõ ràng, đây là tổng quan rất đơn giản về thu hồi token, bạn có thể tìm hiểu thêm tại đây.
Thiết lập khóa ký cho JWT Token
Vì chúng ta sẽ dùng token an toàn để xác thực user và yêu cầu của họ, chúng ta cần cách ký chúng. Đây là nơi khóa bí mật xuất hiện. Khuyến khích tạo khóa mới khác khóa bí mật của Rails, secret_key_base.
Chạy bundle exec rake secret để tạo khóa duy nhất, sau đó chỉnh sửa Devise initializer để bao gồm khóa này:
Cuối cùng, hãy thiết lập controller.
Thiết lập Controller
Bước cuối để triển khai Devise cho xác thực API là thiết lập controller. Để đơn giản, chúng ta sẽ thiết lập hai controller: một xử lý đăng ký và một cho session.
Hãy tạo thủ công, bắt đầu với controller đăng ký:
Điều đang xảy ra với controller này:
- Cấu hình nó phản hồi yêu cầu với JSON.
- Chỉ định hành động
respond_withtrả về kết quả đăng ký thành công hoặc thất bại.
Và bây giờ controller session:
Giống như controller đăng ký, ở đây chúng ta chỉ định controller phản hồi với JSON. Chúng ta cũng định nghĩa hành động respond_with khi user đăng nhập thành công và respond_to_on_destroy để xử lý user đăng xuất.
Và với đó, bạn nên có luồng xác thực API hoạt động bằng Devise và JWT token!
Phần cuối sẽ nhanh chóng xem cách theo dõi đăng nhập user dùng Devise và Authtrail.
Theo dõi đăng nhập Devise với Authtrail
Giả sử bạn muốn gửi email thông báo cho user ứng dụng bất cứ khi nào ai đó đăng nhập vào tài khoản của họ, với chi tiết như địa chỉ IP và thời điểm đăng nhập. Làm thế nào để thực hiện điều này?
Bạn sẽ cần theo dõi đăng nhập user, sau đó dùng thông tin đó trong email thông báo gửi cho user. Nhưng trước tiên, bạn cần cách theo dõi đăng nhập user. Điều này có thể thực hiện bằng gem tiện lợi Authtrail, cũng kết hợp tốt với Devise.
Cài đặt Authtrail
Bước đầu là cài đặt gem với bundle add authtrail. Ngoài ra, vì bạn sẽ lưu thông tin nhận dạng user như email và địa chỉ IP trong cơ sở dữ liệu ứng dụng, rất khuyến khích mã hóa dữ liệu này trong production dùng kết hợp gem Lockbox và Blindindex.
Tiếp theo, chạy generator Authtrail để tạo initializer và migration bảng đi kèm sẽ lưu dữ liệu đăng nhập:
Cách Authtrail hoạt động
Mỗi khi user cố gắng đăng nhập, một bản ghi Authtrail mới được tạo với các chi tiết quan trọng sau:
- Địa chỉ email dùng để đăng nhập
- Đăng nhập thành công hay không
- Lý do đăng nhập thất bại (nếu đăng nhập thất bại)
- Địa chỉ IP của user,
referrer, và nhiều hơn nữa
Bạn có thể dùng thông tin này như ý muốn. Ví dụ, bạn có thể gửi email thông báo cho user, bao gồm thông tin email và IP, để cho họ biết có lần thử đăng nhập vào tài khoản của họ.
Xem tài liệu Authtrail để thấy tất cả khả năng có sẵn cho bạn.
Tổng kết
Trong loạt bài này, chúng ta đã đi sâu vào gem Devise.
Đầu tiên, chúng ta nắm vững cơ bản Devise, bao gồm cách module, helper, view, controller, và route hoạt động. Trong phần thứ hai và cuối cùng này, chúng ta khám phá cách dùng Devise với OAuth, Authtrail, và cho xác thực API.
Hy vọng loạt bài này sẽ đóng vai trò hướng dẫn hữu ích cho mọi thứ về xác thực Devise.
Happy coding!
P.S. Nếu bạn muốn đọc bài Ruby Magic ngay khi xuất bản, hãy đăng ký newsletter Ruby Magic của chúng tôi và đừng bỏ lỡ bất kỳ bài nào!