
Thiết bị IoT đã trở thành lựa chọn của nhiều người tiêu dùng trong thời gian ngắn. Nhờ công nghệ tiên phong, IoT đã kết nối được nhiều vật dụng gia đình, gadget hiện đại, ô tô, v.v. Với Cisco dự đoán '50 tỷ thiết bị kết nối/IoT vào năm 2020', ta có thể tưởng tượng sự mở rộng của IoT. Cơ quan an ninh mạng Phần Lan trích dẫn nghiên cứu Gartner cho biết số thiết bị IoT trong gia đình sẽ tăng từ 9 thiết bị lên 500 thiết bị vào năm 2022. Gần như mọi thiết bị, kể cả không cần thiết, đều sẽ bao gồm kết nối IoT.
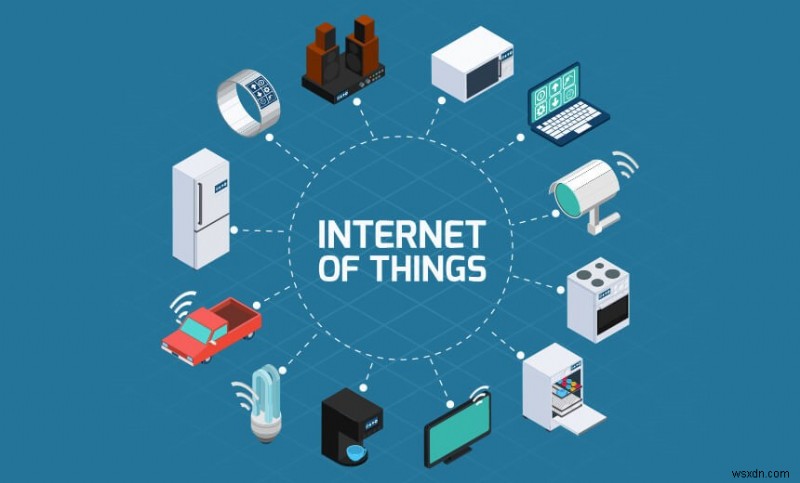
Theo Mikko Hypponen - Giám đốc nghiên cứu F-secure, thiết bị thiếu kết nối IoT sẽ đắt hơn vì chúng không chứa thông tin người tiêu dùng mà nhà sản xuất có thể tận dụng. Dữ liệu người tiêu dùng do thiết bị IoT cung cấp cho doanh nghiệp khiến công nghệ này hấp dẫn hơn với nhà sản xuất. Tuy nhiên, các giao dịch dữ liệu này đi kèm rủi ro và vấn đề đáng kể liên quan đến IoT. Nhà sản xuất phải khắc phục các vấn đề này trong tương lai gần. Hàng năm, Diễn đàn Kinh tế Thế giới (WEF) xuất bản báo cáo liệt kê các rủi ro toàn cầu lớn nhất. Các báo cáo đáng tin cậy vì được tạo ra bởi các nhà quyết định và chuyên gia trên toàn cầu. Cộng đồng đã xếp hạng IoT ở vị trí nổi bật trong báo cáo. Hơn nữa, nếu công nghệ IoT khuyết tật hoặc dễ bị tấn công, các doanh nghiệp liên quan đến công nghệ này sẽ bị ảnh hưởng.
Mặc dù IoT chứa các lỗ hổng bảo mật, có một số khuyết tật cần được nhà sản xuất quan tâm.
Các khuyết tật IoT bạn cần biết
Trong bài viết này, chúng tôi liệt kê các lỗ hổng IoT chính mà mọi nhà sản xuất nên nhận thức. Đọc tiếp!
1. Internet bị chia rã (Walled Off Internet)
WEF cho biết quan chức chính phủ sẽ bị buộc phải chia Internet thành các "vườn được bao vây" quốc gia hoặc khu vực do tấn công mạng xuyên biên giới liên tục. Quyết định này xuất phát từ nhiều lý do như sự khác biệt quy định và bảo hộ kinh tế. Nó sẽ cản trở thực hành công nghệ IoT vì quyết định thách thức luồng giao dịch dữ liệu. Thêm vào đó, báo cáo WEF cho biết quyết định sẽ tạo ra thế giới trực tuyến siêu toàn cầu hóa nhưng bị giới hạn. Mặc dù một số người có thể hoan nghênh, nhưng đại đa số sẽ kháng cự vì nó làm suy giảm sự phát triển công nghệ.
2. Tấn công Cloud
Tấn công mạng xuyên biên giới sẽ nhắm vào nhà cung cấp cloud lưu trữ dữ liệu thu thập bởi thiết bị IoT. Mặc dù các tổ chức chính phủ và tư nhân đều nhận thức về tấn công cloud, an ninh mạng vẫn chưa đủ trang bị để đối phó những đe dọa tiềm ẩn này. Theo phân tích, WEF báo cáo một vụ chiếm đoạt cloud đơn lẻ có thể gây thiệt hại lên tới 120 tỷ USD. Thiệt hại khổng lồ!
Thiệt hại do tội phạm mạng ước tính 1 nghìn tỷ USD, trong khi thiệt hại do thiên tai khoảng 300 tỷ USD.
3. Vấn đề bảo mật do AI xây dựng
Nếu bạn nghĩ cường độ tấn công mã yêu cầu (ransomware) đã tăng nhiều so với các năm trước, đó mới chỉ là khởi đầu. Tấn công mạng như ransomware chỉ mới nổi lên đối với nhà cung cấp cloud. Với những năm tới, tình hình chỉ sẽ tồi tệ hơn, theo chuyên gia an ninh Derek Manky tại Sunnyvale. Ông thêm rằng nhà cung cấp cloud sẽ bị tấn công tàn khốc hơn trong những năm tới vì họ sẽ trở thành "mục tiêu chính". Các dịch vụ thương mại khác cũng sẽ bị nhắm mục tiêu bởi tội phạm mạng.
Rất sớm, cơ quan chính phủ, tổ chức y tế, cơ sở hạ tầng quan trọng và các doanh nghiệp sẽ thấy tấn công mã độc được thiết kế hoàn toàn bởi Trí tuệ nhân tạo. Tấn công dựa trên phân tích dữ liệu phức tạp và phát hiện lỗ hổng tự động. Hơn nữa, với sự ra đời của máy tính lượng tử, sự tiến hóa của tấn công mạng sẽ đạt tầm cao mới.
Mặc dù mã độc đa hình (Polymorphic malware) không mới, nó đang dùng AI để viết mã phức tạp có thể lảng tránh ngay cả phương pháp phát hiện tinh vi thông qua kỹ thuật học máy.
4. Vấn đề Botnet
Thiết bị IoT là mục tiêu dễ dàng cho hacker vì các thiết bị này tương đối "ngu" hơn thiết bị khác. Bên cạnh đó, thiết bị kết nối IoT cung cấp diện tích tấn công rộng hơn mà kẻ tấn công dễ dàng tận dụng.
Tấn công DDoS (Từ chối dịch vụ phân tán) nhắm vào và sử dụng thiết bị kết nối kém bảo vệ. Do đó hacker có thể tấn công cơ sở hạ tầng công cộng bằng tấn công DDoS phối hợp chặt chẽ.
Thiết bị IoT bị hacker kiểm soát có thể điều khiển nhiều cảm biến kết nối như bộ điều khiển tưới phun hoặc thermostat. Điều này có thể dẫn đến sự sụp đổ tài nguyên cơ sở hạ tầng quan trọng, tấn công đòn bổng nước (water hammer) và xung áp lực điện ở quy mô rộng. Tuy nhiên, các cuộc tấn công này có thể ngăn chặn bằng cách giới thiệu phần mềm thông minh hơn có thể phân biệt giữa dữ liệu cảm biến lỗi và khẩn cấp. Do đó máy có thể quyết định cách phản ứng với các tín hiệu dữ liệu khác nhau.
5. AI giới hạn
Thật rằng các giải pháp Trí tuệ nhân tạo hiện tại có giới hạn lớn. Big Data và học máy liên quan đến AI có thể giúp phát hiện và sử dụng dữ liệu lượng lớn hiệu quả. Thật không may, can thiệp của con người vào quy trình rất thưa, do đó không tạo ra kết quả mong muốn. Điều này dẫn đến thiếu hụt AI và do đó phần mềm và thiết bị kém thông minh hơn, có thể không chống đỡ được các lỗ hổng IoT hiện tại và tương lai.
Big Data, AI và IoT liên kết chặt chẽ. Vì lượng dữ liệu lớn thu thập bởi thiết bị IoT được xử lý bởi phần mềm AI, dữ liệu giá trị hơn được tạo ra. Nhưng với can thiệp người thưa, hệ thống sẽ có tác dụng dự báo thực tế kém hơn. Nó dẫn đến việc tạo ra thiết bị kết nối kém bảo vệ.
Theo chuyên gia an ninh, sự hợp tác của AI với thiết bị IoT sẽ kết nối và tối ưu hóa thiết bị và dữ liệu. Bảo mật dựa trên AI sẽ cung cấp nhận thức tình huống nâng cao và mã hóa bảo mật dữ liệu.
6. Thiếu niềm tin
Cơ quan an ninh mạng tại Amsterdam tên Gemalto nghiên cứu về vai trò bảo mật trong phát triển IoT. Trong nghiên cứu, phát hiện 90% khách hàng không tin tưởng thiết bị IoT về mặt bảo mật. Hơn nữa, đa số tổ chức và người tiêu dùng muốn chính phủ can thiệp vào vấn đề bảo mật để thiết lập thông số. Báo cáo cho thấy 90% người tiêu dùng và 96% doanh nghiệp tin rằng quy định bảo mật IoT nên được thực thi. Một nghiên cứu khác cho thấy dù 54% người dùng sở hữu thiết bị IoT (ít nhất 4 thiết bị), chỉ 14% coi mình am hiểu bảo mật thiết bị kết nối. Nghiên cứu cũng cho thấy 60% khách hàng cảm thấy dữ liệu có thể bị rò rỉ, trong khi 65% thừa nhận thiết bị kết nối của họ có thể bị hacker kiểm soát.
Jason Hart, CTO tại Gemalto补充: "Rõ ràng cả người tiêu dùng và doanh nghiệp đều có lo ngại nghiêm trọng về an ninh IoT và ít niềm tin rằng nhà cung cấp dịch vụ IoT và nhà sản xuất thiết bị sẽ có thể bảo vệ thiết bị IoT và quan trọng hơn là tính toàn vẹn của dữ liệu được tạo, lưu trữ và truyền bởi các thiết bị này. Cho đến khi có niềm tin vào IoT trong doanh nghiệp và người tiêu dùng, nó sẽ không thấy áp dụng chủ流."
7. Hiểu biết về IoT
Đã là năm 2018 và nhà sản xuất vẫn vật lộn tạo phương pháp giới thiệu thay đổi và làm rõ hàm ý cho người tiêu dùng tận hưởng IoT trọn vẹn. Thực tế, sự phát triển của IoT đã vượt qua khả năng con người hiểu công nghệ.
Các bước cải thiện bảo mật: –
#1: Chịu trách nhiệm
Một số công ty phát triển thiết bị IoT không phải công ty công nghệ. Kết quả, họ quên tính đến bảo mật khi thiết kế thiết bị. Một số không am hiểu thực hành tốt nhất ngành để tạo sản phẩm IoT bảo mật mạnh.
Nhà sản xuất muốn cung cấp sản phẩm IoT phải hiểu thiết bị IoT dễ bị tổn thương. Hơn nữa, kết nối chúng với nhau qua Internet sẽ tăng nguy cơ bị hacker tấn công. Nếu công ty không hiểu thực tế này, họ sẽ thất bại trong kinh doanh. Họ sẽ làm rủi ro cả khách hàng và Internet.
#2: Cập nhật tự động
Thiết bị IoT không thể tự động cập nhật là mục tiêu dễ dàng cho hacker. Chúng ta rút bài học từ cuộc tấn công mà botnet Mirai kiểm soát hàng loạt thiết bị IoT. Không có cách nào cập nhật thiết bị bị ảnh hưởng và sửa lỗ hổng. Do đó người dùng bị ép phải mua thiết bị mới, làm xấu uy tín công ty và cản trở kinh doanh.
Chúng ta học từ ví dụ sản phẩm như Microsoft Windows XP, nơi công ty cung cấp bản vá bảo mật cho khách hàng để sửa lỗ hổng. Hơn nữa, Microsoft bổ nhiệm chuyên viên hỗ trợ khách hàng và kỹ sư an ninh để hỗ trợ người dùng sản phẩm.
Nhà sản xuất như Nest thu 10$ mỗi tháng để bảo trì. Điều này cho phép Nest được xếp hạng một trong những nhà sản xuất thiết bị IoT tốt nhất trên thị trường.
#3: Chấp nhận tiết lộ (Disclosure)
Hacker mũ trắng (ethical hackers) đóng vai trò quan trọng trong việc vá lỗ hổng bảo mật sản phẩm. Nhà sản xuất thiết bị IoT nên dễ dàng tiếp cận cho hacker mũ trắng giao tiếp về lỗ hổng trong thiết bị. Nhà sản xuất IoT nên có biểu mẫu web hoặc bao gồm địa chỉ email báo lỗi/bug trên trang web. Họ cũng nên thiết lập chương trình bug bounty để tìm lỗ hổng trong phần mềm và thiết bị.
IoT mới chỉ bước vào giai đoạn "thanh niên" nơi sản phẩm ngày càng thông minh và trực quan. Chúng đang học chuyển đổi dữ liệu thành insight khách hàng và thêm tiền tệ hóa. Nhà sản xuất có thể hưởng lợi từ mẫu trực quan hóa dữ liệu và thuật toán dựa trên AI để học và tạo trường hợp sử dụng mới. Doanh nghiệp cần nhớ không thiết bị hay công nghệ nào hoàn toàn miễn dịch với bug. Tuy nhiên do phạm vi rộng, sản phẩm IoT trở nên dễ bị tấn công hơn. Do đó, trách nhiệm của công ty là tăng cường biện pháp bảo vệ dữ liệu người dùng và làm cho thiết bị IoT ít dễ bị tấn công mạng hơn.