
Security Identifier (SID) (Mã định danh bảo mật) là giá trị duy nhất có độ dài thay đổi được dùng để xác định một bảo mật chính (security principal) (như nhóm bảo mật) trong hệ điều hành Windows. SID xác định người dùng chung hoặc nhóm chung đặc biệt được biết đến. Giá trị của chúng không đổi trên tất cả hệ điều hành. Trong bài viết này, chúng ta sẽ cố gắng hiểu tại sao một số SID không giải quyết thành tên thân thiện và sau đó khuyến nghị những gì có thể làm để giải quyết bất kỳ SID nào thành tên thân thiện nếu có thể.
Thông tin này hữu ích cho khắc phục sự cố liên quan đến bảo mật. Nó cũng hữu ích cho khắc phục sự cố hiển thị trong trình chỉnh sửa danh sách kiểm soát truy cập (ACL) của Windows. Windows theo dõi bảo mật chính bằng SID. Để hiển thị bảo mật chính trong trình chỉnh sửa ACL, Windows giải quyết SID thành tên bảo mật chính liên quan.
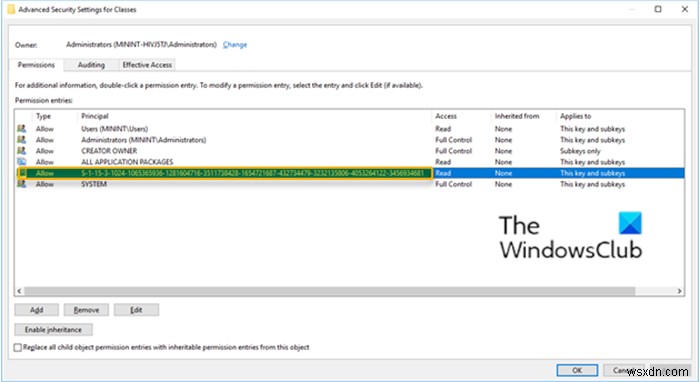
Trong một số nơi trong giao diện Windows UI, như hình ảnh trên. bạn thấy mã định danh bảo mật tài khoản Windows (SIDS) không giải quyết thành tên thân thiện. Những nơi này bao gồm:
- File Explorer
- Báo cáo kiểm tra bảo mật (Security Audit reports)
- Trình chỉnh sửa danh sách kiểm soát truy cập (ACL) trong Registry Editor
Các SID không giải quyết này là do Windows Server 2012 và Windows 8 giới thiệu một loại SID gọi là capability SID (SID khả năng). Theo thiết kế, capability SID không giải quyết thành tên thân thiện.
Capability SID phổ biến nhất là:
S-1-15-3-1024-1065365936-1281604716-3511738428-1654721687-432734479-3232135806-4053264122-3456934681
Windows 10, phiên bản 1809 sử dụng hơn 300 capability SIDs.
SID hiển thị thay vì Username
Khi bạn khắc phục sự cố SID không giải quyết thành tên thân thiện, hãy chắc chắn đó không phải capability SID.
Cảnh báo: KHÔNG XÓA capability SIDs từ Registry hoặc quyền hệ thống tệp. Xóa capability SID từ quyền hệ thống tệp hoặc registry có thể khiến tính năng hoặc ứng dụng hoạt động không đúng. Sau khi xóa capability SID, bạn không thể dùng UI để thêm lại.
Để lấy danh sách tất cả capability SIDs mà Windows có bản ghi, làm theo các bước:
Nhấn phím Windows + R.
Trong hộp thoại Run, gõ regedit và nhấn Enter để mở Registry Editor.
Điều hướng hoặc nhảy đến đường dẫn khóa registry dưới đây:
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\SecurityManager\CapabilityClasses\
Ở ngăn bên phải, nhấp đúp vào mục AllCachedCapabilities.
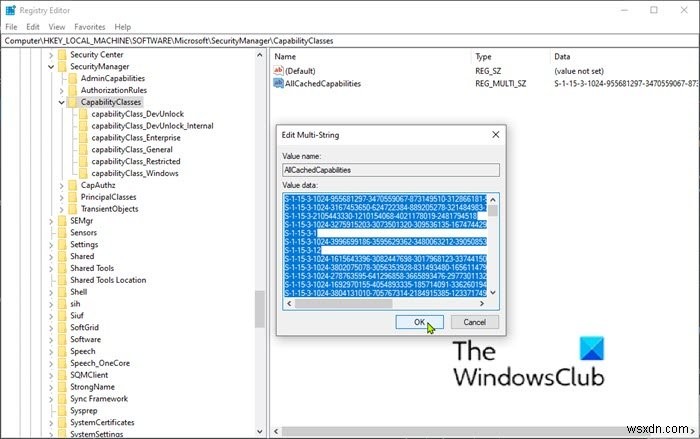
Sao chép tất cả dữ liệu trong hộp Value data và dán vào trình soạn thảo văn bản bạn chọn nơi bạn có thể tìm kiếm dữ liệu.
Giá trị này có thể không bao gồm tất cả capability SIDs mà ứng dụng bên thứ ba sử dụng.
Tìm kiếm dữ liệu cho SID bạn đang khắc phục sự cố.
Nếu bạn tìm thấy SID trong dữ liệu registry, thì đó là capability SID. Theo thiết kế, nó sẽ không giải quyết thành tên thân thiện. Nếu bạn không tìm thấy SID trong dữ liệu registry, thì đó không phải capability SID đã biết. Bạn có thể tiếp tục khắc phục sự cố nó như một SID không giải quyết bình thường. Hãy nhớ rằng có khả năng nhỏ SID có thể là capability SID của bên thứ ba, trong trường hợp đó nó sẽ không giải quyết thành tên thân thiện.
Capability SIDs
Capability SIDs xác định duy nhất và bất biến các khả năng (capabilities). Trong bối cảnh này, khả năng là mã thông báo quyền威不可伪造 (un-forgeable token of authority) cấp cho thành phần Windows hoặc Ứng dụng Windows Universal quyền truy cập tài nguyên như tài liệu, camera, vị trí, v.v. Ứng dụng "có" một khả năng được cấp quyền truy cập tài nguyên liên quan đến khả năng đó. Ứng dụng "không có" khả năng bị từ chối truy cập tài nguyên liên quan.