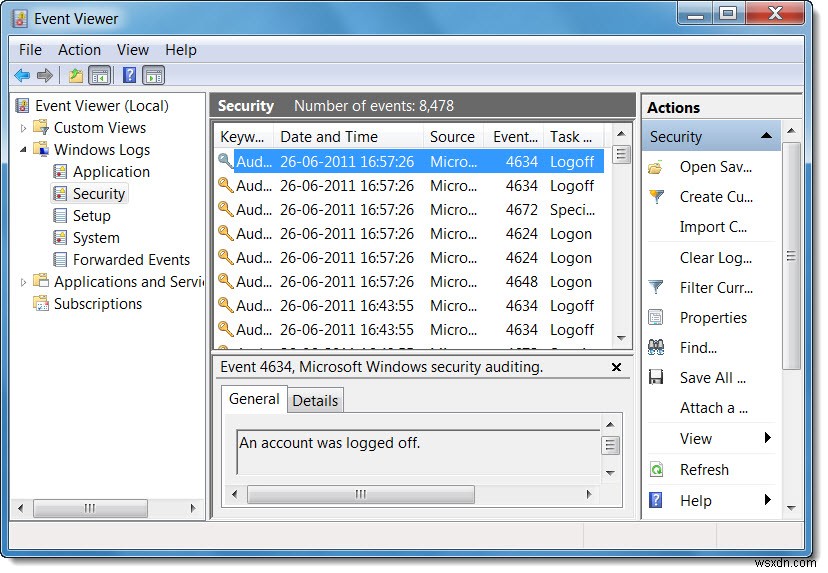
Chính sách nhóm cho phép bạn kiểm toán hoặc giám sát thay đổi trên máy tính Windows. Sử dụng Chính sách nhóm, bạn có thể giám sát ai đã đăng nhập và khi nào, ai đã mở tài liệu, ai đã tạo tài khoản mới hoặc thay đổi chính sách bảo mật.
Giám sát tài liệu bằng Chính sách nhóm
Để làm vậy, gõ secpol.msc trong tìm kiếm Bắt đầu và nhấn Enter để mở Chính sách bảo mật cục bộ.
Dưới Cài đặt bảo mật ở bảng bên trái, mở rộng Chính sách cục bộ rồi chọn Chính sách kiểm toán.
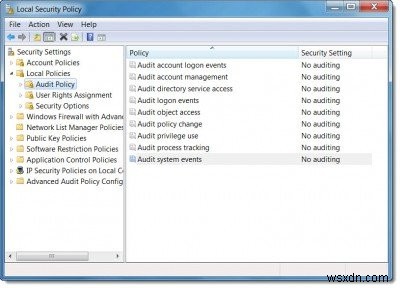
Như bạn thấy, bạn có thể kiểm toán:
- Sự kiện đăng nhập tài khoản: Được tạo khi máy tính xác thực thông tin đăng nhập của tài khoản mà nó có thẩm quyền.
- Quản lý tài khoản: Cho thấy ai đã thay đổi tên tài khoản, bật/vô hiệu tài khoản, tạo/xóa tài khoản, đổi mật khẩu, hoặc thay đổi nhóm người dùng
- Truy cập dịch vụ thư mục: Giám sát để xem khi nào ai truy cập đối tượng Active Directory có danh sách kiểm soát truy cập hệ thống (SACL).
- Sự kiện đăng nhập: Sự kiện đăng xuất được tạo khi phiên đăng nhập của tài khoản người dùng kết thúc.
- Truy cập đối tượng: Cho thấy khi nào ai dùng tệp, thư mục, máy in, khóa registry, hoặc đối tượng khác.
- Thay đổi chính sách: Kiểm toán thay đổi chính sách bảo mật cục bộ.
- Sử dụng đặc quyền: Giám sát để xem khi nào ai thực hiện tác vụ trên máy tính mà họ có quyền thực hiện
- Theo dõi quy trình: Theo dõi sự kiện như kích hoạt chương trình hoặc thoát quy trình.
- Sự kiện hệ thống: Cho phép giám sát khi ai tắt/khởi động lại máy, hoặc khi quy trình/chương trình cố làm gì đó không có quyền.
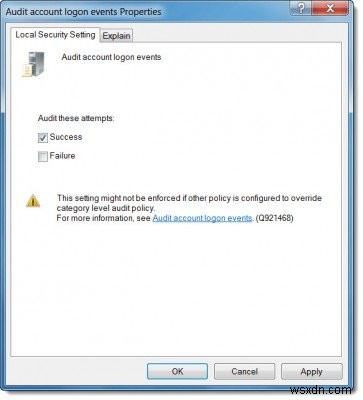
Nhấp đúp vào mục muốn giám sát và chọn tùy chọn Thành công. Nhấp Áp dụng. Bạn có thể xem thêm thông tin nếu nhấp tab Giải thích.
Để bật giám sát tài liệu, nhấp chuột phải vào tệp và mở Thuộc tính.
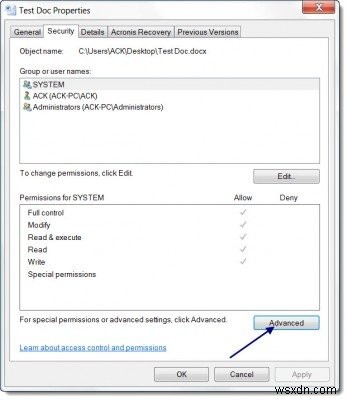
Chọn tab Bảo mật > Nâng cao > tab Kiểm toán.
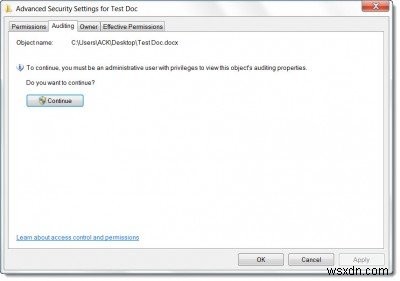
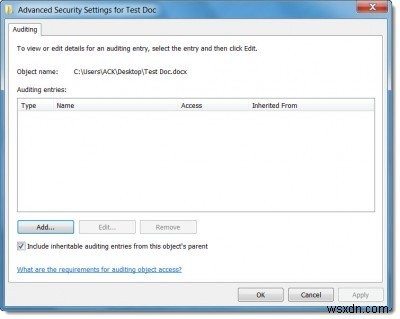
Nhấp Tiếp tục mở hộp Cài đặt bảo mật nâng cao và nhấp Thêm.
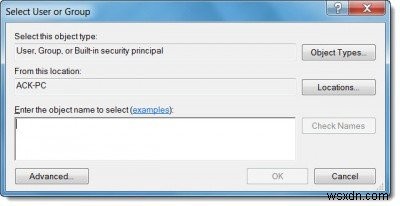
Bây giờ, trong ô Nhập tên đối tượng để chọn, gõ tên người dùng hoặc nhóm hành động bạn muốn theo dõi, sau đó nhấp OK trong bốn hộp thoại mở.
Chọn hộp kiểm cho hành động muốn kiểm toán, sau đó nhấp OK. Để tìm hiểu thêm về gì có thể kiểm toán và hành động có thể kiểm toán cho tệp, truy cập Microsoft.
Để xem nhật ký Kiểm toán, gõ Event Viewer trong tìm kiếm Bắt đầu và nhấn Enter.
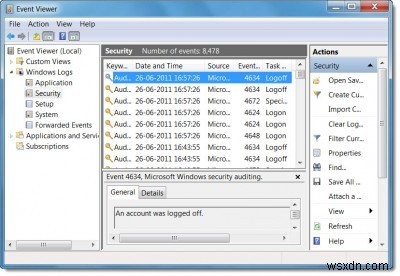
Trong bảng bên trái, nhấp đúp Nhật ký Windows, rồi nhấp Bảo mật. Tiếp theo nhấp đúp sự kiện để xem chi tiết nhật ký.
Hy vọng bài viết hữu ích.