
Trên máy tính Windows 11 hoặc Windows 10, người dùng PC có thể áp dụng các biện pháp bảo mật chặt chẽ như bảo vệ chống lại tấn công & nhiễm Ransomware, chặn người dùng cài đặt hoặc chạy chương trình, và dùng AppLocker ngăn người dùng cài đặt hoặc chạy ứng dụng. Trong bài viết này, chúng tôi hướng dẫn các bước để chặn file .exe chạy trên Windows client hoặc Windows Server bằng cách áp dụng Software Restriction Policies, một tập hợp quy tắc có thể cấu hình bằng Group Policy Editor.
Software Restriction Policies là gì?
Theo tài liệu Microsoft, Software Restriction Policies (SRP) là tính năng dựa trên Group Policy xác định các chương trình phần mềm chạy trên máy tính trong domain, và kiểm soát khả năng chạy của các chương trình đó. Software restriction policies là một phần của chiến lược bảo mật và quản lý của Microsoft để hỗ trợ doanh nghiệp tăng cường độ tin cậy, tính toàn vẹn và khả năng quản lý máy tính của họ.
SRPs tích hợp với Microsoft Active Directory và Group Policy – nhưng cũng có thể dùng để tạo chính sách cấu hình bị hạn chế cao trên máy tính độc lập, nơi bạn chỉ cho phép các ứng dụng được xác định cụ thể chạy trên hệ thống.
Cách chặn file EXE chạy bằng Group Policy
Tương tự như cấu hình Controlled Folder Access bằng Group Policy & PowerShell, khi bật, tính năng này có thể theo dõi file thực thi, script và DLL cố gắng thay đổi file trong thư mục được bảo vệ, người dùng PC có thể chặn file .exe trong thư mục dễ bị tấn công chạy bằng Software Restriction Policies trên Windows 11/10.
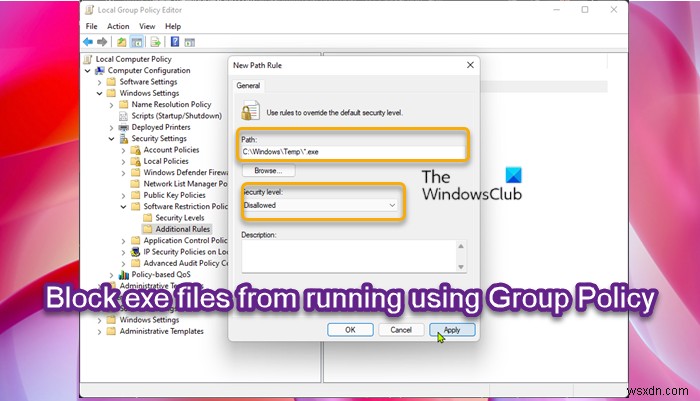
Để chặn file exe chạy bằng Group Policy trong Windows 11/10, làm theo các bước:
- Nhấn Windows key + R để mở hộp thoại Run.
- Trong hộp thoại Run gõ gpedit.msc và nhấn Enter để mở Group Policy Editor.
- Trong Local Group Policy Editor, dùng panel bên trái điều hướng đến đường dẫn:
Computer Configuration > Windows Settings > Security Settings > Software Restriction Policies
- Ở vị trí này, trên panel điều hướng bên trái, nhấp vào thư mục Software Restriction Policies để thu gọn nó.
- Tiếp theo, chuột phải vào node thư mục Additional Rules.
- Chọn New Path Rule… từ menu ngữ cảnh.
- Bây giờ, nhập đường dẫn đến thư mục bạn muốn ngăn file thực thi chạy từ đó và đảm bảo thêm hậu tố *.exe ở cuối, để chỉ chặn file thực thi.
- Thêm mô tả nếu muốn.
- Nhấn Apply > OK để lưu thay đổi.
- Lặp lại cho các thư mục khác.
Bạn có thể chặn (ít nhất) các đường dẫn sau:
- C:\Windows\Temp\*.exe
- C:\Windows\Temp\*\*.exe
- %USERPROFILE%\AppData\Local\*.exe
- %USERPROFILE%\AppData\Local\*\*.exe
- %USERPROFILE%\AppData\Roaming\*.exe
- %USERPROFILE%\AppData\Roaming\*\*.exe
Khi xong, bạn có thể thoát Local Group Policy Editor. Nếu bạn muốn cho phép một số file thực thi cụ thể chạy trong các thư mục này, chỉ cần tạo ngoại lệ bằng cách chọn tùy chọn Unrestricted trong menu thả xuống Security level.
Đối với người dùng Windows 11/10 Home, bạn có thể thêm tính năng Local Group Policy Editor rồi thực hiện hướng dẫn như trên.
Đó là cách chặn file exe chạy bằng Group Policy trong Windows 11/10!
Bài viết liên quan: Chặn Macros chạy trong Microsoft Office bằng Group Policy
Câu hỏi thường gặp
Làm thế nào để vô hiệu hóa .exe từ Group Policy?
Để vô hiệu hóa .exe từ Group Policy Editor hoặc áp dụng GPO chặn phần mềm theo tên file, làm theo hướng dẫn:
- Mở Registry Editor.
- Mở rộng User Configuration > Policies > Administrative Templates > System.
- Nhấp đúp vào Don't turn specified Windows applications.
- Nhấn Enable.
- Nhấn nút Show.
- Nhập tên file bạn muốn chặn.
Làm thế nào để chặn một file EXE?
Bạn có thể chặn exe trong Windows 11/10 theo một trong các cách:
- Dùng Path Rule: Dựa trên tên file thực thi và phần mở rộng, tất cả phiên bản của ứng dụng chỉ định bị chặn.
- Dùng Hash Value: Sau khi xác định file thực thi trên server, giá trị hash của file được tính toán.
Đọc thêm: File exe bị xóa ngẫu nhiên.
Làm thế nào khắc phục lỗi "chương trình này bị chặn bởi Group Policy"?
Để khắc phục lỗi chương trình bị chặn bởi Group Policy trên hệ thống, làm theo các bước:
- Mở Group Policy Editor.
- Mở rộng User Configuration > Policies > Administrative Templates > System.
- Nhấn nút Show.
- Xóa chương trình hoặc ứng dụng mục tiêu khỏi danh sách không cho phép.
- Nhấn OK.
Làm thế nào chạy chương trình bị chặn bởi administrator?
Để chạy chương trình bị chặn bởi administrator, bạn cần bỏ chặn file. Cách làm:
- Chuột phải vào file bạn đang cố khởi chạy.
- Chọn Properties từ menu ngữ cảnh.
- Chuyển sang tab General.
- Dưới phần Security, tích vào ô Unblock.
- Nhấn Apply > OK.
Hy vọng bài viết hữu ích!
Đọc thêm:
- Chặn người dùng cài đặt chương trình trong Windows.
- Ngăn người dùng chạy chương trình trong Windows
- Chỉ chạy ứng dụng Windows được chỉ định
- Windows Program Blocker là phần mềm chặn ứng dụng miễn phí
- Cách chặn cài đặt ứng dụng thứ ba trong Windows.