
Để bảo vệ máy tính khỏi sử dụng trái phép, Windows 11/10/8/7 cung cấp cơ chế bảo vệ bằng mật khẩu. Mật khẩu mạnh là đường phòng thủ đầu tiên về bảo mật máy tính.
Nếu muốn tăng cường bảo mật máy Windows, bạn có thể củng cố Chính sách mật khẩu đăng nhập Windows bằng công cụ tích hợp Local Security Policy hoặc Secpol.msc. Giữa nhiều thiết lập có một tập tùy chọn hữu ích cho phép cấu hình Chính sách mật khẩu cho máy tính.
Tăng cường Chính sách mật khẩu đăng nhập Windows
Để mở và dùng Local Security Policy: mở Run, gõ secpol.msc và Enter. Bên trái, chọn Account Policies > Password Policy. Bên phải, bạn thấy các thiết lập cấu hình Password Policy.
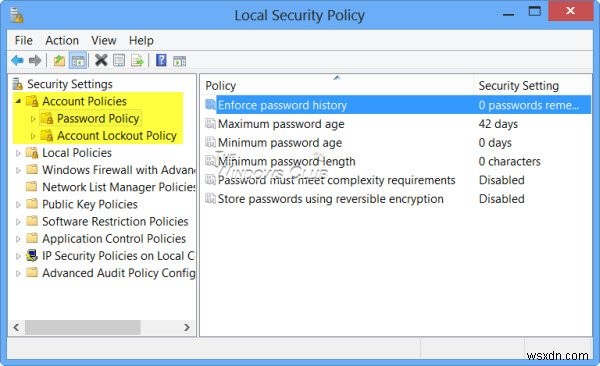
Đây là các tham số bạn có thể cấu hình. Double-click từng mục để mở hộp Properties. Từ menu thả xuống chọn tùy chọn mong muốn. Sau khi thiết lập xong, nhớ nhấn Apply/OK.
1. Enforce Password History (Bắt buộc lịch sử mật khẩu)
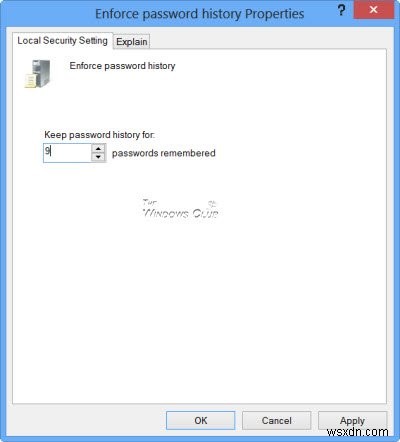
Dùng chính sách này để đảm bảo người dùng không dùng lại mật khẩu cũ sau một thời gian. Thiết lập này xác định số lượng mật khẩu mới duy nhất phải gán cho tài khoản trước khi mật khẩu cũ có thể tái sử dụng. Bạn có thể đặt giá trị bất kỳ. Mặc định là 24 trên domain controller và 0 trên server độc lập.
2. Maximum password age (Tuổi tối đa của mật khẩu)
Bạn có thể ép người dùng đổi mật khẩu sau một số ngày nhất định. Có thể đặt mật khẩu hết hạn sau 1 đến 999 ngày, hoặc chỉ định mật khẩu không bao giờ hết hạn bằng cách đặt số ngày = 0. Mặc định là 42 ngày.
3. Minimum password age (Tuổi tối thiểu của mật khẩu)
Ở đây bạn ép buộc khoảng thời gian tối thiểu mật khẩu phải được dùng trước khi có thể đổi. Có thể đặt giá trị 1 đến 998 ngày, hoặc cho phép đổi ngay bằng cách đặt 0 ngày. Mặc định là 1 trên domain controller và 0 trên server độc lập. Thiết lập này có thể không trực tiếp tăng cường chính sách mật khẩu, nhưng nếu muốn ngăn người dùng đổi mật khẩu quá thường xuyên, bạn có thể thiết lập chính sách này.
4. Minimum password length (Độ dài tối thiểu mật khẩu)
Thiết lập quan trọng này bạn nên áp dụng để ngăn chặn tấn công dò mật khẩu. Có thể đặt giá trị 1 đến 14 ký tự, hoặc thiết lập không yêu cầu mật khẩu bằng cách đặt 0 ký tự. Mặc định là 7 trên domain controller và 0 trên server độc lập.
Bạn cũng có thể bật thêm hai thiết lập nữa nếu muốn. Khi mở hộp Properties của chúng, chọn Enabled và Apply để kích hoạt chính sách.
5. Password must meet complexity requirements (Mật khẩu phải đáp ứng yêu cầu độ phức tạp)
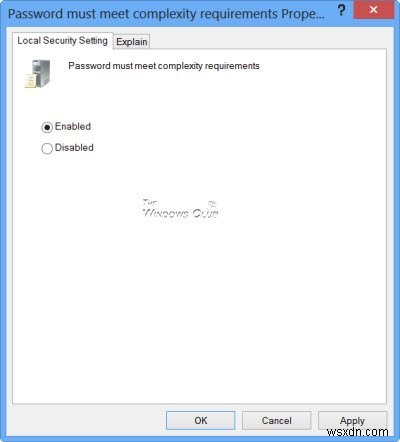
Thiết lập quan trọng khác bạn nên dùng vì nó làm mật khẩu phức tạp hơn, khó bị bẻ khóa. Nếu chính sách này được bật, mật khẩu phải đáp ứng các yêu cầu tối thiểu sau:
- Không chứa tên tài khoản người dùng hoặc phần của tên đầy đủ vượt quá hai ký tự liên tiếp
- Độ dài ít nhất sáu ký tự. Chứa ký tự từ ba trong bốn loại sau:
- Chữ cái in hoa tiếng Anh (A-Z)
- Chữ cái thường tiếng Anh (a-z)
- Chữ số cơ số 10 (0-9)
- Ký tự không phải chữ cái (ví dụ: !, $, #, %)
6. Store passwords using reversible encryption (Lưu mật khẩu dùng mã hóa có thể đảo ngược)
Thiết lập bảo mật này xác định xem hệ điều hành có lưu mật khẩu dùng mã hóa có thể đảo ngược hay không. Việc lưu mật khẩu bằng mã hóa có thể đảo ngược về cơ bản tương đương lưu bản plain-text của mật khẩu. Vì vậy, chính sách này không bao giờ nên bật trừ khi yêu cầu ứng dụng lấn át nhu cầu bảo vệ thông tin mật khẩu.
Đọc thêm: Cách tùy chỉnh Chính sách mật khẩu trong Windows.
Chính sách khóa tài khoản (Account Lockout Policy) trong Windows 11/10
Để tăng cường thêm Chính sách mật khẩu, bạn cũng có thể đặt ngưỡng và thời gian khóa, điều này sẽ ngăn chặn hacker tiềm ẩn sau một số lần thử thất bại. Để cấu hình, bên trái chọn Account Lockout Policy.
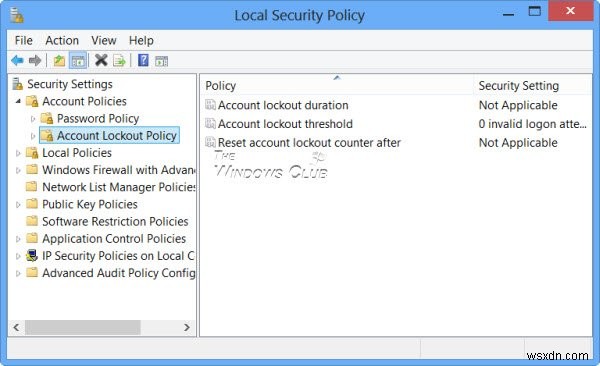
1. Account lockout threshold for Invalid logins (Ngưỡng khóa tài khoản cho đăng nhập sai)
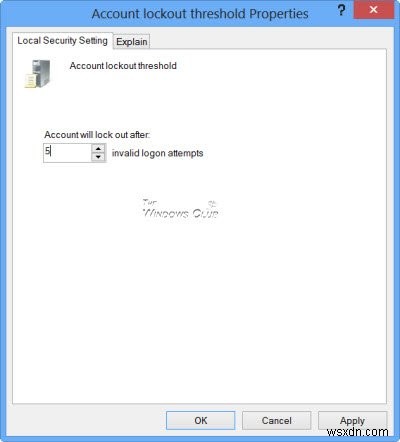
Nếu thiết lập chính sách này, bạn kiểm soát số lần đăng nhập sai. Mặc định là 0 nhưng có thể đặt giá trị 0 đến 999 lần đăng nhập thất bại.
2. Account lockout duration (Thời gian khóa tài khoản)
Dùng thiết lập này để xác định số phút tài khoản bị khóa sẽ giữ nguyên trạng thái khóa trước khi tự động mở khóa. Có thể đặt 0 đến 99,999 phút. Chính sách này phải đặt cùng với Account lockout threshold policy.
3. Reset account lockout counter after (Đặt lại bộ đếm khóa tài khoản sau)
Thiết lập bảo mật này xác định số phút phải trôi qua sau lần đăng nhập thất bại trước khi bộ đếm đăng nhập sai được reset về 0. Phạm vi 1 phút đến 99,999 phút. Chính sách này cũng phải đặt cùng với Account lockout threshold policy.
Hãy an toàn, hãy bảo mật!
Bạn biết AuditPol trong Windows? Nếu chưa, bạn có thể đọc thêm về nó.