
Trong tình huống người dùng không thể thêm user trên Windows Server vì nút Add User or Group bị xám trong User Rights Assignment trong cài đặt Domain Controller Local Security Policy, bài viết này cung cấp giải pháp phù hợp để khắc phục vấn đề này.
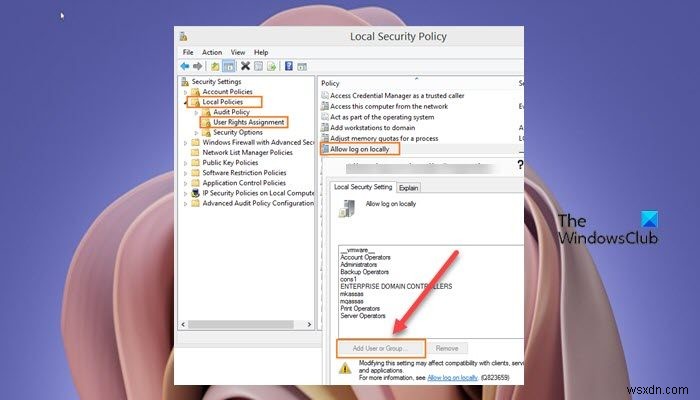
Bạn có thể gặp vấn đề nút bị xám do:
- Một số group policy được định nghĩa trong domain có cài đặt bảo mật này cho server.
- User hiện tại không phải thành viên của nhóm bảo mật Domain Admins hoặc Enterprise Admins.
Trong một số trường hợp, sau khi tạo user mới trong Active Directory trên Windows Server, và thử đăng nhập với user mới vào site hoặc Windows, bạn có thể nhận được lỗi:
Logon failure: The user has not been granted the requested logon type at this computer
Khi nhận lỗi này, bạn cấu hình server để cho phép logon locally cho user mới, bạn sẽ nhận thấy nút Add User or Group bị vô hiệu hóa trong User Rights Assignment cho user hiện tại.
Nút Add User or Group bị xám trong User Rights Assignment
Nếu bạn không thể thêm user trên Domain Controller vì nút Add User or Group bị xám trong User Rights Assignment, hãy thử một trong các giải pháp dưới đây:
- Sửa cài đặt Default Domain Controller Policy
- Bật nút Add User or Group trong User Rights Assignment
1. Sửa cài đặt Default Domain Controller Policy
Nếu bạn cần thêm tài khoản user trong local group policy, bạn phải xóa cài đặt bảo mật vô hiệu hóa nút Add User or Group từ Default Domain Controller Policy, đặt thành not defined, rồi chạy gpupdate /force trên các máy tính mà policy áp dụng.
Bạn có thể chạy gpresult /h report.html trên máy và kiểm tra cài đặt bảo mật này trong report.html – nó sẽ cho bạn biết GPO nào đã được áp dụng cho server.
Để kiểm tra thủ công các policy áp dụng trên máy, làm theo các bước:
- Trên Domain Controller, nhấp Start > Run.
- Gõ gpmc.msc và nhấn Enter để tải GPMC console.
- Trong panel bên trái GPMC, nhấp tên domain để mở rộng.
- Chọn policy bạn muốn kiểm tra (ví dụ Default Domain Policy).
- Chuột phải vào entry chọn Edit để tải Group Policy Management Editor console cho group policy object này.
- Điều hướng đến cài đặt sau:
Computer Configuration\Windows Settings\Security Settings\Local Policies\User Rights Assignment\
- Ở vị trí này, kiểm tra xem có cài đặt nào được cấu hình dưới đây không.
- Lặp lại các bước để kiểm tra GPO khác.
2. Bật nút Add User or Group trong User Rights Assignment
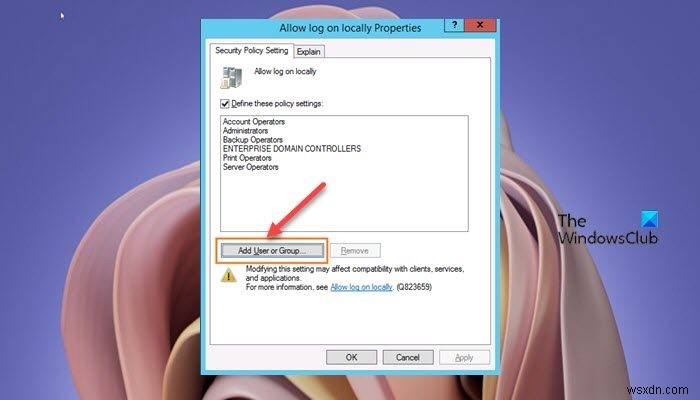
Để bật nút Add User or Group trong User Rights Assignment, làm theo các bước:
- Mở Administrative Tools với quyền admin.
- Giữ Shift và chuột phải để chạy Group Policy Management as a different user.
- Nhập thông tin đăng nhập tài khoản domain administrator.
- Trong Group Policy Management Editor.
- Điều hướng đến đường dẫn:
Computer Configuration > Policies > Windows Settings > Security Settings > Local Policies > User Rights Assignment
- Trong panel chi tiết bên phải, nhấp đúp vào policy Allow Log on Locally để chỉnh sửa cài đặt.
- Trong sheet Properties Allow log on locally, nhấp vào nút Add User or Group .
- Tiến hành thêm user mới.
- Nhấn OK khi xong.
- Thoát GPMC console.
Để phản ánh ngay thay đổi trong Group Policy Management, làm theo các bước:
- Nhấn Windows key + R để mở hộp thoại Run.
- Trong hộp thoại Run, gõ cmd rồi nhấn CTRL + SHIFT + ENTER để mở Command Prompt quyền cao.
- Trong cửa sổ command prompt, gõ lệnh sau và nhấn Enter để ép cập nhật Group Policy:
gpupdate /force
- Thoát CMD prompt sau khi lệnh thực thi.
Xong!
Câu hỏi thường gặp
Một số cài đặt trong User Rights Assignment?
User Rights Assignments là cài đặt áp dụng cho thiết bị local. Các cài đặt cho phép user thực hiện các tác vụ hệ thống, như logon local, logon remote, truy cập server từ mạng, tắt server, v.v.
Làm thế nào thêm user để logon locally?
Để thêm user logon locally trên máy chủ Windows, làm theo hướng dẫn:
- Mở GPMC.
- Điều hướng đến đường dẫn:
Computer Configuration > Policies > Windows Settings > Security Settings > Local Policies > User Rights Assignment
- Ở vị trí này, nhấp đúp vào Allow Log On Locally và thêm user.
User Rights Assignments được lưu ở đâu?
Bạn có thể cấu hình cài đặt User Rights Assignment tại vị trí sau trong Group Policy Management Console (GPMC) dưới Computer Configuration\Windows Settings\Security Settings\Local Policies\User Rights Assignment, hoặc trên thiết bị local bằng Local Group Policy Editor (gpedit.msc).
Local Logon Rights là gì?
Khi bạn cấp cho tài khoản quyền logon locally, bạn cho phép tài khoản đó đăng nhập local vào tất cả domain controller trong domain. Nếu nhóm Users được liệt kê trong cài đặt Allow log on locally cho GPO, tất cả user domain có thể đăng nhập local.