
WevtUtil.exe là một tiện ích dòng lệnh trong hệ điều hành Windows, được sử dụng chủ yếu để đăng ký Provider (nhà cung cấp) của bạn trên máy tính. Công cụ này được đặt trong thư mục %windir%\System32. Lệnh này giới hạn cho thành viên của nhóm Administrators và phải được chạy với đặc quyền nâng cao. Trong bài viết này, chúng ta thảo luận về cách sử dụng công cụ tích hợp này trên máy tính Windows 11 hoặc Windows 10.
C:\System32\WevtUtil.exe là gì?
Quy trình được gọi là Windows Events Command Line Utility là bản địa của hệ điều hành Windows bởi Microsoft. File wevtutil.exe nằm trong thư mục C:\Windows\System32. Kích thước file trên Windows 11/10 là 171,008 byte. WevtUtil.exe là file hệ thống lõi của Windows.
WevtUtil là gì và cách sử dụng như thế nào?
Lệnh WevtUtil.exe cho phép bạn truy xuất thông tin về nhật ký sự kiện và publishers (người xuất bản). Bạn có thể sử dụng lệnh để lấy thông tin metadata về provider, các sự kiện của nó, và các kênh mà nó ghi nhật ký sự kiện, cũng như truy vấn sự kiện từ một kênh hoặc file nhật ký.
Người dùng PC có thể chạy lệnh WevtUtil cho các mục đích sau:
- Truy xuất thông tin về nhật ký sự kiện và publishers.
- Lưu trữ nhật ký ở định dạng tự chứa.
- Liệt kê các nhật ký có sẵn.
- Cài đặt và gỡ cài đặt event manifests.
- Chạy truy vấn.
- Xuất sự kiện (từ nhật ký sự kiện, từ file nhật ký, hoặc sử dụng truy vấn có cấu trúc) ra file chỉ định.
- Xóa nhật ký sự kiện.
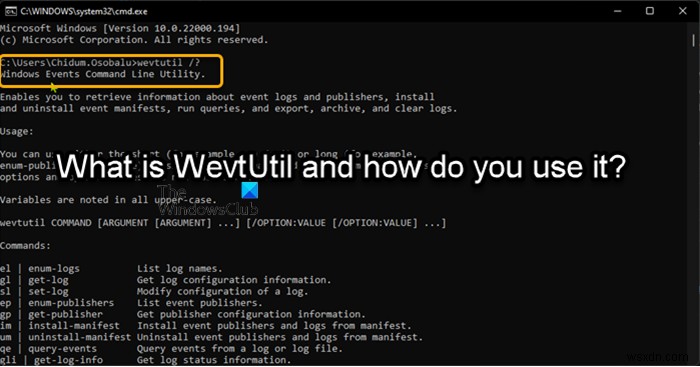
Để xem thông tin sử dụng, hãy nhập wevtutil /? tại dấu nhắc lệnh.
Sử dụng lệnh WevtUtil
Hãy xem một số cách sử dụng cơ bản của lệnh WevtUtil trên hệ thống Windows 11/10.
Nhấn Windows key + R, gõ cmd và nhấn Enter để mở Command Prompt. Hoặc mở Windows Terminal và chọn hồ sơ Command Prompt. Trong dấu nhắc CMD, chạy các lệnh dưới đây cho các tác vụ tương ứng.
Lưu ý: Hầu hết các tùy chọn cho WevtUtil không phân biệt chữ hoa chữ thường, nhưng trợ giúp tích hợp sẵn thì có và phải được yêu cầu bằng CHỮ HOA. Để truy xuất dữ liệu nhật ký sự kiện, cmdlet PowerShell Get-WinEvent dễ sử dụng và linh hoạt hơn.
- Liệt kê tên của tất cả nhật ký:
wevtutil el
- Hiển thị thông tin cấu hình về nhật ký System trên máy tính cục bộ ở định dạng XML:
wevtutil gl System /f:xml
- Sử dụng file cấu hình để đặt thuộc tính nhật ký sự kiện (xem Remarks để biết ví dụ file cấu hình):
wevtutil sl /c:config.xml
- Hiển thị thông tin về publisher sự kiện Microsoft-Windows-Eventlog, bao gồm metadata về các sự kiện mà publisher có thể phát sinh:
wevtutil gp Microsoft-Windows-Eventlog /ge:true
- Cài đặt publishers và nhật ký từ file manifest myManifest.xml:
wevtutil im myManifest.xml
- Gỡ cài đặt publishers và nhật ký từ file manifest myManifest.xml:
wevtutil um myManifest.xml
- Hiển thị ba sự kiện gần nhất từ nhật ký Application ở định dạng text:
wevtutil qe Application /c:3 /rd:true /f:text
- Hiển thị trạng thái của nhật ký Application:
wevtutil gli Application
- Xuất sự kiện từ nhật ký System đến C:\backup\system0506.evtx:
wevtutil epl System C:\backup\system0506.evtx
- Xóa tất cả sự kiện từ nhật ký Application sau khi lưu chúng vào C:\admin\backups\a10306.evtx:
wevtutil cl Application /bu:C:\admin\backups\a10306.evtx
- Xóa tất cả sự kiện từ nhật ký Application:
wevtutil clear-log Application
- Phân tích từng nhật ký sự kiện được cài đặt trên máy tính và xóa tất cả, bạn có thể tạo file batch với cú pháp dưới đây và chạy file .bat:
@echo off for /f "tokens=*" %%G in ('wevtutil.exe el') do (wevtutil.exe cl "%%G")
- Xuất sự kiện từ nhật ký System đến C:\backup\ss64.evtx:
wevtutil export-log System C:\backup\ss64.evtx
- Liệt kê các publisher sự kiện trên máy tính hiện tại:
wevtutil enum-publishers
- Gỡ cài đặt publishers và nhật ký từ file manifest SS64.man:
wevtutil uninstall-manifest SS64.man
- Bật nhật ký sự kiện cho Task Scheduler:
wevtutil set-log "Microsoft-Windows-TaskScheduler/Operational" /e:true >null 2>&1
- Hiển thị 50 sự kiện gần nhất từ nhật ký Application ở định dạng text:
wevtutil qe Application /c:50 /rd:true /f:text
- Tìm 20 sự kiện khởi động gần nhất trong nhật ký System:
wevtutil query-events System /count:20 /rd:true /format:text /q:"Event[System[(EventID=12)]]"
Lệnh WevtUtil.exe có thể kiểm soát gần như mọi khía cạnh của Event Viewer và Logs, điều này đòi hỏi nhiều tham số và switch để kiểm soát các chi tiết này. Để xem cấu trúc chính của cú pháp cho WevtUtil.exe và tìm hiểu thêm về công cụ gốc này, hãy xem tài liệu của Microsoft.
Hy vọng bạn thấy bài viết này đủ thông tin!
Làm thế nào để sử dụng nhật ký Windows?
Để truy cập Event Viewer trong Windows 11, Windows 10 và Server, hãy làm theo các bước sau:
- Chuột phải vào nút Start.
- Chọn Control Panel > System & Security.
- Double-click Administrative tools.
- Double-click Event Viewer.
- Chọn loại nhật ký bạn muốn xem (ví dụ: Application, System).
Nhật ký hệ thống hiển thị gì?
Trên máy tính Windows 11/10, nhật ký hệ thống (Syslog) chứa bản ghi các sự kiện của hệ điều hành (OS) cho biết cách các tiến trình và driver hệ thống được tải. Syslog hiển thị các sự kiện thông tin, lỗi và cảnh báo liên quan đến hệ điều hành của máy tính.
Có thể xóa file nhật ký không?
Mặc định, DB không xóa file nhật ký cho bạn. Vì lý do này, file nhật ký của DB cuối cùng sẽ lớn lên và tiêu thụ một lượng dung lượng ổ cứng lớn không cần thiết. Để phòng ngừa điều này, bạn nên định kỳ thực hiện hành động quản trị để xóa các file nhật ký không còn được sử dụng bởi ứng dụng của bạn. Bạn có thể xóa file nhật ký cấp ứng dụng qua System View > Database Properties > Enterprise View. Mở rộng loại ứng dụng Planning và ứng dụng chứa file nhật ký bạn muốn xóa. Chuột phải vào ứng dụng, và chọn Delete Log.