
Kali Linux sử dụng nhiều loại công cụ xâm nhập để đánh giá tình hình bảo mật của thiết bị và mạng của bạn. Dù bạn muốn phát triển sự nghiệp như một nhà kiểm thử đạo đức hay tìm lỗ hổng hệ thống, những công cụ mạnh mẽ này mang lại kết quả tuyệt vời. Hầu như tất cả đều có thể truy cập từ terminal chính của Kali Linux.
Lưu ý: nếu bạn là nhà kiểm thử đạo đức, bạn phải có quyền truy cập cần thiết vào thiết bị của người khác, trừ khi bạn đang kiểm thử trên thiết bị của chính mình.
1. Metasploit Framework
Metasploit framework là công cụ xâm nhập rất phổ biến. Mục đích của nó là khám phá các lỗ hổng tiềm ẩn trong hệ thống. Nếu bài kiểm thử xâm nhập thành công, Metasploit có thể dùng để truy cập thiết bị như điện thoại Android và camera, chủ đề chúng ta đã từng đề cập chi tiết.
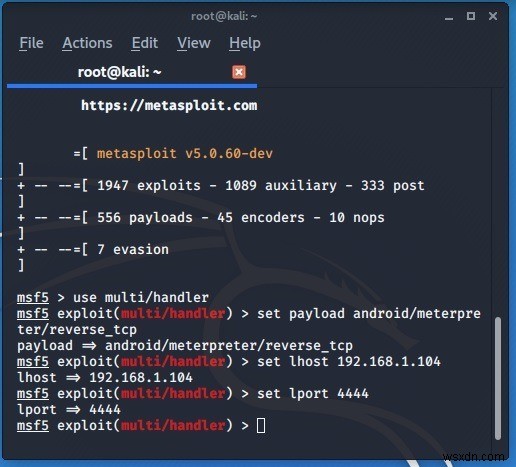
Framework được khởi chạy kết hợp với "MSFvenom", "Meterpreter", và các payload khác. Nếu cuộc tấn công Metasploit không thể vượt qua bảo mật điện thoại hoặc thiết bị khác, nghĩa là nhà sản xuất thiết bị đã kiểm thử cho vector tấn công này.
2. Hydra
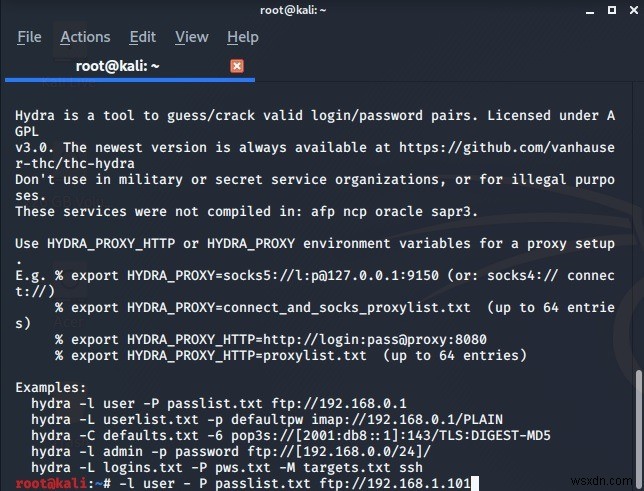
Nếu bạn mới bắt đầu với Kali Linux, Hydra là công cụ xâm nhập hữu ích dùng để đoán hoặc bẻ khóa các cặp đăng nhập và mật khẩu hợp lệ. Trong một trong các kỹ thuật nó dùng, có một danh sách từ điển tấn công và mật khẩu đã lưu trong file trong thư mục "root". Bằng cách đọc mật khẩu từ danh sách, Hydra sẽ cố gắng khớp chúng với tài khoản đăng nhập mạng. Điều này giúp nhà nghiên cứu bảo mật hiểu xem có đang dùng cặp đăng nhập/mật khẩu quá đơn giản hay không.
3. Findmyhash
Findmyhash là file thực thi dựa trên Python cố gắng xác định giá trị hash của mật khẩu mục tiêu qua thử brute force. Xâm nhập có thể nhắm vào các hash liệt kê trong danh sách thông tin đăng nhập người dùng đã lưu của trang web. Về cơ bản, nếu trang web truyền dữ liệu không mã hóa, công cụ này sẽ giúp bạn đánh giá các lỗ hổng. Các trang web hiện đại sử dụng lưu lượng mã hóa.
4. John the Ripper
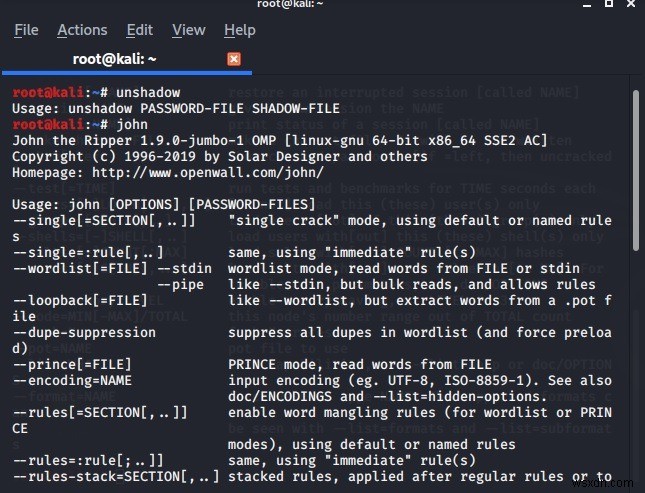
John the Ripper là công cụ xâm nhập mật khẩu rất phổ biến mà Kali Linux dùng làm công cụ bẻ khóa mặc định. Nó miễn phí và mã nguồn mở, mục đích chính là phát hiện mật khẩu yếu và không đáng tin cậy. Danh sách mật khẩu mặc định cho John the Ripper có thể tìm thấy trong thư mục "user" của Kali Linux.
5. Fern Wi-Fi Cracker
Bạn có muốn biết mạng Wi-Fi của mình có bị truy cập bởi người ngoài không? Một cách để biết là dùng Fern Wi-Fi cracker kết hợp với Kali Linux. Ngay khi bạn bật nút quét Wi-Fi "active", nó sẽ xác định danh sách các mạng Wi-Fi gần đó.
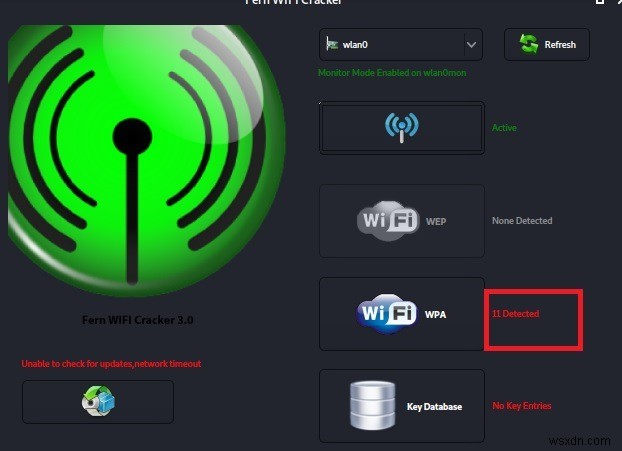
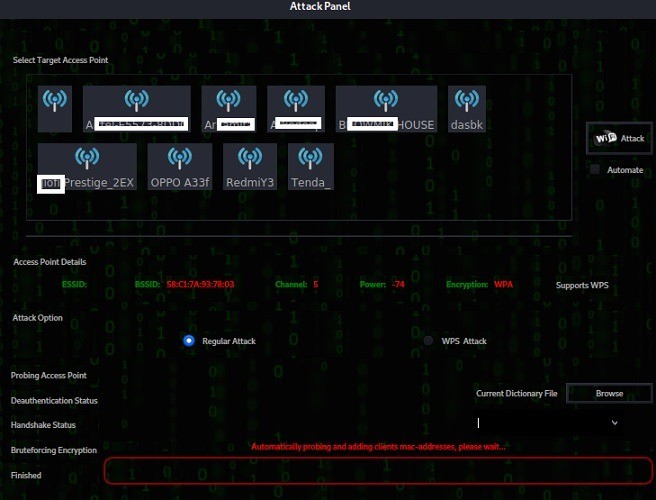
Ở bước tiếp theo, bạn sẽ xem chi tiết điểm truy cập và khởi chạy cuộc tấn công xâm nhập để hủy xác thực mạng. Nếu mạng Wi-Fi không mã hóa hoặc dùng mật khẩu yếu, nghĩa là mạng Wi-Fi dễ bị tấn công.
6. exploitdb
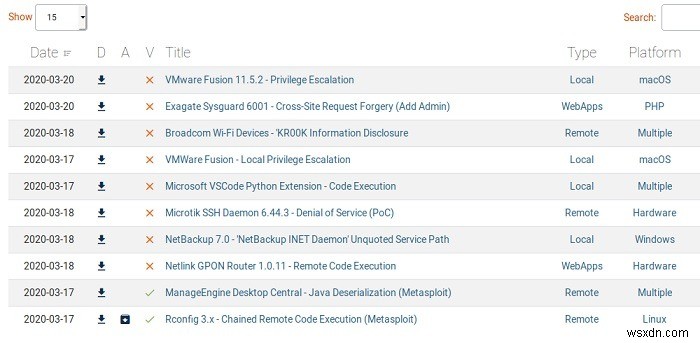
exploitdb chứa danh sách toàn diện các cuộc tấn công xâm nhập trên mọi loại thiết bị và hệ điều hành. Từ Linux, macOS, Windows, và hệ thống dựa trên web, các cuộc tấn công có thể khởi chạy trực tiếp từ terminal Kali Linux. Ví dụ, nó hữu ích trong việc biết khả năng phòng thủ của trang web và thiết bị chống lại tấn công SQL injection.
7. Crackle
Crackle là công cụ khác dùng để xác định quyền truy cập backdoor vào mạng qua đoán khóa tạm thời (TK). Đây là cuộc tấn công brute force đánh giá xem tài khoản xác thực của hệ thống có cần thay đổi không.
8. Routersploit
Bạn có router cũ? Bạn lo lắng nó có thể bị hacker nhìn thấy? Routersploit là exploit đánh giá các lỗ hổng đã xác định của router cũng như thiết bị nhúng khác. Nó khởi chạy thứ gọi là "misfortune cookie" (bánh quy đen đủi) vào địa chỉ IP mục tiêu. (Để biết địa chỉ IP trong Kali Linux, gõ #ifconfig.) Nếu mục tiêu không dễ bị tổn thương, sẽ không có kết quả.
9. Macchanger
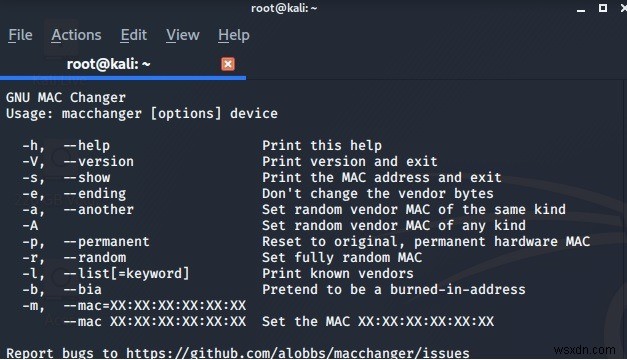
Nếu bạn có thể truy cập từ xa địa chỉ MAC của thiết bị mục tiêu (thường qua tấn công Metasploit hoặc Hydra đã thảo luận ở trên), bạn có thể dùng Macchanger để xác định xem địa chỉ MAC của nó có thể thay đổi được không. Công cụ xâm nhập này hữu ích trong việc đánh giá xem hệ thống của bạn có dễ bị tấn công MAC spoofing và các tấn công khác không.
10. Autopsy
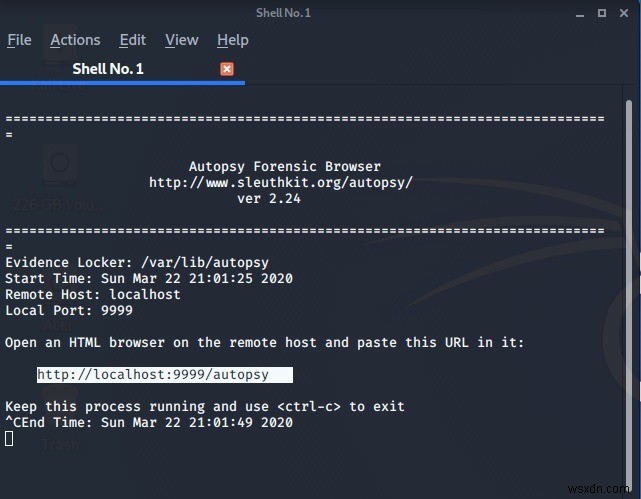
Autopsy là công cụ pháp y số giúp xác định tính toàn vẹn của các file và mật khẩu. Khi bạn khởi chạy công cụ, nó sẽ yêu cầu bạn dán một URL vào trình duyệt HTML như "Iceweasel". Sau khi làm vậy, làm theo các bước tiếp theo để biết điều gì đã xảy ra với file và mật khẩu của bạn và xem có ai cố gắng truy cập chúng không.
11. sqlmap
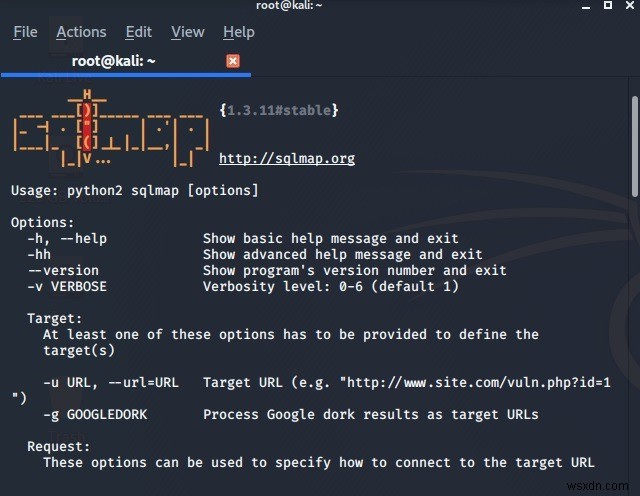
sqlmap là công cụ mã nguồn mở giúp xác định xem máy chủ cơ sở dữ liệu của bạn có thể bị xâm nhập qua tấn công SQL injection không. Nó kiểm tra lỗ hổng trong bộ SQL và NoSQL toàn diện bao gồm Oracle, MySql, SAP, Microsoft Access, IBM DB2, và nhiều hơn nữa.
12. sqlninja
Khác với sqlmap nhắm vào tất cả cơ sở dữ liệu SQL và NoSQL, sqlninja dùng để xâm nhập các ứng dụng xây dựng trên Microsoft SQL Server. Bài kiểm thử xâm nhập chủ yếu cho hệ thống dựa trên web.
13. Proxystrike
Proxystrike dùng trong tấn công lắng nghe proxy cho ứng dụng web. Đây là công cụ嗅探 (sniffing) xác định nhiều lỗ hổng tồn tại trong ứng dụng dựa trên Javascript. Nếu bạn lo ngại về tấn công phía máy chủ vào thông tin đăng nhập người dùng, công cụ này hữu ích.
14. Sparta
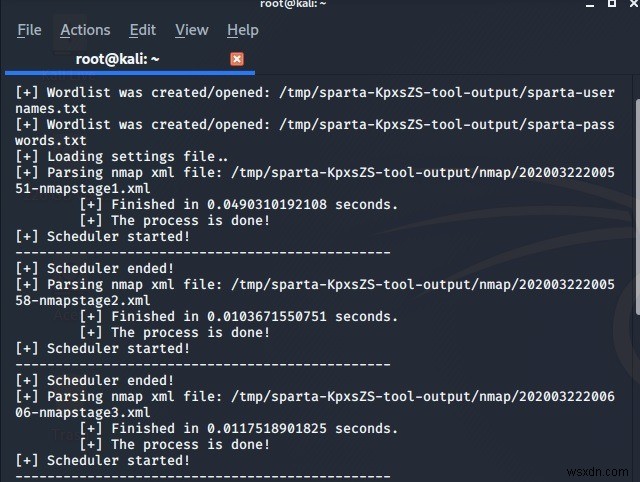
Sparta là toolkit rất phổ biến liệt kê tất cả địa chỉ IP trong một phạm vi nhất định, quét chúng để tìm "tên người dùng và mật khẩu tiềm năng". Bạn có thể thấy tiến trình quét trong file log.
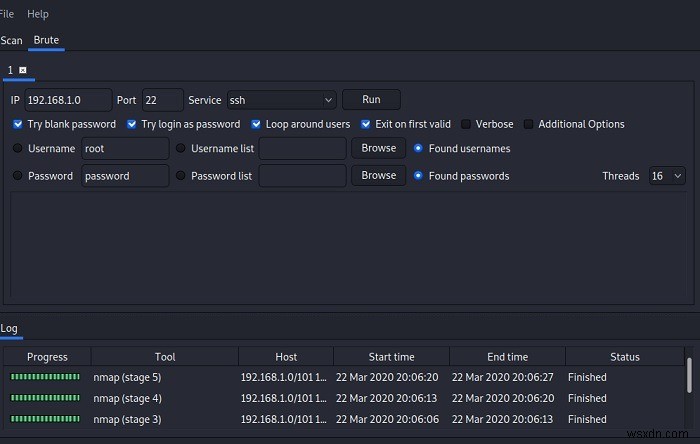
Sparta dùng tấn công Wordlist tương tự John the Ripper và Hydra để xác định địa chỉ IP dễ bị tổn thương.
15. Kismet
Kismet là công cụ phát hiện mạng không dây,嗅探 (sniffer), và phát hiện xâm nhập. Nó dùng để xác định giá trị mạng qua tóm tắt và xem có hệ thống nào không mã hóa không.
16. Skipfish
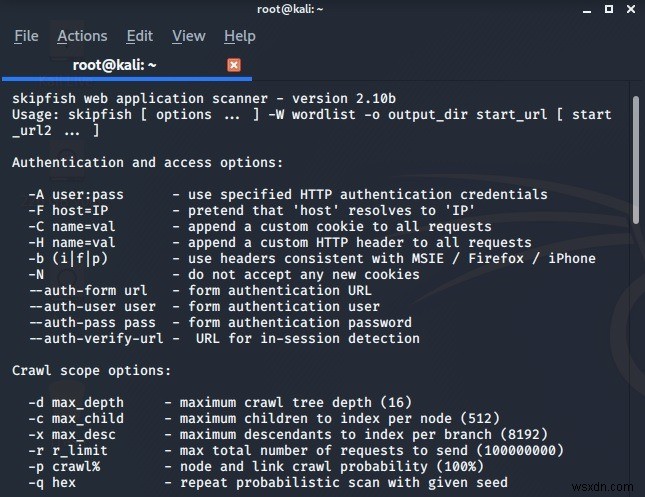
Skipfish là công cụ rất phổ biến làm trinh sát toàn bộ mạng của bạn qua dò tìm dựa trên từ điển và thử xâm nhập wordlist.
17. Searchsploit
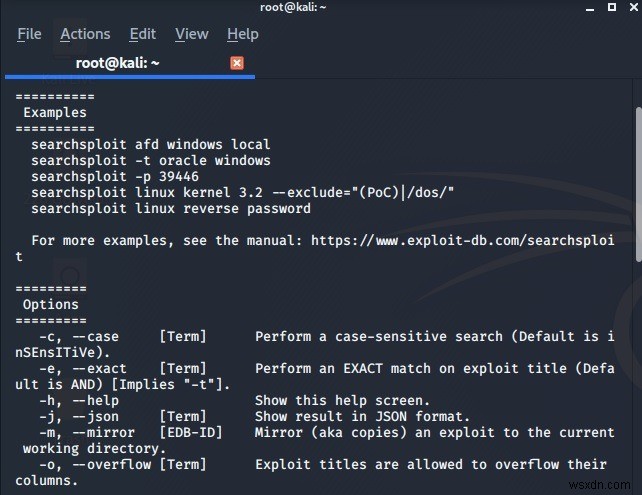
Searchsploit là công cụ dòng lệnh dễ truy cập giúp thực hiện đánh giá bảo mật ngoại tuyến trên kho lưu trữ cục bộ. Nó có thể tìm kiếm file mã độc và payload có thể đã được chèn vào hệ thống bởi kẻ tấn công. Như vậy, nó giúp giữ hệ thống Kali Linux khỏe mạnh.
18. Radare
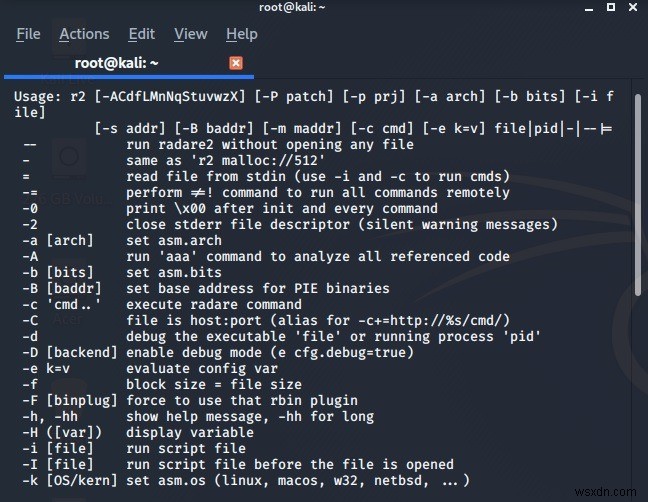
Radare là bài kiểm thử xâm nhập reverse engineering. Đây là công cụ nâng cao để xác định tấn cấp cấp registry và gỡ lỗi file.
19. Nmap
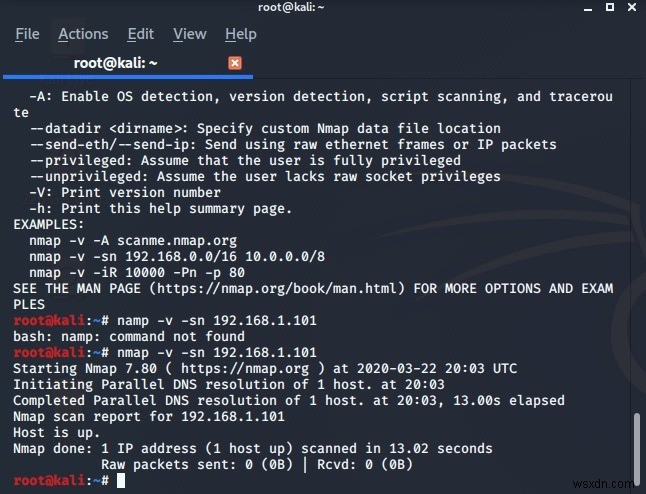
Nmap là công cụ phổ biến tạo báo cáo quét cho thời gian hoạt động máy chủ mạng (như hiển thị ở đây), kiểm toán bảo mật, quản lý danh mục mạng, và gỡ lỗi.
20. Wireshark
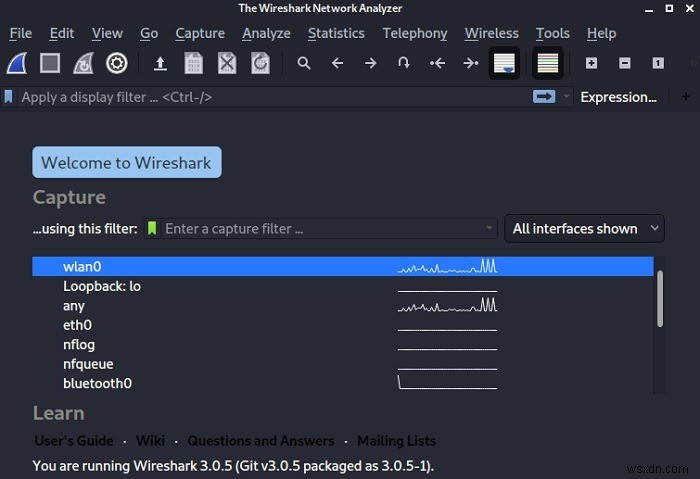
Wireshark là công cụ rất phổ biến với Kali Linux. Nó là bộ phân tích giao thức mạng bắt dữ liệu trực tiếp của tất cả kết nối và giao diện mạng có thể. Bằng cách dùng Wireshark và biết những gì trong mạng ở cấp độ vi mô, bạn sẽ bảo mật mạng chống lại nhiều loại tấn công.
21. Tấn Công Thiết Bị Arduino
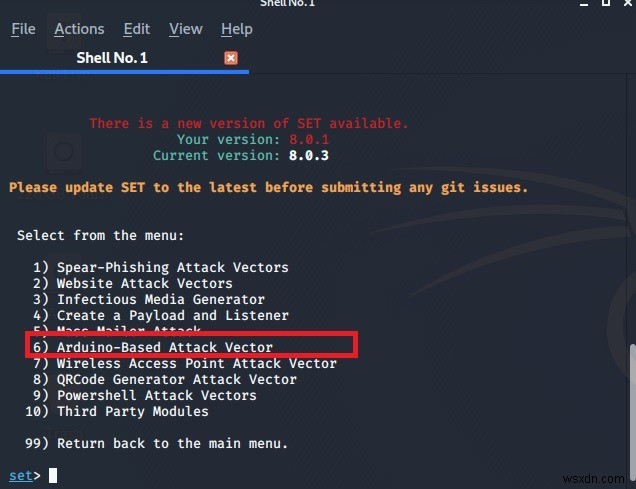
Kali Linux có thể dùng để kiểm thử xâm nhập hệ thống thiết bị như phần cứng Arduino. Để làm vậy, mở công cụ kiểm thử kỹ thuật xã hội (SET) và chọn vector tấn công dựa trên Arduino.
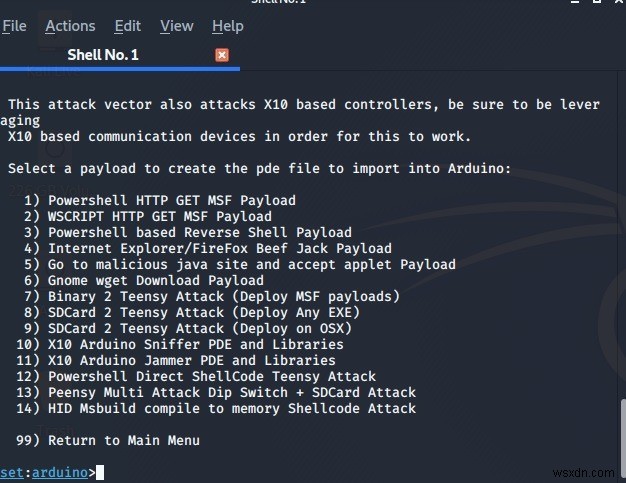
Trong màn hình tiếp theo, chọn loại payload Arduino bạn muốn chèn. Nếu hệ thống xác định lỗ hổng, nó sẽ cho kết quả dương tính.
Kali Linux được nhiều nhà kiểm thử đạo đức dùng để đánh giá tính toàn vẹn thiết bị, dữ liệu, và mạng từ nhiều góc độ. Trước khi dùng, bạn cần cài đặt hoặc chạy từ LiveCD.
Danh sách trên là lựa chọn chính của các công cụ xâm nhập thường dùng. Tương lai, chúng ta sẽ thảo luận thêm về các công cụ này chi tiết và sâu hơn.