
Bạn có thể nghe về WannaCry, mã độc tống tiền làm tê liệt máy tính NHS hồi tháng 5 năm 2017, và tấn công Petya ransomware cuối tháng 6 năm 2017. Đã một lúc kể từ các vụ việc cao cảnh chỉ đe dọa người dùng PC, nhưng bạn có thể thắc mắc, với tư cách người dùng Mac, có nên làm gì bảo vệ mình khỏi những mối đe dọa đó, và cách khắc phục nếu bị ransomware tấn công.
Dưới đây là tất cả bạn cần biết về phát hiện, tránh né và gỡ bỏ ransomware trên Mac.
Ransomware là gì?
Trước khi xem các trường hợp Ransomware trên Mac, chúng tôi giải thích Ransomware thực sự là gì. Đó là loại tấn công mã độc nơi tệp của bạn bị mã hóa trái ý chí và yêu cầu tiền chuộc bảo bạn trả phí nếu muốn giải mã tệp lại.
Như đề cập, Ransomware là nỗi lo cho người dùng Windows, với WannaCry và Petya là ví dụ nổi tiếng trên nền tảng đó, nhưng có phải lo ngại nếu bạn dùng Mac?
Nếu bạn dùng Windows trên Mac, bạn rõ ràng cần thận trọng như dùng Windows trên PC, nhưng nếu dùng macOS, Apple có biện pháp an toàn tích hợp bảo vệ bạn, phải không?
Thật không may, ngay cả Mac cũng bị ảnh hưởng bởi tấn công Ransomware, mặc dù rất hiếm, như bạn sẽ thấy nếu đọc tiếp.
Đây là một trong vài bài Macworld chuyên sâu về bảo mật Mac. Nếu tìm lời khuyên mua phần mềm diệt virus, đọc bài tổng hợp Phần mềm diệt virus Mac tốt nhất và Mac có bị virus không?; lời khuyên chung trong Mẹo bảo mật Mac; và người nghĩ mình bị virus thử Cách gỡ virus Mac. Chúng tôi cũng có danh sách đầy đủ virus Mac tại đây.
Mac có bị ransomware không?
Mac có thể nhiễm ransomware? Có bao giờ có trường hợp ransomware Mac?
Câu trả lời là có, nhưng rất hiếm. Có một vài ví dụ ransomware Mac được nhà nghiên cứu bảo mật xác định cho đến nay, nhưng không cái nào dẫn đến dịch bùng phát nghiêm trọng và ít hoặc không Mac nào bị ảnh hưởng. Tuy nhiên, danh sách này đọc thú vị để học ransomware tương lai có thể lan truyền và hoạt động như thế nào.
ThiefQuest / EvilQuest (tháng 6/7 năm 2020)
Malwarebytes nhấn mạnh mã độc lan truyền trong bản crack Little Snitch và chương trình Mac khác trên diễn đàn torrent Nga Rutracker.
Chương trình cố gắng cài đặt ở nhiều nơi trong hệ thống, ẩn sau tên như "com.apple.questd" và "CrashReporter". Nếu cài lên máy, nó bắt đầu mã hóa tệp trước khi hiện thông báo đe dọa yêu cầu $50 bitcoin để giải mã. Đọc thêm: Mã độc tống tiền Mac có thể mã hóa Mac của bạn.
Cho rằng yếu tố tống tiền của mã độc này có thể chỉ là một phần mục đích – mã độc dường như tìm loại tệp nhất định trước khi gửi đến máy chủ trung tâm trước khi mã hóa tệp.
FileCoder / Filezip / Patcher (tháng 2 năm 2017)
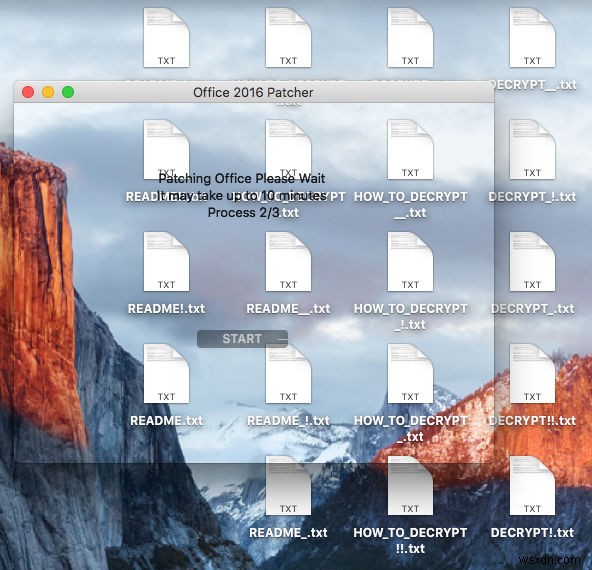
Nhà nghiên cứu bảo mật tìm và xác định ransomware Filezip ngụy trang dưới dạng ứng dụng "patcher" tải từ trang web cài đặt phần mềm trái phép. Ứng dụng patcher được thiết kế để sửa đổi trái phép phần mềm thương mại phổ biến như Adobe Photoshop hoặc Microsoft Office để dùng mà không mua và/hoặc mã license.
Khi người dùng cố dùng ứng dụng patcher, Filezip thay vào đó mã hóa tệp người dùng và đặt tệp "README!.txt", "DECRYPT.txt" hoặc "HOW_TO_DECRYPT.txt" trong mỗi thư mục liệt kê yêu cầu tiền chuộc (0,25 Bitcoin; khoảng £335 tại thời điểm viết tháng 5 năm 2017). Đáng chú ý, giống nhiều ransomware trên Windows, Filezip không thể thực sự giải mã tệp, nên trả tiền chuộc vô nghĩa.
KeRanger (tháng 3 năm 2016)
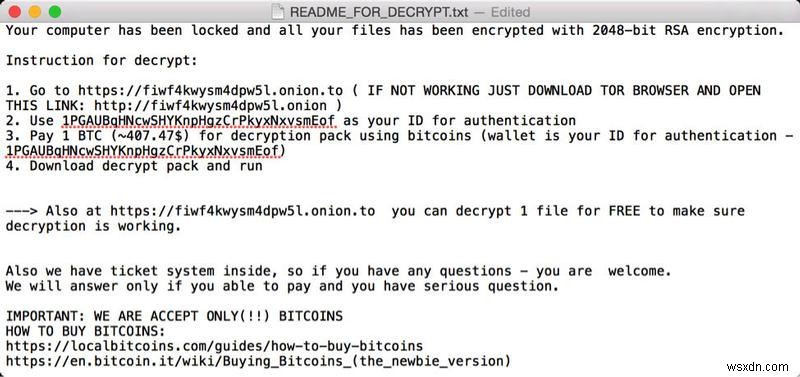
Nhà nghiên cứu bảo mật tìm và xác định ransomware KeRanger trong bản cập nhật được ủy quyền cho client BitTorrent Transmission. Ví dụ đầu tiên thực sự của ransomware Mac, lần này kẻ tạo ransomware rõ ràng nỗ lực tạo mối đe dọa thực sự.
KeRanger được ký với chứng chỉ bảo mật được ủy quyền, nên không bị chặn bởi hệ thống bảo mật Gatekeeper của macOS, ví dụ. KeRanger mã hóa tệp và để tệp README_FOR_DECRYPT.txt trong thư mục, yêu cầu tiền chuộc (một Bitcoin; khoảng £1.338,62 tại thời điểm viết tháng 5 năm 2017).
Tuy nhiên, nhờ hành động nhanh của nhà nghiên cứu và Apple, người ngay lập tức thu hồi chứng chỉ bảo mật, KeRanger bị chặn trước khi thành mối đe dọa nghiêm trọng. Nếu cả hai cơ quan không nhanh chóng như vậy, câu chuyện có thể khác hoàn toàn.
Gopher (tháng 9 năm 2015) và Mabouia (tháng 11 năm 2015)
Hai nhà nghiên cứu bảo mật, làm việc độc lập, riêng biệt tạo ra Gopher và Mabouia, hai ví dụ ransomware chuyên nhắm Mac. Tuy nhiên, cả hai chỉ là chứng minh khái niệm (proof-of-concept), nhằm chứng minh ransomware hoàn chỉnh trên Mac hoàn toàn khả thi.
Ngoài bản sao chia sẻ với nhà nghiên cứu để học, không cái nào rời máy của nhà nghiên cứu, nên không lan truyền.
FileCoder (tháng 6 năm 2014)
Nhà nghiên cứu bảo mật tìm và xác định FileCoder qua trang web quét virus Virus Total, mặc dù thời điểm đó FileCoder đã cũ, được phát hiện bởi trình quét mã độc của trang web hai năm trước.
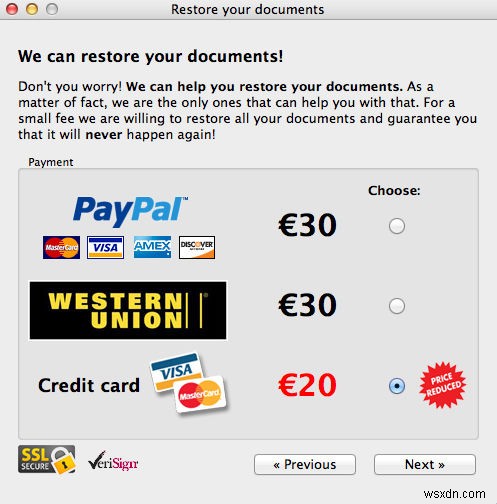
Nhắm cụ thể OS X/macOS, FileCoder chưa hoàn thiện và không phải đe dọa, vì nó không thực sự mã hóa dữ liệu người dùng. Nó hiển thị cửa sổ ứng dụng yêu cầu tiền chuộc €30 (khá lầy lội, giảm €20 nếu dùng thẻ tín dụng thay vì PayPal hoặc Western Union).
Không biết FileCoder xuất phát đâu, hoặc định lan truyền như thế nào.
Lừa đảo FBI (tháng 7 năm 2013)
Hơn một thập kỷ, ransomware dựa trên web cố gắng tống tiền người dùng Windows ngây thơ bằng cách "khóa" trình duyệt vào trang web giả mạo cơ quan thi hành pháp. Luôn chỉ là ảo ảnh, và dễ khắc phục.
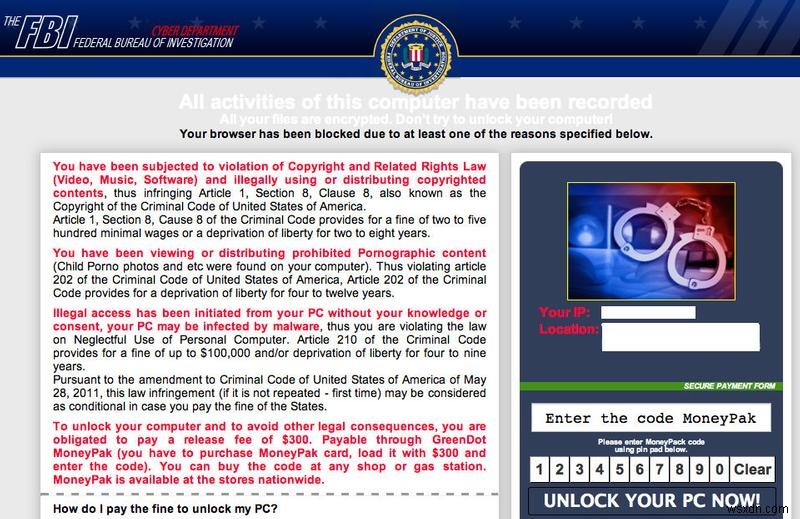
Nhưng tháng 7 năm 2013, nhà nghiên cứu phát hiện lừa đảo tương tự nhắm trình duyệt Safari của Mac. Người dùng bị khóa vào trang web "FBI" giả qua hộp thoại không cho rời trang, và yêu cầu "phạt" $300 để mở khóa hệ thống.
Thoát trình duyệt bị làm không thể. Nếu force-quit Safari, trang tống tiền đơn giản tải lại lần sau khi Safari khởi động.
Apple đã sửa Safari trên Mac và iPhone/iPad để ransomware dựa trên trình duyệt khó hoạt động hơn. Tuy nhiên, bạn vẫn có thể gặp ví dụ ít độc hại hơn.
Mac có bị WannaCry không?
Nói ngắn gọn, không. WannaCry khai thác lỗi trong hệ thống chia sẻ tệp mạng của Microsoft Windows, công nghệ gọi là SMB. Khi WannaCry vào một máy tính trong mạng – thường vì cá nhân mở file đính kèm email độc – nó dùng lỗi SMB để tiêm mình vào tất cả máy tính khác trong mạng chưa được vá lỗi.
Mac cũng dùng SMB làm công nghệ chia sẻ tệp mạng mặc định, nên bạn ban đầu có thể nghĩ Mac cũng bị ảnh hưởng. Tuy nhiên, Apple dùng triển khai SMB riêng (bespoke). Mặc dù tương thích hoàn toàn với phiên bản Microsoft, nó không mắc cùng lỗi hoặc lỗ hổng bảo mật, nên không bị ảnh hưởng bởi WannaCry – hoặc ít nhất không trong biểu hiện hiện tại của WannaCry.
iPhone, iPad, Apple TV thậm chí Apple Watch không dùng chia sẻ tệp SMB, nên даже không lý thuyết bị rủi ro từ WannaCry.
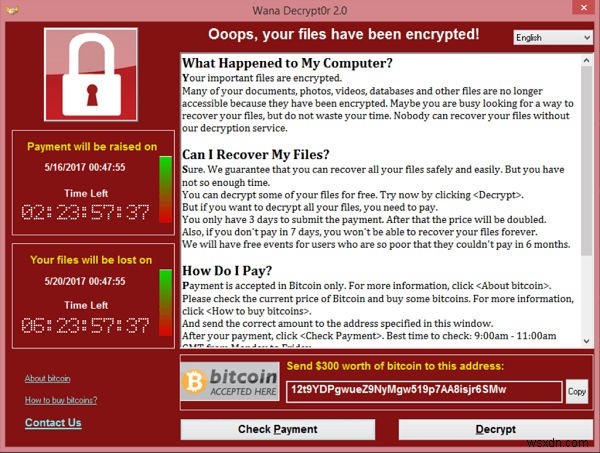
Mac có bị Petya không?
Petya là tấn công Ransomware khác, tương tự WannaCry, tấn công máy tính ở Châu Âu và Mỹ cuối tháng 6 năm 2017.
Petya tấn công một số công ty lớn, và giống WannaCry trước đó tấn công NHS tại UK, nó lan nhanh đến máy Windows trên cùng mạng.
Máy tính bị nhiễm do lỗ hổng trong Windows mà Microsoft đã phát hành bản vá.
Hầu hết công ty diệt virus đã cập nhật phần mềm bảo vệ chống Petya.
Petya yêu cầu trả $300 Bitcoin làm tiền chuộc để lấy lại quyền truy cập máy. Tuy nhiên, kẻ thực hiện được cho là nghiệp dư vì ghi chú tiền chuộc đưa ra cùng địa chỉ Bitcoin cho mọi nạn nhân và chỉ cung cấp một địa chỉ email liên lạc –當然 đã bị đóng.
Tấn công có thể nhắm vào chính phủ Ukraine thay vì kiếm tiền.
Cách bảo vệ Mac khỏi ransomware
Mặc dù tại thời điểm viết chưa có dịch bùng phát ransomware nghiêm trọng trên Mac (hoặc bất kỳ phần cứng Apple nào), nhà nghiên cứu bảo mật cho rằng đó là khả năng thực tế.
Nói trên chương trình 'Squawk Box' của CNBC sau vụ WannaCry nổi tiếng, Aleksandr Yampolskiy, CEO SecurityScorecard, kiên quyết người dùng Apple dễ bị tấn công loại WannaCry, ngay cả khi sự kiện cụ thể đó chỉ ảnh hưởng hệ thống Windows.
"Điều đó xảy ra vì tấn công nhắm máy Windows," ông nói. "Nhưng Apple hoàn toàn dễ bị tấn công loại tương tự."
Vậy, giả định bạn đã bị nhiễm. Bạn nên làm gì?
Bước 1: Không hoang mang
Để thời gian và tránh phản ứng gấp gáp.
Bước 2: Dọn dẹp
Dùng trình quét mã độc như Bitdefender Virus Scanner miễn phí tìm ransomware và gỡ bỏ.
Bạn không likely là người duy nhất bị ảnh hưởng, nên theo dõi trang như Macworld để học thêm về bản chất nhiễm ransomware. Bạn rất có thể tìm thấy hướng dẫn cụ thể cách dọn dẹp nhiễm trùng, nếu trình quét virus không làm được.
Bạn có thể thấy nhà nghiên cứu bảo mật tìm cách giải mã tệp miễn phí, điều đã xảy ra với ví dụ gần đây nhất từ một vài nhiễm ransomware được xác định trên Mac.
Bước 3: Đừng trả tiền
Như bạn sẽ thấy khi xem xét các vụ bùng phát ransomware hiện có trên Mac, có khả năng lớn trả tiền sẽ không khôi phục tệp của bạn!
Bước 4: Rút ổ và ngắt kết nối lưu trữ
Ví dụ hiệu quả duy nhất của ransomware trên Mac – KeRanger – cũng cố gắng mã hóa bản sao lưu Time Machine, để khiến người dùng không thể khôi phục tệp từ bản sao lưu.
Do đó, khi phát hiện Mac bị ransomware, bạn nên giảm thiểu khả năng bản sao lưu bị mã hóa bằng cách ngay lập tức rút thiết bị lưu trữ di động như ổ cứng ngoài, và ngắt kết nối chia sẻ mạng bằng cách nhấp biểu tượng eject bên cạnh mục trong sidebar Finder.
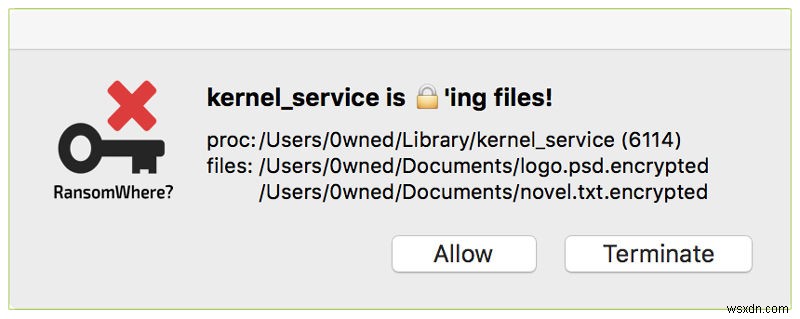
Bước 5: Cài ứng dụng RansomWhere?
Cân nhắc cài ứng dụng RansomWhere?. Ứng dụng miễn phí này chạy ngầm và theo dõi hoạt động giống như mã hóa hàng loạt tệp, như xảy ra trong tấn công ransomware. Nó sau đó dừng quy trình và báo cho bạn biết. Được, một vài tệp có thể bị mã hóa, nhưng hy vọng không nhiều.
Bước 6: Tuân thủ quy tắc chống lừa đảo (phishing) cơ bản
Giống nhiều ví dụ ransomware và mã độc, WannaCry ban đầu nhiễm mạng qua tấn công phishing. Không bao giờ mở tệp đính kèm email không mong đợi, dù nó có vẻ từ người bạn biết, và không quan trọng nó có vẻ quan trọng, thú vị hay sordid đến đâu.
Bước 7: Không dùng phần mềm lộn xộn (dodgy software)
Cố gắng ransomware Mac gần đây nhất lan truyền qua ứng dụng "cracked" hoặc patcher cho phép dùng phần mềm thương mại miễn phí. Do đó, tránh tất cả phần mềm lộn xộn như vậy.
Bước 8: Luôn đảm bảo hệ thống và ứng dụng cập nhật
Trên Mac, bạn cấu hình cập nhật tự động bằng cách mở ứng dụng System Preferences (tìm trong danh sách Applications của Finder), chọn biểu tượng App Store. Sau đó tích vào Automatically Check for Updates (Tự động kiểm tra cập nhật), và tích tất cả hộp ngay dưới tiêu đề này.
Bước 9: Chỉ cài từ trang web chính thức
Nếu bỗng thấy cửa sổ bật lên nói plugin trình duyệt cũ, chẳng hạn, hãy chắc chắn chỉ cập nhật từ trang web chính thức plugin đó – như trang Adobe nếu là plugin Flash. Không bao giờ tin đường link trong cửa sổ bật lên! Hacker thường dùng cửa sổ bật lên và trang web giả để lan truyền ransomware và mã độc khác.
Bước 10: Sao lưu thường xuyên, và ngắt kết nối
Nếu bạn có bản sao lưu tệp, ransomware tấn công quan trọng ít hơn vì bạn chỉ cần khôi phục. Tuy nhiên, dịch bùng phát KeRanger cố gắng mã hóa cả bản sao lưu Time Machine, nên bạn có thể chọn ứng dụng thứ ba như Carbon Copy Cloner để sao lưu tệp. Đọc thêm: Cách sao lưu Mac.
Chỉ sao lưu Mac chưa đủ. Để thực sự an toàn, bạn cũng nên ngắt kết nối ổ sao lưu sau khi Mac đã sao lưu xong, như vậy ổ không thể bị mã hóa trong tấn công.
Làm sao bảo vệ iPhone hoặc iPad khỏi ransomware?
Thiết bị iOS như iPhone và iPad được xây dựng từ nền tảng an toàn hơn Mac nhiều, và ransomware thực sự qua nhiễm mã độc nào đó sẽ cực kỳ khó thực hiện. Chắc chắn chưa có ví dụ nào cho đến nay, hoặc ít nhất trên thiết bị iOS không bị jailbreak.
Tuy nhiên, iPhone, iPad thậm chí Mac đều chịu đựng chiếm đoạt iCloud (iCloud hijacking), một loại tấn công tống tiền mà hacker dùng lại mật khẩu khám phá qua một trong nhiều vi phạm bảo mật quy mô lớn để đăng nhập và kiểm soát tài khoản iCloud của người dùng. Sau đó đổi mật khẩu và dùng dịch vụ Find My iPhone để khóa từ xa thiết bị iOS hoặc Mac, gửi yêu cầu tiền chuộc để khôi phục kiểm soát.
Thường họ đe dọa xóa từ xa thiết bị hoặc Mac ngoài ra. Cuộc tấn công loại này đầu tiên là cuộc tấn công Oleg Pliss năm 2014.
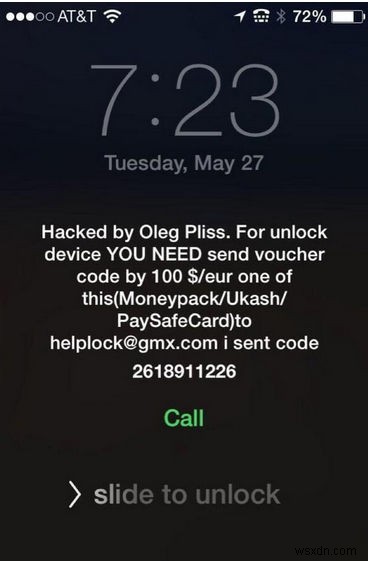
Chiếm đoạt iCloud dễ ngăn chặn bằng cách thiết lập xác thực hai yếu tố (two-factor authentication), và bạn nên làm ngay!
Tuy nhiên, bất kể nhiễm ransomware thực sự có khả thi hay không, chắc chắn hợp lý đảm bảo bạn cập nhật iPhone/iPad đầy đủ (đọc Cách cập nhật iOS trên iPhone hoặc iPad) để có bảo vệ tốt nhất chống lại mọi mối đe dọa tiềm ẩn. Khi bản cập nhật iOS mới có sẵn, thông báo xuất hiện bên cạnh ứng dụng Settings, và bạn cập nhật bằng cách mở Settings rồi nhấn General > Software Update. (Lưu ý: không có cách cấu hình cập nhật hệ thống tự động trên iOS.)
Bất kỳ ứng dụng nào tuyên bố cung cấp quét diệt virus cho thiết bị iOS có khả năng đáng ngờ, vì tất cả ứng dụng iOS được sandboxed (cô lập), nên không thể quét hệ thống hoặc ứng dụng khác tìm mã độc.
Có nên chạy ứng dụng diệt virus liên tục không?
Có thể khiến bạn ngạc nhiên nhưng Mac đã có chống mã độc tích hợp, nhờ Apple.
XProtect chạy vô hình nền và quét mọi tệp bạn tải xuống như một phần của quy trình cách ly tệp tiêu chuẩn. XProtect được Apple cập nhật thường xuyên với định nghĩa mã độc mới, bạn thấy tần suất cập nhật bằng cách:
- Mở ứng dụng System Information bằng cách nhấn Apple > About This Mac, rồi nhấn nút System Report.
- Chọn tiêu đề Software trong danh sách bên trái, rồi tiêu đề Installations bên dưới.
- Nhấn tiêu đề cột Install Date để sắp xếp theo gần nhất, tìm mục ghi XProtectPlistConfigData.
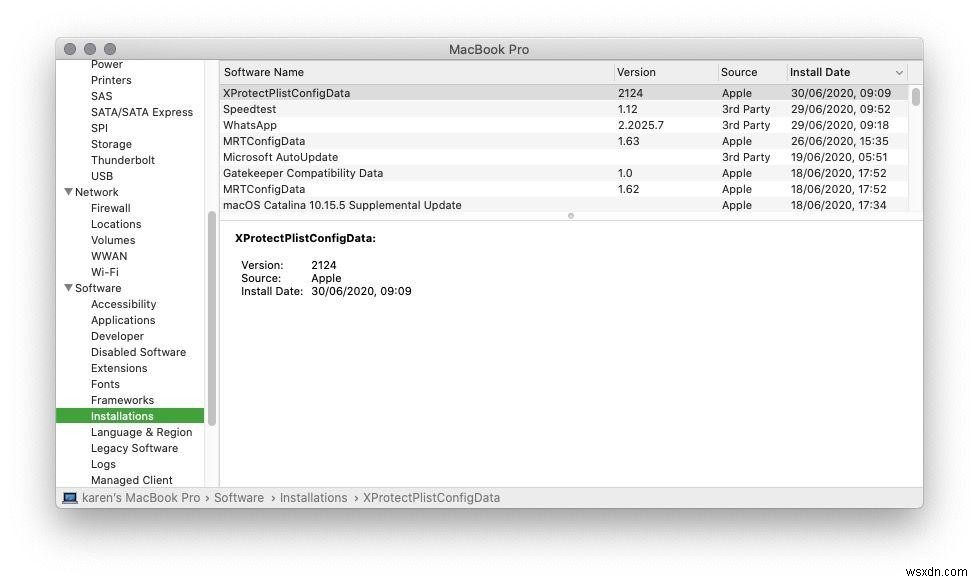
XProtect là cách Apple đánh bại KeRanger, có lẽ mối đe dọa ransomware dựa trên Mac nghiêm trọng nhất cho đến nay, trước khi nó thành dịch. Bên cạnh đó, ransomware Mac gần đây nhất, Filezip, cũng đã được thêm vào XProtect.
Kết hợp với các biện pháp bảo vệ tích hợp khác như cách ly tệp và Gatekeeper – cả hai ngăn người dùng bừa bãi chạy ứng dụng hoặc mở tài liệu tải từ trang web lạ – Mac được bảo vệ chống ransomware tốt hơn bạn nghĩ.
Tuy vậy, chắc chắn không có hại gì khi thỉnh thoảng chạy trình quét virus theo yêu cầu như Bitdefender Virus Scanner, dù nó có thể tìm nhiều false positive (dương tính giả) dưới dạng virus Windows trong đính kèm mail. Virus Windows vô hại cho người dùng Mac. Đọc về phần mềm diệt virus Mac tốt nhất.