
Hầu hết người dùng Mac không quá lo lắng về bảo mật. Vì đa số mã độc nhắm vào Windows và macOS làm tốt việc bảo vệ bạn ngay từ đầu, dễ dàng bị tự mãn.
Tuy nhiên, có mối đe dọa bảo mật Mac ngoài đời, và nhiều trong số đó đến từ hành vi người dùng. Dưới đây là những hành vi nguy hiểm có thể làm Mac bị nhiễm phần mềm độc hại.
1. Tải phần mềm Nguy hiểm hoặc Pired (Crack)
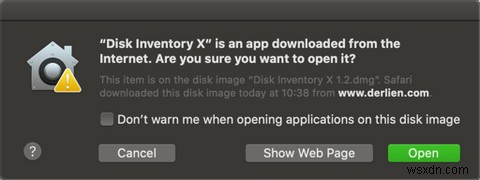
Cách dễ nhất làm hỏng hệ thống là cài ứng dụng Mac đáng ngờ từ góc ngách ngẫu nhiên của web.
Trong nhiều trường hợp, nhà phân phối phần mềm pired chỉ quan tâm làm công cụ trả phí miễn phí. Tuy nhiên, bạn không bao giờ tin hoàn toàn phần mềm crack, vì không biết ai có thể thêm gì vào gói dọc theo đường. Thực tế, nhiều ví dụ lịch sử về mã độc macOS đến từ tải phần mềm pired.
Nơi an toàn nhất cài ứng dụng Mac là Mac App Store và trực tiếp từ nhà phát triển uy tín. Mặc định, tính năng Gatekeeper của macOS chỉ cho chạy ứng dụng từ nhà phát triển được ủy quyền, và cảnh báo nếu bạn thử chạy ứng dụng không tin cậy.
Thường, nhà phát triển hợp pháp có thể không có tiền đăng ký Apple. Bạn có thể bỏ qua cảnh báo khi đó, nhưng quan trọng phải chắc chắn tin tưởng ứng dụng khi làm vậy.
2. Bỏ qua cập nhật Ứng dụng và macOS
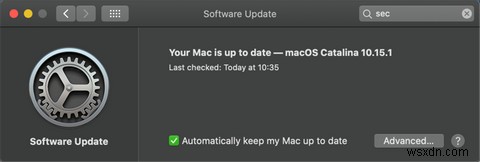
Mọi người đều chán nhìn thấy nhắc cập nhật Mac hoặc phần mềm. Nhưng để hệ thống không vá lỗi làm bạn dễ bị tấn công hơn.
Thường, cập nhật hệ thống macOS vá lỗ hổng bảo mật đã biết để giữ an toàn. Nếu tiếp tục chạy phiên bản lỗi thời nhiều tháng, bạn có thể bị nạn tấn công Apple đã vá lâu. Giữ phiên bản OS mới nhất nghĩa là bạn dẫn trước kẻ xấu một bước.
Điều này cũng đúng cho ứng dụng trên máy, đặc biệt trình duyệt. Có trường hợp lịch sử ứng dụng Mac phổ biến bị nhiễm mã độc, như client BitTorrent Transmission năm 2016. Người có app nhưng không bao giờ cập nhật mở cửa cho tấn công một thời gian.
May mắn, macOS làm dễ dàng cập nhật ứng dụng và hệ thống. Trên macOS Mojave trở lên, mở App Store và kiểm tra tab Updates (Cập nhật) để tải phiên bản mới App Store app. Cập nhật phần mềm macOS dưới System Preferences > Software Update.
Đối với ứng dụng tải từ nguồn khác, bạn mở chúng và kiểm tra cập nhật thủ công. Thường tìm Check for updates (Kiểm tra cập nhật) dưới menu Help (Trợ giúp) hoặc menu app. Lúc khác, tìm trong menu app trang About [app] (Giới thiệu [app]).
3. Chạy Flash Player và Java
Ngày xưa, plugin trình duyệt như Flash Player và Java là phần thiết yếu của web, cho phép thưởng thức nội dung đa phương tiện trên nhiều trang. Tuy nhiên, với web ngày nay, các runtime này đã mất phổ biến và hầu như không ai cần dùng.
Rất ít trang web yêu cầu Java hoặc Flash. Adobe dự định ngừng Flash cuối 2020, và hầu như mọi trình duyệt đã chặn Java nhiều năm. Vì vậy bạn có thể chưa mở cửa tấn công cách này, nhưng vẫn khôn ngoan kiểm tra xem bạn dùng plugin này không và gỡ nếu có.
Để kiểm tra, mở System Preferences dưới menu Apple. Nếu thấy mục Flash Player hoặc Java, bạn đã cài.
Gỡ Flash Player trên Mac
Loại Flash Player bằng cách truy cập trang gỡ Flash Player Mac của Adobe. Dưới tiêu đề Download the Adobe Flash Player uninstaller (Tải bộ gỡ Flash Player), nhấp văn bản tải bên cạnh Mac OS X, version 10.6 and later. Chạy công cụ và nó gỡ Flash Player.
Để hoàn tất gỡ cài, bạn cũng nên xóa file sau từ thư mục người dùng:
[USER]/Library/Preferences/Macromedia/Flash\ Player[USER]/Library/Caches/Adobe/Flash\ PlayerCách xóa Java từ Mac
Gỡ Java từ macOS phức tạp hơn cài nó. Trước, nhấn Cmd + Space mở Spotlight và mở Terminal. Khi cửa sổ Terminal mở, dán từng lệnh dưới một lần và nhấn Enter chạy:
sudo rm -fr /Library/internet\ Plug-Ins/JavaAppletPlugin.pluginsudo rm -fr /Library/PreferencePanes/JavaControlPanel.prefPanesudo rm -fr ~/Library/Application\ Support/Oracle/JavaChúng tôi đã xem sâu hơn tại sao Java không còn rủi ro bảo mật lớn nếu bạn quan tâm.
4. Vô hiệu hóa Bảo vệ tích hợp của Mac
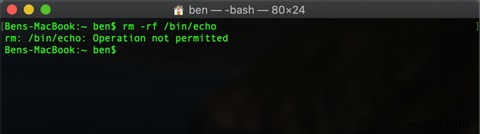
Như đã nói, macOS có vài lớp bảo vệ tích hợp. Một trong đó, System Integrity Protection (SIP), ra mắt cùng OS X El Capitan. Bản chất, SIP ngăn người dùng và chương trình thay đổi phần cốt lõi OS.
Việc thêm SIP khiến nhiều tweak (chỉnh sửa) hệ thống sâu Mac không chạy. Kết quả, bạn có thể muốn tắt SIP để dùng lại công cụ cũ. Mặc dù có thể tắt, làm vậy là ý tưởng xấu, vì tắt SIP giảm bảo mật mạnh.
Không có rào cản file OS được bảo vệ, mã độc có thể xâm nhập và phá hoại. Có hoàn cảnh khắc phục sự cố cần tắt SIP ngắn hạn, nhưng luôn bật lại ngay để giảm rủi ro.
Điều này cũng đúng cho Gatekeeper, tính năng ngăn ứng dụng không ủy quyền chạy. Như đã nói, macOS cho phép app chỉ từ App Store, hoặc App Store và nhà phát triển xác định. Bạn có thể bật tùy chọn Anywhere (Bất kỳ đâu) qua Terminal, nhưng không hay.
Thông minh hơn là chạy ứng dụng có thể không tin cậy theo nhu cầu để không vô tình để gì lọt qua.
5. Bỏ qua dấu hiệu nguy hiểm cơ bản
Chỉ vì dùng Mac không nghĩa là bạn nên bỏ qua thực hành bảo mật cơ bản. Mặc dù không dễ vô tình nhặt mã độc trên Mac, bạn vẫn nên cảnh giác các hình thức tấn công trực tuyến phổ biến.
Đừng nhấp link hoặc file đính kèm email trừ khi chắc chắn tin tưởng. Tránh nhấp link giả hoặc popup nhắc cài cập nhật.
Bạn cũng nên biết cách tìm mã độc trên Mac. Nếu nghĩ bạn làm gì đó mở cửa tấn công, chạy quét chống mã độc với công cụ như Malwarebytes cho Mac.
Cũng thông minh nhận biết lỗ hổng bảo mật phổ biến như Meltdown và Spectre, hoặc khai thác Wi-Fi KRACK. Mặc dù không chỉ ảnh hưởng macOS, chúng vẫn mở cửa tấn công cho người dùng Mac cách khác.
Tùy thuộc vào bạn để tránh mã độc macOS
Như đã thấy, hầu hết người dùng Mac hy vọng không bao giờ gặp tấn công mã độc. Rủi ro lớn nhất cho hệ thống đến từ phần mềm thứ ba, vì vậy việc kiểm tra gì được phép trên máy là sống còn. Chút suy nghĩ chủ động giúp hệ thống an toàn lâu dài.
Nghĩ Mac đã bị nhiễm? Xem cách kiểm tra Mac có virus không.