
Theo mặc định, chỉ thành viên của nhóm Domain Admins mới có quyền truy cập RDP từ xa vào màn hình nền của domain controller Active Directory. Trong bài viết này, chúng tôi sẽ chỉ cách cấp quyền truy cập RDP vào domain controller cho tài khoản người dùng không phải admin mà không cần cấp đặc quyền quản trị.
Nhiều người có thể hỏi rất hợp lý: tại sao người dùng miền thông thường cần truy cập vào màn hình nền của DC? Thực tế, trong các hạ tầng quy mô nhỏ hoặc trung bình, khi một vài quản trị viên với đặc quyền domain admin duy trì chúng, bạn hầu như không cần điều này. Trong hầu hết các trường hợp, ủy quyền một số quyền quản trị trong Active Directory hoặc sử dụng PowerShell Just Enough Administration (JEA) là đủ.
Tuy nhiên, trong các mạng doanh nghiệp lớn được duy trì bởi nhiều quản trị viên, có thể cần thiết cấp quyền truy cập RDP vào DC (thường là DC của chi nhánh hoặc RODC) cho các nhóm quản trị máy chủ khác nhau, nhóm giám sát, quản trị viên trực, hoặc nhân viên kỹ thuật khác. Ngoài ra, đôi khi một số dịch vụ của bên thứ ba, không do quản trị viên miền quản lý, được triển khai trên DC, và cần duy trì các dịch vụ này.
Mẹo. Microsoft không khuyến khích cài đặt vai trò Active Directory Domain Services và Remote Desktop Service (terminal server) trên cùng một máy chủ. Nếu chỉ có một máy chủ vật lý mà bạn muốn triển khai cả DC và RDS, bạn nên sử dụng ảo hóa, vì chính sách cấp phép ảo hóa của Microsoft cho phép bạn chạy hai máy chủ ảo dưới cùng một giấy phép Windows Server Standard.Để đăng nhập từ xa, bạn cần quyền Đăng nhập qua Dịch vụ Remote Desktop
Sau khi máy chủ được nâng cấp thành domain controller, bạn không thể quản lý người dùng và nhóm cục bộ từ snap-in Computer Management mmc. Khi bạn cố gắng mở bảng điều khiển Local Users and Groups (lusrmgr.msc), lỗi sau xuất hiện:
The computer xxx is a domain controller. This snap-in cannot be used on a domain controller. Domain accounts are managed with the Active Directory Users and Computers snap-in.
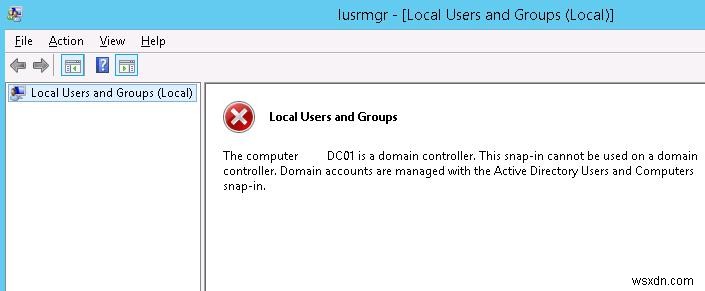
Như bạn thấy, không có nhóm cục bộ trên domain controller. Thay vì nhóm cục bộ Remote Desktop Users, DC sử dụng nhóm miền tích hợp sẵn Remote Desktop Users (nằm trong container Builtin). Bạn có thể quản lý nhóm này từ bảng điều khiển ADUC hoặc từ dấu nhắc lệnh trên DC.
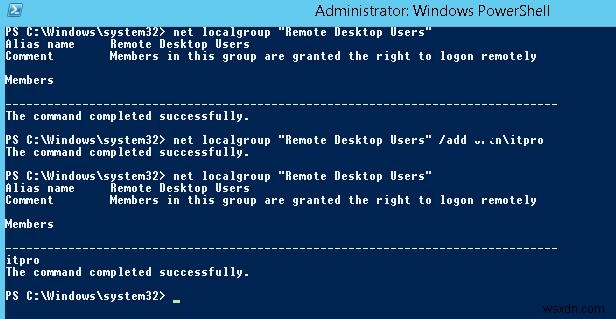
Hiển thị thành viên của nhóm miền Remote Desktop Users trên domain controller bằng lệnh:
net localgroup "Remote Desktop Users"
Như bạn thấy, nó trống. Thêm người dùng miền it-pro vào nó (trong ví dụ của chúng tôi, it-pro là người dùng miền thông thường không có đặc quyền quản trị):
net localgroup "Remote Desktop Users" /add corp\it-pro
Đảm bảo người dùng đã được thêm vào nhóm này:
net localgroup "Remote Desktop Users"
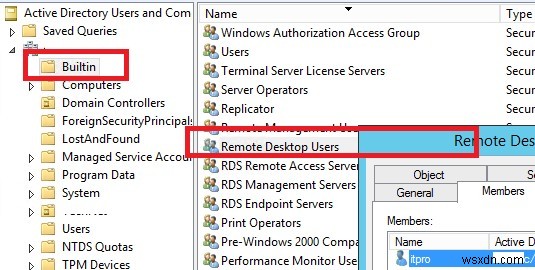
Bạn cũng có thể xác minh rằng người dùng hiện là thành viên của nhóm Remote Desktop Users miền bằng snap-in ADUC (dsa.msc).
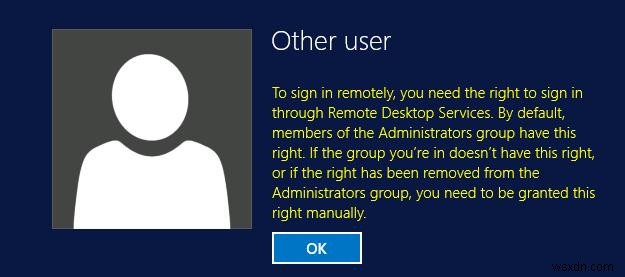
 Tuy nhiên, ngay cả sau đó, người dùng vẫn không thể kết nối với DC qua Remote Desktop với lỗi:
To sign in remotely, you need the right to sign in through Remote Desktop Services. By default members of the Administrators group have this right. If the group you're in does not have the right, or if the right has been removed from the Administrators group, you need to be granted the right manually.
Group Policy: Cho phép Đăng nhập qua Dịch vụ Remote Desktop
Để cho phép người dùng hoặc nhóm miền kết nối RDP từ xa đến Windows, bạn phải cấp đặc quyền SeRemoteInteractiveLogonRight. Theo mặc định, chỉ thành viên của nhóm Administrators mới có quyền này. Bạn có thể cấp quyền này bằng chính sách Allow log on through Remote Desktop Services.
Trong Windows 2003 và cũ hơn, chính sách này được gọi là Allow log on through terminal services.
Để cho phép kết nối từ xa đến domain controller cho thành viên của nhóm Remote Desktop Users, bạn cần thay đổi cài đặt chính sách này trên domain controller của mình:
- Mở Local Group Policy Editor (
gpedit.msc); - Đi đến phần GPO Computer Configuration → Windows Settings → Security Settings → Local Policies → User Rights Assignment;
- Tìm chính sách Allow log on through Remote Desktop Services; Sau khi máy chủ được nâng cấp lên DC, chỉ nhóm Administrators (đây là Domain Admins) còn lại trong chính sách cục bộ này.
- Chỉnh sửa chính sách, thêm nhóm miền Remote Desktop Users (như sau:
domainname\Remote Desktop Users), hoặc trực tiếp người dùng miền, hoặc một nhóm (domain\CA_Server_Admins) vào nó;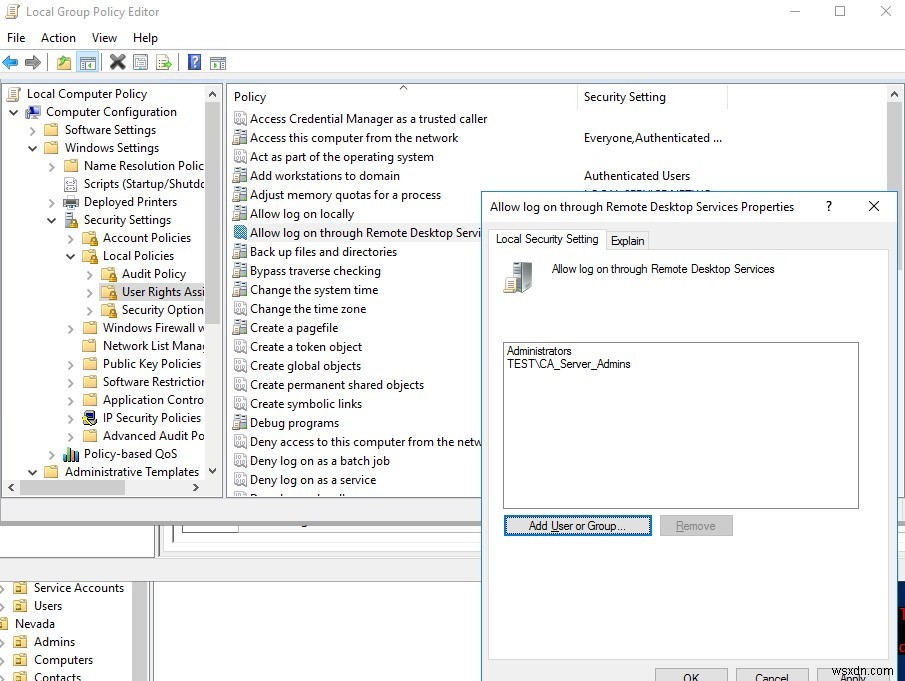
- Cập nhật cài đặt Local Group Policy trên DC bằng lệnh:
gpupdate /force
Lưu ý rằng nhóm bạn thêm vào chính sách Allow log on through Remote Desktop Services không nên có trong chính sách Deny log on through Remote Desktop Services, vì nó có độ ưu tiên cao hơn (xem bài viết Restricting Network Access under local accounts). Ngoài ra, nếu bạn giới hạn danh sách máy tính mà người dùng có thể đăng nhập, bạn cần thêm tên DC vào thuộc tính của tài khoản AD (thuộc tính LogonWorkstations của người dùng).
Lưu ý. Để cho phép người dùng đăng nhập vào DC cục bộ (qua bảng điều khiển máy chủ), bạn phải thêm tài khoản hoặc nhóm vào chính sách Allow log on locally. Theo mặc định, quyền này được phép cho các nhóm miền sau:- Backup Operators
- Administrators
- Print Operators
- Server Operators
- Account Operators
Tốt hơn là tạo một nhóm bảo mật mới trong miền, ví dụ AllowLogonDC và thêm các tài khoản người dùng cần truy cập từ xa vào DC. Nếu bạn muốn cho phép truy cập vào tất cả các domain controller AD cùng lúc, thay vì chỉnh sửa Local Policy trên từng DC, tốt hơn là thêm nhóm người dùng vào Default Domain Controllers Policy bằng bảng điều khiển GPMC.msc (thay đổi cài đặt chính sách trong cùng phần: Computer Configuration\Windows Settings\Security Settings\Local Policies\User Rights Assignment → Allow log on through Remote Desktop Services).
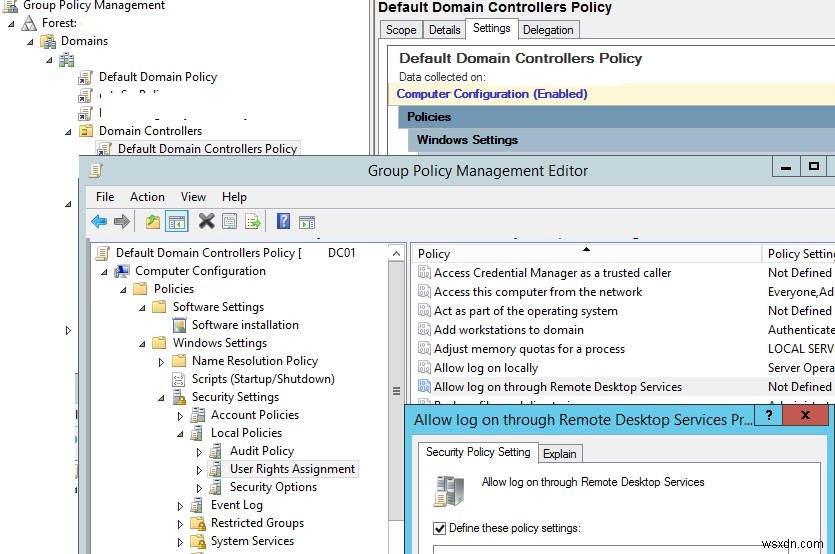
Bây giờ, người dùng (nhóm) bạn thêm vào chính sách sẽ có thể kết nối với các AD domain controller qua RDP.
Nếu bạn cần cấp quyền cho người dùng không phải quản trị viên để khởi động/dừng một số dịch vụ nhất định trên DC, hãy sử dụng hướng dẫn sau.
Yêu cầu truy cập phiên RDP bị từ chối
Trong một số trường hợp, khi kết nối qua RDP đến domain controller, có thể xuất hiện lỗi:
The requested session access is denied.
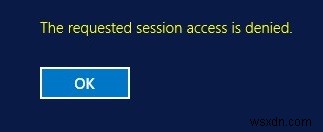
Nếu bạn kết nối với DC dưới tài khoản người dùng không phải admin, điều này có thể do hai vấn đề:
- Bạn đang cố gắng kết nối với bảng điều khiển máy chủ (sử dụng chế độ
mstsc /admin). Chế độ kết nối này chỉ được phép cho quản trị viên. Hãy thử kết nối với máy chủ bằng client mstsc.exe ở chế độ RDP bình thường (không có tùy chọn/admin); - Máy chủ có thể đã có hai phiên RDP hoạt động (theo mặc định, bạn không thể sử dụng hơn hai phiên RDP đồng thời trên Windows Server không có vai trò RDS). Bạn không thể đăng xuất người dùng khác nếu không có quyền quản trị. Bạn cần đợi quản trị viên giải phóng một trong các phiên.