
Việc sử dụng tài khoản cục bộ (bao gồm quản trị viên cục bộ) để truy cập máy tính khác qua mạng trong môi trường Active Directory không được khuyến khích vì nhiều lý do. Cùng tên người dùng và mật khẩu quản trị viên cục bộ thường được dùng trên nhiều máy tính, có thể khiến nhiều thiết bị bị nguy hiểm nếu một máy tính bị xâm nhập (đe dọa tấn công Pass-the-hash). Hơn nữa, truy cập tài nguyên mạng với tài khoản cục bộ khó xác định danh tính và giám sát tập trung, vì các sự kiện như vậy không được ghi log trên domain controller AD.
Để giảm thiểu rủi ro, quản trị viên có thể đổi tên tài khoản Administrator cục bộ mặc định của Windows. Để thay đổi mật khẩu quản trị viên cục bộ định kỳ trên tất cả máy tính trong miền, bạn có thể dùng công cụ MS LAPS (Local Administrator Password Solution). Nhưng các giải pháp này không thể giải quyết vấn đề hạn chế truy cập mạng cho tất cả tài khoản người dùng cục bộ, vì có thể có nhiều tài khoản cục bộ trên một máy tính.
Bạn có thể hạn chế truy cập mạng cho tài khoản cục bộ bằng chính sách Deny access to this computer from the network. Nhưng chính sách này yêu cầu liệt kê rõ ràng tất cả tài khoản cần từ chối truy cập mạng đến máy tính.
Trong Windows 8.1 và Windows Server 2012 R2, hai nhóm bảo mật well-known mới với SID mới xuất hiện. Một nhóm bao gồm tất cả người dùng cục bộ, và nhóm thứ hai bao gồm tất cả quản trị viên cục bộ.
| S-1-5-113 | NT AUTHORITY\Local account | Tất cả tài khoản cục bộ |
| S-1-5-114 | NT AUTHORITY\Local account and member of Administrators group | Tất cả tài khoản cục bộ với đặc quyền quản trị |
Bây giờ, để hạn chế truy cập cho tài khoản cục bộ, bạn có thể dùng SID chung của chúng.
Các nhóm này được thêm vào access token của người dùng khi đăng nhập vào máy tính dưới tài khoản cục bộ.
Để đảm bảo rằng trong Windows 10/Windows Server 2016 tài khoản quản trị viên cục bộ của bạn được gán hai nhóm bảo mật mới (NT AUTHORITY\Local account (SID S-1-5-113) và NT AUTHORITY\Local account and member of Administrators group (SID S-1-5-114)), hãy chạy lệnh:
Whoami /all
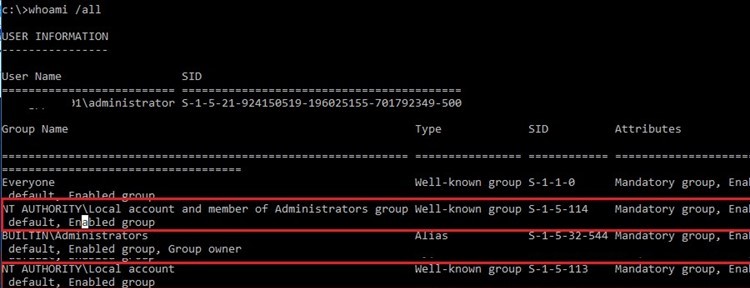
Bạn có thể sử dụng các nhóm bảo mật cục bộ tích hợp này trên Windows 7/8 và Windows Server 2008 R2/2012 sau khi cài đặt bản cập nhật KB 2871997 (tháng 6 năm 2014).
Bạn có thể kiểm tra xem các nhóm bảo mật này có tồn tại trên thiết bị Windows của bạn theo SID bằng script PowerShell sau:
$objSID = New-Object System.Security.Principal.SecurityIdentifier ("S-1-5-113")

$objAccount = $objSID.Translate([System.Security.Principal.NTAccount])

$objAccount.Value
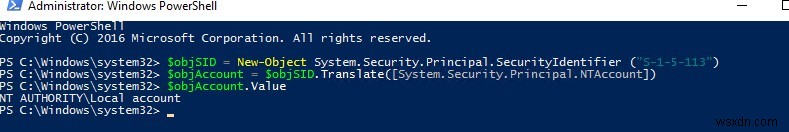
Nếu script trả về NT Authority\Local account, thì nhóm cục bộ này (với SID S-1-5-113) tồn tại trên máy tính của bạn.
Để chặn truy cập mạng từ xa dưới tài khoản người dùng cục bộ chứa các SID này trong token, bạn có thể dùng cài đặt từ phần GPO Computer Configuration → Windows Settings → Security Settings → Local Policies → User Rights Assignment.
Từ chối truy cập Remote Desktop (RDP) cho người dùng cục bộ và quản trị viên
Chính sách Deny log on through Remote Desktop Services cho phép bạn chỉ định người dùng và nhóm bị từ chối đăng nhập từ xa vào máy tính qua Remote Desktop. Bạn có thể từ chối truy cập RDP cho cả tài khoản cục bộ và miền.
Theo mặc định, truy cập RDP trên Windows được phép cho administrators và thành viên của nhóm cục bộ Remote Desktop User.
Nếu bạn muốn hạn chế kết nối RDP chỉ cho người dùng cục bộ (bao gồm quản trị viên cục bộ), hãy mở trình chỉnh sửa GPO cục bộ gpedit.msc (nếu muốn áp dụng cài đặt này trên máy tính trong miền AD, hãy dùng Group Policy Editor miền – gpmc.msc). Đi đến phần GPO User Rights Assignment và chỉnh sửa chính sách Deny log on through Remote Desktop Services.
Thêm các nhóm bảo mật cục bộ tích hợp "Local account and member of Administrators group" và "Local account" vào chính sách. Cập nhật cài đặt Local Group Policy bằng lệnh: gpupdate /force.
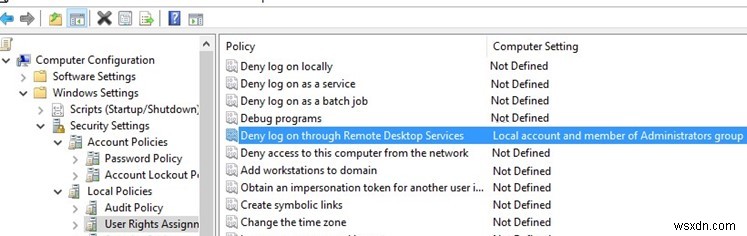
Chính sách từ chối có độ ưu tiên cao hơn chính sách Allow log on through Remote Desktop Services. Nếu người dùng hoặc nhóm được thêm vào cả hai chính sách, truy cập RDP cho người dùng đó sẽ bị từ chối.
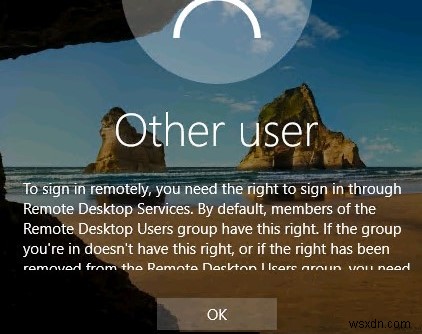
Bây giờ, nếu bạn thử kết nối với máy tính của mình dưới tài khoản cục bộ qua RDP, lỗi sẽ xuất hiện:
To sign in remotely, you need the right to sign in through Remote Desktop Services. By default, members of the Remote Desktop Users group have this right. If the group you're in doesn't have this right, or if the right has been removed from the Remote Desktop Users group, you need to be granted this right manually.
Từ chối truy cập máy tính từ mạng
Bạn có thể từ chối truy cập mạng vào máy tính dưới thông tin đăng nhập cục bộ với chính sách Deny access to this computer from the network.
Thêm các nhóm cục bộ "Local account" và "Local account and member of Administrators group" vào chính sách Deny access to this computer from the network. Ngoài ra, bạn luôn nên từ chối truy cập ẩn danh và truy cập dưới tài khoản guest.
Đối với môi trường miền, chúng tôi khuyên bạn nên dùng chính sách Deny access to this computer from the network để chặn hoàn toàn truy cập vào trạm làm việc và máy chủ thành viên miền dưới tài khoản từ các nhóm bảo mật Domain Admins và Enterprise Admins. Các tài khoản này chỉ nên dùng để truy cập domain controller. Điều này sẽ giảm thiểu rủi ro bắt hash tài khoản quản trị (đặc quyền) và leo thang đặc quyền.
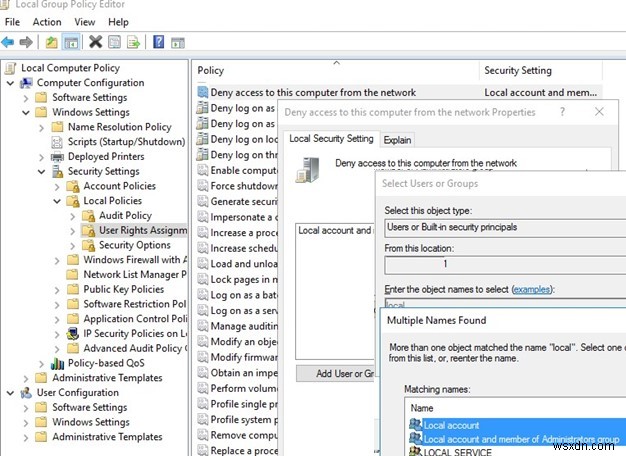
Sau khi áp dụng chính sách, bạn sẽ không thể kết nối từ xa với máy tính này qua mạng dưới bất kỳ tài khoản cục bộ Windows nào. Khi cố gắng kết nối với thư mục chia sẻ mạng hoặc ánh xạ ổ đĩa mạng từ máy tính này dưới tài khoản cục bộ, lỗi sẽ xuất hiện:
Microsoft Windows Network: Logon failure: the user has not been granted the requested logon type at this computers.
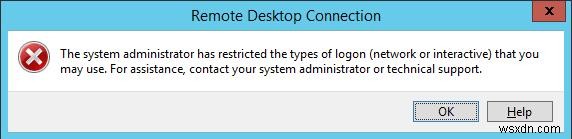
Khi cố gắng thiết lập kết nối Remote Desktop dưới tài khoản quản trị viên cục bộ (.\administrator), thông báo lỗi xuất hiện.
The system administrator has restricted the types of logon (network or interactive) that you may use. For assistance, contact your system administrator or technical support.
Từ chối người dùng đăng nhập cục bộ vào Windows 10
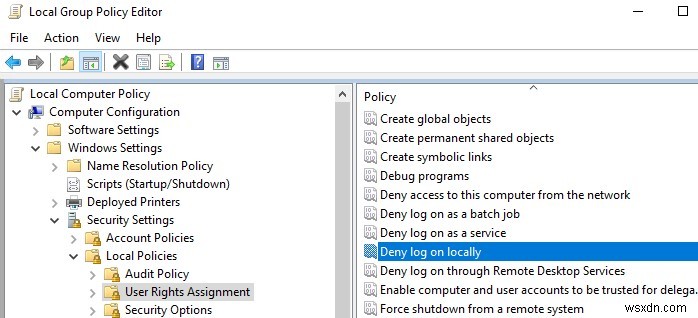
Sử dụng chính sách Deny log on locally, bạn cũng có thể hạn chế đăng nhập tương tác vào máy tính/máy chủ dưới tài khoản Windows cục bộ. Đi đến phần GPO User Rights Assignment, chỉnh sửa chính sách Deny log on locally. Thêm nhóm bảo mật cục bộ cần thiết vào đó.
Hãy đặc biệt cẩn thận với cài đặt Group Policy từ chối. Nếu cấu hình không đúng, bạn có thể mất quyền truy cập vào máy tính. Là giải pháp cuối cùng, bạn có thể đặt lại cài đặt GPO cục bộ như sau.
Bây giờ, nếu người dùng hoặc quản trị viên cố gắng đăng nhập vào máy tính dưới tài khoản cục bộ, thông báo sẽ xuất hiện.
The sign-in method you are trying to use isn't allowed. For more info, contact your network administrator.
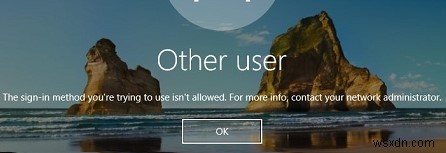
Thông báo giống nhau sẽ xuất hiện nếu bạn đã giới hạn danh sách máy tính được phép đăng nhập trong cài đặt tài khoản người dùng trong AD.
Vậy, bạn có thể từ chối truy cập mạng dưới tài khoản Windows cục bộ vào máy tính và máy chủ thành viên miền, và tăng cường bảo mật môi trường doanh nghiệp.