
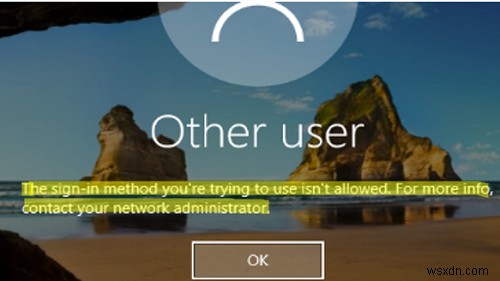
Nếu bạn thấy lỗi The sign-in method is not allowed khi cố gắng đăng nhập Windows, điều đó có nghĩa là cài đặt Group Policy kết quả ngăn chặn đăng nhập cục bộ cho tài khoản người dùng hiện tại. Thường thì lỗi xuất hiện nếu bạn cố gắng đăng nhập vào máy tính bằng tài khoản guest hoặc vào bộ điều khiển domain bằng tài khoản người dùng không có đặc quyền quản trị domain. Tuy nhiên, có thể có những lý do khác.
The sign-in method you're trying to use isn't allowed. For more info, contact your network administrator.
Danh sách người dùng và nhóm được phép đăng nhập tương tác vào máy tính được cấu hình bằng GPO.
- Mở Trình soạn thảo Group Policy cục bộ (
gpedit.msc); - Đi tới Computer Configuration -> Windows Settings -> Security Settings -> Local Policies -> User Rights Assignment;
- Tìm Allow log on locally trong danh sách chính sách;
- Chính sách chứa danh sách nhóm và người dùng được phép đăng nhập vào máy tính cục bộ.
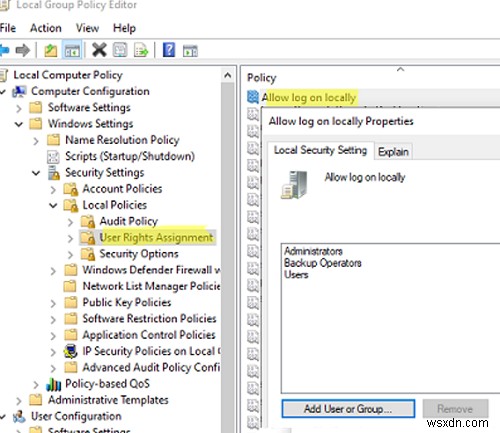 Tùy thuộc vào hệ điều hành và vai trò máy tính, danh sách nhóm được phép đăng nhập cục bộ có thể khác nhau. Ví dụ, đăng nhập cục bộ được phép cho các nhóm người dùng sau trên máy trạm chạy Windows 10 và máy chủ chạy Windows Server 2022, 2019, 2016:
- Administrators
- Backup Operators
- Users
- Account Operators
- Administrators
- Backup Operators
- Print Operators
- Server Operators
- Bạn có thể cho phép đăng nhập cục bộ cho người dùng hoặc nhóm khác. Để làm điều đó, nhấn Add User or Group và chọn người dùng bạn muốn thêm. Ví dụ, bạn ngăn người dùng không phải admin đăng nhập vào thiết bị. Để làm điều đó, chỉ cần xóa nhóm Users khỏi cài đặt chính sách;
- Sau khi thực hiện thay đổi, cập nhật cài đặt Group Policy bằng lệnh
gpupdate /force(không cần khởi động lại).
Cũng lưu ý rằng có một chính sách khác để ngăn đăng nhập tương tác cục bộ vào Windows trong cùng phần GPO. Chính sách đó gọi là Deny log on locally. Trong trường hợp của tôi, đăng nhập cục bộ ẩn danh dưới tài khoản Guest bị từ chối trên máy tính.
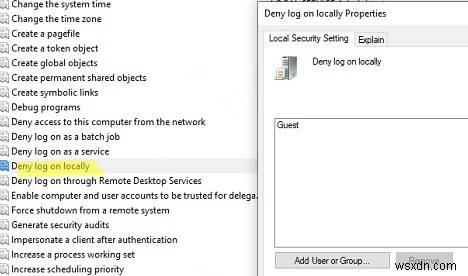
Bạn có thể ngăn một nhóm cụ thể (hoặc người dùng) đăng nhập vào máy tính cục bộ bằng cách thêm họ vào chính sách này. Vì chính sách Deny log on locally có độ ưu tiên cao hơn Allow log on locally, người dùng sẽ không thể đăng nhập vào máy tính với lỗi sau:
The sign-in method isn't allowed.
Một trong những phương pháp tốt nhất để bảo mật tài khoản quản trị viên đặc quyền trong domain Windows là từ chối đăng nhập cục bộ vào máy trạm và máy chủ dưới tài khoản quản trị viên domain. Để làm điều đó, gán chính sách Deny log on locally cho nhóm Domain Admins cho tất cả các OU trừ Domain Controllers. Tương tự, bạn cần từ chối đăng nhập dưới tài khoản cục bộ.
Trong môi trường domain, nhiều GPO có thể được gán cho một máy tính. Vì vậy để lấy các chính sách cho phép đăng nhập cục bộ, bạn cần kiểm tra cài đặt chính sách kết quả. Bạn có thể sử dụng bảng điều khiển rsop.msc hoặc công cụ gpresult để lấy cài đặt GPO kết quả trên máy tính của bạn.
Lưu ý rằng người dùng có thể sử dụng phiên RDP tương tác để kết nối với thiết bị Windows (nếu RDP được bật trên thiết bị đó) dù bị từ chối đăng nhập cục bộ. Danh sách người dùng được phép đăng nhập qua Remote Desktop được đặt trong cùng phần GPO bằng tùy chọn Allow logon through Remote Desktop Services.
Một lý do khác khiến bạn thấy lỗi "The sign-in method you are trying to use isn't allowed" là khi danh sách máy tính mà người dùng được phép đăng nhập bị hạn chế trong thuộc tính LogonWorkstations của người dùng trong AD (đọc thêm ở đây). Sử dụng cmdlet PowerShell Get-ADUser, bạn có thể hiển thị danh sách máy tính mà người dùng được phép đăng nhập (mặc định danh sách trống):
(Get-ADUser maxbak -Properties LogonWorkstations).LogonWorkstationsTrong một số trường hợp, bạn có thể cho phép người dùng đăng nhập vào bộ điều khiển domain/máy chủ Windows Server qua RDP hoặc cục bộ. Đủ chỉ cần thêm tài khoản người dùng vào chính sách cục bộ Allow log on locally trên máy chủ của bạn. Tuy nhiên, tốt hơn là sử dụng bộ điều khiển domain RODC vì lý do bảo mật.
Bạn cũng có thể cho phép đăng nhập cục bộ bằng ntrights (công cụ được bao gồm trong một số phiên bản Admin Pack cũ). Ví dụ, để cho phép đăng nhập cục bộ cho một nhóm domain, chạy lệnh dưới đây:
ntrights +r SeInteractiveLogonRight -u "GroupName"Để từ chối đăng nhập cục bộ:
ntrights -r SeInteractiveLogonRight -u "UserName"