
Khi Internet tiếp tục phát triển toàn cầu, nguy cơ hack và tấn công cũng tăng. Một cách phổ biến kẻ xấu đánh cắp dữ liệu là qua trang web giả. Hàng triệu người đã thành nạn nhân.
Làm sao bảo vệ mình? Hãy xem dưới và khám phá rủi ro trang web giả và cách nhận diện.
Rủi ro của trang web giả là gì?
Truy cập trang web gian lận mang lại nguy hiểm ngầm.
1. Hacking
Truy cập trang web gian lận lộ bạn trước hacker nhúng mã độc vào file trang web và tải xuống, xâm phạm tường lửa và truy cập máy tính.
2. Lừa đảo trực tuyến (Phishing)
Tấn công lừa đảo xảy ra khi kẻ tấn công giả danh thực thể uy tín để lấy lòng tin và đánh cắp dữ liệu hoặc danh tính. Thường họ khiến bạn mở email giả, nhấp liên kết độc hại hoặc cài phần mềm xâm phạm hệ thống bảo mật.
Ví dụ điển hình là email spam cố thuyết phục bạn cung cấp đăng nhập hoặc thông tin thẻ tín dụng. Khi có info thẻ, họ lừa đảo tín dụng hoặc đánh cắp tiền.
3. Phần mềm độc hại máy tính
Kẻ xấu trực tuyến chèn mã độc làm pop-up, biến dạng, quảng cáo, cảnh báo công cụ tìm kiếm vào trang. Nếu nhấp liên kết, tự động cài malware, đánh cắp dữ liệu, mã hóa thông tin tấn công ransomware.
4. Mất cắp danh tính
Điền thông tin vào form trên trang web giả lộ rủi ro lớn mất cắp danh tính. Kẻ tấn công dùng thông tin này mạo danh bạn, đánh cắp dữ liệu/tiền hoặc phạm tội khác dưới danh bạn.
Cách nhận diện trang web giả
Khác với dự kiến, nhận diện trang web gian lận khá dễ nếu chú ý. Những điều cần chú ý:
1. Thiết kế và chủ đề kém
Xem bố cục trang. Kẻ lừa trực tuyến không thường đầu tư thiết kế, vì tốn tiền họ không muốn. Thường lắp ráp trang web lởm trong thời gian tối thiểu.
Hầu hết yếu tố trang không hoạt động. Ví dụ, trượt ảnh không chuyển trên trang chủ. Ảnh không tải, video nhúng không phát. Giao diện tổng thể cũng có vẻ lỗi thời. Yếu tố thiết yếu làm trang web responsive.
Bạn cũng chú ý màu thương hiệu công ty, điều hacker thường sai.
2. Lỗi ngữ pháp
Trừ khi kẻ xấu đầu tư cho âm mưu, họ thường sai ngôn ngữ trên trang. Điều cần chú ý là ngữ pháp tồi.
Doanh nghiệp tổ chức tốt thường kiểm tra nội dung trang web tránh lỗi cấu trúc và ngữ pháp. Ngoài ra, tìm đạo văn nếu kẻ tấn công copy khối văn bản và phương tiện từ trang web hợp pháp.
3. Ngôn ngữ cảm xúc
Quan sát giọng trang web truyền thông tin. Kẻ lừa biết thu hút cảm xúc, gây sợ hãi, khẩn cấp, hoặc phẫn nộ để bạn hành động như họ muốn. Chúng dùng ngôn ngữ thao túng để tống tiền, điều hầu hết trang web hợp pháp không làm.
4. Thiếu trang hỗ trợ
Để giữ bí mật, hầu hết trang web giả thiếu trang thiết yếu bạn thấy trên trang hợp pháp. Kẻ xấu cố ẩn danh bằng cách chôn trang liên hệ và hỗ trợ sâu trong trang giả.
Nếu trang tồn tại, chúng có thông tin liên hệ giả. Email có phần mở rộng lạ như .xyz, .site, .contact, và số điện thoại trang web có mã quốc gia nước ngoài hoặc không gọi được.
Trang web có an toàn dùng không?
Là nguyên tắc chung, học chút về nhận diện trang web an toàn bảo vệ bạn khỏi nhiều trang giả.
1. Kiểm tra HTTPS và chứng chỉ SSL
Điều đầu tiên kiểm tra trên trang là giao thức truyền an toàn, thường hiển thị "HTTPS://" ngay trước tên miền. HTTPS là mở rộng an toàn của HTTP. Trang chỉ dùng HTTP không luôn an toàn, dù không phải tất cả là gian lận.
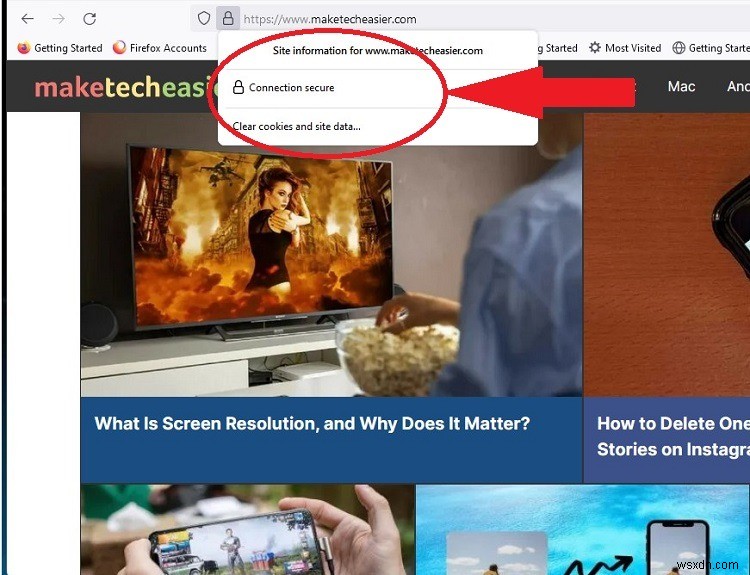
Dùng HTTPS nghĩa là trang dùng chứng chỉ SSL hoặc Secured Socket Layer. SSL tạo mã hóa end-to-end giữa máy chủ và máy bạn, đảm bảo mọi liên lạc an toàn và chặn malware/tấn công.
Bạn thấy ổ khóa xám bên cạnh tên miền thanh địa chỉ? Đó là cách khác kiểm tra chứng chỉ SSL. Nhấp ổ khóa cũng hiển thị nhà cung cấp SSL và bảo mật kết nối.
2. Dùng công cụ kiểm tra uy tín trang web
Cách nhanh khác kiểm tra tính hợp pháp trang web là dùng công cụ kiểm tra uy tín. Ví dụ tuyệt vời là Google Safe Browsing.
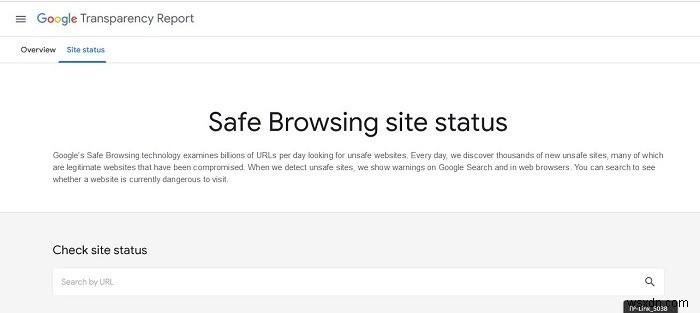
Để kiểm tra trang có nội dung Google gắn cờ nguy hiểm, copy URL trang vào ô tìm kiếm trang kiểm tra trạng thái Safe Browsing và nhấp "Tìm kiếm".
Cách độc đáo khác kiểm tra an toàn trang là VirusTotal. VirusTotal dùng hơn 70 trình quét antivirus test trang web mã độc hoặc malware. Cùng cách Google Safe Browsing, bạn xác định an toàn tên miền dùng công cụ này.
3. Kiểm tra kỹ tên miền
Trước khi mở trang trong trình duyệt, kiểm tra kỹ URL đảm bảo đúng. Chỉ cần di chuột qua liên kết trang trên Chrome hoặc Firefox.
Bạn thấy URL đầy đủ và đường dẫn góc dưới trái trình duyệt. Chú ý chính tả URL. Đôi khi tội phạm mạng clone trang gốc và dùng liên kết giống hệt trang nổi tiếng. Nếu không tinh ý, bạn rơi vào lừa đảo.
4. Tìm trang Chính sách quyền riêng tư
Trang Chính sách quyền riêng tư vẽ ra cách trang thu thập, dùng, bảo vệ thông tin bạn. Chính sách quyền riêng tư là yêu cầu pháp lý ở một số quốc gia/vùng (như EU). Dành thời gian đọc chính sách trước khi chia sẻ thông tin cá nhân.
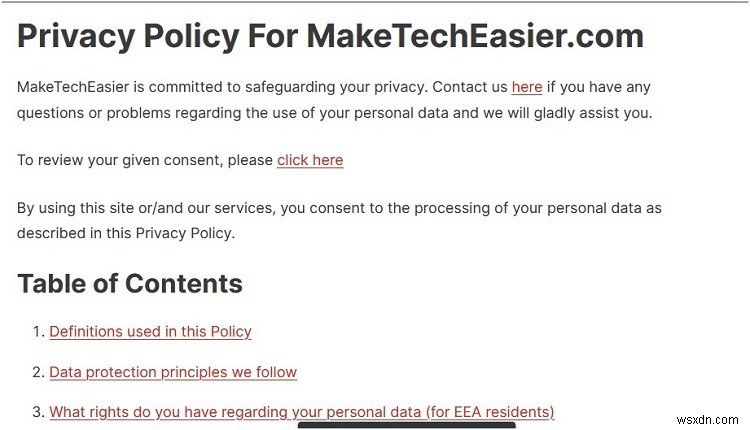
Giờ đây có trang Chính sách quyền riêng tư là thực hành tốt toàn cầu, trang không có là cờ đỏ lớn.
5. Kiểm tra huy hiệu "Uy tín"
Huy hiệu Uy tín là token xác thực từ bên thứ ba chứng thực tính hợp pháp trang. Huy hiệu thường ở chân trang, thanh thanh toán, đăng nhập, trang chủ.
Khi nhấp huy hiệu uy tín, nó chuyển hướng đến trang web nhà phát hành, cho biết trang bạn truy cập đáp ứng tiêu chuẩn bảo mật như thế nào. Nếu chỉ mở như ảnh, đó là cờ đỏ khác.
6. Dùng công cụ an toàn trong trình duyệt
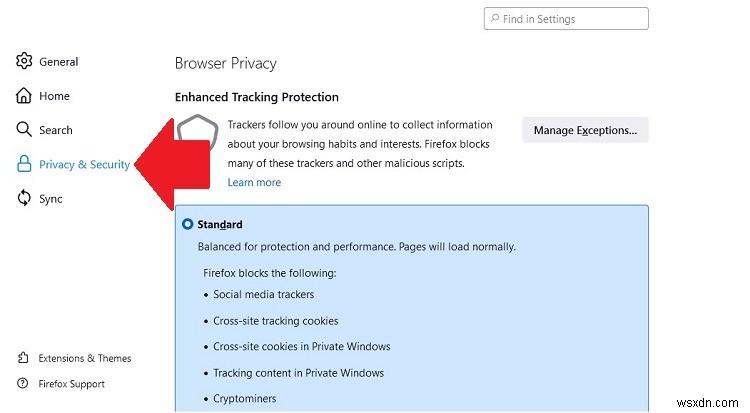
Hầu hết trình duyệt web có tính năng bảo mật bảo vệ bạn, bao gồm VPN tích hợp Opera. Các tính năng cũng giúp nhận diện và cảnh báo trang web có thể không an toàn.
7. Liên hệ chủ sở hữu trang web
Trang web hợp pháp luôn có email, địa chỉ vật lý, tài khoản mạng xã hội, và số điện thoại. Nếu trang cung cấp chi tiết, thử liên hệ chủ sở hữu.
Nếu chủ không biết trang web, đó là dấu hiệu trang độc hại. Cờ đỏ khác: cuộc gọi không nối, địa chỉ không tồn tại, email bị退回, quá nhiều chuyển hướng.
Câu hỏi thường gặp
1. Bạn có bị hack chỉ bằng truy cập trang web?
Có, hacker xâm phạm máy tính nếu bạn truy cập trang không an toàn. Hacker dùng liên kết/mã độc, pop-up, quảng cáo, tải tự động.
Khi truy cập trang nhiễm, chúng xuất hiện mạnh mẽ và nhắc bạn nhấp hoặc hành động. Khác mở tác vụ nền cài malware vào máy.
2. Kẻ lừa đánh cắp thông tin gì?
Kẻ lừa đánh cắp số tài khoản ngân hàng, chi tiết đăng nhập như mật khẩu, số an sinh xã hội, địa chỉ vật lý, số điện thoại.
Hacker bán thông tin này trên dark web hoặc dọn sạch tài khoản tiết kiệm/ngân hàng. Chúng cũng dùng ransomware khóa file và tống tiền.
3. Liên kết có hack điện thoại không?
Giống máy tính, mở trang nhiễm trên điện thoại lộ bạn trước tấn công tương tự. Bên cạnh đó, kết nối smartphone với Wi-Fi công cộng cũng lộ bạn trước tấn công brute force, hacker tương tự truy cập chi tiết cá nhân.
Ảnh: Unsplash