
Cơ quan An ninh Quốc gia (NSA) của Mỹ có quyền truy cập vào bất kỳ dữ liệu nào bạn lưu trữ với các nhà cung cấp dịch vụ Mỹ như Google, Microsoft, Yahoo và Facebook. Chúng cũng có thể đang giám sát hầu hết lưu lượng truyền qua Internet. Chúng tôi sẽ cố gắng tóm tắt những tiết lộ quan trọng về PRISM từ các rò rỉ và thảo luận gần đây quanh chủ đề quan trọng này.
Trước hết, một tuyên bố quan trọng: Tóm tắt này sẽ không hoàn hảo hoặc đầy đủ. Chính phủ Mỹ đã phàn nàn rằng thảo luận về PRISM liên quan đến thông tin không đầy đủ, không vẽ nên bức tranh hoàn chỉnh về điều đang xảy ra -- nhưng đó là tất cả chúng ta có. Dù có phàn nàn, chính phủ Mỹ không cung cấp tất cả thông tin chúng ta cần để có cuộc tranh luận đúng đắn. Những luật bắt buộc nhà cung cấp dịch vụ trao dữ liệu cũng bắt buộc họ giữ im lặng. Họ thậm chí không được phép thừa nhận đã nhận bất kỳ yêu cầu dữ liệu nào.
PRISM so với Giám sát Upstream
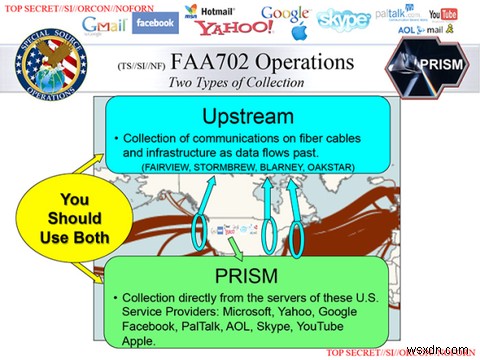
Theo một bài trình chiếu nội bộ của NSA bị Edward Snowden rò rỉ, PRISM không phải là công cụ giám sát Internet duy nhất của NSA.
Một slide bị rò rỉ làm rõ vấn đề. Nó nói PRISM là "thu thập trực tiếp từ máy chủ của [những] Nhà cung cấp dịch vụ Mỹ."
Các chương trình khác -- có tên mã FAIRVIEW, STORMBREW, BLARNEY, và OAKSTAR -- hoạt động khác. Các chương trình này liên quan đến thu thập tất cả lưu lượng, hoặc bằng cách nghe lén cáp quang dưới biển hoặc bắt lưu lượng đi qua các router và cổng Internet đặt tại Mỹ. Lâu nay người ta biết NSA có các phòng bí mật tại các nhà cung cấp Internet và công ty định tuyến nơi họ có thể chặn và giám sát dữ liệu luồng qua. Phòng 641A tại văn phòng AT&T ở San Francisco là phòng đầu tiên chúng ta biết về năm 2006.
Dưới các chương trình Upstream này, NSA có khả năng bắt hầu hết dữ liệu được truyền qua Internet. Chúng đang xây dựng trung tâm dữ liệu khổng lồ tại Utah, có thể để lưu trữ và phân tích tất cả dữ liệu này. Các chương trình upstream này thu thập nhiều dữ liệu hơn và giám sát nhiều người hơn PRISM.
Vậy PRISM là gì?
Giám sát upstream bắt dữ liệu luồng qua Internet, nhưng dữ liệu này thường không hoàn chỉnh nếu dùng mã hóa. Ví dụ, NSA không thể chặn dữ liệu Skype và giải mã -- dữ liệu Skype được mã hóa nên không ai có thể nghe lén khi truyền. NSA không thể xem tìm kiếm Google của bạn nếu bạn đã đăng nhập, vì đó cũng được gửi qua kết nối HTTPS được mã hóa.
NSA muốn dữ liệu này và, dưới FISA, có khả năng buộc bất kỳ công ty nào trao dữ liệu với lệnh từ tòa án bí mật được gọi là "tòa án con dấu" (rubber stamp court) vì họ không từ chối bất kỳ yêu cầu giám sát của chính phủ Mỹ trong 3 năm qua. Điều này đã đang xảy ra, và NSA có khả năng đến bất kỳ nhà cung cấp dịch vụ nào tại Mỹ và yêu cầu trao dữ liệu. Những nhà cung cấp đã chống lại các yêu cầu này là vi hiến -- Yahoo nổi bật vì làm điều này -- đã thua trong các tòa án bí mật. Ngay cả nhà cung cấp không liệt kê dưới PRISM cũng trao dữ liệu khi bị yêu cầu.
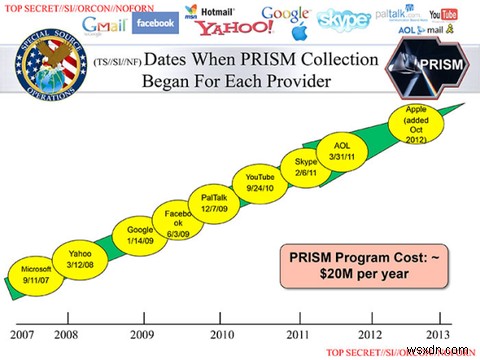
PRISM là một loại hệ thống cho phép nhân viên NSA thu thập dữ liệu "trực tiếp từ máy chủ" của một số nhà cung cấp dịch vụ Mỹ, bao gồm Microsoft, Yahoo, Google, Facebook, PalTalk, AOL, Skype, YouTube, và Apple. Dropbox được liệt kê là "sắp ra mắt."
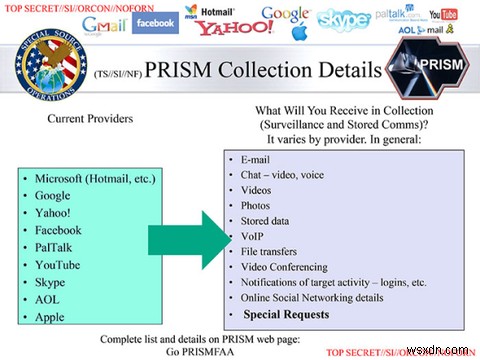
Sau khi các slide này được công bố, nhiều công ty lên tiếng nói họ chưa từng nghe về PRISM trước đây và NSA không có "truy cập trực tiếp" vào máy chủ của họ. Điều này có thể đúng. Những gì chúng ta học được cho thấy PRISM là một loại hệ thống nội bộ của NSA giúp hợp lý hóa yêu cầu dữ liệu đến các công ty này. Một nhân viên NSA có thể yêu cầu truy cập dữ liệu người dùng -- Gmail, cuộc gọi Skype, tìm kiếm Google hoặc Bing, hoặc tin nhắn tức thì -- qua hệ thống PRISM và công ty nhận yêu cầu. Sau đó họ cung cấp dữ liệu được yêu cầu dưới dạng tiện lợi, có thể qua某种 cổng hoặc tải lên qua các giao thức chuẩn như FTP đến hệ thống của NSA.
Điều này đã diễn ra trước PRISM và có khả năng nhà cung cấp không tham gia PRISM đang trao dữ liệu theo cách cũ, kém hợp lý hơn. Hệ thống mới cho phép nhân viên NSA yêu cầu dữ liệu không cần điền hồ sơ giấy tờ. Dưới Luật FISA của Mỹ, NSA có thể giám sát điện thoại, email, và liên lạc khác của một người lên đến một tuần mà không cần đến tòa án bí mật xin phép, và họ có thể làm điều đó qua PRISM.
Bao nhiêu người bị giám sát dưới PRISM?
Vậy bao nhiêu người đang bị giám sát dưới PRISM? Chúng ta không chắc chắn. Tuy nhiên, có lý do tốt để hoài nghi -- chính phủ Mỹ yêu cầu tất cả "metadata" cuộc gọi điện thoại từ các công ty điện thoại tại Mỹ. Họ đã xây dựng cơ sở dữ liệu khổng lồ chứa số điện thoại nào gọi số nào khác và lúc nào. Họ cũng khẳng định có quyền pháp lý lưu trữ vị trí các cuộc gọi được thực hiện từ điện thoại di động, nhưng chưa làm vì ràng buộc kỹ thuật. Chính phủ Mỹ về cơ bản đang giám sát cuộc gọi của mọi người -- không nhất thiết nghe lén tất cả, nhưng chắc chắn theo dõi bạn gọi ai.
Trong khi chính phủ Mỹ về cơ bản giám sát việc sử dụng Internet của mọi người qua các chương trình upstream, PRISM dường như có mục tiêu hơn. NSA có thể xem dữ liệu upstream và quyết định ai để xem kỹ hơn qua PRISM. Tuy nhiên, chúng ta không chắc chắn. Chính phủ Mỹ cấm công ty thậm chí tiết lộ họ đã nhận yêu cầu thư an ninh quốc gia, nhiều hơn tiết lộ bao nhiêu yêu cầu họ nhận hoặc bao nhiêu tài khoản bị giám sát.
Một số công ty nhận được phép báo cáo tổng số yêu cầu của chính phủ Mỹ -- từ yêu cầu NSA liên quan PRISM đến yêu cầu cảnh sát thông thường với lệnh chính thức. Ví dụ, Yahoo nhận 12.000 đến 13.000 yêu cầu dữ liệu người dùng giữa ngày 1/12/2012 và 31/5/2012. Chúng ta không biết bao nhiêu tài khoản người dùng được bao gồm trong các yêu cầu này hoặc bao nhiêu được làm cho giám sát thay vì điều tra hình sự thông thường.
Mục tiêu Quốc tế so với Nội địa
FISA về mặt kỹ thuật hạn chế chính phủ không được giám sát liên lạc của người Mỹ hoặc bất kỳ ai hiện diện tại Mỹ. Tuy nhiên, có một số lo ngại:
- NSA phải có 51% tin cậy mục tiêu là "ngoài nước". Đó là tiêu chuẩn thấp nhất họ có thể áp dụng dưới luật pháp -- và sau đó mọi thứ đều được phép.
- NSA biết công dân nội địa bị nghe lén dưới tiêu chuẩn này, nhưng hướng dẫn nhân viên trong các slide bị rò rỉ rằng đó là "không có gì để lo lắng."
- Ngay cả khi NSA trở nên tin cậy mục tiêu không phải ngoài nước sau khi thu thập dữ liệu, dữ liệu thu thập có thể được giữ mãi mãi. Nó chỉ được lưu trong cơ sở dữ liệu khác.
- NSA sử dụng "chuỗi liên lạc" (contact chaining) và nhắm mục tiêu mọi người trong ba "nhảy" (hops) của mục tiêu nghi ngờ. Ví dụ, nếu đồng nghiệp của bạn có bạn bè mà anh trai lâu mất là kẻ khủng bố nghi ngờ, bạn là mục tiêu hợp pháp của giám sát NSA và có thể có cuộc sống số bị lọc. Ngay cả khi bạn được chứng minh vô tội, dữ liệu của bạn sẽ được lưu trong cơ sở dữ liệu chính phủ. Nghiên cứu chỉ ra bạn có thể kết nối bất kỳ ai trên Internet với bất kỳ ai khác trong trung bình 4,74 nhảy, hoặc bậc. Rất nhiều người vô tội sẽ bị bắt trong ba nhảy.
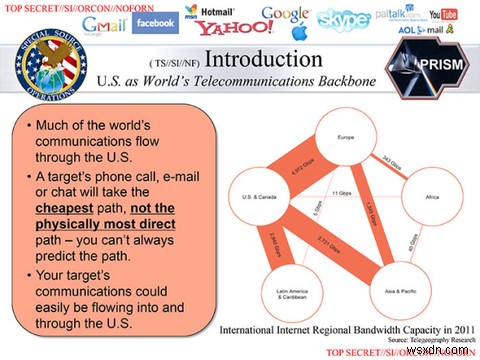
Nếu bạn không ở Mỹ, mọi chuyện rõ ràng hơn. Người ngoài Mỹ nhận được bảo vệ ít hơn từ giám sát xâm nhập và, ngay cả khi được chứng minh vô tội, dữ liệu của họ được lưu trong cơ sở dữ liệu có thể truy cập dễ dàng hơn.
Chương trình giám sát tương tự ở các nước khác
Phản ứng với PRISM, công dân các nước khác đã bày tỏ sự phẫn nộ. Chính phủ Đức đặc biệt mạnh mẽ trong việc bày tỏ sự không đồng ý.
Tuy nhiên, các rò rỉ khác đã chứng minh rằng các nước như Anh, Pháp, và ngay cả chính Đức cũng có các chương trình giám sát Internet bí mật tương tự. Rõ ràng là hầu hết các nước phát triển có thể đang làm những điều tương tự như Mỹ, mặc dù họ chưa bị bắt quả tang.
Vậy chúng ta đi đâu từ đây?
Truyền thông tập trung vào PRISM, nhưng đây có lẽ là một trong những tiết lộ ít đáng sợ nhất từ các rò rỉ NSA gần đây. Có, chính phủ Mỹ đang buộc các nhà cung cấp dịch vụ Mỹ trao dữ liệu khách hàng chỉ với lệnh tòa án bí mật từ tòa án con dấu. Họ cũng đã xây dựng hệ thống hợp lý hóa các yêu cầu đó, làm cho việc giám sát số lượng lớn người dễ dàng hơn. Tuy nhiên, PRISM dường như ít nhất nhắm vào các tài khoản cụ thể. Các chương trình giám sát khác cắm trực tiếp vào xương sống Internet và giám sát dữ liệu luồng qua -- ngay cả khi liên lạc được mã hóa, họ vẫn có thể nói được bạn đang liên lạc với trang web nào.
Khi lưu trữ trở nên rẻ hơn, trung tâm dữ liệu khổng lồ mới được xây dựng, và các luật như FISA và Patriot Act trở nên lỏng lẻo hơn và cho phép giám sát chính phủ quy mô rộng hơn, việc mở rộng PRISM trong tương lai là một mối lo ngại. PRISM có thể phát triển thành chương trình yêu cầu các nhà cung cấp dịch vụ Mỹ trao tất cả dữ liệu khách hàng cho chính phủ Mỹ để đặt trong cơ sở dữ liệu khổng lồ, giống như họ đã yêu cầu công ty điện thoại trao tất cả hồ sơ cuộc gọi, và công ty liên lạc Internet cho phép họ giám sát tất cả dữ liệu luồng qua?
Bây giờ rò rỉ đã thông báo cho công dân Mỹ và thế giới những gì đang diễn ra bí mật, có lẽ chúng ta đều có thể bắt đầu cuộc thảo luận về loại giám sát nào có thể chấp nhận được trong xã hội dân chủ. Nếu người đồng ý giám sát như vậy là cần thiết, đó là một chuyện -- nhưng lại là chuyện hoàn toàn khác khi các chương trình giám sát được thiết lập bí mật bởi chính phủ và áp đặt cho công dân mà không có tranh luận hoặc thậm chí không công nhận chúng tồn tại. Chính phủ Mỹ đang đấu tranh để giữ các ý kiến tòa án biện minh cho chương trình giám sát của họ dưới wraps -- các chương trình giám sát diễn ra dưới các giải thích bí mật của luật pháp mà công dân bình thường không được biết. Đó không phải cách điều hành một dân chủ.
Giám sát cũng có thể được dùng chống lại mọi người. Luật pháp trở nên phức tạp đến mức thường nói người Mỹ trung bình phạm ba tội nặng mỗi ngày. Mọi thứ từ mở khóa điện thoại đến jailbreak iPad đến vi phạm điều khoản dịch vụ của trang web về mặt kỹ thuật là tội nặng bạn có thể bị kết án và giam cầm tại Mỹ.
Bạn nghĩ gì về PRISM? Bạn là một trong những người không bận tâm? Hay chúng tôi bỏ lỡ điều gì đặc biệt quan trọng? Hãy bình luận bên dưới và tham gia!