
Lại nữa, Lenovo. Thật sự à?
Bạn đoán đúng. Họ bị bắt gửi máy tính cho khách hàng laden với malware chống quyền riêng tư, cho thấy họ chưa học bài từ làn sóng phẫn nộ công cộng vì Superfish.
Malware cụ thể này chạy hàng ngày, thu thập dữ liệu sử dụng cá nhân, sau đó lén lút chuyển tiếp đến Omniture — công ty phân tích web và marketing trực tuyến được Adobe mua năm 2009.
Lạ thay, malware này tìm đường đến ThinkPad, ThinkCentre và ThinkStation của Lenovo. Đây là máy cao cấp trong dòng Lenovo, giá ngang Apple, nhắm đến người dùng chuyên nghiệp và doanh nghiệp.
Vậy, chuyện gì xảy ra?
Lenovo Đang Giám Sát Bạn
Người đầu tiên phát hiện malware này là Michael Horowitz — chuyên gia cột Defensive Computing cho ComputerWorld.
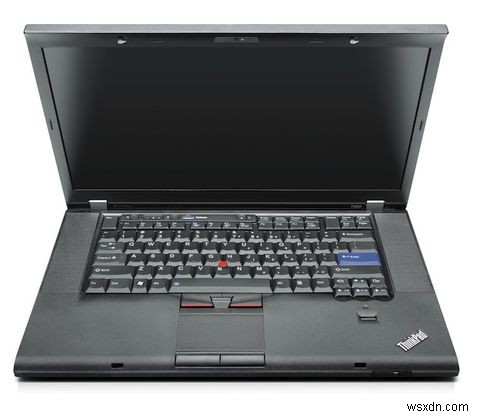
Horowitz gần đây mua hai laptop từ IBM. Thứ nhất ThinkPad T520, thứ hai ThinkPad T420. Cả hai refurbished, cài sẵn Windows 7 Professional mới.
Ngay sau khi nhận, ông cài TaskSchedulerView. Ứng dụng freeware từ NirSoft giúp dễ dàng xem tác vụ được lên lịch trong Windows. Trên cả hai laptop, ông tìm thấy mục khiến ông lo ngại. Mỗi ngày, máy tính chạy chương trình gọi là "Lenovo Customer Feedback Program 64".
Danh tính tác giả chương trình rõ ràng. Tác giả là "Lenovo", mô tả đi kèm: "Nhiệm vụ này tải dữ liệu Chương trình Phản hồi Khách hàng lên Lenovo". Thực tế, nó gửi đến Omniture, công ty marketing đã nói. Không rõ hoàn toàn họ thu thập dữ liệu gì.
Nhưng rõ ràng họ lẩn tránh bằng cách chôn nó sâu trong EULA dài trang bạn gần như chắc chắn không đọc. Không ai đọc EULA.
Sau này bài này, chúng ta sẽ nói cách gỡ Lenovo Customer Feedback Program nếu máy bị ảnh hưởng. Nhưng trước, có lẽ nên nói về nhiều tội phạm quyền riêng tư Lenovo phạm phải trong vài tháng qua.
SuperFish
Trong tất cả tự sút môn của Lenovo tháng qua, ít có công khai và thảm họa như vụ SuperFish tháng 2 năm nay. Muốn đọc chi tiết, tôi gợi ý báo cáo của Christian Cawley, rất xuất sắc.
Tóm lại, năm ngoái Lenovo xuất xưởng lô laptop tầm thấp-trung bình với phần mềm SuperFish. Theo lời Lenovo, để "trao quyền cho người tiêu dùng tìm và khám phá sản phẩm trực quan". Thực ra, đó là malware ghê gớm chiếm đoạt trình duyệt, chèn quảng cáo của họ.
Nhưng nó làm hơn thế. Nó chèn chứng chỉ gốc HTTPS tự ký, cho phép chiếm đoạt bất kỳ lưu lượng mã hóa nào. HTTPS là thứ làm ngân hàng trực tuyến và mua sắm an toàn, và SuperFish phá vỡ nó hiệu quả.
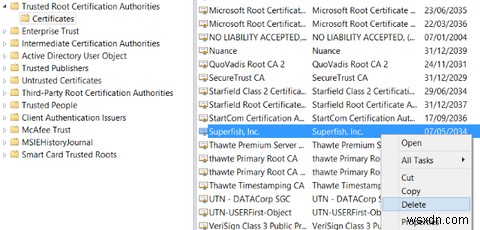
Phá vỡ HTTPS cũng cho phép chèn quảng cáo vào trang web an toàn, như Amazon. Đồng nghiệp Dann Albright viết bài giải thích SSL Hijacking năm nay. Nhưng nó cũng suy yếu cơ bản an ninh cá nhân bạn. Cái tệ hơn, nó dùng cùng khóa mã hóa trên mỗi máy bị nhiễm.
Thực hành tồi. An ninh tồi. Nhưng tin tôi đi, nó tệ hơn nhiều.
Malware Dựa Trên BIOS Không Thể Loại Bỏ
Tháng 8 năm nay, lộ Lenovo đã tải laptop malware không mong muốn không thể gỡ bằng cách xóa máy.
Hãy để điều đó thẩm thấu một giây. Nếu bạn thay ổ cứng và cài lại Windows, bạn vẫn bị mắc nó. Lựa chọn duy nhất là trả laptop cho nhà sản xuất, hoặc cài OS thay thế như Linux hoặc BSD.
Malware này ẩn trong firmware laptop, và lạm dụng tính năng chống trộm trong Windows 8 và 10. Mỗi khi laptop khởi động, file thực thi được trích xuất từ firmware khi boot và cài đặt. Vì trong firmware, nó bền bỉ.
Lenovo dùng nó ép OneKey Optimizer lên người tiêu dùng. Theo Ars Technica, nó làm bảo trì hệ thống hữu ích như cập nhật driver. Nhưng cũng làm việc giá trị đáng ngờ, như "tối ưu" hiệu suất và dọn "file rác hệ thống".
Không giúp việc OneKey Optimizer đầy vấn đề an ninh. Tràn bộ đệm và kết nối mạng không an toàn tràn lan. Chắc chắn không phải thứ bạn tự nguyện cài.
Lenovo đã ngừng xuất xưởng laptop firmware lỗi, và phát hành firmware thay thế cho laptop bị ảnh hưởng.
Cách Khắc Phục
Biết là chiến thắng đầu tiên. Nếu laptop là ThinkStation, ThinkCenter, hoặc ThinkPad, bạn có thể bị nhiễm. Trước, tải TaskSchedulerView, xem có "Lenovo Customer Feedback Program 64" chạy không.
Nếu có, xui xẻo. Lenovo đang gián điệp bạn. Tuy nhiên, bạn có vài lựa chọn:
- Gỡ thủ công từ Control Panel. Ở đây, liệt kê trong Programs and Features. Nhấp Uninstall, làm theo hộp thoại cho đến xong.
- Sau 90 ngày, malware sẽ tự xóa. Tuy nhiên, tôi không khuyên chờ đợi, vì ai biết nó đang "gọi về" gì.
- Bạn kiểm soát, và thay Windows bằng GNU/Linux. Tôi khuyên Ubuntu làm OS desktop đa dụng.
Hãy Ngừng Mua Sản Phẩm Lenovo
Lenovo không học bài. Họ không tôn trọng khách hàng. Không tôn trọng quyền riêng tư hay an ninh của bạn. Bạn không nên mua sản phẩm của họ.
Hơn nữa, thể hiện sự thiếu tôn trọng rõ ràng cho người dùng. Nếu bạn mua laptop (nhớ, ThinkPad đắt), bạn nên kỳ vọng quan hệ kinh doanh kết thúc khi bạn nhận máy, trừ bảo hành và hỗ trợ. Bạn chắc chắn không kỳ vọng nhà sản xuất laptop chủ động giám sát bạn vì lợi ích riêng.
Vậy, xin hãy. Một lần nữa. Ngừng mua sản phẩm Lenovo. Đó là cách duy nhất họ học được.
Nếu bạn có phần mềm xấu này trên máy, hoặc muốn gợi ý nhà sản xuất PC thay thế Lenovo, tôi muốn nghe. Để bình luận bên dưới và chúng ta trò chuyện.
Nguồn ảnh: Chip on Motherboard by VedMe85 (Via Shutterstock)