
Phishing vẫn là một trong những mối đe dọa an ninh mạng lớn nhất thế giới.
Thực tế, theo nghiên cứu của công ty an ninh mạng Barracuda, phishing đã tràn lan đến mức số tấn công phishing liên quan coronavirus tăng 667% từ tháng 1 đến tháng 3 năm nay. Còn đáng sợ hơn, theo nghiên cứu của Intel, lên tới 97% con người không thể nhận diện email phishing.
Để tránh thành nạn nhân, bạn cần biết các cách khác nhau kẻ phishing có thể tấn công bạn. Dưới đây là 8 loại tấn công phishing bạn có thể gặp.
1. Email Phishing
Đây là email phishing điển hình được thiết kế để bắt chước công ty hợp pháp. Đây là loại tấn công kém tinh vi nhất dùng phương pháp "spray and pray" (phun và cầu nguyện - gửi hàng loạt hy vọng ai đó dính).
Chúng không nhắm mục tiêu người cụ thể và thường chỉ gửi email chung chung đến hàng triệu người dùng hy vọng một số nạn nhân không ngờ sẽ click liên kết, tải tệp, hoặc làm theo hướng dẫn trong email.
Chúng thường không được cá nhân hóa nên dùng chào chung như "Kính thưa chủ tài khoản" hoặc "Kính thưa thành viên quý". Chúng cũng thường dùng nỗi sợ hãi với từ như 'KHẨN CẤP' để thúc người dùng click liên kết.
2. Spear Phishing (Phishing Nhắm Mục Tiêu)
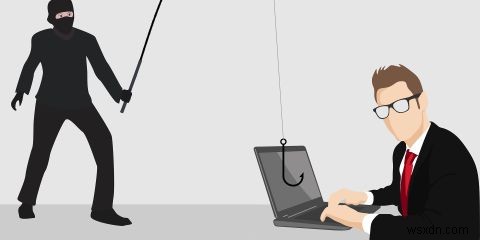
Đây là loại phishing tinh vi và nâng cao hơn nhắm vào nhóm cụ thể hoặc thậm chí cá nhân cụ thể. Thường được hacker nổi tiếng dùng để xâm nhập tổ chức.
Kẻ lừa thực hiện nghiên cứu kỹ lưỡng về con người, tiền sử, hoặc người họ thường xuyên tương tác để tạo tin nhắn cá nhân hơn. Vì nó cá nhân hơn, người dùng thường không ngờ có gì bất ổn.
Luôn kiểm tra địa chỉ email và định dạng thư so với những gì bạn thường nhận từ người liên lạc đó. Cũng tốt nhất là gọi cho người gửi và xác thực mọi thứ trước khi tải tệp đính kèm hoặc click liên kết ngay cả khi nó có vẻ từ người bạn biết.
3. Whaling (Câu Cá Voi - Nhắm Vào Cấp Cao)
Đây là loại phishing tinh vi và nâng cao khác, chỉ khác là nó nhắm vào một nhóm người cụ thể - quản lý cấp cao như manager hoặc CEO.
Họ đôi khi gọi trực tiếp mục tiêu trong phần chào và tin nhắn có thể dưới dạng truyền票 (subpoena), khiếu nại pháp lý, hoặc điều gì đó yêu cầu hành động gấp để tránh phá sản, bị sa thải, hoặc phí pháp lý.
Kẻ tấn công dành nhiều thời gian nghiên cứu kỹ về người đó và tạo tin nhắn chuyên biệt nhắm vào người then chốt trong tổ chức thường có quyền truy cập quỹ hoặc thông tin nhạy cảm.
Mục tiêu sẽ nhận liên kết đến trang đăng nhập thuyết phục nơi mã truy cập hoặc thông tin đăng nhập bị hacker thu hoạch. Một số tội phạm mạng cũng yêu cầu nạn nhân tải tệp đính kèm để xem phần còn lại của truyền票 hoặc thư. Những tệp đính kèm này đi kèm mã độc có thể truy cập máy tính.
4. Vishing (Voice Phishing - Lừa Đảo Qua Giọng Nói)
Vishing hoặc phishing giọng nói là loại phishing nhưng thay vì gửi email, kẻ tấn công sẽ cố gắng lấy thông tin đăng nhập hoặc chi tiết ngân hàng qua điện thoại.
Kẻ tấn công sẽ mạo danh nhân viên tổ chức hoặc nhân viên hỗ trợ từ công ty dịch vụ sau đó chơi với cảm xúc để yêu cầu nạn nhân trao chi tiết ngân hàng hoặc thẻ tín dụng.
Tin nhắn đôi khi về khoản nợ quá hạn như thuế, trúng thưởng, hoặc từ nhân viên hỗ trợ kỹ thuật giả yêu cầu truy cập từ xa vào máy tính. Chúng cũng có thể dùng tin nhắn ghi âm trước và giả mạo số điện thoại (phone number spoofing), khiến cuộc gọi từ nước ngoài trông như địa phương. Điều này làm cho tấn công có vẻ đáng tin cậy và khiến nạn nhân tin cuộc gọi hợp pháp.
Chuyên gia khuyên mọi người không bao giờ cung cấp thông tin nhạy cảm như chi tiết đăng nhập, số bảo hiểm xã hội, hoặc ngân hàng và thẻ tín dụng qua điện thoại. Hãy riêng máy và gọi ngay cho ngân hàng hoặc nhà cung cấp dịch vụ.
5. Smishing (SMS Phishing - Lừa Đảo Qua Tin Nhắn)
Smishing là bất kỳ hình thức phishing nào liên quan đến dùng tin nhắn văn bản hoặc SMS. Kẻ phishing sẽ cố gắng dụ bạn click liên kết gửi qua tin nhắn dẫn đến trang giả. Bạn sẽ được yêu cầu gõ thông tin nhạy cảm như chi tiết thẻ tín dụng. Hacker sẽ thu hoạch thông tin này từ trang.
Họ đôi khi nói bạn đã trúng thưởng hoặc nếu không gõ thông tin bạn sẽ tiếp tục bị tính phí mỗi giờ cho dịch vụ cụ thể. Theo quy tắc chung, bạn nên tránh trả lời tin nhắn từ số bạn không nhận ra. Cũng tránh click liên kết từ tin nhắn đặc biệt nếu không biết nguồn gốc.
6. Angler Phishing (Lừa Đảo Ne Cá - Mạng Xã Hội)
Chiến thuật phishing tương đối mới này dùng mạng xã hội để dụ người chia sẻ thông tin nhạy cảm. Kẻ lừa theo dõi người đăng bài về ngân hàng và dịch vụ khác trên mạng xã hội. Sau đó mạo danh nhân viên chăm sóc khách hàng từ công ty đó.
Giả sử bạn đăng bài phàn nàn về tiền gửi chậm hoặc dịch vụ ngân hàng kém và bài đăng có tên ngân hàng. Tội phạm mạng sẽ dùng thông tin này mạo danh họ từ ngân hàng và liên hệ bạn.
Sau đó bạn sẽ được yêu cầu click liên kết để nói chuyện với nhân viên chăm sóc khách hàng và họ sẽ yêu cầu thông tin để 'xác thực danh tính'.
Khi nhận được tin nhắn như vậy, luôn tốt nhất là liên hệ chăm sóc khách hàng qua kênh an toàn như trang Twitter hoặc Instagram chính thức. Những trang này thường có dấu hiệu tài khoản đã xác thực.
7. CEO Fraud Phishing (Lừa Đảo Giả Mạo CEO)
Loại này gần giống whaling. Nó nhắm vào CEO và quản lý nhưng còn tàn độc hơn vì mục tiêu không chỉ lấy thông tin từ CEO, mà mạo danh ông ấy/bà ấy. Kẻ tấn công, mạo danh CEO hoặc tương tự, sẽ email đồng nghiệp yêu cầu chuyển tiền qua ngân hàng hoặc gửi thông tin mật ngay lập tức.
Tấn công thường nhắm vào người trong công ty được ủy quyền chuyển tiền, như người nắm ngân sách, bộ phận tài chính, hoặc những người biết thông tin nhạy cảm. Tin nhắn thường cố ý nghe rất gấp, để nạn nhân không kịp suy nghĩ.
8. Search Engine Phishing (Lừa Đảo Qua Cỗ Tìm Kiếm)
Đây là một trong những loại tấn công phishing mới nhất dùng cỗ tìm kiếm hợp pháp. Kẻ phishing tạo website giả cung cấp ưu đãi, món miễn phí, giảm giá sản phẩm, và thậm chí việc làm giả. Sau đó dùng kỹ thuật SEO (tối ưu hóa cỗ tìm kiếm) để trang của họ được lập chỉ mục bởi các trang hợp pháp.
Vì vậy khi bạn tìm kiếm gì đó, cỗ tìm kiếm sẽ hiển thị kết quả bao gồm các trang giả này. Sau đó bạn bị lừa đăng nhập hoặc cung cấp thông tin nhạy cảm bị tội phạm mạng thu hoạch.
Một số kẻ phishing này đang trở nên khéo léo dùng kỹ thuật nâng cao thao túng cỗ tìm kiếm để kéo traffic đến trang của họ.
Cập Nhật Thông Tin Và Cảnh Tỉnh
Biết tên từng loại không quan trọng bằng hiểu cách thức hoạt động (MO), phương thức, và kênh của từng tấn công. Bạn không phải rối mình với tên gọi chúng, nhưng quan trọng là biết tin nhắn của chúng được tạo ra như thế nào và kẻ tấn công dùng kênh nào để đến bạn.
Cũng quan trọng là luôn cảnh giác, và biết có rất nhiều người đang cố gắng lừa bạn cung cấp chi tiết. Hiểu rằng công ty bạn có thể trở thành mục tiêu tấn công và tội phạm đang tìm cách xâm nhập tổ chức.
Biết tồn tại những mối đe dọa như vậy là bước đầu tiên ngăn máy tính trở thành điểm vào cho kẻ tấn công. Cũng rất quan trọng là kiểm tra kỹ nguồn tin nhắn trước khi hành động.
Bạn cũng cần hiểu kẻ tấn công đôi khi dùng nỗi sợ hãi và hoảng loạn để khiến người dùng làm gì họ muốn. Vì vậy khi đối mặt đe dọa, quan trọng là bình tĩnh để suy nghĩ. Và khi nói đến nhận diện lừa đảo khuyến mãi và quà tặng, câu thành ngữ cũ vẫn đúng: nếu nghe quá tốt để là thật, nó có thể là giả.