
Đăng ngày 8 tháng 1, 2026, 18:00 EST
Jack là tác giả đóng góp tại MakeUseOf từ tháng 6/2024, chuyên giải trí và công nghệ liên quan. Anh đam mê tạo nội dung hấp dẫn, truyền cảm hứng, đã xuất bản bài viết, đánh giá trên nhiều trang uy tín từ 2010 như SlashGear, BestReviews, Ezvid Wiki.
Công việc đưa Jack đi khắp nơi: Nam Mỹ, Châu Âu, Nam Á, Viễn Đông — những trải nghiệm vẫn định hướng viết lách. Tốt nghiệp cử nhân Công nghệ âm nhạc, anh quan tâm phát triển mới: phần cứng âm nhạc, phần mềm sáng tác, dịch vụ streaming nhạc.
Khi không nghiên cứu, thử phần mềm/thiết bị mới, Jack thích cưỡi xe máy đi nơi xa, chơi guitar, sáng tác âm nhạc và vlog bằng Logic Pro, Final Cut Pro trên Mac.
Bất kỳ ai quan tâm an toàn trực tuyến vẫn có thể bị nuông chiều vào cảm giác an toàn giả vờ, tôi cũng vậy. Tôi từng nghĩ tài khoản đủ an toàn: mật khẩu phức tạp, cập nhật bảo mật thỉnh thoảng, và tự tin nền tảng sẽ cảnh báo nếu có sự cố.
Tuy nhiên, qua nhiều năm, một số tín hiệu cảnh báo cho thấy tài khoản không "chắc chắn" như tôi nghĩ. Dù chưa từng bị hack kịch tính hay tài khoản bank bị rút trắng, một chuỗi dấu hiệu cho thấy đời sống số của tôi phơi to hơn tôi tin. Và trong khi công cụ giúp phơi bày rủi ro, hành vi và nhận thức của tôi mới là chìa khóa giảm thiểu mối đe dọa.
Trang hoạt động bảo mật Google và Microsoft
Lịch sử đăng nhập tiết lộ quy luật bất ngờ
Cả Google và Microsoft cung cấp bảng điều khiển hoạt động bảo mật chi tiết, và ngoài việc kiểm tra thỉnh thoảng khi được nhắc, tôi đã bỏ qua chúng. Khi cuối cùng chú ý, tôi thấy một số lần đăng nhập không khớp thói quen với IP từ vị trí lạ. Các nguy cơ khác tôi tìm: thiết bị không nhận diện và đăng nhập ở giờ bất thường.
Thực ra, không sự kiện nào là vi phạm được xác nhận. Một số có thể do đi lại, dùng VPN, hoặc dịch vụ nền. Dù vậy, các bảng điều khiển này làm nổi bật hành vi bình thường của tôi, nên với kiểm tra định kỳ, tôi dễ dàng nhận diện thay đổi trong quy luật có thể báo hiệu tài khoản đã bị xâm phạm.
Cảnh báo vi phạm từ Have I Been Pwned
Thấy email của mình trong vi phạm dữ liệu thay đổi tâm thế
Một trong những cú đánh thức quan trọng nhất đến từ trang kiểm tra vi phạm dữ liệu Have I Been Pwned. Trong bối cảnh này, từ lóng "Pwned" nghĩa là tài khoản trực tuyến (email, tên người dùng, mật khẩu) đã bị xâm phạm. Trong trường hợp tôi, nhập các email liên kết tài khoảnكشف ra một số lượng vi phạm dữ liệu đáng lo ngại.
Đây là công cụ hữu ích để phơi bày cách dữ liệu của bạn bị xâm phạm. Email, tên người dùng, siêu dữ liệu bị rò rỉ có thể tái sử dụng trong tấn công lừa đảo, nhồi nhét thông tin đăng nhập (credential stuffing), và tấn công xã hội (social engineering). Tôi được cung cấp bối cảnh về nơi thông tin bị rò rỉ, giúp quyết định cách phản ứng tốt nhất: thay đổi thói quen và khi cần thiết, thay đổi thông tin đăng nhập.
Cảnh báo đăng nhập mới từ vị trí lạ
Cảnh báo chỉ có ích nếu bạn không bỏ qua chúng
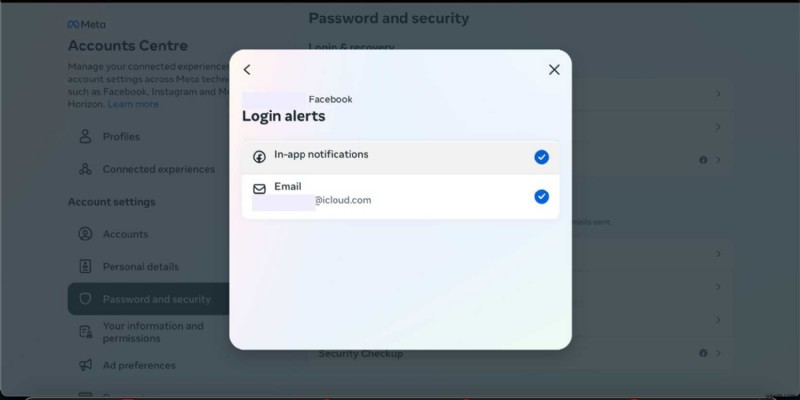
Chúng ta đều biết ch "Cừu non kêu lên sói". Tương tự, cảnh báo đăng nhập, thay vì mang lại sự an tâm, trở thành tiếng ồn nền. Tôi luôn bật cảnh báo, nhưng 경향 lướt qua. Tất cả thay đổi ngày tôi nhận được thông báo đăng nhập từ quốc gia chưa từng đến, trên thiết bị không phải của tôi, cho tài khoản hiếm khi dùng.
Mặc dù lần này truy cập bị chặn, chính sự cố gắng đó đã quan trọng, cho thấy thông tin đăng nhập của tôi đang bị thử ở đâu đó. Giờ đây, mỗi khi thấy bất thường, tôi kiểm tra hoạt động gần đây, đăng xuất tất cả phiên, và cân nhắc cập nhật thông tin đăng nhập. Cảnh báo đăng nhập là công cụ quý giá, nhất là khi lừa đảo đăng nhập ngày càng tăng, nhưng tốc độ và bản chất phản ứng quyết định việc nó leo thang thành vi phạm đầy đủ hay không.
Email đặt lại mật khẩu bất ngờ
Đôi khi yêu cầu đặt lại có động cơ xấu xa bên dưới
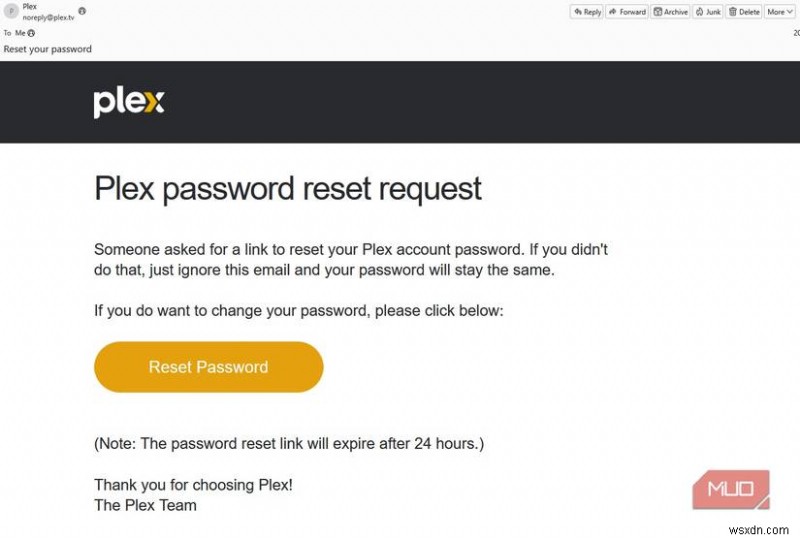
Thỉnh thoảng nhận email đặt lại mật khẩu là bình thường như việc dọn dẹp số định kỳ, hoặc nếu tài khoản có thể bị xâm phạm. Tuy nhiên, tôi nhớ lần nhận nhiều yêu cầu đặt lại trên nhiều dịch vụ khác nhau trong thời gian ngắn.
Điều này quan trọng vì có thể chỉ ra việc thử thông tin đăng nhập dùng dữ liệu từ nơi khác. Dù kẻ tấn công không thành công, chính sự cố gắng đã có nghĩa email của tôi nằm trong danh sách đang được sử dụng chủ động. Lúc đó, tôi phải dùng phán đoán quyết định đây là lỗi vô hại, nhiễu do bot, hay tiền đề tấn công. Tôi quyết định email đặt lại lặp lại là lý do đủ để đổi mật khẩu và xem lại bảo vệ tài khoản.
Email khôi phục tài khoản bạn không yêu cầu
Cố gắng khôi phục là dấu hiệu ý định xấu, không phải tai nạn
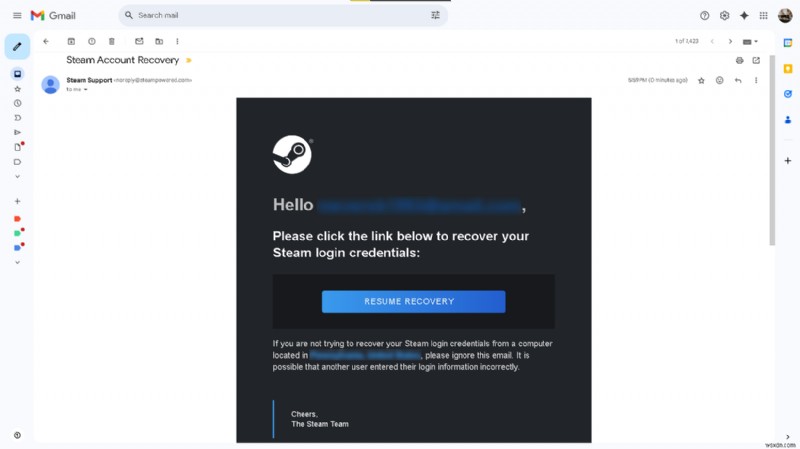
Email khôi phục tài khoản nghiêm trọng hơn đặt lại mật khẩu, vì cho thấy ai đó cố gắng vượt qua đăng nhập bình thường. Lần đầu nhận email không yêu cầu, tôi cho là lỗi. Lần thứ hai, tôi chú ý.
Thủ tục khôi phục thường được yêu cầu sau khi kẻ tấn công thu thập chi tiết cá nhân từ vi phạm dữ liệu hoặc nguồn công khai. Nhận email như vậy cho thấy ai đó không chỉ đoán mật khẩu; họ cố gắng kiểm soát tài khoản của tôi.
Lúc này, tốt nhất là dùng mọi biện pháp. Xem lại cài đặt khôi phục, xóa số điện thoại/email cũ, xác nhận xác thực hai yếu tố (2FA) đã bật và hoạt động trên mọi thiết bị. Nếu bỏ qua cảnh báo kiểu này, bạn có thể mất truy cập tài khoản đó và các tài khoản liên kết.
Bài học cuối cùng từ những cảnh báo thầm lặng
Tôi tưởng tượng mỗi người đọc bài này đã trải qua ít nhất một trong những cảnh báo này dưới một dạng nào đó. Không cái nào đặc biệt kịch tính. Không có khoảnh khắc "bạn đã bị hack" rõ ràng. Chỉ có công cụ trình bày dữ liệu và tín hiệu cần giải thích.
Tôi học được: bảo mật không chỉ dùng trình quản lý mật khẩu, bật cảnh báo, và bật 2FA. Cơ sở dữ liệu vi phạm, bảng điều khiển hoạt động, và thông báo email chỉ hiệu quả khi tiếp cận với nhận thức và xử lý bằng hành động thích hợp. Bảo mật thực đến từ việc nhận ra tín hiệu nhỏ như mối đe dọa tiềm ẩn trước khi chúng trở thành vấn đề lớn.