
Nhiều người dùng Windows lo lắng sau khi Antivirus cảnh báo phát hiện virus Win32:BogEnt đã được xóa hoặc chuyển vào quarantine. Cảnh báo chỉ xuất hiện với AV bên thứ 3 (AVG, McAfee phổ biến nhất). Không riêng phiên bản Windows, xảy ra trên Win 7, 8.1, 10.
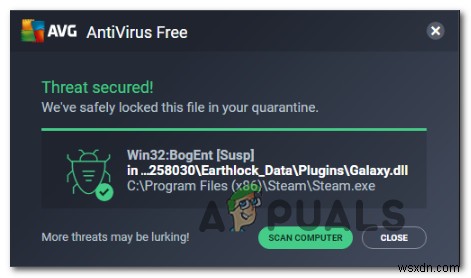
Mối đe dọa Win32:BogEnt có thật không?
Thẳng thắn: Win32:BogEnt thường liên quan đến false positive (dương tính giả) của AV bên thứ 3. Nhưng không có nghĩa là mối đe dọa chắc chắn không thật – hệ thống vẫn có thể bị nguy hiểm.
Do đó, hãy dành thời gian điều tra kỹ trước khi kết luận false positive.
Các tình huống dẫn đến cảnh báo này:
- False positive với Steam – Nếu lỗi xuất hiện khi mở/cập nhật Steam client, xác suất rất cao là false positive. Gần như chắc chắn nếu dùng Avast/AVG. Nếu trường hợp này → chuyển sang AV khác xem có còn cảnh báo không.
- Nhiễm virus thật – Nếu xác định đe dọa thật, cần làm theo các bước xóa sạch (Phương pháp 2). Quét Malwarebytes sẽ khắc phục triệt để.
Cập nhật: Đại diện Avast xác nhận false positive có thể xảy ra với Steam do phân tích heuristic (heuristic analysis) liên quan đến cơ chế hotloading của Steam.
Phương pháp 1: Quét lại với AV khác (loại bỏ false positive)
Nếu gặp lỗi khi mở/cập nhật Steam, rất khả năng là false positive – đặc biệt nếu dùng Avast/AVG. Không có giải thích chính thức nhưng false positive liên quan Steam đã xảy ra nhiều năm với 2 AV này.
Để chắc chắn không phải false positive: Gỡ AV thứ 3 hiện tại và quét lại với Windows Defender (Windows Security) mặc định. Để gỡ sạch AV cũ kèm file rác, xem hướng dẫn (tại đây).
Sau khi gỡ sạch AV cũ và restart máy, làm theo các bước quét với Windows Defender:
- Win+R → gõ
ms-settings:windowsdefender→ Enter (mở tab Windows Security trong Settings). - Nhấn Open Windows Security nút trên cùng.
- Menu chính: Chọn Virus & threat protection (bên phải).
- Cửa sổ Virus & threat protection: Nhấn Scan options (dưới Current threats).
- Chọn Full scan → Nhấn Scan now.
- Đợi hoàn tất → Xem có còn cảnh báo Win32:BogEnt không. Nếu vẫn có → không phải false positive.
Lưu ý: Nếu Windows Defender cũng phát hiện cùng mối đe dọa, tiếp tục Phương pháp 2 để đảm bảo xóa sạch.
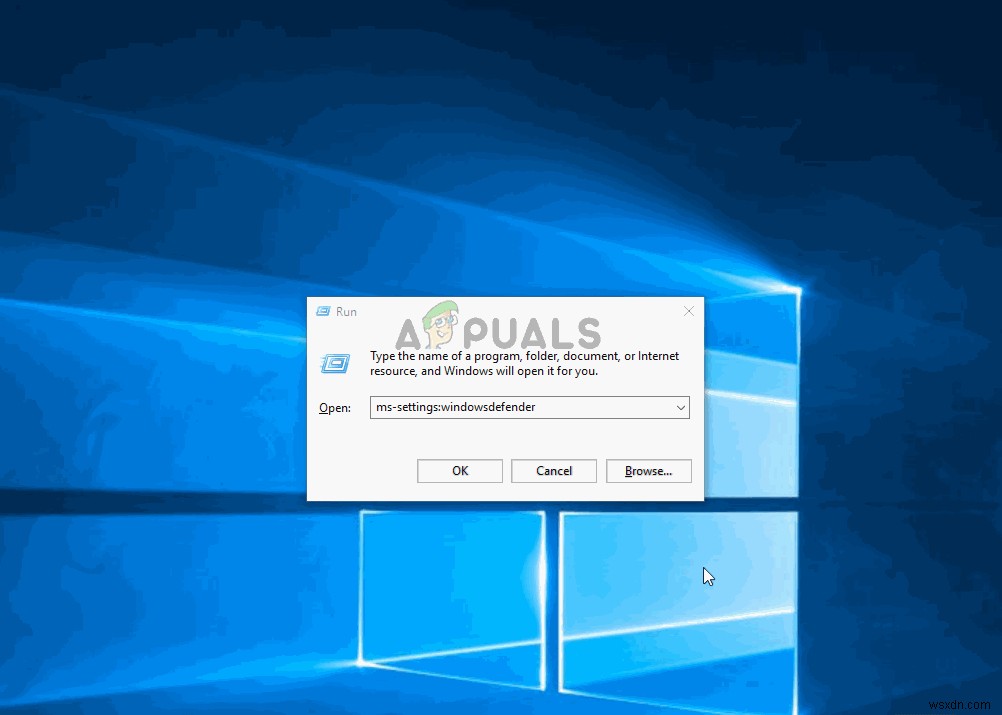
Nếu quy trình này không phát hiện mối đe dọa hoặc không áp dụng cho trường hợp của bạn, chuyển phương pháp 2.
Phương pháp 2: Dùng Malwarebytes xóa nhiễm mã độc
Nếu Phương pháp 1 loại trừ false positive, cần hành động xóa mã độc. Nếu đe dọa xác nhận là thật, Win32:BogEnt là mã độc biến động (volatile) gây hại cho máy tính.
Có nhiều biến thể virus này. Phiên bản nhẹ chỉ đẩy adware phiền toái, phiên bản nặng có thể vô hiệu hóa hoàn toàn máy tính.
Dựa trên kinh nghiệm và ý kiến chuyên gia bảo mật, Malwarebytes là scanner bảo mật đáng tin cậy để phát hiện và xóa loại mối đe dọa này. Xem hướng dẫn (tại đây) chạy Deep Scan với Malwarebytes.
Sau quét xong: Xem có phát hiện mối đe dọa nào không. Nếu có → Làm theo hướng dẫn màn hình xóa chúng → Restart máy thủ công nếu không tự nhắc restart.