
 Credit: Shutterstock

Đăng ngày 29/04/2026, 4:44 PM EDT
Sara Heritage là nhà báo tech và game, hiện đang leo rank Master Ball trong Pokemon Champions. Bylines tại IGN, GAMINGbible, The Gamer và hơn thế. Bạn thường thấy cô đam mê tech, hoặc phục hồi console cũ, luôn với một trong 3 mèo bên cạnh. Ghé trò chuyện trên Twitter @SHeritageJourno.
Đăng nhập tài khoản MakeUseOf
Tóm tắt
- Lừa đảo DHL dùng(display-name spoofing) và luồng OTP giả để đánh cắp mật khẩu, IP, vị trí địa lý, và dữ liệu thiết bị.
- Lừa đảo dùng bước "xác nhận waybill" giả và độ trễ nhân tạo để hạ thấp cảnh giác.
- Bảo vệ mình: kiểm tra URL, dùng password manager, không bao giờ nhập mã trên màn hình, và xác minh trên trang DHL chính thống.
Báo cáo mới đáng sợ từ Forcepoint X-Labs làm sáng tỏ chiến dịch lừa đảo DHL tinh vi nhắm vào người dùng toàn cầu. Bằng cách mạo danh thương hiệu quen thuộc và bước xác minh OTP giả, kẻ lừa đảo đang thu hoạch mật khẩu, địa chỉ IP, dữ liệu vị trí địa lý, và chi tiết thiết bị từ người dùng thường ngày.
Lừa đảo này hoạt động bằng cách tránh thông điệp "tài khoản bị xâm phạm" rắc rối khiến chuông báo reo năm 2026. Thay vào đó, nó khai thác sự tầm thường của việc xác nhận waybill vận đơn để lừa bạn.
Khi viết bài này, tôi đang chờ gói hàng từ DHL; tôi nhấp "xác nhận waybill" không suy nghĩ, chỉ nhận ra mình đã làm gì giây sau. Sự nghịch lý rõ ràng, nhưng nó chứng minh ngay cả người dùng rành công nghệ cũng bị lừa. Đây là mọi thứ bạn cần biết về lừa đảo DHL mới nhất, bao gồm làm gì nếu bị lừa.
 Liên quan
Lừa Đảo DHL Hoạt Động Như Thế Nào?
 Credit: Forcepoint
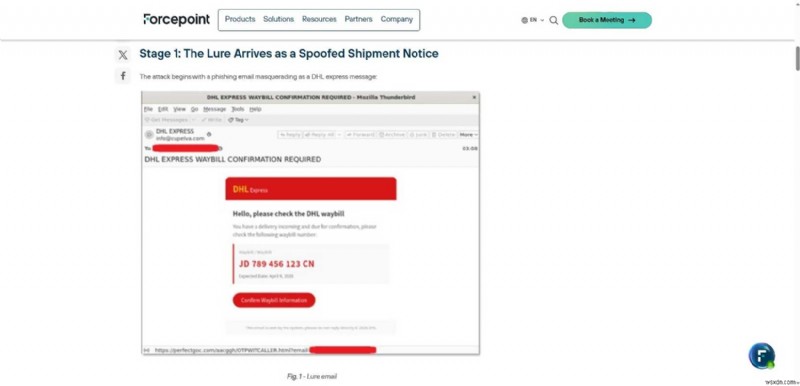
Chiến dịch đánh bóng này dùng "bảo mật biểu diễn" (security theater) để bạn cảm thấy an toàn, đồng thời lấy tiền túi bạn. Email trông y hệt thông báo DHL Express thật. Tuy nhiên, như TechRadar ghi nhận, cờ đỏ đầu tiên là domain người gửi. Trong trường hợp này, email xuất phát từ cupelva[.]com — domain không liên quan gì đến DHL. Trên thiết bị di động, dễ bỏ lỡ vì "Display Name" chỉ đọc "DHL Express". Đây là ví dụ điển hình hacker dùng(display-name spoofing) để vượt qua sự hoài nghi ban đầu.
Phần lừa dối nhất xảy ra sau khi bạn nhấp liên kết. Thay vì đưa thẳng đến trang đăng nhập — có thể làm bạn nghi ngờ — hacker dẫn dắt bạn qua chuỗi bước "xác thực":
- Nhập mã vận đơn giả trên màn hình để "xác minh" danh tính
- Độ trễ nhân tạo làm cho thấy như database trang web thực sự đang làm việc.
Các bước này hạ thấp cảnh giác. Lúc bạn được hỏi email và mật khẩu, bạn đã "xác thực" giao dịch trong tâm trí.
Dùng Password Manager uy tín. Vì công cụ này gắn với domain cụ thể, chúng sẽ từ chối "Tự động điền" mật khẩu trên trang giả, ngay cả khi trang trông y hệt DHL.
Nếu bạn mắc lừa, việc đánh cắp là tức thì. Hacker dùng dịch vụ hợp pháp EmailJD để truyền dữ liệu thẳng vào hộp thư của chúng.
Cách Nhận Biết Quy Trình DHL Giả
Để an toàn trực tuyến, bạn cần biết các mẹo an toàn chính.
- Luôn kiểm tra thanh địa址, và dùng công cụ kiểm tra liên kết web để đảm bảo trang web hợp pháp.
- Không bao giờ nhập mã trên màn hình ở đâu. Mật khẩu một lần (OTP) thật được gửi đến bạn qua tin nhắn hoặc email.
- Dùng password manager — nếu trình duyệt không nhận ra trang, nó không thật.
- Luôn kiểm tra lại đơn hàng qua trang DHL chính thống, và nhập số theo dõi thủ công.
Nếu bạn nghĩ đã bị nhắm mục tiêu, xem hướng dẫn của chúng tôi về làm gì sau khi bị lừa trực tuyến để bảo mật tài khoản trước khi muộn.