
Để tăng cường bảo mật, tôi muốn giới hạn truy cập vào switch Cisco SG300-10 của mình chỉ cho một địa chỉ IP trong subnet cục bộ. Sau khi cấu hình ban đầu switch mới vài tuần trước, tôi không hài lòng biết rằng bất kỳ ai kết nối với LAN hoặc WLAN của tôi đều có thể truy cập trang đăng nhập chỉ bằng cách biết địa chỉ IP của thiết bị.
Tôi đã lội qua sách hướng dẫn 500 trang để tìm ra cách chặn tất cả địa chỉ IP trừ những địa chỉ tôi muốn cho truy cập quản lý. Sau nhiều lần thử nghiệm và vài bài đăng trên diễn đàn Cisco, tôi đã tìm ra! Trong bài viết này, tôi sẽ hướng dẫn bạn các bước cấu hình hồ sơ truy cập (access profiles) và quy tắc hồ sơ (profile rules) cho switch Cisco của bạn.
Lưu ý: Phương pháp tôi sẽ mô tả dưới đây cũng cho phép bạn giới hạn truy cập vào bất kỳ số lượng dịch vụ đã bật nào trên switch. Ví dụ, bạn có thể giới hạn truy cập SSH, HTTP, HTTPS, Telnet, hoặc tất cả các dịch vụ này theo địa chỉ IP.
Tạo Hồ sơ truy cập quản lý & Quy tắc
Để bắt đầu, đăng nhập vào giao diện web cho switch của bạn và mở rộng Bảo mật sau đó mở rộng Phương pháp truy cập Mgmt. Tiến hành nhấp vào Hồ sơ truy cập.
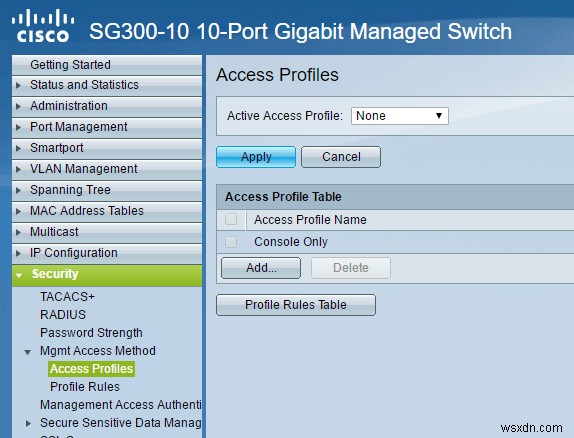
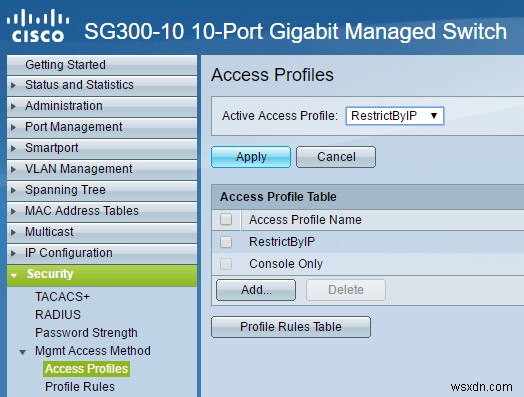
Điều đầu tiên chúng ta cần làm là tạo hồ sơ truy cập mới. Mặc định, bạn chỉ nên thấy hồ sơ Chỉ Console. Cũng, bạn sẽ nhận thấy ở trên cùng Không có được chọn bên cạnh Hồ sơ truy cập hoạt động. Khi đã tạo hồ sơ và quy tắc, chúng ta sẽ phải chọn tên hồ sơ ở đây để kích hoạt nó.
Bây giờ nhấp vào nút Thêm và điều này sẽ mở hộp thoại nơi bạn có thể đặt tên hồ sơ mới và cũng thêm quy tắc đầu tiên cho hồ sơ mới.
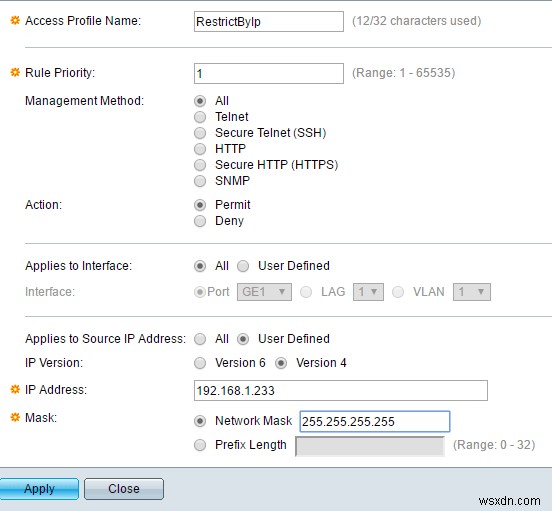
Ở trên cùng, đặt tên cho hồ sơ mới. Tất cả các trường khác liên quan đến quy tắc đầu tiên sẽ được thêm vào hồ sơ mới. Với Độ ưu tiên quy tắc, bạn phải chọn giá trị giữa 1 và 65535. Cách Cisco hoạt động là quy tắc với độ ưu tiên thấp nhất được áp dụng trước. Nếu không khớp, quy tắc tiếp theo với độ ưu tiên thấp nhất được áp dụng.
Trong ví dụ của tôi, tôi chọn độ ưu tiên 1 vì tôi muốn quy tắc này được xử lý trước. Quy tắc này sẽ là quy tắc cho phép địa chỉ IP mà tôi muốn cấp quyền truy cập switch. Dưới Phương pháp quản lý, bạn có thể chọn một dịch vụ cụ thể hoặc chọn tất cả, sẽ giới hạn mọi thứ. Trong trường hợp của tôi, tôi chọn tất cả vì tôi chỉ bật SSH và HTTPS và quản lý cả hai từ một máy tính.
Lưu ý nếu bạn muốn bảo mật chỉ SSH và HTTPS, bạn sẽ cần tạo hai quy tắc riêng biệt. Hành động chỉ có thể là Từ chối hoặc Cho phép. Cho ví dụ, tôi chọn Cho phép vì đây là cho IP được phép. Tiếp theo, bạn có thể áp dụng quy tắc cho một giao diện cụ thể trên thiết bị hoặc để Tất cả để áp dụng cho tất cả cổng.
Dưới Áp dụng cho Địa chỉ IP Nguồn, chúng ta phải chọn Người dùng định nghĩa ở đây và sau đó chọn Phiên bản 4, trừ khi bạn làm việc trong môi trường IPv6 thì chọn Phiên bản 6. Bây giờ gõ địa chỉ IP sẽ được phép truy cập và gõ mặt nạ mạng khớp với tất cả các bit liên quan cần xem xét.
Ví dụ, vì IP của tôi là 192.168.1.233, toàn bộ địa chỉ IP cần được kiểm tra và do đó tôi cần mặt nạ mạng 255.255.255.255. Nếu tôi muốn quy tắc áp dụng cho mọi người trên toàn bộ subnet, tôi sẽ dùng mặt nạ 255.255.255.0. Điều đó có nghĩa là bất kỳ ai với địa chỉ 192.168.1.x sẽ được phép. Đó không phải điều tôi muốn, nhưng hy vọng điều đó giải thích cách dùng mặt nạ mạng. Lưu ý mặt nạ mạng không phải là subnet mask cho mạng của bạn. Mặt nạ mạng đơn giản nói với Cisco bit nào cần xem khi áp dụng quy tắc.
Nhấp Áp dụng và bạn bây giờ sẽ có hồ sơ truy cập và quy tắc mới! Nhấp vào Quy tắc hồ sơ trong menu bên trái và bạn sẽ thấy quy tắc mới liệt kê ở trên cùng.
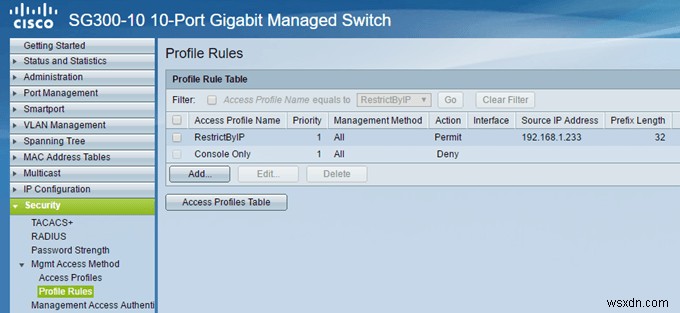
Bây giờ chúng ta cần thêm quy tắc thứ hai. Để làm vậy, nhấp vào nút Thêm hiển thị dưới Bảng quy tắc hồ sơ.
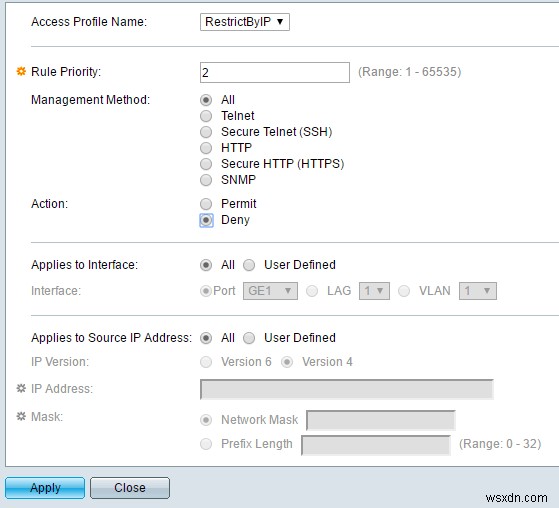
Quy tắc thứ hai rất đơn giản. Thứ nhất, đảm bảo Tên hồ sơ truy cập là cùng cái chúng ta vừa tạo. Bây giờ, chúng ta chỉ cho quy tắc độ ưu tiên 2 và chọn Từ chối cho Hành động. Đảm bảo mọi thứ khác đặt là Tất cả. Điều này có nghĩa là tất cả địa chỉ IP sẽ bị chặn. Tuy nhiên, vì quy tắc đầu tiên sẽ được xử lý trước, địa chỉ IP đó sẽ được phép. Khi một quy tắc khớp, các quy tắc khác bị bỏ qua. Nếu địa chỉ IP không khớp quy tắc đầu tiên, nó sẽ đến quy tắc thứ hai, nơi nó sẽ khớp và bị chặn. Hay quá!
Cuối cùng, chúng ta phải kích hoạt hồ sơ truy cập mới. Để làm vậy, quay lại Hồ sơ truy cập và chọn hồ sơ mới từ danh sách thả xuống ở trên cùng (bên cạnh Hồ sơ truy cập hoạt động). Đảm bảo nhấp Áp dụng và bạn nên tốt để đi.
Nhớ rằng cấu hình hiện tại chỉ được lưu trong running config. Hãy chắc chắn đi đến Quản trị – Quản lý tệp tin – Sao chép/Lưu cấu hình để sao chép running config sang startup config.
Nếu bạn muốn cho phép nhiều hơn một địa chỉ IP truy cập switch, chỉ cần tạo quy tắc khác như quy tắc đầu tiên, nhưng cho độ ưu tiên cao hơn. Bạn cũng phải chắc chắn thay đổi độ ưu tiên cho quy tắc Từ chối để nó có độ ưu tiên cao hơn tất cả quy tắc Cho phép. Nếu bạn gặp vấn đề hoặc không làm được, thoải mái đăng bình luận và tôi sẽ cố gắng giúp. Thưởng thức!