
Tin tức về tấn công malware nhắm vào Mac hay Windows chắc chắn không mới với người dùng internet ngày nay. Để mọi thứ tệ hơn, các biến thể như virus boot, file đính kèm giả mạo và macro virus đã nổi lên. Nếu bạn nghĩ mọi thứ bắt đầu và kết thúc ở malware, bạn sai. Đấy chỉ là dấu hiệu của những gì sắp đến, coi đây như chuông cảnh báo.
Một nghiên cứu gần đây của Viện Nghiên Cứu An Ninh Mạng (Cyber Security Research Institute - CSRI) tiết lộ, chứng chỉ ký mã số (digital code signing certificates) đang bị đe dọa. Con sâu Stuxnet là loại đầu tiên dùng để xâm phạm quy trình làm giàu uranium Iran năm 2005. Ví dụ gần đây về lạm dụng chứng chỉ ký mã số là tấn công vào CCleaner.
Chứng Chỉ Ký Mã Số (Digital Code Signing Certificates):
Chứng chỉ số giống như thẻ căn cước, cung cấp danh tính cho cá nhân hoặc công ty. Chúng được cấp bởi tổ chức cấp chứng chỉ uy tín (Certificate Authority - CA).
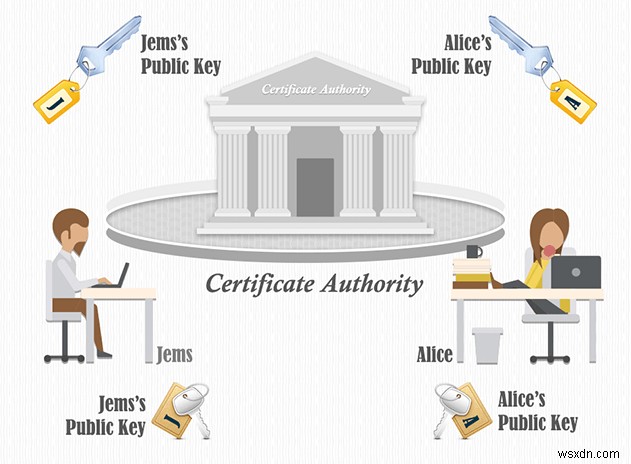
Nguồn ảnh: SSL.org
Tổ chức cấp chứng chỉ phát hành chứng chỉ số để xác nhận danh tính và thẩm quyền của người nắm giữ. Một khóa công khai (public key) cùng thông tin nhận dạng khác được nhúng vào mỗi chứng chỉ số cấp cho cá nhân hoặc công ty. Các chứng chỉ này được ký mật mã học (cryptographically signed), xác thực tính toàn vẹn dữ liệu và xác thực việc sử dụng.
Một ứng dụng hoặc phần mềm máy tính có chứng chỉ số được máy tin cậy và cho phép thực thi chương trình mà không có thông báo cảnh báo.
Chứng Chỉ Số Bị Đe Dọa Như Thế Nào?
Chứng chỉ số ký hợp pháp đang được bán trên Dark Web với giá lên tới 1.200$ (mỗi chứng chỉ). Tin tặc dùng các chứng chỉ này để liên kết mã độc của họ với nhà cung cấp phần mềm uy tín, giảm rủi ro malware bị phát hiện. Do đó, họ dễ dàng vượt qua mạng mục tiêu và bảo mật máy người dùng.
Tôi có cần lo lắng không?
Một nhóm nhà nghiên cứu bảo mật từ Đại học Maryland, College Park – Doowon Kim, BumJun Kwon và Tudor Dumitras – đã phát hiện malware ký số phổ biến. Tổng cộng 325 mẫu malware đã ký đã được khám phá. Trong đó 189 có chữ ký số hợp lệ.
"Chữ ký bị biến dạng như vậy hữu ích cho đối thủ: chúng tôi thấy việc đơn giản sao chép chữ ký Authenticode từ mẫu hợp pháp sang malware chưa ký có thể giúp malware vượt qua phát hiện AV," các nhà nghiên cứu nói.
27 trong số các chứng chỉ bị xâm phạm đã bị thu hồi, tuy nhiên hiện tại 84 chứng chỉ còn lại vẫn được hệ thống tin cậy cho đến khi bị thu hồi.
"Một phần lớn (88,8%) gia đình malware dựa vào một chứng chỉ duy nhất, cho thấy các chứng chỉ bị lạm dụng chủ yếu do tác giả malware kiểm soát chứ không phải bên thứ ba," ba người nói (Doowon Kim, BumJun Kwon và Tudor Dumitras từ Đại học Maryland, College Park).
Nguồn: thehackernews.com
Ngay cả sau khi chứng chỉ bị thu hồi, nhà nghiên cứu thấy tội phạm mạng không ngừng lập tức lạm dụng nó. Vì một số chương trình antivirus không nhận ra chương trình độc hại trong chứng chỉ đã thu hồi. Nghĩa là mã độc sẽ chạy trên hệ thống không bị cản trở.
Tin tặc dễ dàng thêm mã độc vào bất kỳ file hệ thống Windows được ký bởi Microsoft hợp lệ hoặc file Microsoft Office. Do đó, giấu khỏi ứng dụng bảo mật vì file do Microsoft ký được thêm vào danh sách trắng (whitelist) của chương trình bảo mật. Điều này làm để tránh phát hiện sai (false positive) có thể gây xóa file hệ thống quan trọng và crash hệ thống.
Tôi Có Thể Làm Gì Để Bảo Vệ Mình?
- Luôn cập nhật hệ điều hành và trình duyệt.
- Tránh thêm CA mới vào khu vực chứng chỉ gốc (root certificates zone).
- Chặn file tải xuống từ nhà phát triển không rõ danh tính.
- Luôn theo dõi chứng chỉ được tin cậy.
- Cài đặt giải pháp bảo mật đầu cuối (endpoint security solutions)
"Malware ký số có thể vượt qua cơ chế bảo vệ hệ thống chỉ cài đặt hoặc khởi chạy chương trình có chữ ký hợp lệ." trích từ bài báo "Certified Malware: Measuring Breaches of Trust in the Windows Code-Signing PKI."
Đây quả thực là vấn đề nghiêm trọng, tin tặc có quyền truy cập chứng chỉ hợp lệ nghĩa là không gì an toàn. Chương trình anti-virus và hệ thống sẽ không thể nhận diện các mối đe dọa này. Bây giờ dễ dàng lách luật chương trình anti-virus.
Bạn có thể kiểm tra danh sách chứng chỉ bị kẻ tấn công lạm dụng tại signedmalware.org.