
Bạn có nhận thấy gì lạ trong cơ sở dữ liệu gần đây? Bạn có thấy số bảng không xác định hoặc nhận thấy URL không xác định trong bảng options?
Đây là dấu hiệu kinh điển của cơ sở dữ liệu bị hack.
Cơ sở dữ liệu WordPress lưu thông tin từ trang WordPress. Khi cơ sở dữ liệu bị hack, hacker có thể đánh cắp thông tin, chuyển hướng trang web sang trang khác, trong số khác.
Đừng lo, cơ sở dữ liệu nhiễm mã độc là vấn đề phổ biến chủ trang WordPress gặp phải. Và có cách khôi phục cơ sở dữ liệu bị hack. Bạn cần quét và dọn dẹp trang web ngay lập tức.
Có hai cách làm. Bạn có thể quét và dọn dẹp cơ sở dữ liệu bị hack thủ công hoặc bằng plugin.
Để xóa mã độc thủ công từ cơ sở dữ liệu WP bạn cần kiến thức về cơ sở dữ liệu. Ngay vậy, quá trình tốn thời gian. Do đó quét và dọn dẹp thủ công phù hợp nhất người dùng có chuyên môn kỹ thuật.
Đối với người dùng không chuyên môn, dùng plugin bảo mật là lựa chọn tốt nhất.
Trong bài này, chúng tôi hướng dẫn các bước quét cơ sở dữ liệu WordPress tìm mã độc dùng plugin. Nếu bạn vẫn muốn đi đường thủ công, chúng tôi cũng chi tiết phương pháp đó.
Tóm lại: Để sửa trang web, bạn cần quét cơ sở dữ liệu WordPress với MalCare ngay. Nó định vị mã độc trong vài phút và cho phép dọn dẹp cơ sở dữ liệu. Plugin cũng giúp biện pháp phòng ngừa đảm bảo trang web an toàn chống hack tương lai.
Cơ Sở Dữ Liệu WordPress Là Gì?
Cơ sở dữ liệu là kho dữ liệu số lưu trữ dữ liệu từ trang WordPress. Mọi trang web bất kể CMS xây dựng đều có cơ sở dữ liệu.
WordPress tự tạo cơ sở dữ liệu khi bạn xây dựng trang WordPress. Nó dùng phần mềm quản lý cơ sở dữ liệu MySQL để tạo cơ sở dữ liệu.
Cơ sở dữ liệu MySQL có hai chức năng – lưu trữ dữ liệu và truy xuất dữ liệu.
Điều này nghĩa là khi bạn xuất bản bài viết hoặc trang, nó được lưu trong cơ sở dữ liệu. Và khi khách truy cập cố truy cập bài viết/trang, WordPress truy xuất từ cơ sở dữ liệu để hiển thị cho khách.
Ghi Chú Nhanh: Một số bạn có thể biết tệp WordPress cũng lưu dữ liệu trang web. Đúng. Nhưng tệp WordPress và cơ sở dữ liệu thu thập loại dữ liệu khác. Để hiểu khác biệt, khuyến nghị đọc Hướng Dẫn Người Mới Về Cấu Trúc Trang WordPress.
Cơ sở dữ liệu WordPress truy cập qua tài khoản hosting. Chỉ chủ trang web truy cập cơ sở dữ liệu trừ khi chia sẻ thông tin đăng nhập hosting. Nhưng hacker tìm cách khác truy cập cơ sở dữ liệu, chủ yếu khai thác lỗ hổng bảo mật trang web. Phần sau, chúng tôi nói cách cơ sở dữ liệu bị hack.
Cơ sở dữ liệu WordPress là kho dữ liệu số lưu trữ, truy xuất và hiển thị tất cả dữ liệu trang web. Click To Tweet
Cơ Sở Dữ Liệu WordPress Của Tôi Có Thể Bị Hack Như Thế Nào?
Có 2 cách chính hacker truy cập cơ sở dữ liệu WordPress. Đó là:
1. Tấn Công SQL Injection
2. Tấn Công Brute Force
1. Tấn Công SQL Injection
Hầu hết trang WordPress cho phép người dùng thêm bình luận hoặc liên hệ quản trị/chủ trang. Khu vực người dùng nhập văn bản riêng gọi là 'trường nhập liệu'.
Khi trường nhập liệu không cấu hình đúng, hacker khai thác. Thay vì viết bình luận, hacker chèn mã độc.
Bình luận gửi trên trang lưu trong cơ sở dữ liệu. Đó là cách mã độc tìm đường vào cơ sở dữ liệu và mở cửa hacker truy cập.
Ví dụ nhớ đến là SQL injection trong Plugin Booking Calendar WordPress. Lỗ hổng cho kẻ tấn công nhập lệnh SQL xấu được truyền đến cơ sở dữ liệu. Cho phép kẻ tấn công xem dữ liệu từ cơ sở dữ liệu.
2. Tấn Công Brute Force
Cơ sở dữ liệu WordPress truy cập bằng đăng nhập tài khoản hosting với thông tin đăng nhập.
Hacker tấn công brute force đoán tên người dùng và mật khẩu tài khoản.
Nếu bạn có thông tin dễ đoán như admin (tên) và password123 (mật khẩu), khả năng tài khoản bị hack cao. Khi truy cập tài khoản hosting, họ khai thác cơ sở dữ liệu.
Nếu nghi ngờ cơ sở dữ liệu bị hack, bạn cần biện pháp bảo mật trang web ngay. Bao gồm quét và dọn dẹp cơ sở dữ liệu chúng tôi hướng dẫn phần sau.
Nếu cơ sở dữ liệu bị hack, cần bước dọn dẹp ngay. Dùng Loại Bỏ Mã Độc Tức Thì MalCare dọn mã độc khỏi trang web. Click To Tweet
Cách Quét & Dọn Dẹp Cơ Sở Dữ Liệu WordPress Mã Độc?
Có hai cách quét và dọn dẹp cơ sở dữ liệu trang WordPress. Thủ công hoặc dùng plugin. Chúng tôi chỉ cả hai.
Quét & Dọn Dẹp Cơ Sở Dữ Liệu WordPress Dùng Plugin
Không phải plugin bảo mật nào cũng tìm và xóa mã độc trong cơ sở dữ liệu.
- Khó tìm mã độc trong cơ sở dữ liệu. Có thể ẩn bất kỳ đâu. Hầu hết plugin chỉ nhìn nơi mã độc thường thấy. Nghĩa là mã độc ẩn nơi khác không bị phát hiện.
- Hơn nữa, hầu hết plugin bảo mật WordPress theo phương pháp so khớp chữ ký/mẫu cũ để tìm mã độc trong cơ sở dữ liệu. Dùng phương pháp này, trình quét mã độc WordPress chỉ tìm mã độc đã biết, không phải mã độc mới hoặc phức tạp.
- Hơn nữa, nhiều plugin bảo mật WordPress có thời gian xử lý dài. Mất từ vài giờ đến vài ngày dọn cơ sở dữ liệu. Chúng tôi biết khi trang web bị hack thời gian là vàng. Chậm dọn dẹp làm tình huống trầm trọng hơn. Ví dụ, nhà cung cấp hosting có thể tạm khóa trang và Google đưa vào danh sách đen.
Bạn cần plugin không mắc những vấn đề này. MalCare là plugin bảo mật như vậy.
Thay vì dùng phương pháp cũ như so khớp chữ ký/mẫu, nó kiểm tra mẫu và hành vi mã xác định mã độc hay không. Đó là cách nó tìm mã độc mới và phức tạp.
Hơn nữa, plugin nhìn xa hơn nơi mã độc thường thấy. Nó kiểm tra mọi góc ngách và điều tra hành vi đáng ngờ. Nếu có mã độc, MalCare sẽ tìm thấy.
Phần sau, chúng tôi chỉ cách dùng Plugin Bảo Mật MalCare.
Quét & Dọn Dẹp Cơ Sở Dữ Liệu WordPress Với Plugin Bảo Mật MalCare
Làm theo hướng dẫn từng bước quét trang WordPress và dọn dẹp nếu trình quét tìm nhiễm mã độc.
Bước 1: Tải và cài đặt MalCare Security. Thêm trang vào bảng điều khiển MalCare và plugin ngay lập tức chạy quét mã độc WordPress trên trang.
Bước 2: Sau quét trang WordPress, MalCare thông báo nếu tìm mã độc trong cơ sở dữ liệu.
Lưu ý, plugin quét cả tệp và cơ sở dữ liệu, do đó nếu tìm tệp đáng ngờ, cũng thông báo. Trang web chúng tôi quét, MalCare tìm 17 tệp WordPress bị hack và 1 mã độc trong cơ sở dữ liệu.
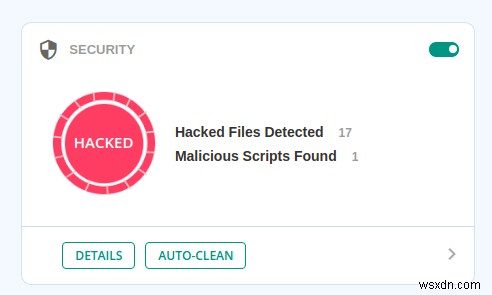
Bước 3: Nếu mã độc hiện diện, cần xóa ngay. Với MalCare, bạn có tùy chọn loại bỏ mã độc WordPress tức thì. Chỉ nhấn Tự động dọn dẹp (Auto-Clean) trên bảng điều khiển MalCare và plugin bắt đầu dọn trang web.
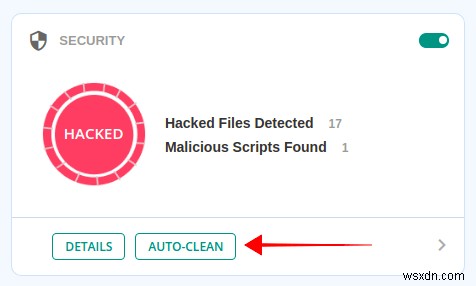
Sẽ mất vài phút dọn cơ sở dữ liệu nhưng khi xong, bạn được thông báo trên bảng điều khiển MalCare.
Quét & Dọn Dép Cơ Sở Dữ Liệu WordPress Thủ Công
Quét và dọn dẹp cơ sở dữ liệu thủ công sẽ tốn thời gian. Hơn nữa, khả năng cao bạn bỏ sót mã độc ẩn. Bên cạnh đó, nếu sai lầm khi dọn cơ sở dữ liệu, như xóa sai bảng hoặc xóa mã không độc hại, bạn có thể làm hỏng trang web.
Đây là lý do chúng tôi mạnh mẽ khuyến nghị quét và dọn dẹp cơ sở dữ liệu nhờ plugin. Nhưng nếu bạn cảm thấy mạo hiểm hôm nay muốn thử thủ công, cứ tiến hành. Nhưng trước tiên, hãy sao lưu hoàn toàn trang WordPress. Bạn có thể dùng plugin sao lưu như BlogVault sao lưu. Nếu sự cố, khôi phục bản sao và trang WordPress chạy lại ngay.
Trong cơ sở dữ liệu, có hai chỉ báo phổ biến của mã độc cám – Hàm PHP Độc Hại và Liên kết/iframe Không Xác Định. Chúng tôi chỉ cách tìm thủ công.
- Hàm PHP Độc Hại: Cách rất phổ biến nhận diện nhiễm mã độc trong cơ sở dữ liệu là hiện diện mã độc hại tiềm ẩn như base64_decode, gzinflate, error_reporting(0), và shell_exec. Tuy nhiên, phương pháp này có nhược điểm. Mã không phải lúc nào độc hại. Lập trình viên đôi khi dùng mã đó thực thi chức năng.
- Liên kết hoặc iFrames Không Xác Định: Hacker chèn liên kết và iFrames không xác định vào trang và ngụy trang để chủ trang không nhận ra. Cách tốt câu cá những liên kết này là kiểm tra mã trang web. Bạn có thể dùng công cụ Online cURL hiển thị và xem mã trang. Tìm kỹ mã không mong muốn hoặc văn bản đáng ngờ như tên thuốc chữa bệnh.
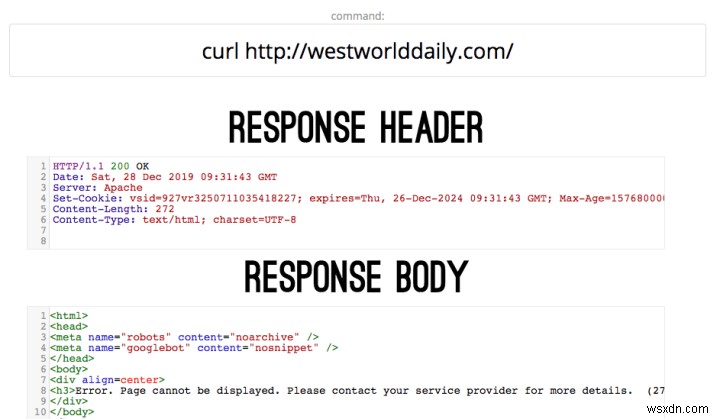
Khi tìm thấy dấu hiệu mã độc trong cơ sở dữ liệu, bạn cần dọn dẹp. Để dọn cơ sở dữ liệu, bạn phải khôi phục bản sao cơ sở dữ liệu sạch. Chỉ làm được nếu bạn đã sao lưu cơ sở dữ liệu WordPress. Nhưng nếu không có bản sao sạch khôi phục, chúng tôi đề nghị dùng plugin sao lưu.
Đó là xong, các bạn. Đó là kết thúc quét và dọn dẹp mã độc cơ sở dữ liệu WordPress.
nếu muốn xuất cơ sở dữ liệu WordPress, khuyến nghị xem hướng dẫn cách xuất cơ sở dữ liệu WordPress?
Kết Luận
Cơ sở dữ liệu bị hack có thể là cú đánh thức bạn cần để bảo mật nghiêm túc hơn. Dù trang web có thể ngoài nguy hiểm bây giờ, không bảo chứng không bao giờ bị hack lại. Nếu muốn tránh tấn công lặp lại, tốt nhất thực hiện biện pháp bảo mật WordPress và dùng plugin bảo mật quét định kỳ cơ sở dữ liệu WordPress tìm mã độc. Plugin cung cấp phát hiện mã độc, dọn dẹp, và biện pháp bảo vệ trang web khỏi hack tương lai.
Thử Plugin Bảo Mật MalCare