
Sâu (worms), virus, mã độc và rootkit đáng sợ là ác mộng của mọi quản trị server. Tùy kiến trúc, có thể có nhiều tùy chọn cho kẻ xấu code khám phá trong hệ thống bị nhiễm, thu thập thông tin nhạy cảm và/hoặc tốn kém tổ chức khá nhiều tiền.
May mắn thay, bạn không cần cắm cờ đầu hàng trước kẻ thù mạng – phát hiện chúng trên server là khả thi, và có nhiều công cụ giúp quét server Linux tìm mã độc và rootkit. Tốt nhất, nhiều công cụ này miễn phí.
1. Clam AV
Antivirus dòng lệnh này được thiết kế tích hợp chặt chẽ với mail server và có sẵn cho mọi hệ thống, bao gồm các distro Linux nổi bật như SuSE, Fedora và Ubuntu.
Cài đặt trong Ubuntu dễ dàng như chạy lệnh:
sudo apt install clamav clamav-daemon
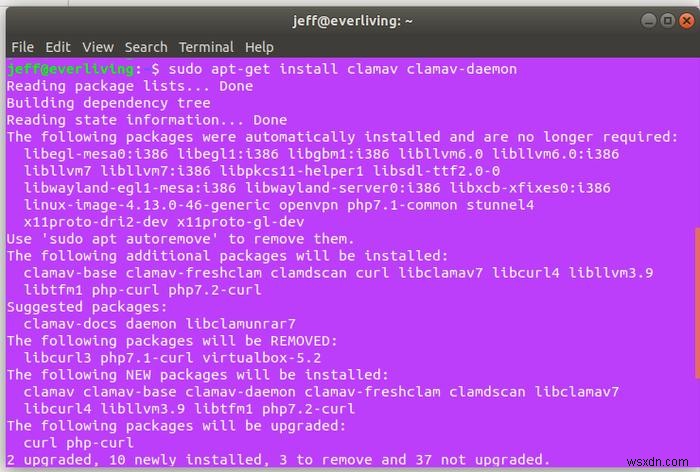
Sau khi cài, clamav có thể dùng từ terminal quét toàn hệ thống với lòi khăn răng (fine-tooth comb) và làm sạch file bị nhiễm. Ngoài ra, Clam AV cung cấp quét thời gian thực mạnh mẽ và tiện ích giám sát tài nguyên.
Để chạy quét đơn giản hệ thống file server, dùng mã sau từ thư mục gốc:
clamscan -r -i
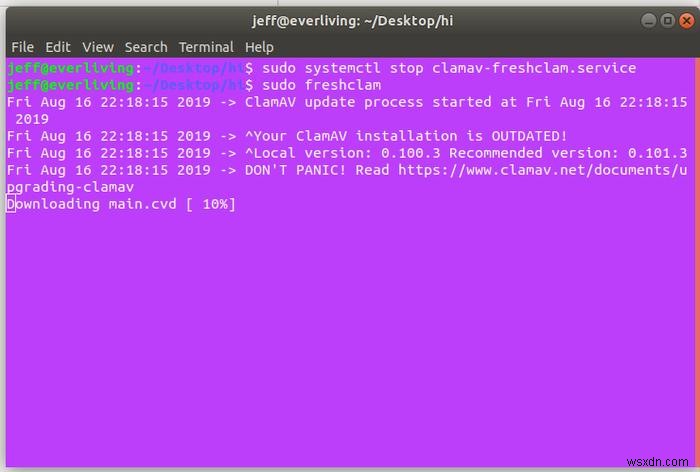
Lệnh trên chỉ dẫn Clam AV quét đệ quy (kiểm tra file trong file) và chỉ in tài liệu bị nhiễm ra terminal. Hãy nhớ cho Clam AV đủ thời gian cài database chữ ký virus trên máy. Để theo dõi quá trình, bạn có thể dừng dịch vụ và khởi động lại thủ công:
sudo systemctl stop clamav-freshclam.service
theo sau:
sudo freshclam
Để tự động xóa file bị nhiễm khi quét, dùng mã sau. (Cẩn thận với tùy chọn này!):
clamscan -r -i --remove
2. chkrootkit
Công cụ này chạy một loạt bài test phát hiện module kernel có thể tải độc hại, sâu và rootkit toàn diện.
Cho Ubuntu, công cụ này có sẵn từ kho chính thức. Dùng mã sau cài:
sudo apt install chkrootkit
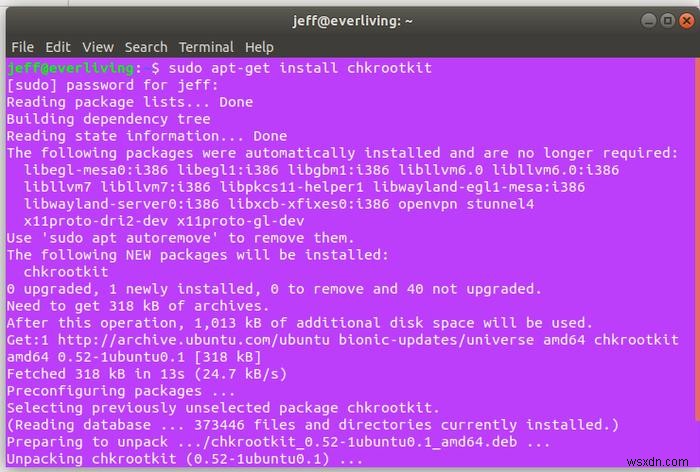
Khác với Clam AV, chkrootkit là công cụ thụ động và thiếu chức năng hành động đối với mối đe dọa phát hiện. Bất cứ thứ đáng ngờ nó tìm thấy trong hệ thống file server sẽ cần nghiên cứu và xóa thủ công, nên giữ bản sao đầu ra để tham khảo sau.
Để chạy công cụ, dùng lệnh:
sudo chkrootkit
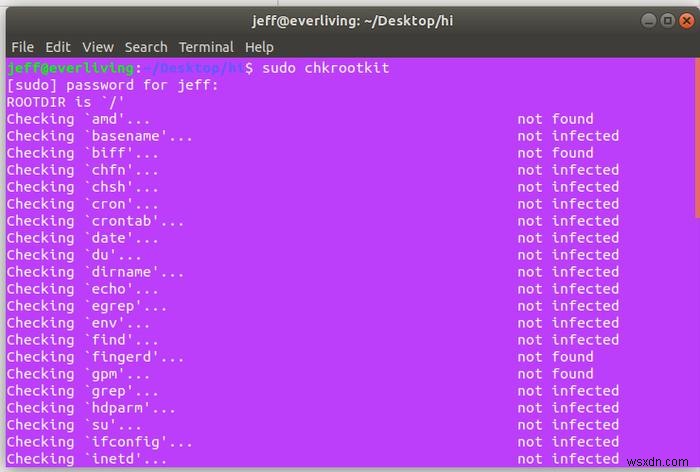
Danh sách chkrootkit cho là điểm khởi đầu tốt cho chẩn đoán thêm.
3. AIDE
Tên công cụ này là viết tắt của "Advanced Intrusion Detection Environment" (Môi trường phát hiện xâm nhập nâng cao) – thay thế miễn phí hoàn toàn cho công cụ tương tự Tripwire.
AIDE cho phép bạn theo dõi chặt chẽ file hệ thống để theo dõi khi và cách chúng bị sửa đổi hoặc truy cập. Công cụ này dễ cài từ kho Ubuntu chính thức với apt.
sudo apt install aide
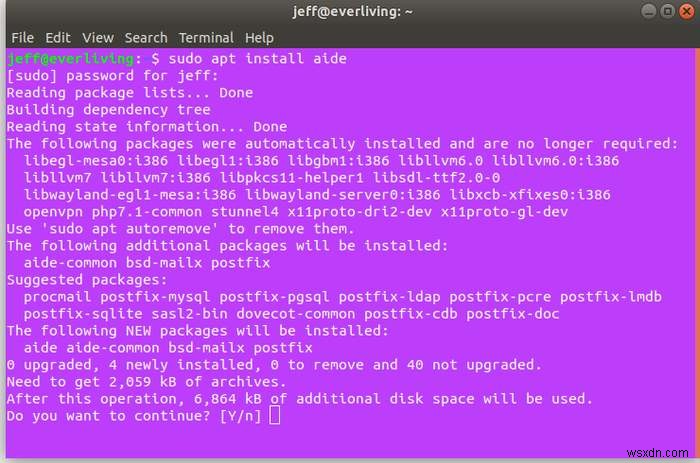
Để hoàn tất cài đặt, bạn cần cấu hình Postfix qua các tùy chọn trình bày. Để điều hướng, dùng phím Tab hoặc mũi tên, rồi Enter trên tùy chọn muốn. Postfix dùng để gửi thông tin đến email bạn theo lịch bạn kiểm soát.
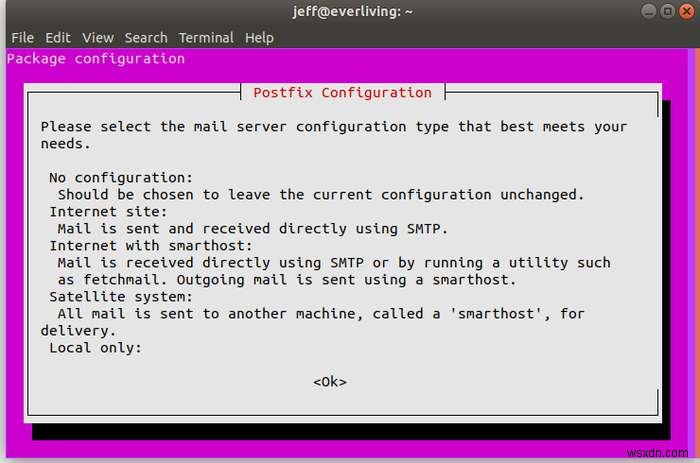
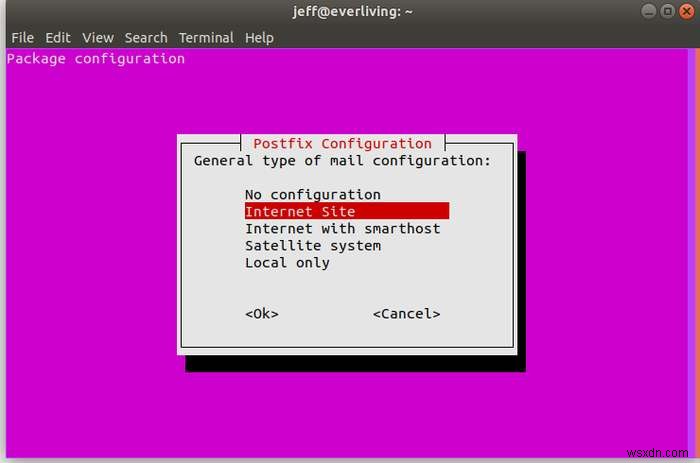
Cấu hình AIDE đòi hỏi thao tác file. Bạn cần xử lý file ở vị trí:
/var/lib/aide
/etc/aide
Trước hết, tạo database và file config bằng lệnh:
sudo aideinit
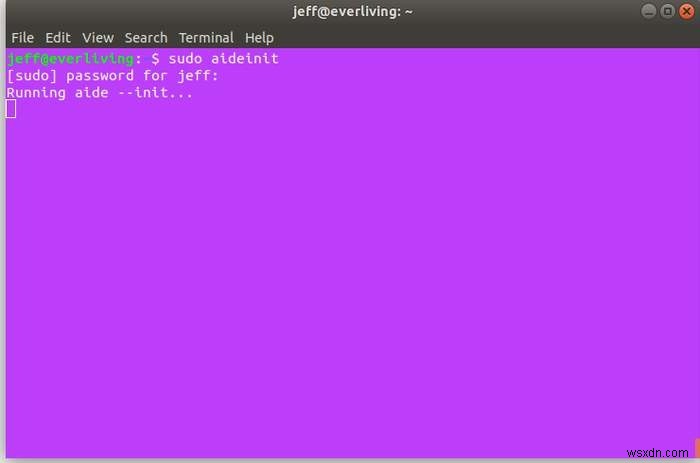
Khi xong, quy trình đặt database và file config nó tạo trong "/var/lib/aide/" với tên "aide.db.new" và "aide.conf.autogenerated". Cả hai cần sao chép thành "aide.db" và "aide.conf" tương ứng để hoạt động đúng.
Sao chép file database với tên mới dễ dàng với mã:
sudo cp /var/lib/aide/aide.db.new /var/lib/aide/aide.db
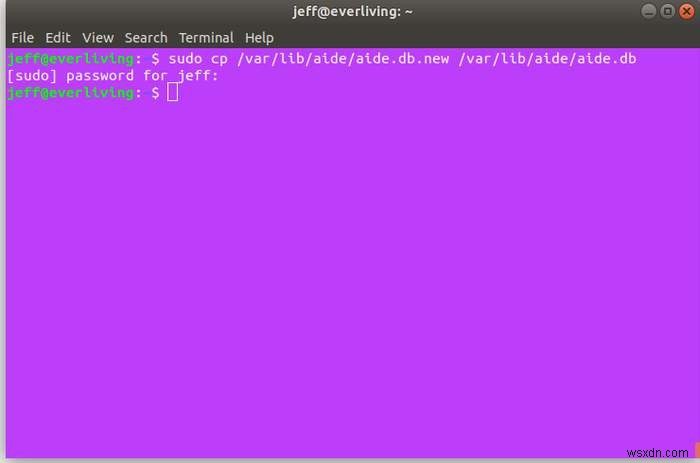
Trước khi đổi tên và sao chép file config, cập nhật nó với lệnh:
sudo update-aide.conf
Sau khi cập nhật file config, sao chép nó vào thư mục đúng:
sudo cp /var/lib/aide/aide.conf.autogenerated /etc/aide/aide.conf
Bây giờ AIDE nên hoạt động trên server và chủ động theo dõi biểu diễn HASHED của hệ thống file nó tạo.
AIDE có thể cấu hình loại trừ thư mục, chạy định kỳ và hơn thế bằng cách sửa file config, nhưng lệnh sau đủ để xem đầu ra hệ thống:
aide -c /etc/aide/aide.conf -C
AIDE hiệu quả nhất khi config được truy cập từ vị trí chỉ đọc, vì rootkit có thể cho kẻ tấn công sửa file. Cân nhắc triển khai thiết lập như vậy cho kết quả tối ưu.
Các công cụ trong bài giúp quét server Linux tìm mã độc và rootkit bằng nhiều kỹ thuật. Rootkit là mối đe dọa kỹ thuật nhất, nhưng có thể ngăn chặn với sự chăm chỉ đúng đắn.