
Google blacklist là thuật ngữ thông dụng mô tả cảnh báo đỏ lớn hiển thị khi truy cập trang web. Có một vài biến thể, tùy thuộc vào nhiều yếu tố, nhưng tất cả đều có nghĩa là có vấn đề nghiêm trọng về bảo mật của trang web.
Quét kỹ trang web nếu bạn thấy bất kỳ cảnh báo nào này. Mã độc là lý do lớn nhất khiến Google đưa trang web vào blacklist, và thường là khó khăn nhất để giải quyết.
Quan trọng là thực hiện các bước tiếp theo nhanh chóng vì các cảnh báo này làm khách truy cập hoang mang, dẫn đến giảm lưu lượng truy cập. Ngoài ra, một số trình duyệt sử dụng Google Safe Browsing để bảo vệ người dùng và có thể chặn một phần lớn lưu lượng truy cập đến trang web của bạn.
Tóm tắt: Tìm mã độc khiến Google gắn cờ trang web của bạn. MalCare sẽ kiểm tra xem trang web có bị blacklist không, và bạn có thể dọn dẹp mã độc gây ra blacklist ngay từ đầu. Cuối cùng, sử dụng danh sách kiểm tra sau dọn dẹp để gửi yêu cầu xem xét lại cho Google.
Google Blacklist là gì?
Google muốn đảm bảo người dùng có trải nghiệm tìm kiếm an toàn. Vì vậy, sáng kiến Safe Browsing của họ gắn cờ các trang web có nội dung độc hại hoặc link spam với một loạt thông báo cảnh báo trình duyệt khác nhau: trang web lừa đảo phía trước, tấn công lừa đảo phía trước, trang web này có thể làm hại máy tính của bạn, trang web phía trước chứa mã độc, trang web này có thể đã bị hack, trang web này đã được báo cáo là không an toàn, trang này đang cố tải script từ nguồn không được xác thực, v.v.
🚨 Quét trang web nếu bạn thấy bất kỳ cảnh báo nào này. Chúng luôn có nghĩa là trang web của bạn đã bị hack.
Với điều này, Google gắn cờ hàng nghìn trang web mỗi ngày mà nó coi là không an toàn để truy cập. Các trang web này thường chứa mã độc hoặc nội dung lừa đảo. Khi Google đưa trang web của bạn vào blacklist, khách truy cập nhấp từ công cụ tìm kiếm sẽ thấy một thông báo đỏ lớn, hoặc nhãn 'Nguy hiểm' trong thanh URL.
Nhưng chưa hết, Google blacklist sẽ ảnh hưởng đến trang web WordPress của bạn theo nhiều cách hơn chỉ là một thông báo lớn hiện lên màn hình. Khi Google đưa trang web của bạn vào blacklist, nó cũng sẽ deindex (gỡ bỏ khỏi chỉ mục) trang web. Điều này có nghĩa là trang web của bạn sẽ ngừng hiển thị trên các trang kết quả tìm kiếm của Google.
Do đó, khi các trang web của bạn ngừng xuất hiện trong kết quả tìm kiếm và bất kỳ khách truy cập nào bị ngăn cản truy cập, bạn sẽ thấy giảm mạnh lưu lượng truy cập tự nhiên. Và vì nhiều giải pháp diệt virus, nhà cung cấp hosting và trình duyệt cũng tham chiếu đến Google blacklist, rất có khả năng chúng cũng sẽ gắn cờ trang web hoặc tạm khóa tài khoản của bạn.
Để gỡ bỏ trang web khỏi blacklist của Google, có quy trình 6 bước:
- Kiểm tra Google blacklist
- Quét trang web để xác nhận hack
- Dọn dẹp tệp bị hack và mã độc khỏi trang web
- Hoàn thành danh sách kiểm tra sau dọn dẹp
- [Thêm] Loại bỏ SEO xấu
- Gửi yêu cầu xem xét lại cho Google
Bước 1. Kiểm tra xem trang web có bị Google Safe Browsing blacklist không
Bước đầu tiên là xác nhận xem trang web WordPress của bạn có thực sự nằm trên Google blacklist hay không. Đây là cách kiểm tra xem trang web có bị blacklist bằng nhiều phương pháp:
Tùy chọn 1: Sử dụng công cụ kiểm tra blacklist trang web
Cách đáng tin cậy nhất để kiểm tra xem trang web có bị blacklist là qua công cụ chính thức của Google:
- Báo cáo minh bạch của Google: Truy cập trang web kiểm tra Google Safe Browsing
- Nhập URL miền của bạn và nhấn tìm kiếm
- Kiểm tra an toàn duyệt web này sẽ cho bạn thấy chính xác Google thấy gì
Hiểu kết quả kiểm tra trang web Safe Browsing
Khi bạn kiểm tra xem trang web có bị blacklist, bạn sẽ thấy một trong vài trạng thái:
✅ Không tìm thấy nội dung không an toàn: Trang web của bạn sạch
⚠️ Phát hiện nội dung đáng ngờ: Có vấn đề tiềm ẩn
🚨 Phát hiện mã độc: Cần hành động ngay lập tức
🔒 Trang web chứa chương trình có hại: Mối đe dọa bảo mật nghiêm trọng
Mỗi kết quả từ công cụ kiểm tra blacklist trang web cho bạn biết chính xác loại dọn dẹp bạn cần thực hiện.
Các cách khác để kiểm tra xem trang web có bị blacklist
Ngoài trang web kiểm tra Google Safe Browsing chính thức, bạn cũng có thể:
- Kiểm tra Google Search Console để tìm cảnh báo bảo mật
- Sử dụng trình duyệt ẩn danh để truy cập trang web của bạn
- Tìm đợt tăng bất thường trong dữ liệu phân tích
- Giám sát khiếu nại của khách hàng về bị chặn truy cập
Bước 2. Kiểm tra mã độc trên trang web
Thứ tự ưu tiên đầu tiên là tìm ra mức độ mã độc trên trang web của bạn. Quét sâu trang web sẽ kiểm tra mọi tệp, thư mục và dòng trong cơ sở dữ liệu website để tìm mã độc gây ra Google blacklist. Nó cũng kiểm tra nội dung lừa đảo, nội dung spam và link, cũng như lỗ hổng và backdoor.
Cài đặt MalCare, và trong vài phút, trang web của bạn sẽ được quét hoàn toàn. Bạn cũng sẽ nhận được báo cáo về số tệp bị ảnh hưởng bởi hack.
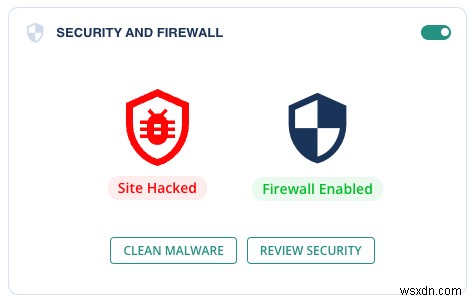
Chẩn đoán khác
Quét trang web là cách duy nhất chắc chắn để biết trang web có bị hack hay không. Tuy nhiên có những điều khác bạn cũng có thể kiểm tra:
- Sử dụng trình duyệt ẩn danh để truy cập trang web của bạn.
- Tìm kiếm trang web trên Google và kiểm tra kết quả và số trang được lập chỉ mục để biết chỉ báo trang spam. Google có thể gỡ bỏ trang web khỏi kết quả tìm kiếm. Trang web sẽ không còn được lập chỉ mục, nên không ai tìm thấy nó nếu không có địa chỉ.
- Kiểm tra nhật ký hoạt động để tìm hoạt động người dùng bất thường trường hợp hacker đã xâm phạm một trong các tài khoản admin của bạn.
- Dữ liệu phân tích có thể cho thấy đợt tăng hoặc giảm kỳ lạ về lưu lượng truy cập.
- Cảnh báo Google Search Console, trong tab Security Issues. Ý tưởng tốt là làm quen với Search Console lúc này, vì bạn sẽ nộp yêu cầu xem xét lại từ đây sau. Để làm vậy, hãy đảm bảo bạn có quyền truy cập admin.
- Plugin và theme lỗi thời trên trang web có thể có lỗ hổng. Bạn có thể kiểm tra xem bất kỳ plugin hoặc theme đã cài đặt nào có lỗ hổng mới được phát hiện gần đây không.
- Plugin và theme nulled là điều cấm kỵ. Phần mềm nulled thường ngập mã độc và backdoor.
- Chương trình diệt virus cũng sẽ chặn trang web của bạn, hoặc một phần của nó không hiển thị trên máy tính của mọi người. Nếu bất kỳ khách hàng nào phàn nàn về điều này, hãy điều tra ngay với sự quan tâm tối đa.
- Cuối cùng, Google duy trì một thư mục trực tuyến cho các trang web bị blacklist. Bạn có thể kiểm tra bất kỳ trang web nào trên Báo cáo minh bạch của Google để biết xem trang web của bạn có bị Google blacklist hay không. Đây là cách chắc chắn để xác nhận xem bạn có bị blacklist hay không.
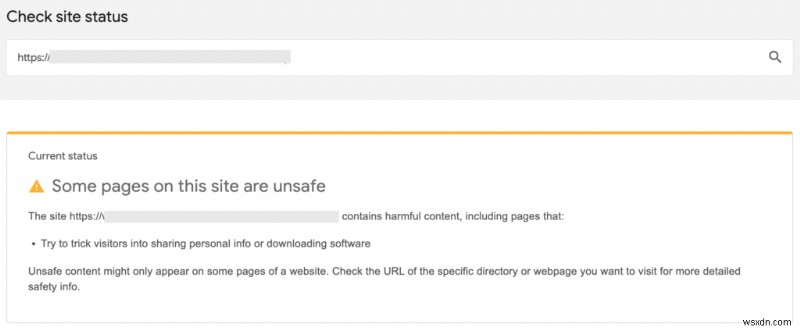
Mẹo chuyên nghiệp: Kiểm tra ngày Google phát hiện nội dung đáng ngờ. Bạn có thể tìm thấy ngày phát hiện bên cạnh các URL được cung cấp trong phần 'Detected Issues'. Google không luôn cung cấp nhiều thông tin về URL blacklist. Kiểm tra ngày có thể giúp thu hẹp phạm vi hơn. Ví dụ: bạn có cài đặt plugin ngay trước ngày đó không?
Bước 3. Loại bỏ mã độc khỏi trang web
Bây giờ chúng ta đã xác định có mã độc trên trang web, hãy nói về việc dọn dẹp. Chúng tôi khuyên nên loại bỏ mã độc bằng cách cài đặt và sử dụng tính năng auto-clean một cú nhấp chuột của MalCare. Có 3 cách để dọn dẹp mã độc khỏi trang web:
- Dọn dẹp kỹ lưỡng với plugin bảo mật [KHUYẾN NGHỊ]
- Dịch vụ chuyên gia bảo mật
- Dọn dẹp thủ công
Tùy chọn 1: Dọn dẹp kỹ lưỡng với plugin bảo mật [KHUYẾN NGHỊ]
MalCare là plugin bảo mật hàng đầu không chỉ quét trang web hàng ngày để tìm tệp bị hack và lỗ hổng, mà còn cho phép bạn dọn dẹp hack ngay từ bảng điều khiển.
Nếu bạn đã cài đặt MalCare để quét miễn phí, tất cả những gì bạn cần làm là nâng cấp để dọn dẹp trang web. Nếu chưa, đây là các bước:
- Cài đặt MalCare trên trang web của bạn
- Đợi trang web đồng bộ với máy chủ MalCare
- Quét trang web từ bảng điều khiển
- Auto-clean khi được nhắc, và loại bỏ mã độc
Và xong! Thật sự rất đơn giản. MalCare kiểm tra mọi tệp và bảng cơ sở dữ liệu để tìm hack bằng thuật toán tinh vi. Thuật toán không dựa trên khớp tệp đơn giản để kiểm tra hack.
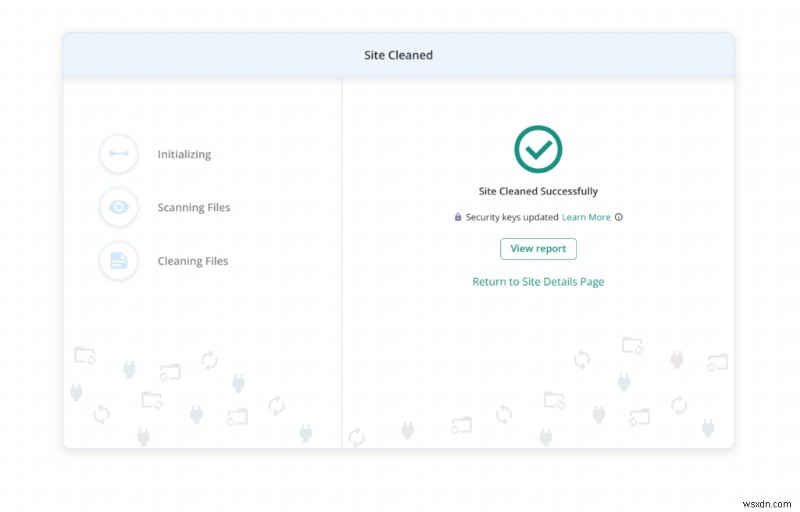
Nếu hack không được dọn dẹp hoàn toàn, bạn có thể yêu cầu hỗ trợ tiếp quản. Đội ngũ hỗ trợ MalCare có kỹ sư bảo mật, và họ sẽ xem qua trang web của bạn để tìm tệp bị hack. Tất cả điều này đều có trong cùng một gói đăng ký.
Bên cạnh đó, MalCare sẽ bảo vệ trang web của bạn với quét hàng ngày, tường lửa tích hợp bảo vệ trang web khỏi lưu lượng độc hại từ quốc gia hoặc thiết bị, và bảng điều khiển mạnh mẽ để dễ dàng sử dụng.
Cách cài đặt MalCare nếu trang web đã bị tạm khóa hoặc bị chuyển hướng?
Có những lúc bạn không thể truy cập trang web vì hack chuyển hướng hoặc có thể nhà cung cấp hosting đã tạm khóa tài khoản.
Đây là tình huống phức tạp hơn, nhưng vẫn có thể giải quyết. Liên hệ với chúng tôi, và chúng tôi sẽ hướng dẫn bạn các bước liên hệ nhà cung cấp hosting.
Tùy chọn 2: Dịch vụ chuyên gia bảo mật
Có dịch vụ dọn dẹp loại bỏ hack sẽ xem qua trang web của bạn và loại bỏ mã độc. MalCare cũng cung cấp dịch vụ dọn dẹp khẩn cấp, nhưng chúng tôi thích giúp bạn cài đặt plugin hơn.
Dịch vụ loại bỏ hack đắt tiền, vì chúng đòi hỏi chuyên môn thủ công và tốn thời gian. Plugin bảo mật tốt hơn nhiều, và giải quyết hack nhanh hơn nhiều. Nếu bạn chọn cách khác, chúng tôi không thể nói gì về hiệu quả của dịch vụ loại bỏ hack khác.
Tùy chọn 3: Dọn dẹp thủ công
Tại MalCare, chúng tôi đã dọn dẹp hàng nghìn trang web. Đó là chuyên môn đi vào plugin bảo mật của chúng tôi. Đó cũng là lý do chúng tôi không khuyên dọn dẹp thủ công.
Ngay cả dịch vụ loại bỏ hack chuyên gia cũng sử dụng công cụ và kiến thức lập trình để hỗ trợ dọn dẹp thủ công. Duyệt qua từng dòng mã là gần như không thể, đặc biệt nếu là trang thương mại điện tử, hoặc trang web lớn với nhiều bài viết và trang.
Ngoài thời gian, luôn có rủi ro làm hỏng hoàn toàn trang web. Nếu bạn chọn dọn dẹp thủ công, hãy được cảnh báo rằng bạn đang chịu rủi ro đó. Mã độc có thể khác nhau đáng kể, nên không có hướng dẫn nào phù hợp với trường hợp chính xác của bạn.
Bây giờ chúng ta đã đưa ra cảnh báo, hãy bắt đầu quy trình dọn dẹp.
Điều kiện tiên quyết để dọn dẹp trang web thủ công
- Hiểu cấu trúc tệp và cơ sở dữ liệu WordPress
- Kinh nghiệm với mã hóa, logic lập trình và công cụ nhà phát triển
- Quen thuộc với cPanel và các công cụ bảng điều khiển hosting web khác
Các bước dọn dẹp trang web thủ công
- Truy cập trang web, nếu nó bị tạm khóa. Liên hệ nhà cung cấp hosting, và yêu cầu họ whitelist IP của bạn để dọn dẹp.
- Lấy danh sách tệp bị hack từ nhà cung cấp hosting, hoặc từ Google Search Console. Đây là điểm khởi đầu tốt, mặc dù nó sẽ không khắc phục các lỗ hổng cho phép hack xảy ra, vì vậy tránh dựa hoàn toàn vào danh sách này.
- Sao lưu trang web ngay lập tức. Trang web bị hack là xấu, nhưng nó vẫn hoạt động. Nếu nỗ lực dọn dẹp làm hỏng trang web, bản sao lưu này sẽ giúp bạn khôi phục ít nhất một thứ còn hoạt động.
- Tải cài đặt sạch từ kho WordPress. Điều này nên bao gồm cài đặt WordPress và tất cả plugin và theme. Nhớ lấy cùng phiên bản như trên trang web của bạn ban đầu. Bạn có thể phải xem phiên bản lưu trữ để tìm chúng.
- Loại bỏ plugin giả khỏi trang web. Vì bạn có danh sách plugin và theme, bạn có thể xem có bất kỳ ngoại lai nào trên trang web. Có khả năng đây là plugin giả, về cơ bản là tệp bị hack ngụy trang thành plugin. Chúng thường chỉ chứa một hoặc hai tệp trong thư mục, và có tên kỳ lạ. Cách khác để kiểm tra xem plugin có phải giả không là tìm nó trong kho.
- Xóa phần mềm nulled. Phần mềm nulled là plugin và theme premium bị pirate, và chắc chắn sẽ có mã độc hoặc backdoor ẩn trong mã. Không có bữa trưa miễn phí, hãy nhớ, hacker ăn cắp từ nhà phát triển không phải là Robin Hood tử tế, mà là kẻ trộm. Chúng sẽ ăn cắp từ bạn cũng vậy.
- Cài đặt lại WordPress, bằng cách xóa phiên bản cũ và sao chép tệp từ cài đặt mới. Tệp lõi WordPress có rất ít dữ liệu người dùng, và chủ yếu là thông tin cấu hình. Do đó, thay thế chúng sẽ giúp bạn không phải lọc qua mã đó.
Đăng nhập cPanel hoặc sử dụng SFTP để truy cập backend trang web. Xóa các thư mục sau, và sao chép phiên bản mới hoàn toàn:
/wp-admin
/wp-includesTiếp theo, tìm mã kỳ lạ như favicon_bdfk34.ico trong các tệp lõi này:
index.php
wp-config.php
wp-settings.php
wp-load.php
.htaccessChúng tôi không thể cụ thể hơn về thứ cần tìm, vì mã độc có thể trông rất khác nhau từ hack này sang hack khác. Cách dễ nhất là tìm mã không có trong cài đặt sạch, và phân tích nó làm gì. Tuy nhiên, chỉ vì nó không có trong cài đặt sạch không nhất thiết có nghĩa là nó xấu.
Cuối cùng, /wp-uploads không nên có bất kỳ tệp PHP độc hại nào. Xóa bất kỳ tệp nào bạn tìm thấy trong thư mục đó.
- Lặp lại quy trình dọn dẹp cho plugin và theme. Ở đây có thêm lớp phức tạp, vì plugin và theme thường có thể tùy chỉnh. Mã đó chắc chắn không phải mã độc, nhưng nó sẽ không có trong cài đặt sạch. Cũng giống với các thư viện bổ sung bạn có thể đã cài đặt.
Điểm khởi đầu tốt là các tệp theme chính: header.php, footer.php, và functions.php
- Dọn dẹp mã độc khỏi cơ sở dữ liệu, điều này khó hơn nghe. Cơ sở dữ liệu chứa, naja, tất cả dữ liệu của bạn. Điều này có nghĩa là nội dung, dữ liệu người dùng, và mọi thứ ở giữa. Hãy cực kỳ thận trọng khi xóa bất kỳ thông tin nào từ đây nếu không chắc chắn nó là mã độc. Bạn có thể mất đáng kể dữ liệu chỉ bằng việc mò mẫm trong cơ sở dữ liệu.
- Loại bỏ tất cả backdoor bây giờ bạn đã loại bỏ mã độc. Backdoor, đúng như tên gọi, là cách cho hacker giành quyền truy cập trái phép vào trang web. Mã có thể ẩn ở bất kỳ đâu trong trang web. Việc loại bỏ backdoor và vá lỗ hổng là sống còn, nếu không trang web chắc chắn sẽ bị hack lại.
Tìm các hàm như sau:
eval
base64_decode
gzinflate
preg_replace
str_rot13Chúng không nhất thiết là backdoor vì có thể có dùng hợp pháp. Ngoài ra, hacker có thể che giấu mã để trông như thứ khác hoàn toàn, hoặc tìm cách sáng tạo để ngụy trang các hàm này. Quy tắc chung là mở to mắt cho bất cứ thứ gì trông kỳ quặc trong mã.
- Khôi phục tệp đã dọn dẹp về backend trang web. Đăng nhập cPanel và sử dụng File Manager để thay thế tệp, và phpMyAdmin để thay thế cơ sở dữ liệu. Bạn sẽ cần xóa tệp hiện có trước, sau đó sao chép tệp sạch vào chỗ đó. Bạn cũng có thể dùng FTP hoặc SFTP để quản lý khôi phục trang web. Quy trình này đáng tin cậy hơn nhưng có thể nhàm chán.
- Xóa cache WordPress và trình duyệt. Cache lưu các phiên bản cũ của trang web để hỗ trợ hiệu suất. Do đó vẫn sẽ có mã độc trong tệp cache. Google thường quét phiên bản cache của trang web, và phát hiện mã độc trong các phiên bản đó. Đây thường là lý do yêu cầu xem xét lại bị từ chối.
Dọn dẹp thủ công khó thực hiện triệt để, đặc biệt trên trang web lớn. Có khả năng lớn điều gì đó sai sót, trang web hỏng và không thể khôi phục. Đó là lý do chúng tôi cũng khuyên bạn sao lưu trang web đang hoạt động, bất kể mã độc, sớm nhất có thể.
Cuối cùng, ngay cả chuyên gia bảo mật WordPress cũng dùng công cụ và kỹ năng lập trình để loại bỏ mã độc. Ngoài ra, họ được kết nối với hệ sinh thái, và biết các biến thể mã độc mới xuất hiện. Nếu bạn quyết định tránh plugin, chuyên gia bảo mật vẫn là lựa chọn tốt hơn dọn dẹp thủ công.
Bước 4. Danh sách kiểm tra sau dọn dẹp
Plugin loại bỏ mã độc có thể xóa thứ xấu khỏi trang web, chắc chắn. Nhưng chúng không thể hoàn tác mọi thứ hacker làm: như tạo tài khoản người dùng mới cho chính họ hoặc làm lộn xộn sitemap. Bạn phải tự vào sau dọn dẹp và sửa loại thiệt hại đó để đưa trang web về trạng thái bình thường.
Cũng mã độc rất kiên cường. Nó luôn quay lại, lén lút qua backdoor hoặc khai thác lại những lỗ hổng cũ mãi mãi. Đây là trò chơi whack-a-mole không hồi kết. Đó là lý do chúng tôi cung cấp cho khách hàng danh sách kiểm tra bảo mật này. Làm theo các bước đó giúp ngăn chặn những hacker phiền toái quay lại trang web WordPress sau khi chúng tôi đã đuổi chúng ra.
Cài đặt plugin bảo mật tốt với tường lửa tích hợp
Thiết lập plugin bảo mật là bước quan trọng bảo vệ trang web WordPress. Các plugin này được thiết kế để quét, dọn dẹp và ngăn chặn hack trên trang web WordPress. MalCare, đặc biệt, xuất sắc ở việc chẩn đoán và giải quyết nhanh chóng vấn đề mã độc. Ngoài ra, nó cung cấp bảo vệ liên tục chống lại các tấn công trong tương lai thông qua tường lửa nâng cao.
Một trong những ưu điểm chính của MalCare là, khác với một số plugin bảo mật khác, nó không làm giảm hiệu suất trang web. Trang web sẽ tiếp tục chạy mượt mà và hiệu quả trong khi được bảo vệ hoàn toàn.
Nếu bạn muốn giữ trang web WordPress an toàn, bảo mật và vận hành tốt nhất, sử dụng plugin bảo mật hàng đầu như MalCare là cần thiết tuyệt đối.
Gửi lại sitemap chính xác
Mặc dù bước này dành riêng cho mã độc chiếm đoạt kết quả tìm kiếm Google, nhưng đáng làm. Hacker có thể thêm hàng nghìn trang vào trang web để thao túng Google và khai thác SEO. Để làm điều đó, họ cũng gửi sitemap chứa URL của các trang bất hợp pháp này, thay thế sitemap hợp pháp của bạn.
Vì trang web đã rơi vào Google blacklist, sitemap độc hại được xem xét trong quá trình xem xét gỡ bỏ khỏi danh sách này. Do đó, quan trọng là kiểm tra sitemap trên Google Search Console sau sự cố mã độc.
Xem lại tài khoản người dùng và mật khẩu
Thay đổi mật khẩu và kiểm tra tài khoản người dùng rất quan trọng sau sự cố bảo mật. Một trong những lý do chính trang web WordPress bị hack lại là do tài khoản người dùng bị truy cập hoặc tạo bởi hacker. Vì vậy, sau khi khắc phục sự cố bảo mật, bạn phải thay đổi tất cả mật khẩu cho người dùng và cơ sở dữ liệu.
Ngoài việc thay đổi mật khẩu, bạn cần xem tài khoản người dùng. Xóa bất kỳ tài khoản nào không nên có. Đối với tài khoản cần giữ, hãy đảm bảo chúng chỉ có mức quyền thấp nhất cần thiết.
Cũng là ý tưởng tốt để loại bỏ bất kỳ loại tài khoản nào không bắt buộc. Việc hacker xâm nhập càng dễ dàng, với các lỗ hổng bảo mật gần đây cho phép họ hack trang web chỉ bằng tài khoản người dùng cơ bản hoặc subscriber.
Thiết lập SSL trên trang web
Thiết lập SSL trên trang web rất quan trọng. Nó sử dụng mã hóa đặc biệt bảo vệ tất cả thông tin gửi đến và từ trang web, nên không ai khác có thể xem hoặc đánh cắp. Từ một thời gian, Google đã mạnh mẽ khuyến khích tất cả trang web sử dụng SSL. Thực tế, họ sẽ làm giảm thứ hạng trang web trong kết quả tìm kiếm nếu không có SSL.
Cập nhật lõi WordPress, plugin và theme
Cập nhật kịp thời lõi WordPress, plugin và theme ngay khi phiên bản mới phát hành là biện pháp bảo mật quan trọng. Cập nhật thường khắc phục các lỗ hổng nghiêm trọng trong plugin và theme. Ngay khi lỗ hổng trở nên công khai, hacker cuồng nhiệtAttempt khai thác bất kỳ trang web nào chưa cài bản vá cần thiết. Do đó, quan trọng là đảm bảo trang web WordPress được cập nhật trước khi kẻ xấu có thể tận dụng.
Mặc dù cập nhật đôi khi bất tiện và có thể gây vấn đề tương thích, nhưng để trang web bị lộ trước rủi ro bảo mật đã biết đơn giản là không đáng rủi ro. Để nắm bắt cập nhật và duy trì trang web hoạt động tốt, cần sao lưu định kỳ và sử dụng môi trường staging. Ngoài ra, tường lửa MalCare ngăn chặn nhiều lỗ hổng bị khai thác trước khi cập nhật được áp dụng. Tuy nhiên, chúng tôi mạnh mẽ khuyến khích áp dụng cập nhật sớm nhất có thể để duy trì bảo mật tối ưu.
Chọn plugin và theme tốt
Khi chọn plugin và theme cho trang web WordPress, bạn cần rất cẩn trọng. Tốt nhất là chỉ dùng plugin và theme của các nhà phát triển nổi tiếng, uy tín.
Có hai lý do chính. Thứ nhất, nhà phát triển uy tín sẽ giúp bạn nếu gặp vấn đề. Chúng cũng cập nhật sản phẩm thường xuyên để vá lỗ hổng bảo mật. Những cập nhật này rất quan trọng để giữ an toàn trang web.
Thứ hai, sử dụng plugin hoặc theme nulled (bản sao bất hợp pháp) có vẻ như tiết kiệm tiền. Nhưng nếu trang web bị hack vì chúng, chi phí sẽ lớn hơn nhiều lâu dài. Sản phẩm nulled không chỉ phi đạo đức, mà còn là rủi ro bảo mật lớn vì thường chứa mã độc và backdoor cho hacker.
💡 Mẹo chuyên nghiệp: Ngoài góc độ bảo mật trang web, hãy chắc chắn chỉ sử dụng thực hành SEO white hat. Không đáng rắc rối nếu bạn không làm vậy.
Bước 5. Sửa thực hành SEO xấu
Black hat SEO chỉ là ý tưởng tồi cho trang web và kinh doanh. Google nhìn rất nghiêm trọng nếu trang web có dấu hiệu SEO xấu.
Có thể hiểu bạn muốn khách truy cập, và đôi khi chiến lược hợp pháp mất quá nhiều thời gian. Tuy nhiên, cố thao túng công cụ tìm kiếm là giải pháp ngắn hạn, với hậu quả dài hạn.
Vì vậy nếu trang web có bất kỳ thủ đoạn nào sau, hãy loại bỏ trước khi yêu cầu xem xét lại:
- Cloaking: Đảm bảo Google thấy cùng phiên bản trang web như khách truy cập thấy
- Scraping: Không dùng bot cào dữ liệu từ trang web khác
- Nhồi nhét từ khóa: Tập trung xây dựng nội dung hữu ích, sau đó tối ưu hóa từ khóa
- Backlink trả tiền: Bạn có thể tiếp cận admin trang web khác trao đổi backlink nếu nội dung liên quan. Bạn cũng sẽ nhận lưu lượng tốt hơn.
- Nội dung trùng lặp: Phát triển nội dung riêng và xóa nội dung sao chép
Có chiến lược SEO khác Google không ủng hộ. Quy tắc chung là cung cấp giá trị cho khách truy cập qua nội dung, sản phẩm và dịch vụ, và tránh bất cứ thứ gì có chút lừa đảo.
Bước 6. Yêu cầu xem xét lại từ Google
Ở giai đoạn này, bạn cần chắc chắn 100% trang web không có mã độc. Chạy quét lại để kiểm tra kỹ trước khi yêu cầu xem xét. Bước này quan trọng vì nếu Google tìm thấy dấu vết mã độc, nó sẽ từ chối yêu cầu.
Cũng đáng lưu ý Google xem xét thủ công các yêu cầu này. Do đó, nếu bạn có quá nhiều yêu cầu bị từ chối, Google sẽ gắn cờ bạn là 'Repeat Offender' (vi phạm lặp lại). Sau đó, bạn phải chờ 30 ngày trước khi nộp yêu cầu mới.
Các bước gỡ bỏ Google blacklist:
- Đăng nhập tài khoản Google Search Console
- Nhấn tab Security Issues, và cuộn xuống cuối màn hình
- Nhấn nút 'Request a review'
- Dùng biểu mẫu chỉ ra tất cả bước bạn đã làm để giải quyết vấn đề bảo mật
- Gửi
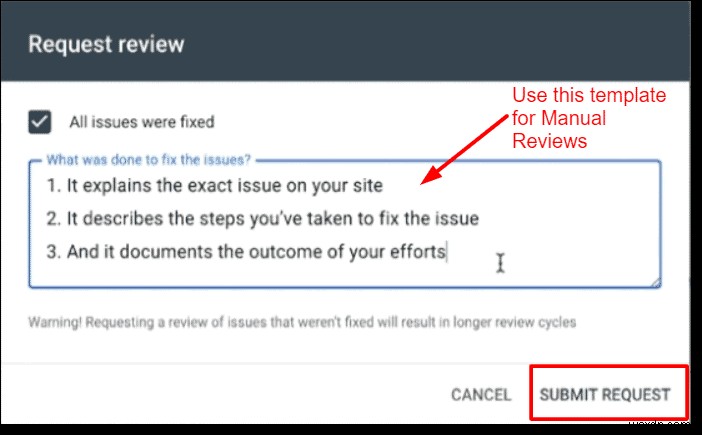
Sau khi gửi biểu mẫu, hãy kiên nhẫn. Mỗi yêu cầu mất vài ngày để xử lý, không có cách nào 촉促 tiến trình. Thực tế, nếu bạn follow-up quá nhiều lần, cũng sẽ bị liệt vào danh sách repeat offender. Vì vậy, hãy kiên nhẫn.
Nếu trang web không có mã độc mà yêu cầu xem xét lại bị từ chối?
Có vài trường hợp yêu cầu bị Google từ chối, nói rằng vẫn phát hiện mã độc:
- Cache chưa được dọn: Như một phần của danh sách kiểm tra sau dọn dẹp, hãy dọn cache WordPress và trình duyệt. Nếu không dọn cache trang web, Google sẽ gắn cờ mã độc lại, và không gỡ trang web khỏi blacklist. Bạn có thể truy cập một số trang bị gắn cờ, và nếu trả về 404, bạn biết chúng không còn tồn tại trên trang web.
- Link cũ còn sót lại: Kiểm tra kết quả quét Google chia sẻ, xem có link nào vẫn trỏ đến trang spam không.
Có khả năng mã độc không được dọn sạch, đặc biệt nếu làm thủ công. Trong trường hợp này, bạn phải chấp nhận và dùng plugin bảo mật để làm. Dọn dẹp thủ công không thành công.
Google Safe Browsing hiếm khi báo dương tính giả. Vì vậy hãy giải quyết vấn đề như gợi ý, và nộp yêu cầu xem xét lại.
Tại sao trang web của bạn bị Google blacklist?
Như đã giải thích, khi Google crawl trang web và tìm thấy thứ xấu, nó thêm trang web vào blacklist. Những thứ "xấu" này có thể là:
- Trang web đã bị hack: Trang web bị xâm phạm và bây giờ có mã độc. Google phân biệt các loại hack khác nhau, như nội dung lừa đảo, nội dung spam hoặc mã độc có thể tải xuống làm hại thiết bị người truy cập. Tuy nhiên, cho bài này, chúng ta coi tất cả là mã độc.
- Trang web có trang web spam: Giả sử trang web bản thân không phải spam, đây là kết quả điển hình của mã độc. Một lý do hacker tấn công trang web là chèn trang spam cho sản phẩm/dịch vụ thị trường xám hoặc bất hợp pháp, vì Google không lập chỉ mục trang của chúng. Vậy chúng "đi cắp" trang web của bạn để lấy khách từ SEO.
- Một plugin tải tài nguyên từ URL bị blacklist: Bạn có plugin hoặc theme tải nội dung từ trang web bị gắn cờ. Có thể đơn giản như tệp hình ảnh, nhưng vẫn gây vấn đề. Trang web không có mã độc, nhưng Google vẫn gắn cờ đây là nội dung độc hại hoặc lừa đảo.
- Bạn sử dụng chiến lược black hat SEO: Chiến lược black hat SEO cố thao túng công cụ tìm kiếm để lấy nhiều khách truy cập. Nội dung có thể không khớp với SEO hack, và khách truy cập bị lừa truy cập trang web. Black hat SEO là vi phạm chính sách lớn của Google, và sẽ đưa trang web vào blacklist rất nhanh. Hơn nữa, hack chỉ hiệu quả ngắn hạn, nên lợi ích nhỏ bạn đạt được sẽ tan vỡ theo thời gian.
Dưới đây là một số chiến lược black hat SEO bạn nên tránh tuyệt đối:
Đây là những lý do phổ biến nhất Google blacklist trang web. Để đọc thêm, và tìm hiểu hành động Google thực hiện trong trường hợp nào, xem danh sách cảnh báo của họ.
Các biến thể của cảnh báo Google blacklist
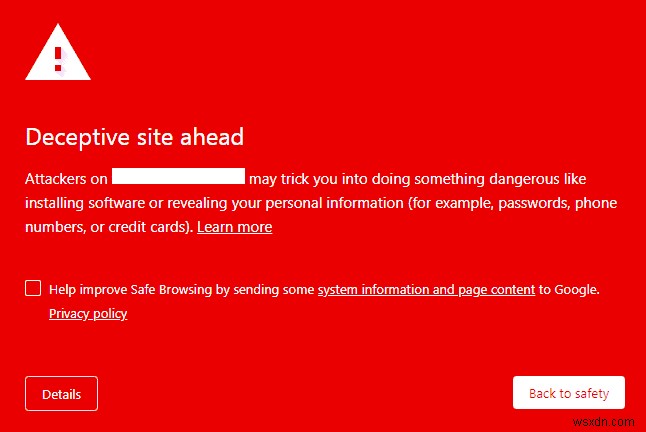
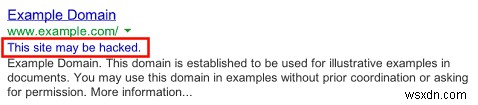
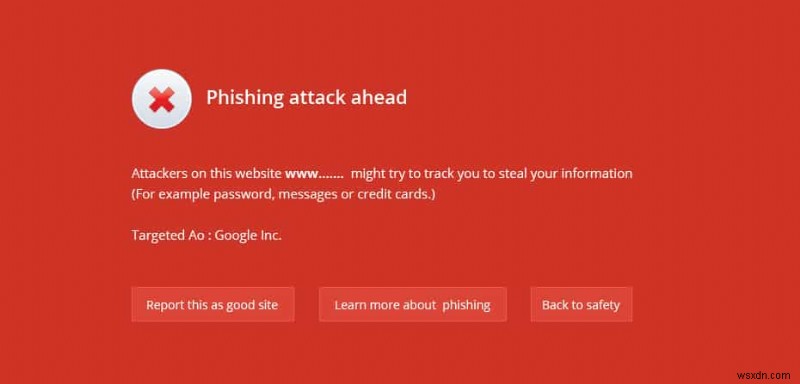
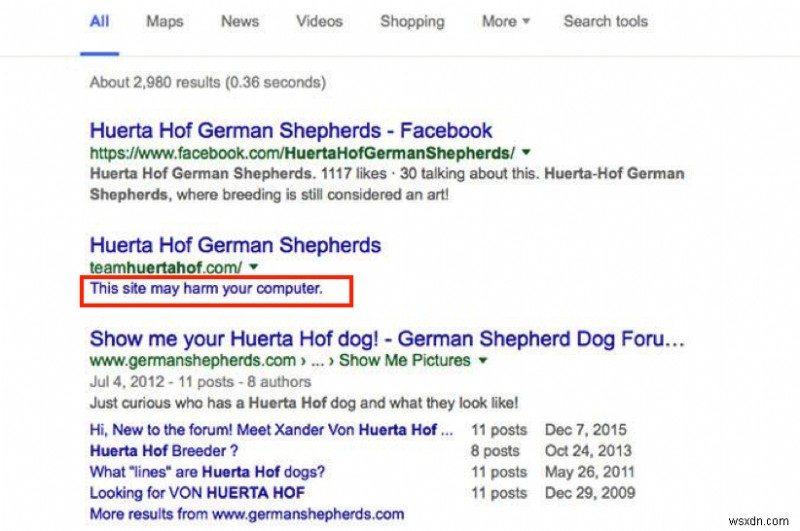
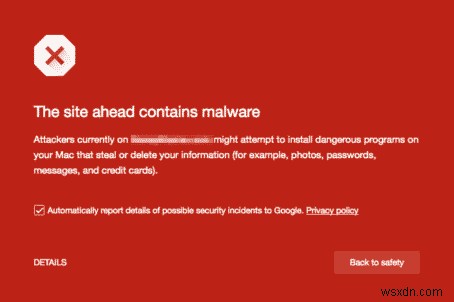
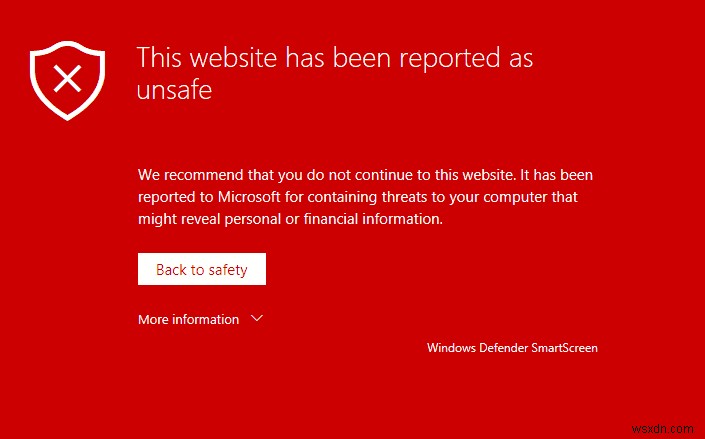
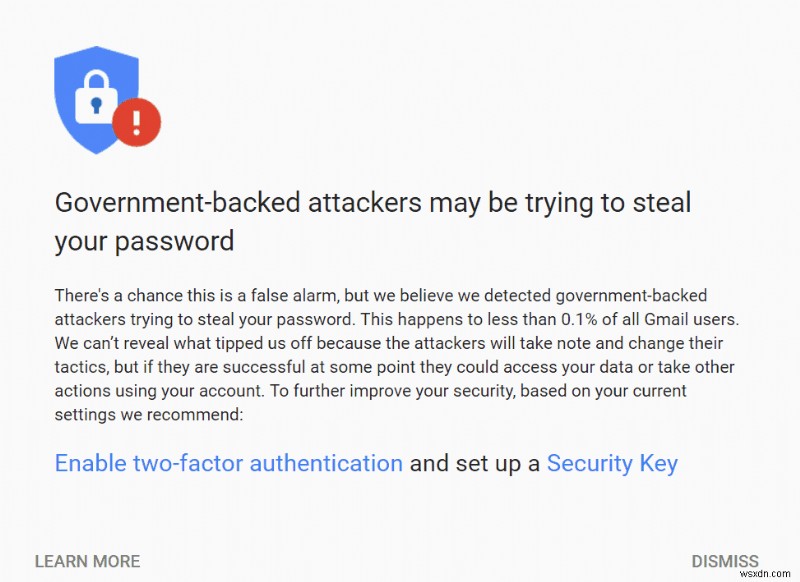
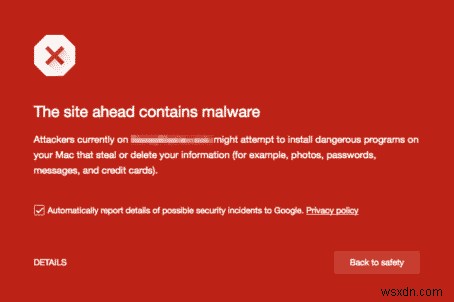
Có nhiều cảnh báo tùy thuộc vào lý do Google blacklist trang web. Khách truy cập nhấp từ kết quả tìm kiếm sẽ thấy thông báo đỏ lớn như dưới đây, hoặc nhãn 'Nguy hiểm' trong thanh URL.
Trang web lừa đảo phía trước
Trang web này có thể đã bị hack
Tấn công lừa đảo phía trước
Trang web này có thể làm hại máy tính của bạn
Trang web phía trước chứa mã độc
Trang web này đã được báo cáo là không an toàn
Trang này đang cố tải script từ nguồn không được xác thực
Kẻ tấn công có hậu thuẫn chính phủ có thể đang cố đánh cắp mật khẩu của bạn
Trang web phía trước chứa chương trình có hại
Google blacklist trang web như thế nào
Google định kỳ crawl trang web để lập chỉ mục cho kết quả tìm kiếm. Điều này có nghĩa là nó đọc nội dung trang web để hiểu mục đích, và hiển thị cho người dùng tìm kiếm. Điều này được thực hiện qua Googlebot, tự động crawl các trang web trên internet để lập chỉ mục.
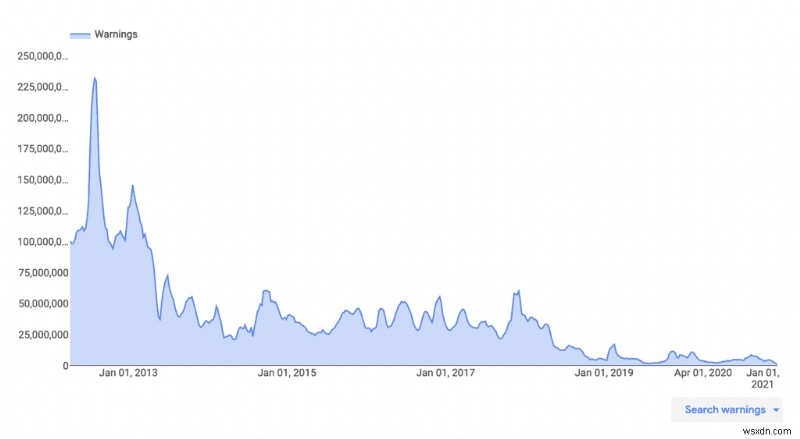
Googlebot quét mã trang web và kiểm tra bằng thuật toán xem có phải mã độc không. Nếu quét phát hiện mã độc, nó ngay lập tức blacklist trang web tùy thuộc vào mã độc hoặc nội dung lừa đào được phát hiện. Google cũng blacklist trang web vi phạm chính sách, như sử dụng black hat SEO.
Để xem trang web có trên blacklist, bạn có thể tìm trên Báo cáo minh bạch.
Tại sao Google Search Engine gắn cờ trang web bị hack
Trong mọi trường hợp, mã độc trên trang web do bảo mật trang web bị xâm phạm, nên đó không phải lỗi của bạn. Vì vậy bạn có thể thắc mắc tại sao trang web bị Google blacklist.
Google muốn bảo vệ người dùng khỏi mã độc có thể đánh cắp danh tính hoặc dữ liệu, hoặc lây nhiễm thiết bị, do đó nó blacklist bất kỳ trang web nào sử dụng hành vi lừa đảo hoặc chứa mã độc. Các loại hack Google gắn cờ:
- Hack từ khóa tiếng Nhật
- Link spam
- SEO spam
- Hack chuyển hướng
Mặc dù mã độc không phải lỗi của bạn, có cách bảo vệ trang web. Do đó, vì mã độc nằm trên trang web, đó trở thành trách nhiệm của bạn xử lý nó.
Tác động của Google blacklist lên trang web
Hậu quả của trang web bị hack từ xấu đến thảm họa. Chắc chắn không có kết quả tốt, nhưng một số người không nhận ra nó có thể tệ đến đâu. Dưới đây là một vài điều chúng tôi thấy trang web trải qua khi bị hack:
- Trang web bị tạm khóa bởi nhà cung cấp hosting
- Mất khách truy cập và doanh thu
- Giảm hiệu suất trang web
- Vấn đề pháp lý
- Khách hàng không hài lòng
- Mất cắp dữ liệu
Tất cả điều trên cũng dẫn đến thiệt hại tài chính, trực tiếp qua mất doanh thu và chi phí dọn dẹp, hoặc gián tiếp qua thời gian và nguồn lực dành cho khắc phục hậu quả. Tóm lại, đây là tình huống tồi tệ.
Tóm tắt
Mặc dù có nhiều lý do Google có thể blacklist trang web, mã độc là nghiêm trọng nhất và khó khăn nhất để khôi phục. Bạn có thể给予 trang web cơ hội tốt nhất cho bảo mật bằng cách cài đặt plugin tốt.
Có câu hỏi hoặc ý kiến? Gửi cho chúng tôi! Chúng tôi rất muốn nghe từ bạn.
Câu hỏi thường gặp
Tại sao trang web hiển thị nguy hiểm?
Trang web hiển thị nguy hiểm vì trang web đã bị hack. Trang web bị Google blacklist, và bây giờ trình duyệt hiển thị cảnh báo nguy hiểm trong thanh URL để cảnh báo người dùng không truy cập trang web bị hack.
Cách tốt nhất khắc phục là cài đặt plugin bảo mật và dọn dẹp mã độc. Sau đó, bạn cần yêu cầu xem xét lại từ Google để gỡ trang web khỏi cảnh báo Google blacklist.
Cách khắc phục cảnh báo Google blacklist?
Để khắc phục cảnh báo Google Blacklist, bạn cần giải quyết vấn đề khiến Google gắn cờ trang web. Bắt đầu từ email họ gửi, tìm ra lý do blacklist URL. Lý do lớn nhất rơi vào blacklist là mã độc trên trang web.
Dùng plugin bảo mật dọn dẹp mã độc. Sau đó yêu cầu Google xem xét lại để gỡ trang web khỏi cảnh báo Google blacklist.