
Bạn có biết 29% lưu lượng truy cập trang web của bạn có ý định độc hại?
Không thể phủ nhận thị trường đã chuyển dịch mạnh mẽ sang trực tuyến. Có hơn 12 triệu cửa hàng thương mại điện tử trên internet, và khoảng 1 triệu trong số đó thu hơn 1000$ mỗi tháng. Nhưng cùng với lượng thương mại điện tử tăng lên, các vấn đề bảo mật WooCommerce cũng gia tăng.
Khách hàng vẫn ngại mua hàng trực tuyến giá trị lớn do sợ mất cắp dữ liệu và lừa đảo thẻ tín dụng. Vì vậy, bảo mật trang web phải là ưu tiên hàng đầu cho bất kỳ ai kinh doanh trực tuyến. Bất kỳ vấn đề bảo mật nào cũng có thể gây tổn hại nghiêm trọng đến doanh nghiệp, dẫn đến mất dữ liệu, khiếu nại khách hàng và mất doanh thu.
Với hơn 3 triệu trang web thương mại điện tử trên WooCommerce, việc đảm bảo tuân thủ các hướng dẫn bảo mật WooCommerce là quan trọng. Nhưng làm thế nào để làm được điều đó?
TL;DR: Bảo mật trang web WooCommerce trong vài phút với MalCare. Bảo vệ dữ liệu của bạn và khách hàng mà không cần nhảy qua nhiều thủ tục, để bạn tập trung vào các khía cạnh quan trọng khác của kinh doanh.
WooCommerce có an toàn không?
WooCommerce được xây dựng để cung cấp nền tảng thuận tiện và an toàn cho trang web thương mại điện tử. Do đó, WooCommerce bản thân nó là an toàn.
Tuy nhiên, nó không bảo vệ bạn khỏi các mối đe dọa bảo mật bên ngoài như hack hoặc tấn công brute force. Để bảo vệ trang WooCommerce khỏi các mối đe dọa này, bạn phải bảo mật kỹ trang web bằng các biện pháp bổ sung.
Dưới đây là 15 mẹo bảo mật WooCommerce để giữ an toàn cho cửa hàng trực tuyến. Chúng tôi đã chia các mẹo thành các danh mục để bạn dễ dàng kiểm tra, nhưng mẹo đầu tiên áp dụng cho tất cả các danh mục.
Plugin Bảo mật WooCommerce
1. Cài đặt Plugin Bảo mật
Đây có lẽ là bước quan trọng nhất bạn có thể thực hiện để bảo mật cửa hàng WooCommerce. Cài đặt plugin bảo mật sẽ quét trang web định kỳ và cảnh báo bất kỳ vấn đề bảo mật nào.
Plugin bảo mật tương thích với WooCommerce, như MalCare, sẽ cho phép bạn quét cửa hàng thường xuyên, dọn dẹp trong vài phút, và chủ động chặn tấn công brute force và các vấn đề bảo mật khác.
Vì WooCommerce xử lý dữ liệu nhạy cảm cao, bạn hoàn toàn không thể rủi ro dùng plugin không đáng tin cậy. Để bảo vệ trang WooCommerce, bạn cần tường lửa (firewall) để chủ động bảo vệ khỏi hacker.
Vì hacker liên tục cải tiến kỹ thuật, bạn cũng cần trình quét có thể phát hiện mã độc ngụy trang và ẩn.
2. Lấy chứng chỉ SSL
Chứng chỉ SSL là chứng chỉ xác minh danh tính và an toàn của một trang web cụ thể. Bảo mật trang web bằng SSL cho phép bạn đảm bảo mọi dữ liệu truyền tải được mã hóa trong quá trình truyền.
Có chứng chỉ SSL là thiết yếu cho hầu hết trang web, và đặc biệt quan trọng cho bất kỳ trang web nào yêu cầu người dùng nhập thông tin nhạy cảm như chi tiết tài khoản ngân hàng hoặc mật khẩu.

Khi bạn bảo mật trang web bằng SSL, một ổ khóa nhỏ sẽ xuất hiện bên cạnh URL. Ổ khóa này xác nhận trang web của bạn là thật, và các trang giả mạo có thể bị phát hiện ngay vì chúng không có ổ khóa. Ngoài ra, URL thay đổi từ HTTP sang HTTPS.
Rất dễ thiết lập SSL trên trang web. Nhà cung cấp hosting thường gói kèm nếu bạn dùng nhà cung cấp uy tín. Hoặc dùng Really Simple SSL để thiết lập trong vài phút.
Đối với trang WooCommerce, sau khi có chứng chỉ SSL, vào WooCommerce > Settings > Advanced. Ở đây, bạn có thể bật 'Force Secure Checkout' (Buộc thanh toán an toàn).

Điều này sẽ bảo vệ thêm trang thương mại điện tử và làm cho giao dịch an toàn hơn.
Không chỉ khía cạnh bảo mật, Google đã liên tục thúc đẩy trang web chuyển sang HTTPS, đến mức nó sẽ phạt trang web không được bảo mật bằng SSL.
Bạn sẽ thấy cảnh báo "Trang web không an toàn" trong kết quả tìm kiếm nếu trang web không cài SSL. Không cần nói, điều này sẽ ảnh hưởng đến cửa hàng trực tuyến của bạn.
Bảo mật Trang Đăng nhập WooCommerce
Trang đăng nhập giống như một đích và thường bị tấn công bởi bot brute force. Bot là loại ký sinh trùng tệ nhất, vì không chỉ cố gắng truy cập trái phép trang web, chúng còn sử dụng tài nguyên trang web trong khi làm vậy.
Hệ quả của việc sử dụng tài nguyên vô phân biệt này là người dùng hợp pháp sẽ bắt đầu thấy khó khăn khi truy cập trang web. Tóm lại, bức tranh u ám.
1. Bật Xác thực Hai Yếu tố (2FA)
Cách khác để bảo mật trang đăng nhập WooCommerce là triển khai xác thực 2 yếu tố.
Bật tính năng này đảm bảo bất kỳ ai cố gắng đăng nhập vào bảng điều khiển WordPress sẽ cần cung cấp thông tin đăng nhập cũng như mật khẩu an toàn được tạo theo thời gian thực. Có thể là mật khẩu một lần (OTP) gửi đến số điện thoại hoặc mã tạo bởi ứng dụng như Google Authenticator.
Điều này loại bỏ mọi cơ hội hacker đoán tổ hợp hoặc lợi dụng mật khẩu yếu.
2. Thay đổi Tên người dùng mặc định 'Admin'
Một trong những cách dễ dàng và nhanh chóng nhất để tăng cường bảo mật WooCommerce là thay đổi tên người dùng và mật khẩu khỏi mặc định. Bạn có thể làm bằng cách thêm người dùng mới, đăng nhập bằng người dùng đó, và xóa tài khoản cũ.
Để thay đổi tên quản trị WordPress, vào Users > Add New.

Nhập tất cả chi tiết cần thiết và đảm bảo dùng tên người dùng duy nhất.
Bây giờ, tạo tài khoản mới và chọn 'Administrator' từ các vai trò người dùng WordPress có sẵn.

Sau khi xong, bạn cần đăng xuất wp-admin và đăng nhập lại với tài khoản mới. Bây giờ bạn có thể xóa tài khoản 'admin' cũ. Việc này sẽ chuyển tất cả bài viết đã tạo trước đó sang tài khoản mới.
Thay vào đó, bạn có thể dùng plugin như Admin Renamer hoặc Username Changer để thay đổi tên người dùng.
3. Giới hạn lần đăng nhập
Tấn công brute force là phương pháp phổ biến để truy cập trang web. Tấn công brute force kiểm tra mọi tổ hợp từ và số có thể có để tìm mật khẩu.
Với công nghệ mới như AI và machine learning, hacker có thể phá vỡ mật khẩu yếu trong vài phút. Vì vậy, trong khi việc thay đổi tên người dùng và đặt mật khẩu mạnh có thể phòng thủ, nhưng không hoàn hảo.
Do đó, giải pháp đơn giản nhất là giới hạn lần đăng nhập từ các địa chỉ IP cụ thể. Nếu ví dụ một địa chỉ IP cố gắng đăng nhập nhiều lần, bạn có thể đặt giới hạn số lần cho phép địa chỉ đó thử.
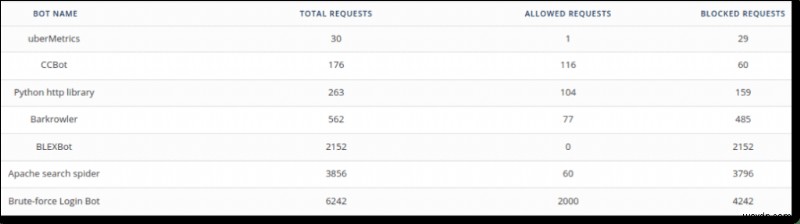
Giải pháp bảo mật mạnh như MalCare sẽ lo điều này cho bạn. Tường lửa MalCare tự động chặn tấn công brute force đối với trang web và bảo vệ khỏi bot độc hại và kẻ tấn công.
4. Triển khai Chặn theo Vị trí Địa lý (Geoblocking)
Nếu nhật ký trang web bắt đầu göster sự gia tăng truy cập từ quốc gia khác, khả năng cao đó là bot. Tất nhiên, bạn có thể đang chạy chiến dịch quảng cáo, vì vậy hãy dùng mẹo này cẩn thận.
Có thể chặn toàn bộ quốc gia truy cập trang web. MalCare có tính năng geoblocking, dù chúng tôi không khuyến nghị dùng quá nhiều. Có thể chặn nhầm bot tốt như Googlebot nếu dùng cẩu thả.
Quản lý Người dùng WooCommerce
Có một vài bước bạn nên thực hiện để bảo mật trang web từ bảng điều khiển quản trị. Các mẹo trong phần này thực sự là bắt buộc, từ góc độ bảo mật. Chúng tôi khuyến nghị triển khai tất cả.
1. Yêu cầu Mật khẩu Mạnh cho Tài khoản Người dùng
Tài khoản cửa hàng có thể phức tạp. Nếu có nhiều tác giả gắn với trang web, họ thường được cấp quyền quản trị (dù không khuyến nghị).
Nhưng nếu mọi người đều có quyền truy cập bảng điều khiển quản trị, điều này có thể làm cửa hàng dễ bị tấn công hơn đáng kể.畢竟, càng nhiều người biết mật khẩu, nó càng kém an toàn.
Có hai giải pháp. Thứ nhất là giữ quyền truy cập cho riêng bạn, nhưng thường không khả thi. Thứ hai là đảm bảo mọi người dùng mật khẩu mạnh.
Cách dễ nhất là qua extension (mở rộng) tên là Force Strong Passwords. Extension này đảm bảo bất kỳ ai đăng ký phải tạo mật khẩu mạnh, thường dùng kết hợp chữ hoa, chữ thường, số và ký hiệu đặc biệt.
Nhờ extension, từ thông thường sẽ không được phép làm mật khẩu, khiến mật khẩu cực khó phá vỡ. Biện pháp phòng ngừa này đáng cài đặt, đặc biệt nếu bạn có cửa hàng cộng tác.
2. Triển khai Chính sách Quản lý Người dùng
Có liên quan đến điểm trước, có lúc cần nhiều quản trị viên để quản lý cửa hàng WooCommerce. Tuy nhiên, luôn là thực hành tốt để định kỳ xem xét người dùng, xem có ai cần xóa không.
Ngoài ra, bạn nên luôn áp dụng chính sách đặc quyền tối thiểu (least privilege). Mức kiểm soát tối thiểu một người cần trên trang web để thực hiện công việc là bao nhiêu? Đó là mức kiểm soát họ nên có, và không hơn.
3. Sử dụng Nhật ký Hoạt động (Activity Log)
Lại một lần nữa, khi có nhiều người dùng làm thay đổi trên trang web, bạn muốn nắm bắt những thay đổi đó. Nhật ký hoạt động là công cụ mạnh mẽ để đạt được điều này. Với nhật ký chi tiết, bạn có thể thấy chính xác ai làm gì và khi nào trên trang web.
Thường hacker cố gắng chiếm tài khoản quản trị để phá hoại. Vì vậy, nếu tài khoản quản trị hoạt động lạ (trong nhật ký), đó là dấu hiệu sớm rằng có thể có sự cố.
Cấu hình Hosting
WordPress không cho phép chỉnh sửa hoặc truy cập file trực tiếp. Để làm điều này, bạn cần dùng client FTP như File Manager. Bạn có thể tìm một số client FTP trong kho plugin WordPress.
1. Bảo vệ File wp-config.php
Một trong những file quan trọng nhất trong toàn bộ hệ thống, file wp-config.php chứa lượng lớn thông tin nhạy cảm về trang web.
Nó chứa các khóa bảo mật WordPress cũng như chi tiết kết nối cơ sở dữ liệu. Nếu ai đó nắm được file này, họ có thể gây thiệt hại không thể lường trước cho trang web.
Bước đầu tiên bảo vệ file wp-config.php là từ chối truy cập cho mọi người trừ bạn. Thay vào đó, bạn có thể tạo file config.php mới và xóa dữ liệu nhạy cảm khỏi file wp-config.php chính.
Tất cả những gì bạn cần làm là thêm một con trỏ trỏ đến dữ liệu nhạy cảm, để dữ liệu nhạy cảm vẫn vô pháp truy cập nhưng trang web vẫn hoạt động bình thường.
2. Ngăn chặn Chỉnh sửa Một số File
Trình soạn thảo file trên trang web là một lỗ hổng bảo mật lớn. Vì nó cho phép người dùng chạy mã PHP trên trang web, nó làm cho việc hack trở nên cực kỳ dễ dàng. Mặc dù trình soạn thảo file rất hữu ích, cho phép chỉnh sửa file theme và plugin trực tiếp từ khu vực quản trị, một lỗ hổng lớn như vậy không nên để mở.
Ngay cả khi hacker không phải vấn đề, truy cập trình soạn thảo file vẫn nên bị hạn chế vì không phải quản trị viên nào cũng biết dùng đúng, và do đó, có thể làm hỏng trang web khi cố gắng thay đổi.

Vô hiệu hóa chỉnh sửa file cực kỳ dễ dàng. File Manager cho phép truy cập tất cả file. Tìm file wp-config.php và mở nó. Nó sẽ tải file PHP xuống máy tính.
Mở file trong trình soạn thảo văn bản như notepad và thêm dòng code sau vào file, ngay trước dòng 'That's all, stop editing! Happy publishing':
define( 'DISALLOW_FILE_EDIT', true );
define( 'DISALLOW_FILE_MODS', true );
Lưu thay đổi và tải file trở lại trang web. File manager cho phép tải file lên. Xong, trình soạn thảo theme và plugin sẽ bị vô hiệu hóa.
3. Hạn chế Bản ghi Nội dung
Kẻ gian thường dùng trình thu thập nội dung (content scrapers) để lấy tất cả bài viết trên blog. Ngoài ra, cho phép truy cập tự do vào bản ghi nội dung có nghĩa là mọi trang trên trang web đều có thể truy cập, kể cả các trang nhạy cảm.
Để tránh rủi ro bảo mật nảy sinh từ việc này, hãy làm như sau.
Khi tạo thư mục mới, đảm bảo thêm file index.html. Điều này sẽ kiểm soát truy cập người dùng, đảm bảo người dùng chỉ tìm thấy nội dung họ được phép. Nếu không, bất kỳ ai cũng có thể truy cập nội dung thư mục chỉ bằng cách gõ URL, không cần mật khẩu.
Bạn cũng có thể đảm bảo bản ghi nội dung được bảo vệ bằng plugin như Restrict Content và giữ tất cả dữ liệu nhạy cảm an toàn.
Theme và Plugin
Vì theme và plugin là phần mở rộng của trang web, bạn có quyền kiểm soát hạn chế. Mặc dù dùng phần mở rộng từ nguồn tin cậy giúp ích, chúng có thể có lỗ hổng bị kẻ tấn công khai thác. Vì vậy, hãy tuân thủ các quy tắc sau để đảm bảo theme và plugin của bạn an toàn, như trang web.
1. Sao lưu Trang web
Hầu hết các mẹo bảo mật chỉ mang tính phòng ngừa, không phải phòng thủ. Do đó, sao lưu có thể không phải điều bạn mong đợi khi tìm cách tăng cường bảo mật WooCommerce.
Tuy nhiên, hãy suy nghĩ. Nếu trang web sập, bạn không chỉ mất thời gian và đơn hàng mới, mà còn dữ liệu khách hàng, đơn hàng đã đặt, và lượng doanh thu đáng kể.
Đó là lý do sao lưu quan trọng. Trong trường hợp hack hoặc sập, bạn vẫn duy trì kho dữ liệu nhạy cảm của khách hàng và giảm thiểu thiệt hại.
Ngay cả khi trang web an toàn từ các vấn đề bảo mật bên ngoài, cập nhật theme hoặc plugin có thể khiến trang web hoạt động bất thường và gây sập. Khi trang web hỏng, sửa chữa có thể mất hàng giờ. Nhưng nếu bạn có bản sao lưu thích hợp, bạn có thể dễ dàng khôi phục bản sao lưu an toàn cuối cùng và đưa trang web hoạt động lại ngay lập tức.
Vì trang WooCommerce nhận đơn hàng và yêu cầu thường xuyên, giải pháp sao lưu WooCommerce thời gian thực (real-time) là phù hợp nhất. Ngoài ra, các bản sao lưu này phải được lưu trữ dưới dạng mã hóa để nếu dữ liệu rơi vào tay hacker, nó vẫn vô nghĩa đối với chúng.
MalCare cung cấp tích hợp liền mạch với BlogVault để cung cấp cập nhật tự động thường xuyên, bảo vệ dữ liệu trang web theo thời gian thực.
2. Cập nhật Trang web Thường xuyên
Cập nhật là cách mọi công nghệ cải tiến. Nhà phát triển dùng cập nhật để cải thiện chức năng, tốc độ, hiệu suất và an toàn. Mọi lỗi hoặc lỗ hổng trong trang web được loại bỏ qua cập nhật thường xuyên.
WooCommerce cũng được cập nhật thường xuyên cho mục đích này. Cập nhật trang web định kỳ bảo vệ nó khỏi các lỗ hổng đã được phát hiện trước đó, những điểm truy cập dễ dàng cho hacker.
Cập nhật tất cả yếu tố trang web bao gồm theme và plugin sẽ giúp bạn tránh nhiều đau đầu trong dài hạn. Nếu bạn là khách hàng MalCare, bạn có thể cập nhật các yếu tố trang web chỉ với một cú nhấp chuột từ bảng điều khiển. Tuy nhiên, nếu muốn làm thủ công, có cách đơn giản.
Chỉ cần vào Plugins > Installed Plugins > Update Available

Từ đây, bạn có thể cập nhật plugin nào muốn cập nhật. Tương tự cho theme, vào Appearance > Themes, và cập nhật theme nào bạn có.
3. Không bao giờ dùng Theme và Plugin Nulled (Phá vỡ giấy phép)
Chúng tôi đã thấy điều này nhiều lần; và chúng tôi hiểu: thật hấp dẫn dùng phiên bản miễn phí của plugin cao cấp. Nhưng điều này đi kèm nhiều nguy hiểm, không đáng cho lợi ích nhỏ.
Thứ nhất, theme và plugin nulled là sản phẩm cao cấp với giấy phép bị phá. Chúng thường được dùng làm mồi câu cho người không cảnh giác, và chứa backdoor (cửa sau). Quản trị viên cài plugin nulled, hacker có "thảm đỏ" vào trang web.
Thứ hai, plugin và theme nulled không nhận cập nhật từ nhà phát triển. Nghĩa là nếu lỗ hổng được phát hiện trong một phiên bản, và nhà phát triển phát hành bản vá bảo mật, plugin nulled không nhận được.
Do đó, lỗ hổng tiếp tục tồn tại, và vì nhà phát triển đã phát hành bản vá, lỗ hổng giờ thành kiến thức chung. Vậy là mùa săn hacker bắt đầu.
Thứ ba, đơn giản là không đúng. Nhà phát triển xứng đáng được hưởng thành quả từ công việc. Hãy ủng hộ nhà phát triển và xây dựng hệ sinh thái WordPress.
Những việc KHÔNG NÊN LÀM để bảo mật WooCommerce
Có nhiều lời khuyên bảo mật WooCommerce rất tồi trôi nổi trên Internet. Dưới đây là những điều bạn chắc chắn KHÔNG NÊN LÀM, vì chúng không đáng công sức:
- Thay đổi tiền tố cơ sở dữ liệu
- Ẩn URL đăng nhập
- Bảo vệ mật khẩu file lõi
- Xóa số phiên bản WordPress
Về mặt tăng cường bảo mật, các biện pháp này gần như không tác động. Tuy nhiên, chúng có thể gây rối loạn trải nghiệm người dùng.
Tư duy cuối cùng về Bảo mật WooCommerce
Bây giờ cửa hàng mở 24/7, chúng cũng cần được chăm sóc 24/7. Vì vậy, bất kỳ thời gian chết nào cũng có thể thảm khốc, và nhu cầu bảo mật được khuếch đại bởi điều đó.
Thêm vào đó, kinh doanh thương mại điện tử xử lý thông tin công ty nhạy cảm và bí mật. Bạn không thể để thông tin này rơi vào tay sai.
Nhưng quan trọng hơn, trang web thương mại điện tử của bạn cũng xử lý thông tin nhận dạng cá nhân (PII) là dữ liệu đặc thù khách hàng. Nếu bị rò rỉ, không chỉ xấu cho uy tín thương hiệu mà bạn còn có thể đối mặt phạt pháp lý, kiện tụng, và chi phí cao khôi phục từ vi phạm dữ liệu.
Cược quá cao để có bất kỳ sự lúng túng nào trong bảo mật. Vì vậy, các biện pháp chủ động và phòng ngừa thực sự quan trọng cho trang web WooCommerce.
Để triển khai hệ sinh thái bảo mật hoàn chỉnh trên trang WooCommerce, hãy cài đặt plugin bảo mật MalCare, và yên tâm rằng bảo mật trang web được chăm sóc tốt.
Câu hỏi thường gặp
WooCommerce có an toàn không?
WooCommerce là nền tảng xây dựng cho trang web thương mại điện tử. Nền tảng cung cấp hạ tầng an toàn cho kinh doanh trực tuyến. Tuy nhiên, có nhiều yếu tố bên ngoài cần xem xét khi cân nhắc bảo mật hoàn toàn. Nếu bạn đầu tư vào giải pháp bảo mật toàn diện, WooCommerce có thể là trải nghiệm an toàn và bảo mật cho bạn.
WooCommerce có thể bị hack không?
Một số lỗ hổng trong WooCommerce có thể bị hacker và kẻ tấn công lợi dụng. WooCommerce thường xuyên cập nhật để紧跟 lỗ hổng của mình và với tường lửa mạnh mẽ, bạn có thể chặn hầu hết kẻ tấn công phiền toái và mã độc.
Bạn có cần SSL cho WooCommerce không?
Chứng chỉ SSL sẽ giúp bạn mã hóa trang web và bảo mật dữ liệu để đảm bảo trang web và cửa hàng an toàn. Rất khuyến nghị lấy chứng chỉ SSL cho trang WooCommerce để tăng cường bảo mật.
Cách bảo mật trang WooCommerce?
Có nhiều cách bảo mật trang WooCommerce bao gồm chọn mật khẩu mạnh, cập nhật trang web, sao lưu trang web, dùng plugin bảo mật, và lấy chứng chỉ SSL.
Plugin bảo mật có cần thiết cho WooCommerce không?
Mặc dù bạn có thể duy trì bảo mật WooCommerce mà không cần plugin bảo mật, plugin sẽ làm cho nó dễ dàng hơn nhiều. Plugin bảo mật được phát triển bởi chuyên gia có thể lọc qua hàng tấn dữ liệu trong giây lát và tìm mã độc và lỗ hổng nhạy cảm về thời gian. Ngoài ra, plugin dọn dẹp trang web an toàn, đồng thời thêm lớp bảo mật bổ sung qua tường lửa.