
Bài viết giới thiệu các bước để thiết lập SSH tunnel cho việc truy cập Oracle® WebLogic Server (WLS) Administration Console trong phiên bản R12.2.
Giới thiệu
Trước khi thiết lập SSH tunnel, bạn nên áp dụng một trong các bản cập nhật sau cho Oracle E-Business Suite (EBS) Release 12.2:
- Bản cập nhật Oracle Critical Patch Update (CPU) tháng 4 năm 2019
- Bản cập nhật phát hành Oracle E-Business Suite Technology Stack Delta 11 (R12.TXK.C.Delta.11)
Sau khi bạn cập nhật EBS, AutoConfig bảo mật quyền truy cập vào các cổng Oracle WLS bằng cách sử dụng WLS connection filters. Lúc đó, các node application tier của instance Oracle EBS cấp quyền truy cập không giới hạn cho các cổng WLS. WLS Administration Console và Fusion Middleware Control cần sử dụng cổng WLS Administration, không có default trusted hosts. Do đó, bài viết này giới thiệu một phương tiện để cấp quyền truy cập cho quản trị viên của bạn vào các công cụ này. Một SSH tunnel an toàn theo mặc định cho truy cập WLS Administration nên giảm bề mặt tấn công có sẵn, kiểm soát truy cập vào các cổng và bảo vệ cơ sở hạ tầng EBS. Tính năng này cho phép bạn tự động hóa việc sử dụng WLS connection filters.
Sử dụng SSH tunneling
Lưu ý: Để sử dụng SSH tunnel truy cập Administration Console và Fusion Middleware Control thông qua cổng WLS Administration, bạn cần quyền truy cập hệ điều hành vào primary application tier node.
Thực hiện các bước sau theo trình tự để thiết lập SSH Tunnel với PuTTY® để truy cập WLS Administration Console:
Bước 1: Thêm primary WebLogic Administration server
-
Mở phiên PuTTY.
-
Nhập thông tin host trong trường Host Name (or IP address), thay thế <primary_admin_server> bằng primary application WebLogic Administration node, nơi bạn đang chạy WLS Administrator.
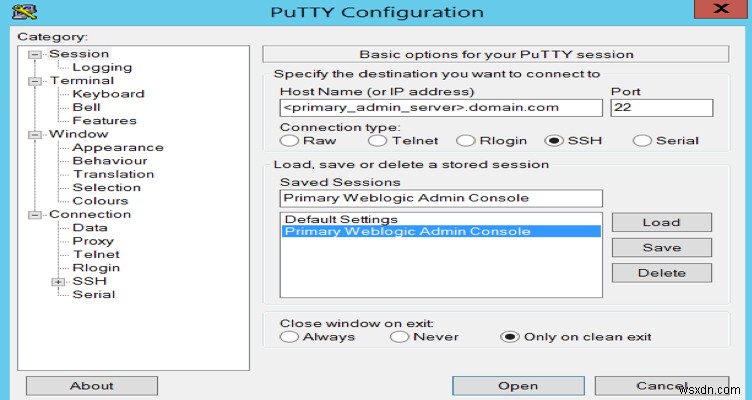
- Thêm tên đã lưu để xác định kết nối để truy cập dễ dàng và nhấp Save.
Bước 2: Cấu hình tunnel
- Trong panel bên trái, nhấp SSH > Tunnels and add local port and destination <primary_admin_server>:<Weblogic_Admin_port> và nhấp Add.
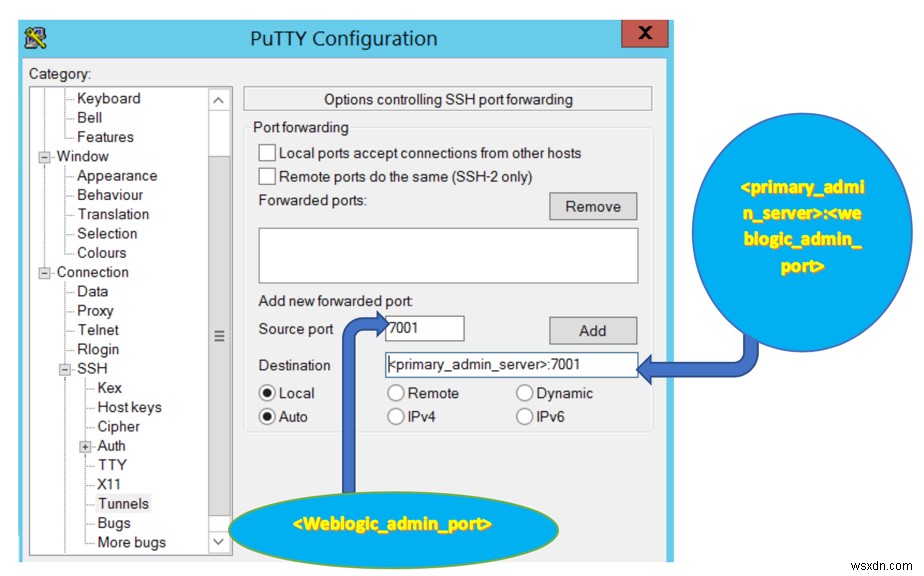
- Nhấp Add để mở cửa sổ cấu hình PuTTY.
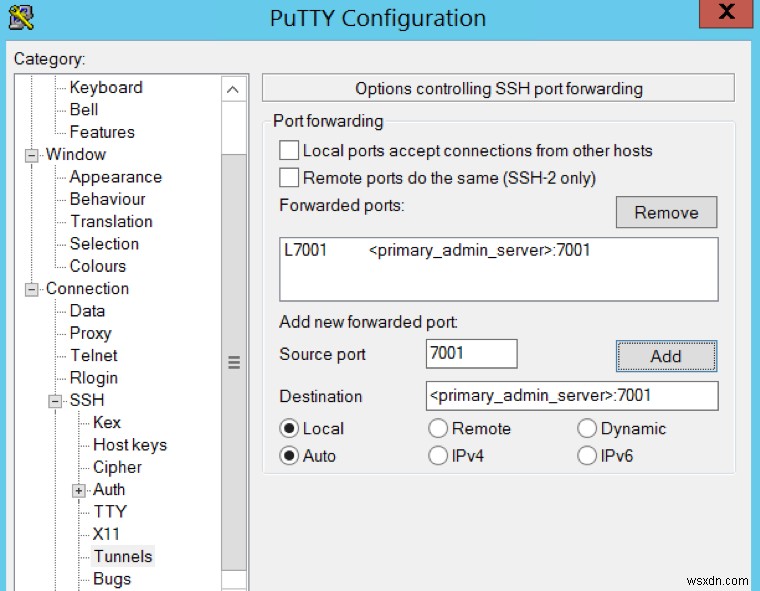
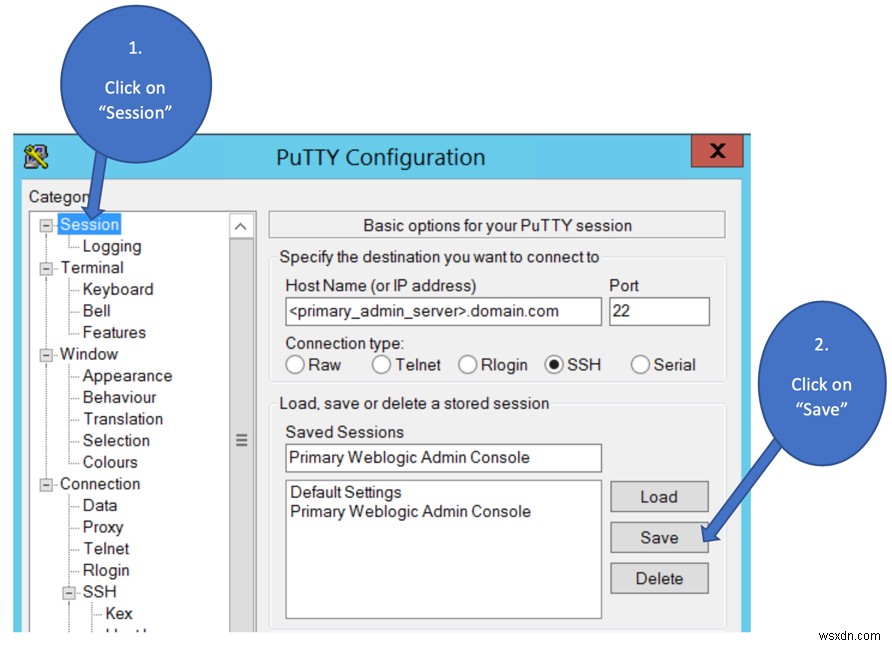
Bước 3: Lưu cài đặt
Trong panel bên trái, nhấp Session và nhấp Save.
Bước 4: Xác thực tunneling
-
Đăng nhập vào PuTTY với tư cách application OS user đến primary administration server của bạn.
-
Mở trình duyệt web để truy cập
https://localhost:7001/console.
Sau khi thiết lập SSH tunneling từ client UNIX hoặc Windows® của bạn, bạn có thể truy cập an toàn WLS Administration Console và Fusion Middleware Control. Khởi chạy trình duyệt từ client của bạn và kết nối với URL quản trị.
Trên client Windows, bạn có thể sử dụng một trong các executable SSH sau:
-
Windows 10: OpenSSH
sshtừ Microsoft: Nếu bạn sử dụngssh, hãy làm theo cú pháp chosshnhư trong ví dụ trước. -
Windows 7:
plinktừ PuTTY: Nếu bạn sử dụngplink, hãy sử dụng lệnh sau:C:\> plink.exe -N -L localhost:<WLS_admin_port>:<primary-apptier>:<WLS_admin_port> <OS_user>@<primary-apptier>Ví dụ, nếu cổng Oracle WebLogic Server Administration là
7001, và OS user làoracleuser, hãy sử dụng lệnh sau:C:\> plink.exe -N -L localhost:7001:<primary-apptier>:7001 oracleuser@<primary-apptier>
Kết luận:
SSH tunneling giúp bạn truy cập WLS Administration console từ thiết bị Windows cục bộ, nơi EBS hạn chế tất cả truy cập đến WLS Administration server cho các thiết bị khác. Bạn không cần bất kỳ phần mềm bổ sung nào ngoài PuTTY để thiết lập SSH tunnel.
Tìm hiểu thêm về Dịch Vụ Dữ Liệu của Rackspace.
Sử dụng tab Phản Hồi để đưa ra bình luận hoặc đặt câu hỏi. Bạn cũng có thể nhấp vào Sales Chat để trò chuyện ngay và bắt đầu cuộc hội thoại.