
Bài viết này đưa ra tổng quan về các thành phần là một phần của mạng Oracle® Cloud Infrastructure (OCI).
Giới thiệu
Mạng OCI bao gồm các thành phần sau:
- Virtual Cloud Network
- Subnet
- Virtual network interface card
- Security Lists
- Route tables
- Route rules
Virtual Cloud Network
Bạn cần tạo một Virtual Cloud Network (VCN) trước khi khởi chạy instance để làm việc trong mạng OCI. VCN giống như mạng trung tâm dữ liệu truyền thống và bao gồm subnet, route table và gateway.
VCN nằm trong một region đơn lẻ nhưng có thể xuyên qua nhiều availability domain (AD) bao phủ một khối CIDR IPv4 Classless Inter-Domain Routing (CIDR) đơn lẻ, liên tục. Khi bạn xóa VCN, bạn nên xóa các gateway đính kèm và đảm bảo các subnet trống.
VCN tự động đi kèm với các thành phần mặc định sau mà bạn không thể xóa:
- Route table, không có rule
- Security list, với rule mặc định
- Dynamic Host Configuration Protocol (DHCP) options, với giá trị mặc định.
Mỗi subnet bạn tạo có các thành phần sau liên kết với nó:
- Một route table
- Một hoặc nhiều security lists
- Một bộ DHCP options
Nếu bạn không chỉ định các thành phần trước đó, subnet sẽ tự động sử dụng các thành phần VCN mặc định.
Subnet
Subnet là một phân vùng của VCN và có thể là một AD cụ thể hoặc khu vực (regional). Oracle khuyên nên sử dụng regional subnet vì chúng linh hoạt hơn.
Bạn có thể có nhiều subnet trong một AD sử dụng cùng route table, security lists và DHCP options. Subnet chứa virtual network interface cards, được đính kèm vào các instance. Mỗi subnet có một dải IP liên tục, và các dải IP không thể chồng chéo.
Bạn có thể chỉ định subnet là một trong các lựa chọn sau:
- Private: Instance chứa địa chỉ IP riêng được gán cho VNIC.
- Public: Instance có cả địa chỉ IP riêng và công khai được gán cho VNIC.
Trong sơ đồ sau, các AD mỗi cái có một hoặc nhiều trung tâm dữ liệu nằm trong một region (khu vực địa lý cục bộ). Region bao gồm ba availability domain.
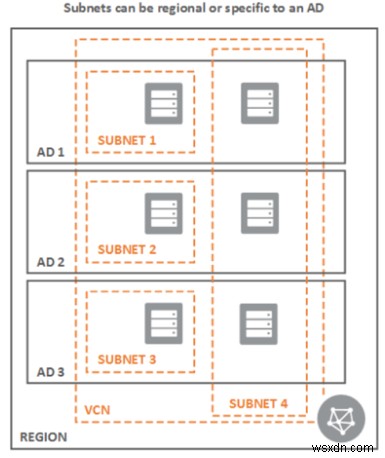
Nguồn: https://docs.cloud.oracle.com/en-us/iaas/Content/Network/Tasks/managingVCNs.htm
Virtual network interface card
Virtual network interface card (VNIC) cho phép instance kết nối với VCN và xác định cách instance kết nối với endpoint bên trong và bên ngoài VCN.
VNIC chính được đính kèm vào mỗi instance khi khởi chạy, và bạn không thể xóa nó. Bạn có thể đính kèm VNIC phụ và xóa chúng từ instance hiện có nằm trong cùng availability domain với VNIC chính.
Security lists
Security lists là các quy tắc tường lửa ảo cho VCN và cung cấp thông tin về các loại lưu lượng sau:
- Ingress: Lưu lượng đến
- Egress: Lưu lượng đi
Có hai loại rule:
- stateful: Sử dụng theo dõi kết nối cho bất kỳ lưu lượng nào khớp với rule đó
- stateless: Không sử dụng theo dõi kết nối cho bất kỳ lưu lượng nào khớp với rule đó
Các quy tắc bảo mật được thực thi ở cấp instance, mặc dù chúng được liên kết ở cấp subnet.
Route tables
Sử dụng route tables để gửi lưu lượng ra khỏi VCN, bao gồm các route rule với các yếu tố sau:
- Destination CIDR Routing
- Targets cho lưu lượng khớp với CIDR đó
Route rules
Bạn không cần route rules để cho phép lưu lượng trong chính VCN.
Các loại target cho phép cho route rules bao gồm:
Dynamic routing gateway
Dynamic routing gateway định tuyến lưu lượng mạng riêng giữa VCN của bạn và mạng on-premises bằng cách sử dụng IPSec VPN, FastConnect, hoặc VCN peered trong region khác.
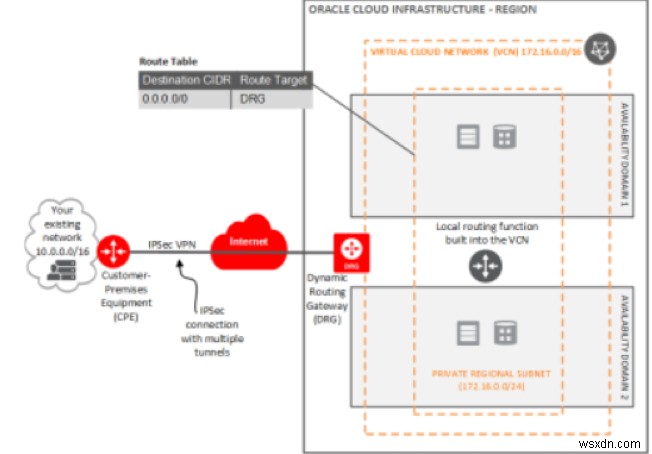
Nguồn hình ảnh: https://docs.cloud.oracle.com/en-us/iaas/Content/Network/Tasks/overviewIPsec.htm
Internet gateway
Sử dụng Internet gateway cho public subnet truy cập Internet trực tiếp. Public subnet phải có route table và sử dụng security list để kiểm soát lưu lượng vào và ra khỏi tài nguyên. Internet gateway hỗ trợ kết nối được khởi tạo từ trong VCN và từ Internet, chẳng hạn như từ web server.
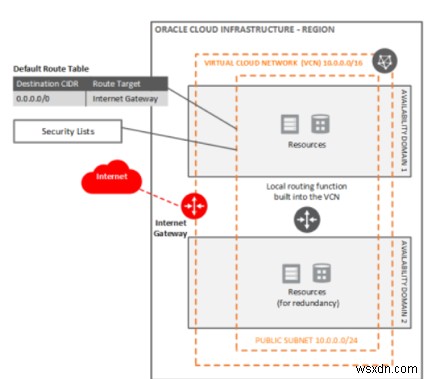
Nguồn hình ảnh: https://docs.cloud.oracle.com/en-us/iaas/Content/Network/Tasks/managingIGs.htm
Network Address Translation gateway
Sử dụng Network Address Translation (NAT) gateway cho tài nguyên có các đặc điểm sau:
- Không có địa chỉ IP công khai
- Cần truy cập ra Internet outbound
- Không thể nhận kết nối inbound được khởi tạo từ Internet
Địa chỉ IP công khai được gán tự động cho NAT gateway, và bạn không thể chọn hoặc sử dụng địa chỉ IP công khai dành riêng. Hệ thống cơ sở dữ liệu cần tải bản vá từ Internet có thể sử dụng NAT gateway.
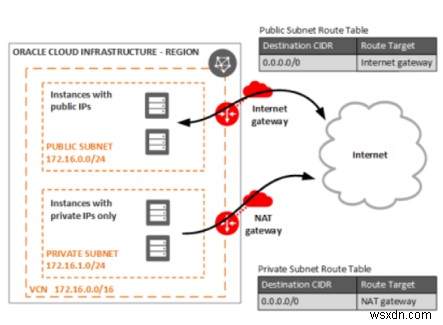
Nguồn hình ảnh: https://docs.cloud.oracle.com/en-us/iaas/Content/Network/Tasks/NATgateway.htm
Service gateway
Sử dụng service gateway cho subnet cần truy cập riêng vào các dịch vụ Oracle, chẳng hạn như autonomous database.
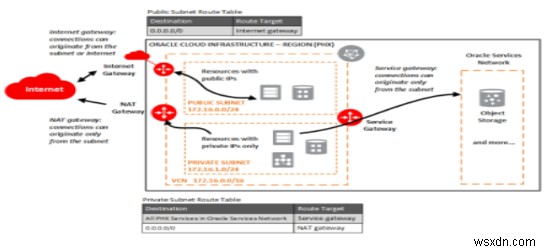
Nguồn hình ảnh: https://docs.cloud.oracle.com/en-us/iaas/Content/Network/Tasks/servicegateway.htm
Local Peering gateway
Các subnet cần truy cập riêng vào VCN peered trong cùng region giao tiếp bằng cách sử dụng địa chỉ IP riêng. Hai VCN trong mạng peering không thể có CIDR chồng chéo.
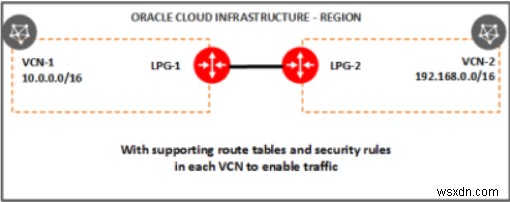
Nguồn hình ảnh: https://docs.cloud.oracle.com/en-us/iaas/Content/Network/Tasks/localVCNpeering.htm
Kết luận
Thiết lập mạng OCI của bạn bằng cách tạo VCN, subnet, internet gateway, NAT gateway, service gateway với các quy tắc security list cơ bản. Chỉ trong vài bước được hướng dẫn bởi wizard console Virtual Networking QuickStart, bạn có thể nhanh chóng tạo VCN và các thành phần khác được mô tả trong bài viết này.
Kết luận
Tìm hiểu thêm về Cơ Sở Dữ Liệu.
Sử dụng tab Phản Hồi để đưa ra bình luận hoặc đặt câu hỏi. Bạn cũng có thể nhấp vào Sales Chat để trò chuyện ngay và bắt đầu cuộc hội thoại.