
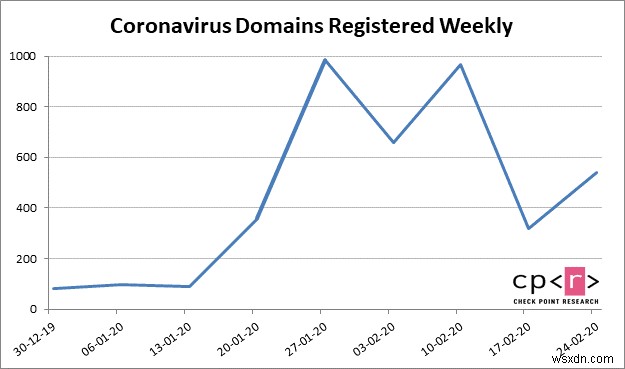
Sự bùng phát coronavirus không ngừng đã làm gián đoạn kinh doanh trên toàn cầu, nhưng không hề cản trở tội phạm mạng. Không có dấu hiệu cho thấy họ chậm lại, tuy nhiên, tội phạm mạng đang nỗ lực mọi cách có thể để kiếm tiền từ đại dịch này.
Vào tháng 1, tin tặc sử dụng email coronavirus để lan truyền mã độc Emotet và bây giờ họ đang sử dụng bản đồ đại dịch coronavirus toàn cầu để lan truyền mã độc AZORult.
Tin tặc đang làm gì lần này?
Sự lan truyền thảm họa của SARS-COV II gây ra COVID-19 đang cho tin tặc cơ hội tấn công mạng.
Khi coronavirus trở thành đại dịch, mọi người muốn biết – nó đang lan truyền và lây nhiễm người nhanh như thế nào trên toàn cầu. Điều này có nghĩa là tin tặc đang nhắm mục tiêu và lừa dối mọi người bằng bản đồ giả bằng cách cung cấp thông tin về COVID-19 ở mặt trước bằng cách lan truyền mã độc ở nền sau.
Một số tổ chức như Johns Hopkins’ và những tổ chức khác đã phát triển bảng điều khiển để cung cấp thông tin về coronavirus COVID-19. Nhưng tội phạm mạng đang sử dụng mã độc Trickbot xấu xí để khai thác nỗi sợ coronavirus.
Tin tặc sử dụng bảng điều khiển COVID-19 để lây nhiễm hệ thống như thế nào?
Một nhà nghiên cứu bảo mật Shai Alfasi tại Reason Labs đã tiết lộ cách các tác nhân đe dọa đang tận dụng tình huống này và tạo ra bản đồ coronavirus giả aka bảng điều khiển giống như Johns Hopkins. Tất cả điều này liên quan đến việc sử dụng mã độc AZORult để đánh cắp và thu thập thông tin như tên người dùng, mật khẩu, chi tiết thẻ tín dụng và dữ liệu khác được lưu trữ trong trình duyệt.
Nói đơn giản, không giống như các bảng điều khiển chính thống, các bảng điều khiển giả này nhắc người dùng tải xuống một tệp Win32 EXE nhỏ nhúng một tệp tên Corona-virus-Maps.com.exe.
Nhấp đúp vào tệp hiển thị thông tin về COVID-19 dẫn đến xâm phạm hệ thống và đánh cắp tất cả thông tin đã lưu.
Để làm cho nó trông thật ở giữa, tin tặc hiển thị bản đồ nhiễm bệnh tương tự Đại học John Hopkins.
Trong ngăn bên trái, nó hiển thị biểu diễn địa lý về số ca xác nhận trong khi bên phải bạn có thể thấy số ca hồi phục và tử vong cho đến nay.
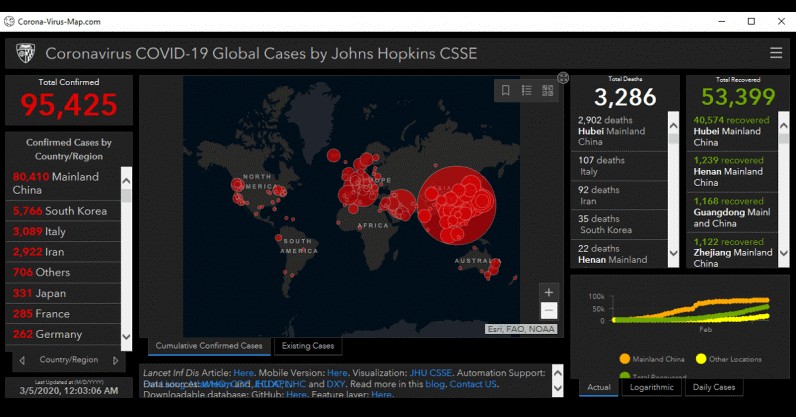
Img src: reason security
Sử dụng các thủ đoạn giả mạo này, AZORult thu thập thông tin mật. Hơn nữa, tệp nhị phân độc hại này có khả năng tạo tài khoản quản trị bí mật trên máy bị xâm phạm để cho phép kết nối qua giao thức máy tính từ xa và thu thập thông tin.
Thông tin nào đang bị rủi ro?
Tin tặc đang sử dụng bản đồ COVID-19 để đánh cắp thông tin như tên người dùng, mật khẩu, số thẻ tín dụng, và thông tin khác được lưu trữ trong trình duyệt của bạn.
Hệ thống nào bị nhiễm?
Hiện tại, chỉ máy Windows bị ảnh hưởng bởi mã độc. Tuy nhiên, có suy đoán kẻ tấn công sớm sẽ ảnh hưởng đến các hệ thống khác vì tin tặc đang làm việc trên phiên bản mới của mã độc này.
Dấu hiệu Nhiễm là gì?
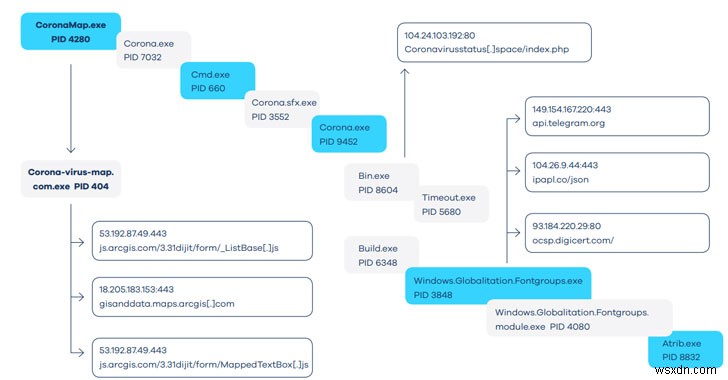
Khi Corona-virus.Map.Com.exe được thực thi, nó tạo ra các tệp .exe trùng lặp và nhiều Bin.exe, Windows.Globalization.fontgroups.exe, và Build.exe. Ngoài ra, một số đăng ký dưới ZoneMap và LangaugeList cũng bị thay đổi.
Đây có phải là mối đe dọa mới?
Mối đe dọa được thiết kế để đánh cắp thông tin liên quan đến AZORult, một phần mềm đánh cắp thông tin xuất phát từ năm 2016. Phần mềm này có khả năng đánh cắp thông tin như tên người dùng, mật khẩu, lịch sử duyệt web, chi tiết tài chính, cookie và khóa tiền mã hóa được lưu trữ trên máy tính. Hơn nữa, nó có thể lây nhiễm máy với mã độc khác.
Với thông tin thu thập được, tội phạm mạng đánh cắp dữ liệu nhạy cảm và sử dụng nó cho lợi ích riêng của họ.
Ngoài ra, một biến thể mới của AZORult đã được phát hiện cài đặt tài khoản quản trị bí mật trên máy tính của bạn để thực hiện tấn công từ xa.
Tin tặc Đánh cắp Dữ liệu Như Thế Nào?
Việc tải tĩnh các API liên quan đến nss3.dll đã được Alfasi quan sát. Các API giúp giải mã mật khẩu đã lưu. Đây là một phương pháp rất phổ biến và dấu hiệu nhận dạng của mã độc AZORult. Dữ liệu được thu thập từ trình duyệt bị xâm phạm được chuyển đến thư mục C:\Wndows\Temp sau đó mã độc trích xuất dữ liệu, tạo ID duy nhất cho máy bị nhiễm, mã hóa dữ liệu và sau đó thực hiện giao tiếp C2.
Bạn Nên Làm Gì để An toàn?
Chắc chắn, quan trọng là cập nhật thông tin về coronavirus, nhưng khi làm như vậy, người ta không nên quên sử dụng các bảng điều khiển đã xác minh và công cụ bảo mật như Advanced System Protector.
Tin tặc sẽ làm mọi thứ có thể để lấy dữ liệu của bạn. ’Đó là bạn cần thực hiện các bước để bảo mật dữ liệu và được bảo vệ.
Ngoài ra, để xác định các trang web giả mạo này, hãy kiểm tra URL hoặc chi tiết nếu không khớp với bất kỳ bảng điều khiển coronavirus hợp pháp nào, hãy thoát khỏi chúng ngay lập tức. Cũng vậy, nếu bạn được yêu cầu tải xuống bất kỳ tệp nào hoặc cài đặt bất kỳ ứng dụng nào để theo dõi coronavirus, đừng bao giờ tin vào nó. Đây là cách để lan truyền mã độc.
Với điều này, rõ ràng tội phạm mạng sẽ không dừng lại, và họ sẽ khai thác mọi cơ hội để đánh cắp thông tin. Vì vậy, cách duy nhất để an toàn là nhớ các mẹo bảo mật khi tìm kiếm bất kỳ thông tin nào. Quan điểm của bạn về điều này như thế nào?
Bạn có nghĩ rằng những gì tội phạm mạng đang làm là sai? Hay bạn nói nên khai thác mọi cơ hội họ có để kiếm tiền? Hãy cho chúng tôi biết suy nghĩ của bạn trong phần bình luận.