
Diệt virus được cài để bảo vệ thiết bị khỏi mối đe dọa và mã độc. Nhưng nếu "người cứu cánh" biến thành "kẻ phản diện"? Nếu phần mềm diệt virus của bạn "lật ngửa"? Nếu nó chống lại chính điều nó được thiết kế để bảo vệ? Nếu nó biến thành Ultron – thí nghiệm của Iron Man và Hulk tạo ra người cứu nhân loại nhưng sai lầm?
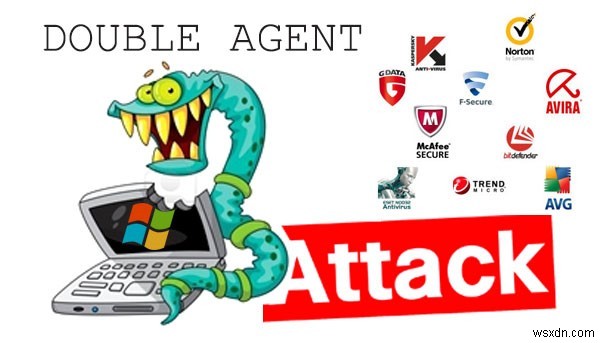
Theo Cybellum – công ty an ninh mạng Israel, cuộc tấn công sử dụng Microsoft Application Verifier (công cụ xác minh runtime cho code unmanaged) làm lợi thế để chèn code thao túng phần mềm, được đặt tên là Tấn công Double Agent (Double Agent Attack). Diệt virus thu hút toàn bộ sự chú ý của cuộc tấn công này vì có quyền truy cập đặc quyền cao hơn tất cả phần mềm khác trên hệ thống. Do cuộc tấn công này, phần mềm diệt virus của chúng ta có thể quay lưng tấn công hệ thống và bị hacker thao túng.
Slava Bronfman, CEO Cybellum tuyên bố: "Bạn cài diệt virus để bảo vệ, nhưng thực tế bạn đang mở một vector tấn công mới trên máy tính". Hacker thường cố gắng trốn tránh diệt virus, nhưng bây giờ thay vì chạy trốn, họ có thể tấn công trực tiếp diệt virus. Và một khi kiểm soát được, họ thậm chí không cần gỡ cài đặt. Chỉ cần để nó chạy yên lặng."
Khi cuộc tấn công bung nóng, mã độc chiếm ưu thế và cho phép hacker kiểm soát. Khi hacker kiểm soát diệt virus, họ có thể thao túng code và dùng phần mềm bất kỳ cách nào. Nếu thành công, trộm cắp thông tin riêng tư hoặc dữ liệu chỉ là "miếng bánh". Trong trường hợp xấu nhất, hacker có thể mã hóa file hệ thống hoặc thậm chí format ổ cứng.
Xem thêm: 10 Phần mềm diệt virus tốt nhất cho Windows 10, 8, 7
Khi hệ thống bị tấn công, không có cách nào khác, khởi động lại hoặc gỡ cài đặt/cài lại phần mềm sẽ không hiệu quả.
"Tấn công Double Agent cho phép kẻ tấn công kiểm soát AV mà không bị phát hiện, trong khi duy trì ảo tưởng AV đang hoạt động bình thường," – Slava Bronfman, đồng sáng lập và CEO Cybellum.
"Khi phát hiện tấn công này, chúng tôi cố gắng hiểu tác động và hạn chế, và nhanh chóng nhận ra nó không có hạn chế," – Michael Engstler, CTO Cybellum. "Thực tế bạn có thể dùng nó để chèn bất kỳ tiến trình nào, nên khi hiểu ra đó là vấn đề lớn."
Các nhà phát triển tất cả chương trình diệt virus bị ảnh hưởng (Avast, AVG, Avira, Bitdefender, Trend Micro, Comodo, ESET, F-Secure, Kaspersky, Malwarebytes, McAfee, Panda, Quick Heal, Norton) đã được thông báo và đang làm việc phát hành bản vá khắc phục sự cố.
Microsoft đã phát triển kỹ thuật Protection Process 3 năm trước. Nó bảo vệ chương trình diệt virus khỏi việc ghi đè code không có xác thực hợp lệ và chặn thành công Double Agent. Ngoài Windows Defender, chưa ai khác triển khai quy trình này. Đã đến lúc mọi chương trình diệt virus khác bắt đầu dùng kỹ thuật này để bảo vệ chương trình của mình.
Xem thêm: Advanced System Protector: Cứu cánh cuối cùng chống mã độc
Malwarebytes, AVG, Trend Micro, Kaspersky và Avast đã phát hành bản vá khắc phục lỗ hổng này.
Norton và Comodo xác nhận phần mềm của họ đã làm cho tấn công này vô hiệu. Symantec tuyên bố: "Chúng tôi đã phát triển và triển khai thêm bảo vệ phát hiện và chặn cho người dùng trong trường hợp không chắc chắn họ bị nhắm mục tiêu."
Sớm muộn gì, tất cả chương trình diệt virus sẽ phát hành bản sửa lỗi khắc phục mối đe dọa này. Nhưng nó để lại câu hỏi lo ngại: nếu chương trình diệt virus dễ bị tổn thương trước cuộc tấn công tiếp theo, chúng ta ở đâu? Sự thật đau đớn nhưng khó chịu này có thể rung chuyển nền tảng niềm tin do các chương trình diệt virus xây dựng. Để đảm bảo không bao giờ xảy ra lại, họ phải đi thêm một dặm và kiểm tra mối đe dọa sắp tới trước khi thiệt hại xảy ra.
Bạn nghĩ sao? Hãy cho chúng tôi biết trong phần bình luận!