
Nếu hỏi firewall làm gì, hầu hết trả lời: "giữ an toàn". Không sai, nhưng đơn giản hóa quá khái niệm firewall. Những gì nó làm để an toàn và cách nó hoạt động quan trọng hơn khi hiểu phần mềm bí ẩn này. Bạn có nhận thấy firewall có 2 bộ "quy tắc": inbound và outbound. Chúng có nghĩa gì? Bạn thực sự cần cả hai? Chúng ta thảo luận và khám phá điều bạn nên biết về khái niệm này trong mọi OS: Windows, Linux, hay Mac OS.
Inbound Và Outbound Có Nghĩa Gì?
Các thuật ngữ mô tả những gì chúng quản lý.
Inbound rules quản lý gói tin vào máy tính từ internet. Khi firewall chặn inbound packets trên port/app, nó chỉ chặn thứ vào máy qua port cụ thể. Nếu có inbound rule chặn app, firewall xác định port app mở để truyền gói tin và chặn tất cả truyền nhập trên port đó.
Outbound rules quản lý gói tin ra khỏi máy tính. Khi áp dụng outbound rule, tư duy giống inbound rule, khác là outbound block bảo firewall kill gói tin ra khỏi máy qua port cụ thể.
Chỉ logic có inbound protection, vì không muốn gói tin xấu vào máy. Nhưng có cần outbound protection?
Tại Sao Outbound Protection Tồn Tại
Gói tin ra khỏi máy có thể hại bạn. Nếu app, không經同意 bạn, gửi gói tin chứa dữ liệu thẻ tín dụng hoặc mật khẩu, bạn tự暴露 mà không hay. Một số virus làm vậy và gây hại thực sự. Tuy nhiên, có lập luận hợp lý tại sao không cần outbound protection.
Tại Sao Outbound Protection Có Thể Không Cần Thiết
Khi Windows Firewall hỏi chặn app hay cho truy cập internet, nó tạo inbound rule dựa trên input bạn.
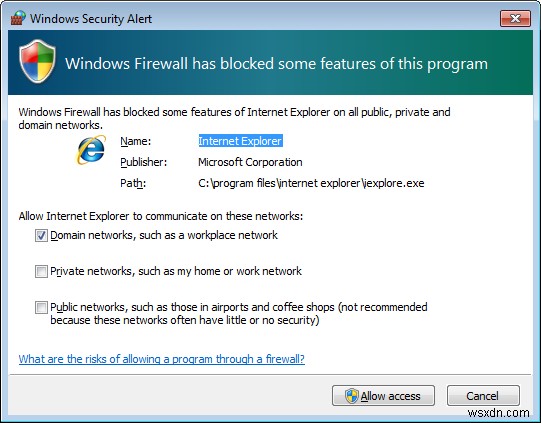
Firewall mặc định hầu hết Linux distro phải cấu hình thủ công, công sức lớn cho user mới. Để bài viết đơn giản, chỉ dùng Windows firewall làm ví dụ. MTE đã có nhiều info về iptables, firewall Linux mặc định hầu hết distro.
Vậy Windows firewall chặn app cơ trên inbound. Tại sao quan trọng?
Có lẽ vì outbound blocking trở nên dư thừa trường hợp này. Giải thích: Nếu nhiễm virus gửi thông tin, nó hiếm khi gửi ngay mà không trước đó thiết lập kết nối với "master", cũng cần inbound access (nhận xác nhận server kết nối). Có virus gửi info qua protocol không kết nối như UDP. Khác lợi dụng lỗ hổng firewall outbound để unbind khỏi rule bạn cấu hình. Cách phổ biến nhất chúng vượt rule firewall: gắn vào app khác trong hệ thống, gửi thông tin qua Winsock (network socket Windows cho kết nối server internet và tương tác).
Nếu bạn lo virus, nên xem antivirus. Firewall không làm gì trừ khi writer virus rất ngu và lười. Cũng, hầu hết virus không cần kết nối internet proper để phá hoại hệ thống. Chỉ một số virus chỉ hoạt động trên internet (như Trojan horses).
Ngoài ra, nếu thực sự muốn thêm lớp bảo vệ, không cần firewall thứ 3. Windows Firewall làm outbound rules tốt.
Kết Luận?
Outbound firewall có dùng, dù tôi nói gì. Ví dụ: ngăn app "gọi về nhà". Reader kỹ thuật hơn của MTE liên quan đến việc outbound rules quan trọng trong nhiều trường hợp phải ngăn app (không phải malware) truy cập internet. Tuy nhiên, user gia đình thường không cần lo cơ chế outbound firewall. Inbound rule đủ, kết hợp antivirus mạnh.
Muốn trả lời câu hỏi, để bình luận, ai đó sẽ trả lời.