
Đăng ngày 5 tháng 11 năm 2025, 5:00 PM EST
Kinh nghiệm xuất bản công nghệ của Afam từ 2018, khi anh làm việc cho Make Tech Easier. Qua nhiều năm, anh xây dựng danh tiếng với hướng dẫn chất lượng cao, review, mẹo và bài giải thích, bao gồm Windows, Linux, và công cụ mã nguồn mở. Công việc anh xuất hiện trên các trang web hàng đầu như Technical Ustad, Windows Report, Guiding Tech, Alphr, và Next of Windows.
Anh cử nhân Khoa học Máy tính và là người ủng hộ mạnh mẽ quyền riêng tư và bảo mật dữ liệu, với vài mẹo, video và hướng dẫn về chủ đề xuất bản trên kênh YouTube Fuzo Tech.
Khi không làm việc, anh thích dành thời gian với gia đình, đạp xe, hoặc chăm sóc vườn.
Tôi từng tự khóa mình khỏi tệp tin bằng một lệnh gõ sai đơn giản. Đó là lần đầu tôi làm hỏng cài đặt Linux của mình, và đó là vì tôi không hiểu quyền hạn (permissions). Khi nhìn vào terminal, tôi cảm thấy như một khách trong chính hệ thống của mình. Khoảnh khắc đó dạy tôi rằng trên Linux, kiểm soát (control) là được kiếm được, không phải cho sẵn, và tôi cần trả giá DIY của việc dùng Linux.
Khi bạn làm chủ cách Linux xử lý tệp — ai có thể đọc, viết, hoặc thực thi — bạn trở thành admin Linux thực thụ. Tôi đã làm chủ một số lệnh quyền Linux, và đây là những lệnh terminal hàng đầu tôi khuyên bạn.
chmod
Kiểm soát ai có thể đọc, viết, hoặc thực thi tệp
Sau khi học tại sao một script nhất định từ chối chạy, tôi bắt đầu dùng lệnh "chmod" thường xuyên hơn. Tất cả tệp Linux có cấp độ quyền: read (r), write (w), và execute (x). Nếu bạn chạy lệnh chmod +x theo sau bởi tên script, hệ thống sẽ thực thi tệp như một chương trình.
chmod cũng cho phép bạn thay đổi quyền theo số. chmod 755 filename cho owner toàn quyền (rwx) và người khác read và execute (r-x). Sau khi gặp thông báo "Permission denied" đầu tiên, lệnh này có thể trở thành muscle memory.
Tôi dùng lệnh chmod -R 755 folder khi thiết lập script trong thư mục dự án. Nhưng hãy cẩn thận với cờ -R, vì nó áp dụng thay đổi quyền đệ quy cho mọi tệp và thư mục trong cây. Cũng, áp dụng 755 đệ quy có thể vô tình đặt bit execute trên tệp thường.
chown
Chủ hữu tệp như một admin
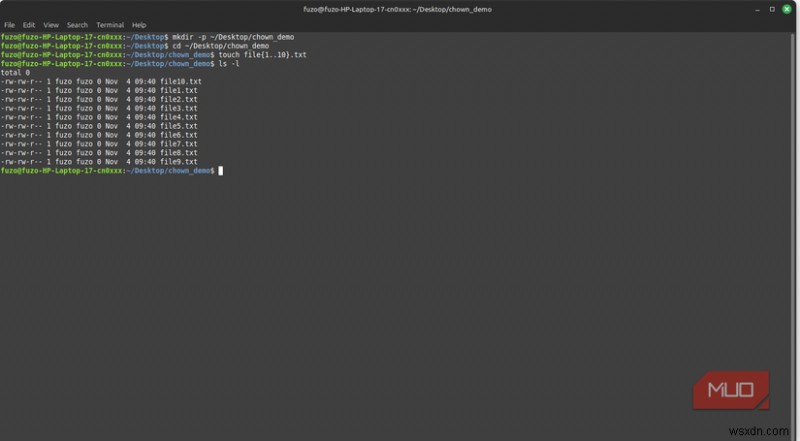
"chown" là lệnh cứu tôi khi tôi copy tệp giữa ổ đĩa và không thể truy cập chúng sau đó. Nó trực tiếp ảnh hưởng truy cập bằng cách thay đổi chủ sở hữu tệp hoặc thư mục. Định dạng cơ bản: sudo chown user:group filename.
Bạn sẽ cần nó sau khi di chuyển dữ liệu quan trọng hệ thống hoặc khôi phục backup. Ví dụ, khi tôi cần web server (Apache) đọc một thư mục, tôi dùng lệnh sudo chown -R www-data:www-data /path/to/project, nơi www-data là user và group dành riêng cho web server Apache.
Lời khuyên của tôi là dùng cẩn thận, đặc biệt nếu bạn bao gồm cờ recursive. Thay đổi chủ sở hữu sang user khác hoặc root có thể ngăn user gốc chỉnh sửa tệp nếu không có sudo.
umask
Đặt quyền mặc định cho tệp mới
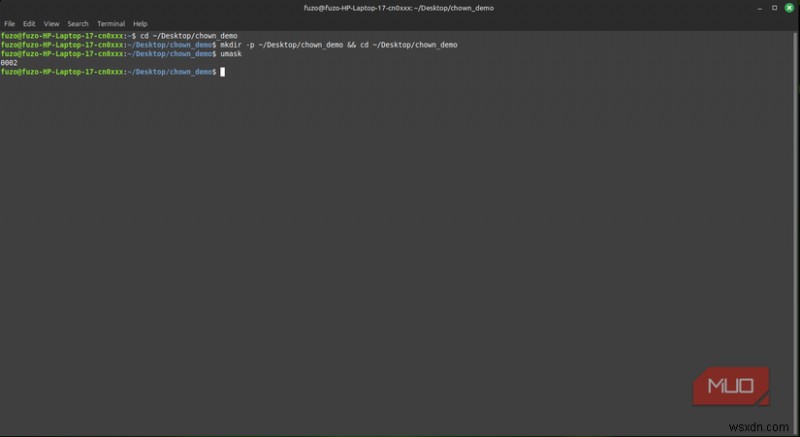
Trên Linux, umask định nghĩa cách tệp và thư mục mới thừa hưởng quyền truy cập. Linux dùng giá trị umask hiện tại để xác định quyền nào bị mask (loại bỏ) từ quyền cơ sở. Lệnh umask cho bạn xem hoặc thay đổi cài đặt này cho phiên hiện tại.
Giá trị umask mặc định thường là 0022, và nó loại bỏ quyền write từ user "group" và "other". Bạn có thể gõ umask để xem giá trị hiện tại, và lệnh như umask 0027 sẽ thay đổi nó cho phiên hiện tại. Cài đặt này làm tệp mới an toàn hơn, thường chặn truy cập từ user khác hoặc bất kỳ ai ngoài group của bạn.
Bạn có thể cân nhắc đặt umask tùy chỉnh trong tệp cấu hình (như .bashrc) để tạo baseline privacy bền vững. Dùng tinh chỉnh đơn giản này sẽ cải thiện bảo mật trong môi trường chia sẻ bằng cách tự động áp dụng mặc định an toàn cho tất cả script và log mới của bạn.
sudoers
Cấp hoặc hạn chế đặc quyền admin an toàn
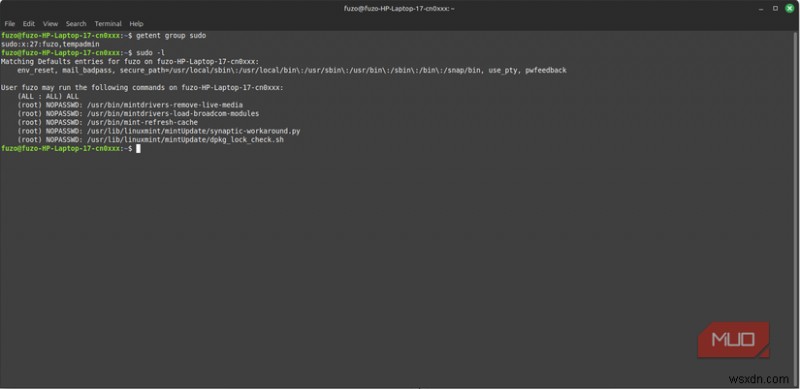
Người ta có thể tranh luận bạn chỉ trở thành admin Linux thực thụ sau khi chỉnh sửa thành công tệp sudoers. Tệp /etc/sudoers của bạn quyết định ai có quyền sudo và họ có thể chạy lệnh nào. Theo quy tắc, tôi luôn chỉnh sửa nó với sudo visudo để ngăn lỗi cú pháp có thể khóa tôi ra ngoài.
Trên Linux Mint, nếu tôi cần cấp quyền admin cho user khác, tôi dùng lệnh sudo usermod -aG sudo username. Điều này sạch và an toàn hơn chỉnh sửa tệp thủ công, dù bạn có thể cần quyền lệnh cụ thể cho setup nâng cao.
Lưu ý một số distro dùng tên group khác ngoài sudo (như "wheel" trên Fedora).
Linux có mô hình bảo mật vững chắc, vì vậy hãy cẩn thận khi chỉnh sudoers. Một entry sai có thể gỡ bỏ quyền root của bạn, nhưng khi dùng đúng, bạn có thể tự động hóa tác vụ admin một cách sạch sẽ.
groups
Xem bạn thuộc vòng truy cập nào
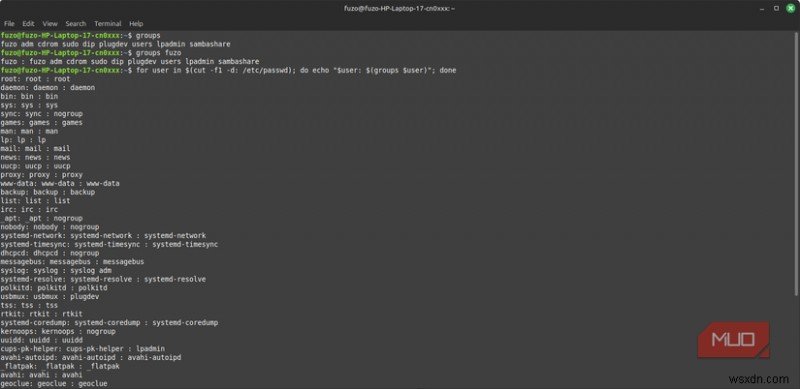
Group trên Linux định nghĩa bạn có thể truy cập gì và cho bạn biết bạn ở đâu trong hệ thống phân cấp. Ví dụ, nếu tôi chạy lệnh groups afam, nó có thể trả về afam sudo adm lp, cho thấy tôi là user có đặc quyền admin và có quyền truy cập máy in.
Chạy lệnh sudo usermod -aG project afam có thể tạo khác biệt lớn nếu tôi tham gia dự án mới. Nó cho phép tôi chạy script và chỉnh tệp cùng đồng đội mà không cần sudo cho mỗi lệnh.
Tôi dùng lệnh groups nhiều khi cấu hình Docker hoặc máy ảo để cấp cho user quyền cần thiết chạy daemon hoặc truy cập thiết bị phần cứng. Hiểu lệnh này cho phép quy trình làm việc mượt mà hơn và ít rào cản do quyền gây ra.
id
Xác định bản thân với hệ thống
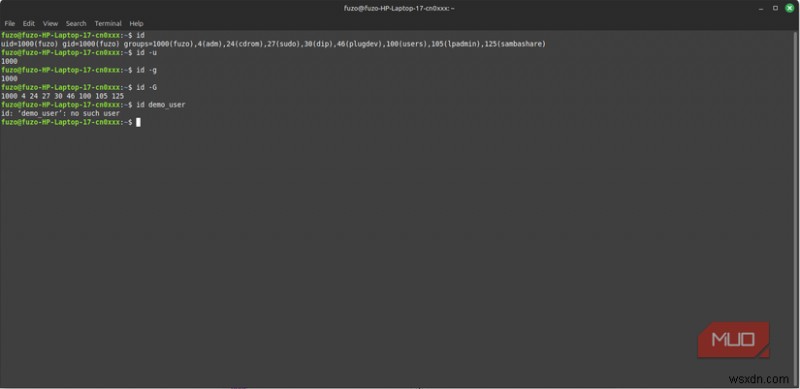
Lệnh id cho bạn thấy bạn là ai đối với hệ thống, điều cần thiết trước khi sửa quyền. Chỉ chạy lệnh id sẽ hiển thị user ID (UID), group ID (GID), và liệt kê tất cả group bạn thuộc về. Mặc dù nó không trực tiếp gán nhãn loại user, UID của bạn có thể suy ra bạn rơi vào loại nào trong 4 loại user Linux chính.
Tôi dựa vào lệnh khi cần debug vấn đề truy cập. Vì vậy nếu thư mục chia sẻ nhất định không mở, tôi có thể dùng id để xem user của tôi khớp với owner hoặc group không, xác nhận xem vấn đề "permission denied" là về danh tính hay quyền.
Tôi ghép "id" với cờ "-u" và "-g" để có bức tranh rõ hơn về quyền sở hữu tệp. Cờ "-u" hiển thị UID số của tôi, và "-g" hiển thị GID. Dù id không phải lệnh glamorous (lộng lẫy), biết danh tính của bạn thường là nửa giải pháp khi tôi đâm vào rào cản.
Từ user đến admin: nơi kiểm soát thực sự bắt đầu
Tôi đã thấy vài người bỏ Linux cho Windows, và thiếu hiểu biết về quyền Linux có thể góp phần vào ma sát đẩy họ đi. Tất cả lệnh tôi chia sẻ cho thấy hệ thống nhìn bạn như thế nào và các điều khiển bạn có. Chúng quan trọng trên Linux vì bạn sẽ gặp lỗi "Permission denied" nhiều hơn bạn nghĩ.
Bây giờ bạn có thể ngừng cảm thấy e ngại trước Linux và phát triển trong hệ sinh thái đặt kiểm soát gần như tuyệt đối trở lại tay bạn.