
Sau khi cài đặt các bản cập nhật bảo mật Windows phát hành sau tháng 5 năm 2018, bạn có thể gặp lỗi CredSSP encryption oracle remediation trong quá trình kết nối RDP đến máy chủ hoặc máy tính Windows từ xa trong các trường hợp sau:
- Bạn đang cố gắng kết nối đến màn hình nền từ xa của một máy tính với phiên bản Windows cũ gần đây được cài đặt (ví dụ: Windows 10 RTM, hoặc build 1709 hoặc cũ hơn, Windows Server 2012 R2, Windows Server 2016), trên đó các bản cập nhật bảo mật Windows mới nhất chưa được cài đặt;
- Bạn đang cố gắng kết nối qua RDP đến một máy tính chưa cài đặt bản cập nhật Microsoft trong thời gian dài;
- Máy tính từ xa chặn kết nối RDP vì các bản cập nhật bảo mật cần thiết bị thiếu trên máy tính của bạn.
Hãy thử hiểu lỗi RDP CredSSP encryption oracle remediation có nghĩa là gì và cách khắc phục nó.
Vì vậy, khi cố gắng kết nối với RemoteApp trên máy chủ RDS chạy Windows Server 2016/2012 R2/2008 R2, hoặc đến màn hình nền từ xa của người dùng khác bằng giao thức RDP (trên Windows 10, 8.1 hoặc 7), một lỗi xuất hiện:
Kết nối Remote Desktop

Đã xảy ra lỗi xác thực.

Chức năng không được hỗ trợ.

Máy tính từ xa: hostname

Điều này có thể do CredSSP encryption oracle remediation.
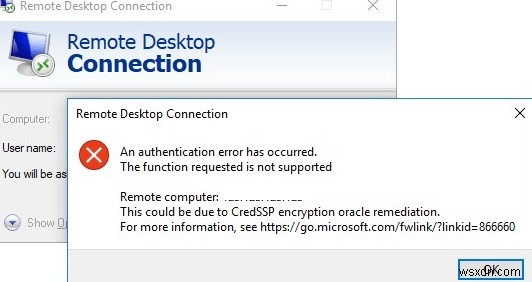
Lỗi này xảy ra do các bản cập nhật bảo mật Windows (ít nhất từ tháng 3 năm 2018) chưa được cài đặt trên phiên bản Windows từ xa mà bạn đang cố gắng kết nối qua RDP.
Lỗi này cũng có thể trông như sau: Đã xảy ra lỗi xác thực. Chức năng được yêu cầu không được hỗ trợ.
Vào tháng 3 năm 2018, Microsoft đã phát hành các bản cập nhật chặn thực thi mã từ xa bằng lỗ hổng trong giao thức CredSSP (Credential Security Support Provider) (bulletin CVE-2018-0886). Vào tháng 5 năm 2018, một bản cập nhật bổ sung đã được công bố, theo mặc định ngăn chặn máy khách Windows kết nối với máy chủ RDP từ xa với phiên bản CredSSP dễ bị tấn công (chưa được vá).
Vì vậy, nếu bạn chưa cài đặt bản cập nhật bảo mật tích lũy trên máy chủ RDS/RDP Windows (máy tính) của mình kể từ tháng 3 năm 2018, và bản cập nhật tháng 5 năm 2018 (hoặc mới hơn) đã được cài đặt trên máy khách RDP, thì khi bạn cố gắng kết nối với máy chủ RDS với phiên bản CredSSP chưa được vá, lỗi xuất hiện: This could be due to CredSSP encryption oracle remediation.
Lỗi RDP trên máy khách xuất hiện sau khi các bản cập nhật bảo mật sau được cài đặt:
- Windows 7 / Windows Server 2008 R2 — KB4103718
- Windows 8.1 / Windows Server 2012 R2 — KB4103725
- Windows Server 2016 — KB4103723
- Windows 10 1803 — KB4103721
- Windows 10 1709 — KB4103727
- Windows 10 1703 — KB4103731
- Windows 10 1609 — KB4103723
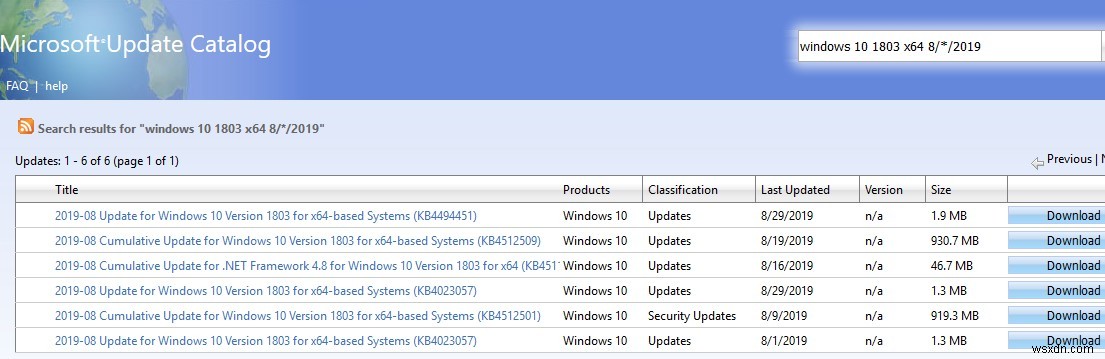
Danh sách này hiển thị số KB từ tháng 5 năm 2018; hiện tại bạn cần tải xuống và cài đặt gói bản cập nhật tích lũy mới nhất cho phiên bản Windows của bạn. Bạn có thể nhận bản cập nhật bảo mật mới nhất qua Windows Update từ máy chủ Microsoft, từ máy chủ WSUS cục bộ, hoặc tải xuống thủ công tệp hotfix *.msu từ Microsoft Update Catalog (https://www.catalog.update.microsoft.com/Home.aspx). Ví dụ, để tìm kiếm bản cập nhật tháng 8 năm 2019 cho Windows 10 1803, bạn cần sử dụng truy vấn tìm kiếm sau: windows 10 1803 x64 8/*/2019. Tải xuống và cài đặt bản cập nhật tích lũy Windows (trong ví dụ của tôi, đó là "2019-08 Cumulative Update for Windows 10 Version 1803 for x64-based Systems (KB4512509)".
Để khôi phục kết nối Remote Desktop, bạn có thể gỡ cài đặt bản cập nhật bảo mật được chỉ định trên máy tính từ xa (nhưng không được khuyến nghị và bạn không nên làm điều này, có giải pháp an toàn và đúng đắn hơn).
Để khắc phục vấn đề kết nối, bạn cần tạm thời vô hiệu hóa kiểm tra phiên bản CredSSP trên máy tính từ đó bạn đang kết nối qua RDP. Điều này có thể được thực hiện bằng trình chỉnh sửa Chính sách nhóm cục bộ.
- Chạy trình chỉnh sửa GPO cục bộ: gpedit.msc;
- Đi đến phần GPO Computer Configuration -> Administrative Templates -> System -> Credentials Delegation;
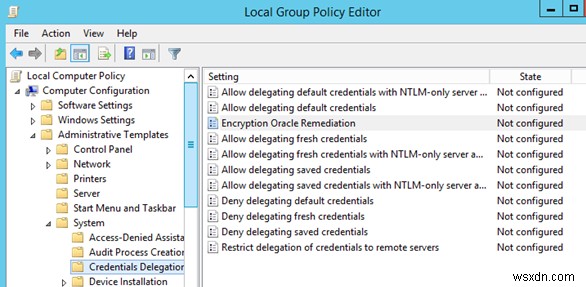
- Tìm chính sách có tên Encryption Oracle Remediation, bật chính sách và đặt mức độ bảo vệ thành Vulnerable;
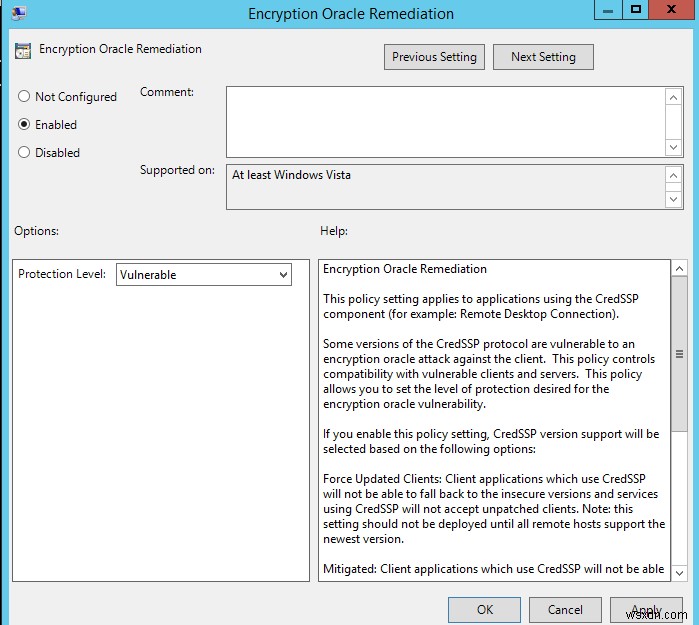
- Cập nhật cài đặt chính sách trên máy tính (chạy lệnh
gpupdate /force) và thử kết nối với máy chủ từ xa qua RDP. Với chính sách Oracle Remediation Encryption đặt thành Vulnerable, các ứng dụng khách có hỗ trợ CredSSP sẽ có thể kết nối ngay cả với các điểm cuối RDS/RDP chưa được vá.
Chính sách Encryption Oracle Remediation cung cấp 3 giá trị có sẵn để bảo vệ chống lại lỗ hổng CredSSP:
- Force Updated Clients — mức bảo vệ cao nhất khi máy chủ RDP chặn kết nối từ máy khách chưa được vá. Thường, chính sách này nên được bật sau khi bạn đã cập nhật hoàn toàn toàn bộ cơ sở hạ tầng và thêm các bản cập nhật bảo mật mới nhất vào hình ảnh cài đặt Windows cho máy chủ và trạm làm việc;
- Mitigated — trong chế độ này, kết nối RDP từ xa ra ngoài đến máy chủ RDP với phiên bản CredSSP dễ bị tấn công bị chặn. Tuy nhiên, các dịch vụ khác sử dụng CredSSP hoạt động bình thường;
- Vulnerable — mức bảo vệ thấp nhất khi cho phép kết nối đến máy chủ RDP với phiên bản CredSSP dễ bị tấn công.
Nếu bạn không có trình chỉnh sửa GPO cục bộ (ví dụ: trong các phiên bản Windows Home), bạn có thể thực hiện thay đổi registry trực tiếp cho phép kết nối RDP đến máy chủ với phiên bản CredSSP chưa được vá:
REG ADD HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\CredSSP\Parameters /v AllowEncryptionOracle /t REG_DWORD /d 2
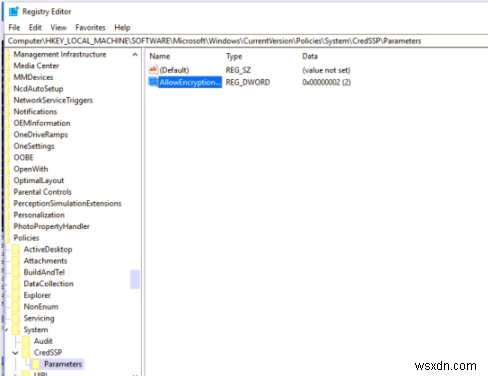
Bạn có thể thay đổi tham số registry AllowEncryptionOracle trên nhiều máy tính trong AD bằng GPO miền hoặc với tập lệnh PowerShell như sau (bạn có thể lấy danh sách máy tính trong miền bằng cmdlet Get-ADComputer từ mô-đun RSAT-AD-PowerShell):
$computers = (Get-ADComputer -Filter *).DNSHostName

Foreach ($computer in $computers) {

Invoke-Command -ComputerName $computer -ScriptBlock {

REG ADD HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\CredSSP\Parameters /v AllowEncryptionOracle /t REG_DWORD /d 2

}

}
Sau khi kết nối thành công với máy chủ RDP từ xa (máy tính), bạn cần cài đặt các bản cập nhật bảo mật mới nhất qua Windows Update (kiểm tra dịch vụ wuauserv được bật) hoặc thủ công. Tải xuống và cài đặt gói bản cập nhật tích lũy Windows mới nhất từ trang web Microsoft Update Catalog như đã chỉ ra ở trên. Nếu lỗi "The update is not applicable to your computer" xuất hiện khi cài đặt bản cập nhật MSU, hãy đọc bài viết sử dụng liên kết ở trên.
Đối với Windows XP/Windows Server 2003 không còn được hỗ trợ, bạn cần cài đặt bản cập nhật cho Windows Embedded POSReady 2009. Ví dụ: https://support.microsoft.com/en-us/help/4056564.
Sau khi cài đặt bản cập nhật và khởi động lại máy chủ, đừng quên vô hiệu hóa chính sách trên máy khách (chuyển nó sang Force Updated Clients), hoặc trả về giá trị tham số registry AllowEncryptionOracle thành 0. Trong trường hợp này, máy tính của bạn sẽ không bị rủi ro kết nối với các máy chủ CredSSP không được bảo vệ và khai thác lỗ hổng.
REG ADD HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\CredSSP\Parameters /v AllowEncryptionOracle /t REG_DWORD /d 0
Có một kịch bản khác mà bản cập nhật không được cài đặt trên máy tính của bạn. Ví dụ: máy chủ RDP được cập nhật, nhưng nó có chính sách chặn kết nối RDP từ máy tính với phiên bản CredSSP dễ bị tấn công (cài đặt chính sách Force Updated Clients). Trong trường hợp này, bạn cũng sẽ thấy lỗi kết nối RDP "This could be due to CredSSP encryption oracle remediation".
Kiểm tra ngày cài đặt bản cập nhật Windows gần nhất trên máy tính của bạn bằng mô-đun PSWindowsUpdate hoặc qua lệnh WMI trong bảng điều khiển PowerShell:
gwmi win32_quickfixengineering |sort installedon -desc
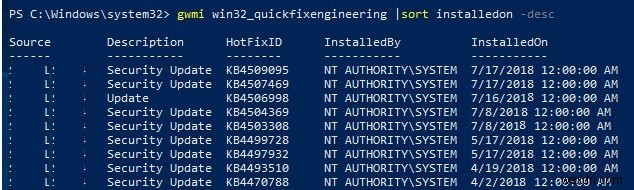
Ví dụ này cho thấy bản cập nhật bảo mật Windows mới nhất được cài đặt vào ngày 17 tháng 6 năm 2018. Tải xuống và cài đặt tệp MSU bản cập nhật tích lũy mới hơn cho phiên bản Windows của bạn (xem trên).