
Nếu bạn am hiểu công nghệ vừa phải, mỗi khi nghe tin hệ thống bị nhiễm virus, bạn thường nghĩ đến một đoạn mã thực thi nào đó đã chiếm lấy các chức năng bảo mật nhất. Virus lây lan qua nhiều cách, nhưng một điều chắc chắn: mối liên hệ giữa virus và mã thực thi quá mạnh, khiến chúng ta không tin rằng phải bảo vệ mình khỏi các loại file như JPEG, PNG hay MP3. Hay có phải không? Ngược với suy nghĩ đó, hai loại file đầu tiên đã được dùng để lây nhiễm máy tính qua hệ thống nhắn tin mạng xã hội trên Facebook và LinkedIn, theo báo cáo của Jon Fingas cho Engadget ngày 27/11/2016.
Đang Xảy Ra Gì?
Ngày 18/2/2016, Symantec phát hiện một phần mềm lạ, hóa ra là biến thể mới của ransomware (phần mềm tống tiền) lan truyền qua web (nếu không biết ransomware là gì, tham khảo ở đây). Dòng này – gọi là Locky – lan qua email spam kèm tệp đính kèm với tốc độ khoảng 10-20 nghìn nạn nhân/tuần từ tháng 1 đến 3/2016. Không quá sốc khi virus lan truyền cách này. Email kèm file ZIP là chiến thuật "tiêm chủng" phổ biến từ đầu những năm 90.
Rồi chuyện khác xảy ra.
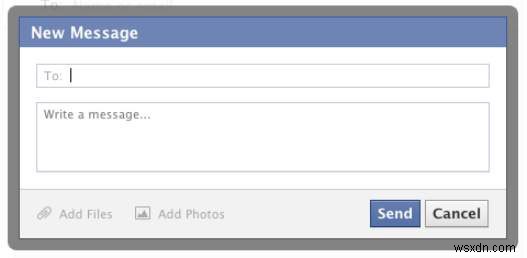
Cuối tháng 11/2016, người dùng Facebook và LinkedIn bắt đầu thấy tin nhắn kèm tệp đính kèm hình ảnh. Chúng trông khá an toàn, nhưng khi mở ra, chúng tiết lộ biến thể Locky mới sẽ mã hóa file hệ thống và chỉ mở khóa nếu nạn nhân trả tiền chuộc từ 200-400 USD. Phần sốc nhất là virus lây lan qua hình ảnh thay vì mã thực thi truyền thống.
Không Mọi Điều Đều Như Vẻ Ngoài
Mặc dù hình ảnh xác thực được dùng để lây nhiễm trên mạng xã hội, nhưng không hoàn toàn như vẻ ngoài! Tôi đã tìm hiểu sâu hơn cơ chế của Locky và thủ đoạn trá hình của nó, và có vẻ như câu chuyện nhiều hơn là "những JPEG đang muốn hại bạn".
Thứ nhất, thứ bạn phân phối khi gửi malware cho ai đó là ấn tượng rằng bạn đang gửi một hình ảnh trên mạng xã hội. Có lỗ hổng trong mã của Facebook và LinkedIn cho phép một số file được truyền với biểu tượng hình ảnh, khiến người nhận tin rằng họ nhận được bức ảnh vô hại về con mèo hoặc vườn mới của ai đó. Thực tế, người nhận tải xuống là file HTA, một chương trình thực thi rất cũ của Windows từ năm 1999 (thêm một lý do cho thấy phần mềm thập niên 90 "điên rồ" hoàn toàn).
Về cơ bản, ứng dụng HTA giống file EXE nhưng chạy trên lớp "mshta.exe" và từng được quản trị viên dùng để nhanh chóng thay đổi hệ thống. Vì chúng có toàn bộ "niềm tin" của hệ thống chạy, chúng tự do gây ra bất kỳ mức độ phá hoại nào mà mã của chúng cho phép.
Cách Ngăn Chặn Lây Nhiễm
Khi đã nhiễm Locky, bạn không làm gì nhiều ngoài việc hy vọng tìm được ứng dụng chống malware gỡ được nó trong Safe Mode. Nhưng ngăn chặn ban đầu khá dễ. Khi nhận file hình ảnh trên Facebook, nếu nó không có bản xem trước như hình dưới, bạn sẽ được nhắc tải xuống.
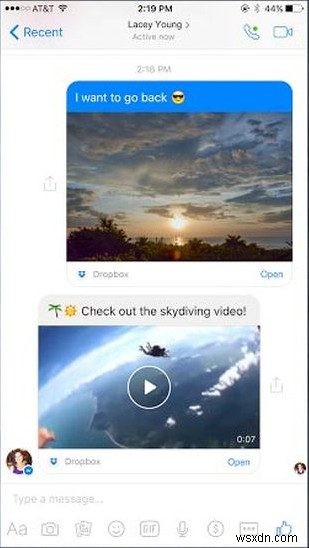
Sau khi tải xuống, hãy kiểm tra đuôi file. Nếu không phải JPG, JPEG, PNG hoặc gì trông như file hình ảnh, nó rất có thể là virus. Chúng ta đã thấy Locky dạng HTA, nhưng nó cũng có thể xuất hiện dưới các mã thực thi khác (.COM, .PIF, .SCR, .CPL, .JAR, .APPLICATION, .EXE, .MSI, v.v.). Chỉ cần chú ý đuôi file và cẩn trọng với gì bạn không nhận ra. Một cách chắc chắn để kiểm tra file nhận được có phải hình ảnh là xem Windows Explorer có cho xem trước khi chuyển hiển thị sang "Large Icons" không.
Bạn có thêm lời khuyên hay nào? Hãy chia sẻ trong bình luận!