
Huyền thoại Bắc Cổ xưa kể về một con rồng khổng lồ tên Jörmungandr, lớn đến mức nó bao quanh thế giới và cắn đuôi mình trong miệng.
Những huyền thoại tuyệt vời như thế thường chỉ xuất hiện trong thần thoại, nhưng vào thứ Sáu vừa qua chúng ta đã chứng kiến sự ra đời của một "con rồng thế giới" thực tế dưới dạng số, một con sâu lan truyền xa đến nỗi bao trùm toàn cầu, lây nhiễm các dịch vụ như Dịch vụ Y tế Quốc gia (NHS) của Vương quốc Anh và các công ty lớn ở nơi khác như Telefónica tại Tây Ban Nha.
Mặc dù chuyên gia vẫn đang cố gắng tìm hiểu con sâu này tiếp tục lan truyền như thế nào và cách đối phó với mối đe dọa, chúng ta đã có hình dung khá tốt về những gì đã xảy ra và cách bạn có thể hành động để ngăn chặn tổn hại cho hệ thống.
Điều Gì Đã Xảy Ra?
Vào ngày 12 tháng 5 năm 2017, một cuộc tấn công mạng quy mô lớn đã diễn ra bởi một mã fídia (ransomware) chưa biết (đọc thêm về ransomware ở đây). Cuối cùng được đặt tên là WannaCry, nó đã lây nhiễm đến 230.000 hệ thống trên 150 quốc gia chưa từng có, sử dụng kết hợp giữa lừa đảo trực tuyến (phishing) và khai thác hệ thống chưa vá lỗi qua các khối thông điệp máy chủ cục bộ (SMB).
Mã fídia sẽ khóa bạn ra khỏi tệp và hiển thị màn hình (như hình dưới) yêu cầu 300 USD bằng Bitcoin trong vòng ba ngày để lấy lại quyền truy cập, nếu không giá sẽ gấp đôi.
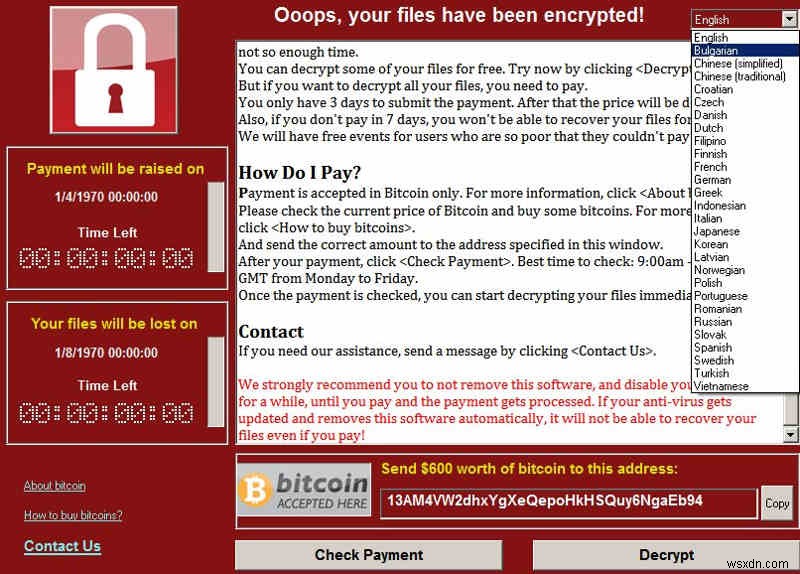
Mặc dù đây là cách ransomware thường hoạt động, có một chi tiết nhỏ khiến nó lan truyền nhanh hơn. WannaCry khai thác lỗ hổng trong SMB (chịu trách nhiệm chia sẻ tệp và máy in) cho phép nó lan sang máy tính khác trong cùng mạng con. Chỉ cần một máy tính bị nhiễm để làm sập toàn bộ mạng. Đây chính là điều khiến cuộc nhiễm trùng trở thành ác mộng đối với NHS và các tổ chức lớn khác.
Điều đáng chú ý thêm là lỗ hổng SMB bị khai thác được lấy từ bộ công cụ hack của NSA bị rò rỉ hơn một tháng trước. Chúng tôi đã báo cáo về vụ rò rỉ tương tự của tệp Vault 7 của CIA, cũng chứa nhiều lỗ hổng hoạt động có thể được hacker sử dụng bất cứ lúc nào để viết mã độc tương tự.
Công Tắc Giết (Kill Switch)
Một nhà nghiên cứu bảo mật vô danh với biệt danh "MalwareTech" đã đăng ký một tên miền được tìm thấy trong mã của WannaCry, khiến phần mềm ngừng lan truyền. Bạn thấy, mỗi khi mã độc chạy trên một máy tính, nó sẽ kiểm tra xem tên miền đó có tồn tại không (là iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea.com). Nếu đã được đăng ký, mã độc sẽ kết nối được với nó và khi làm vậy sẽ ngay lập tức ngừng lan truyền. Có vẻ như hacker viết nó muốn thử nước và có kế hoạch dự phòng nếu mọi thứ mất kiểm soát. Khoảnh khắc may mắn này đã ngăn chặn mã fídia gây thêm thiệt hại... ít nhất là cho đến nay.
Dưới đây là sự thật đen tối: Không có cái kết vui vẻ nào. Phân tích mã, bạn có thể dễ dàng tìm thấy các đoạn nơi ứng dụng gọi các hàm WinAPI "InternetOpenURLA()" hoặc "InternetOpenA()". Cuối cùng, bạn sẽ có thể chỉnh sửa bỏ đoạn mã nơi nó thử kết nối với tên miền kill switch. Điều này không đòi hỏi một lập trình viên đặc biệt giỏi, và nếu một hacker nảy ra ý tưởng tạo phiên bản mới của WannaCry với kill switch bị chỉnh sửa trước khi mọi người vá lỗi hệ thống, sự lan truyền sẽ tiếp tục. Hacker tham lam hơn thậm chí sẽ chỉnh sửa tài khoản Bitcoin mà tiền phải chuyển vào và thu lợi nhuận lớn.
Các phiên bản WannaCry với tên miền kill switch khác nhau đã được phát hiện trong tự nhiên, và chúng ta chưa xác nhận được việc có phiên bản nào không có kill switch xuất hiện hay chưa.
Bạn Có Thể Làm Gì?
Trước những gì xảy ra, Microsoft đã phản ứng nhanh chóng với các bản vá, thậm chí bao gồm các phiên bản hệ điều hành không còn được hỗ trợ như Windows XP. Miễn là bạn giữ hệ thống cập nhật, bạn không nên gặp nhiễm trùng cấp độ SMB. Tuy nhiên, bạn vẫn có thể bị nhiễm nếu mở email lừa đảo. Hãy nhớ không bao giờ mở tệp thực thi gửi kèm qua email. Miễn là bạn thực hành một chút thận trọng, bạn nên có thể sống sót qua đợt tấn công này.
Đối với các cơ quan chính phủ bị hack, chuyện này không xảy ra nếu họ đơn giản cách ly (air-gap) các hệ thống trọng yếu của mình.
Chúng ta có nên kỳ vọng thêm các cuộc tấn công táo bạo hơn sau khi hacker triển khai các lỗ hổng từ các vụ rò rỉ bảo mật Mỹ gần đây? Hãy cho chúng tôi biết suy nghĩ của bạn trong bình luận!