
Thông thường, khi nhà phát triển ứng dụng thêm tính năng cải thiện bảo mật, quyền riêng tư và hiệu suất, họ không bị chỉ trích nhiều. Tuy nhiên, việc Mozilla triển khai DNS over HTTPS (cách tra cứu địa chỉ web được mã hóa) lại khiến nó lọt vào danh sách "Kẻ Xấu Của Internet" do Hiệp hội Nhà cung cấp Dịch vụ Internet Anh (ISPA) bình chọn và nhận phản đối từ các cơ quan chính phủ.
Tại sao? Vì tính năng này mã hóa các yêu cầu máy tính gửi đi khi tìm kiếm trang web. ISP Anh phải tuân thủ quy định chặn và theo dõi Internet, nhiều trong số đó được triển khai ở cấp DNS, nên họ không thích khi người dùng có quyền vượt qua bộ lọc của họ.
Hầu hết Internet không đồng ý với ISPA, vì DNS mã hóa làm cho mọi thứ tốt hơn: giữ duyệt web riêng tư hơn, ngăn chặn tấn công mạng, thậm chí hoạt động nhanh hơn DNS thông thường.
DNS Là Gì Lại? Và Có Gì Sai Với Nó?
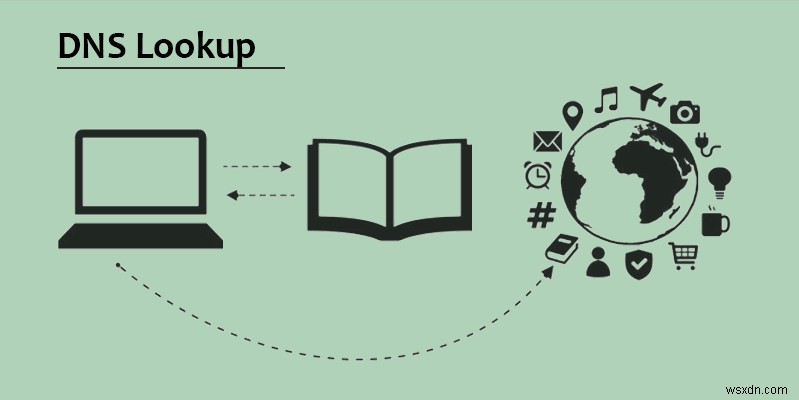
Nếu bạn quên DNS (Máy chủ Tên Miền) bình thường hoạt động như thế nào, đây là tóm tắt nhanh:
- Trang web đều có địa chỉ IP gồm các con số, nhưng khó nhớ, nên ta dùng tên.
- Để khớp tên gõ vào với số, yêu cầu cần đến máy chủ DNS, nơi lưu danh sách IP ánh xạ tên. Đó là yêu cầu DNS - hỏi máy chủ "danh bạ" cho địa chỉ số thực của trang muốn truy cập.
- Máy chủ mặc định, nếu bạn không thay đổi, sẽ là máy chủ ISP khuyến nghị/vận hành. Yêu cầu sẽ đến đó, máy chủ sẽ làm việc phức tạp, lội yêu cầu qua vài nơi để ghép lại.
- Sau vài microsecond, địa chỉ bạn cần quay lại thiết bị, cho phép kết nối với máy chủ chứa trang web.
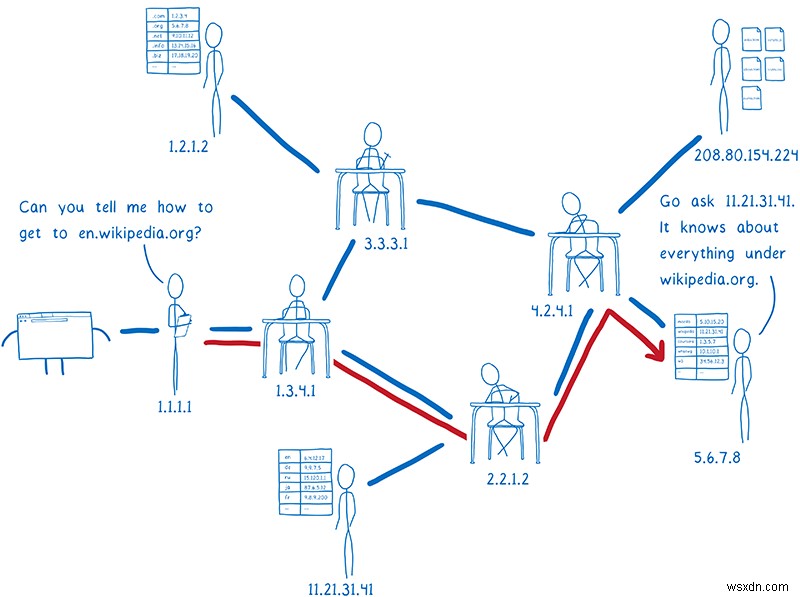
Đây cơ bản là tra cứu danh bạ phức tạp, xảy ra trong vài mili-giây, khá ấn tượng. Tuy nhiên, tất cả thông tin này được gửi dưới dạng văn bản thuần túy, nghĩa là bất kỳ ai nhìn vào (thường là ISP, có thể là kẻ tấn công) đều biết bạn đi đâu và có thể can thiệp kết nối bằng cách chặn hoặc gửi sai địa chỉ để dẫn bạn đến trang độc hại.
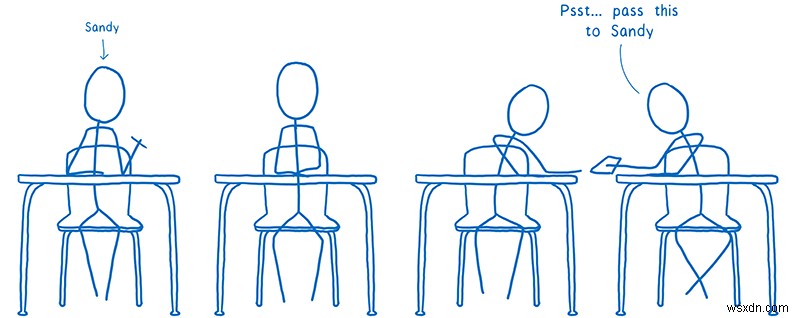
Lin Clark tại Mozilla dùng ví dụ chuyển giấy tờ trong lớp có tên ai đó - có thể đến nơi, nhưng giờ mọi người都知道 bạn chuyển cho ai, và họ có thể đọc hoặc sửa đổi. Có tốt hơn không nếu viết giấy bằng mã bí mật và gửi đến người nhận mà không ai biết đó ai? Đó là DNS over HTTPS.
DNS Over HTTPS Khác Biệt Như Thế Nào?
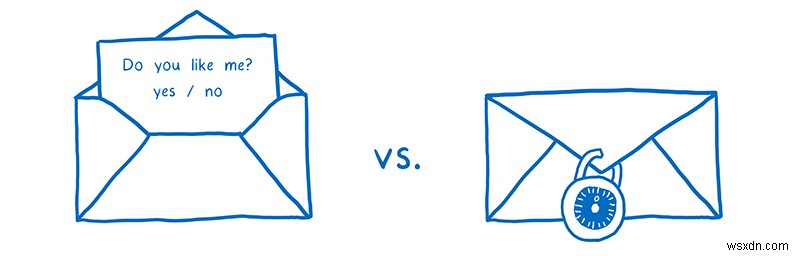
Nếu gửi dữ liệu dùng HTTP (giao thức cơ bản truyền dữ liệu Web), nó ở dạng văn bản thuần, ai chặn cũng đọc được (giống DNS thường). HTTPS thì được mã hóa nên không ai chặn được đọc. DNS over HTTPS chính là cái tên của nó: yêu cầu DNS gửi đến máy chủ tên qua cùng kênh an toàn truyền dữ liệu thẻ tín dụng khi mua sắm trực tuyến.
Không ai, kể cả ISP, biết bên trong có gì. Nếu cố mở, sẽ thấy chữ vô nghĩa. Yêu cầu không thể chặn hoặc ghi log, nên các quốc gia như Anh và Trung Quốc sẽ khó hơn lọc và theo dõi lưu lượng. Đó không làm cho nó hoàn toàn không thể truy vết, vì ISP vẫn có thể thấy địa chỉ bạn kết nối cuối cùng, nhưng làm cho việc chặn khó hơn và che giấu nhiều chi tiết hoạt động của bạn.
Firefox cũng hợp tác với Cloudflare, đã đồng ý tiêu chuẩn quyền riêng tư nghiêm ngặt thêm cho người dùng Firefox và sử dụng "Tối thiểu hóa QNAME", về cơ bản chia yêu cầu thành mảnh để không máy chủ nào có toàn bộ địa chỉ bạn tra cứu.
Làm Sao Để Có Nó?
DNS over HTTPS hiện không bật mặc định trong Firefox, nhưng dễ dàng kích hoạt.
1. Mở menu hamburger góc trên bên phải.
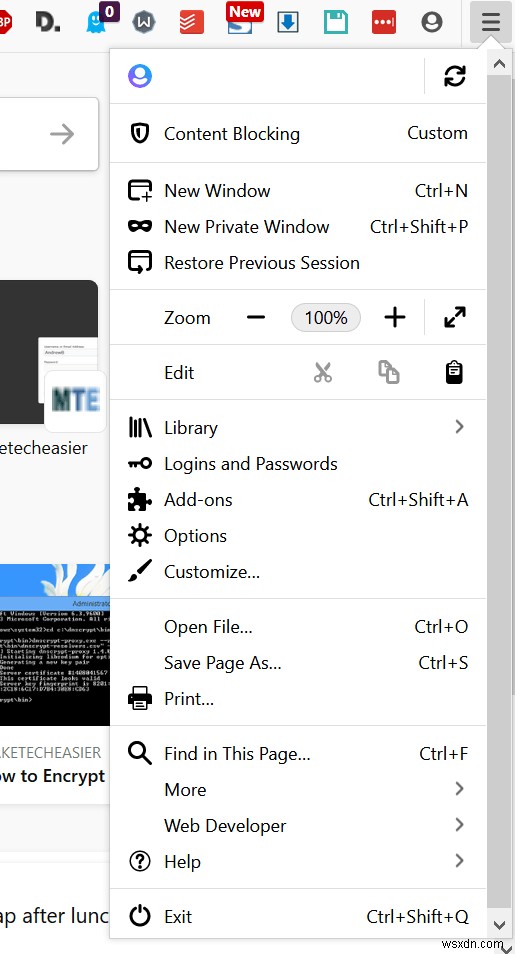
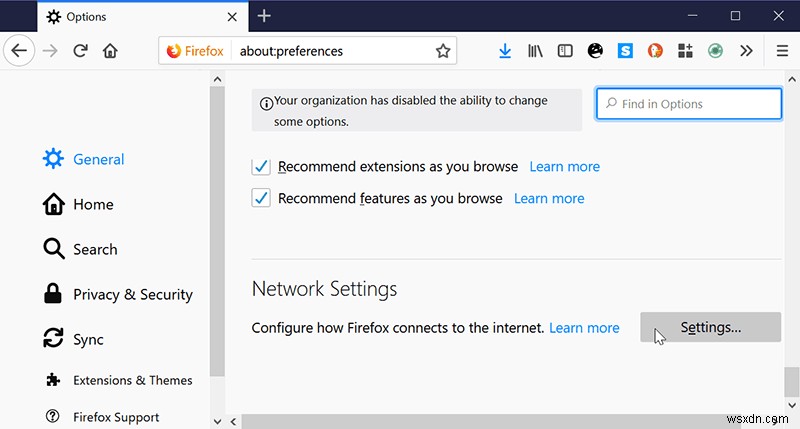
2. Vào Tùy chọn và cuộn xuống phần "Chung" cho đến khi thấy "Cài đặt Mạng".
3. Tích "Bật DNS over HTTPS". Bạn có thể dùng Cloudflare mặc định (khuyên dùng, vì có nhiều tính năng quyền riêng tư thêm) hoặc nhập tùy chỉnh.
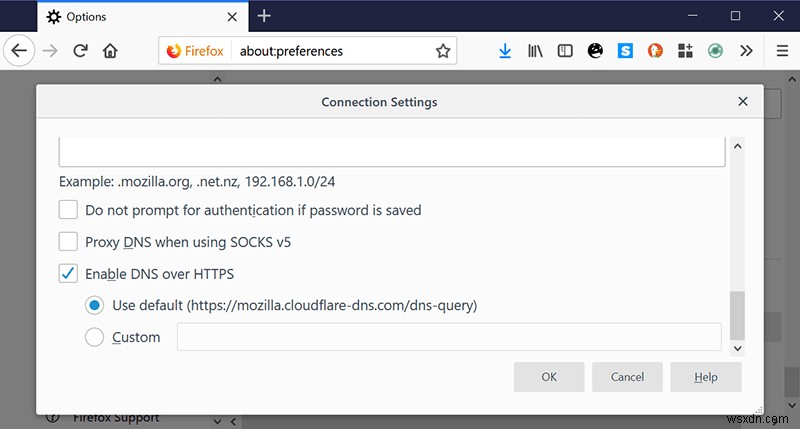
Xong! Bạn có thể kiểm tra trên DNS Leak Test. Bạn nên thấy máy chủ DNS Cloudflare xuất hiện. Bạn vừa thêm vài điểm quyền riêng tư, bảo mật và kháng kiểm duyệt vào bảng điểm. Chúc mừng!
Nếu bạn dùng Chrome, phải đợi Google bật tính năng đó, và có khả năng họ sẽ làm, nhưng bạn vẫn có thể thay DNS hệ thống thành cái riêng tư hơn ISP.
Có Lẽ ISPA Nên Giữ Im Lặng?
Đây có hiệu ứng Streisand rõ rệt: bạn cố kìm nén thứ không thích và cuối cùng làm cho nó phổ biến hơn. Việc ISPA cố gắng xấu hổ Mozilla thực ra lan truyền tin về DNS over HTTPS tốt hơn Mozilla tự làm.
Nếu đủ người dùng nó, chắc chắn sẽ tạo vấn đề cho các quốc gia dùng DNS để kiểm duyệt Internet, nhưng đó không phải cách duy nhất chặn trang, nên đây không phải giải pháp hoàn chỉnh. VPN vẫn là cách tuyệt vời nhất vượt qua kiểm duyệt/theo dõi, và có lẽ sẽ vẫn thế khi chính phủ và ISP thích ứng chiến lược giám sát.