
Tháng trước, hàng trăm người dùng Nintendo báo tài khoản bị hack và truy cập từ xa. Hơn 500.000 tài khoản Zoom trôi nổi trên diễn đàn hacker trên Dark Web. Gần đây, nhà nghiên cứu xác định hơn 700 bản sao độc hại Netflix & Disney Plus được hacker dùng để khai thác dữ liệu nạn nhân. Các trang web sao chép lừa đảo này hoặc đánh cắp tiền qua đăng ký giả hoặc thu thập dữ liệu người dùng để lấy chi tiết ngân hàng & thông tin đăng nhập.
Bạn nhận ra tất cả vụ lừa đảo đánh cắp dữ liệu gần đây có một điểm chung? Cho đến nay chưa có dấu hiệu các vụ lừa đảo do xâm phạm ở cấp độ công ty, mà do Tấn Công Credential Stuffing. Một loại tấn công brute-force, nơi tên người dùng và mật khẩu được kiểm tra tự động đối với trang web để chiếm đoạt tài khoản.
Phần 1- Credential Stuffing Trong Hành Động
Một khía cạnh quan trọng đáng chú ý: người dùng hiện nay rất bảo vệ quyền riêng tư số. Ngày nay, mọi người xu hướng giữ 'mật khẩu phức tạp' – kết hợp chữ hoa, chữ thường, số và ký tự đặc biệt. Nhưng tiếc thay, sau khi có một mật khẩu mạnh, mọi người gặp khó khăn tạo mật khẩu duy nhất cho các trang & dịch vụ khác.
Kết quả, họ dùng chung mật khẩu cho tất cả. Nghĩa là, hacker không cần cơ sở dữ liệu đặc biệt để tấn công credential stuffing. Chỉ cần tham khảo cơ sở dữ liệu lớn & thử truy cập Netflix, Nintendo, Zoom hoặc dịch vụ khác với tên người dùng & mật khẩu từ cơ sở dữ liệu đó.
Theo nhà nghiên cứu, "Đã có việc sử dụng 'OpenBullet' thực hiện credential stuffing liên quan Zoom. Dựa trên trang OpenBullet GitHub, đây là công cụ kiểm tra trực tuyến dùng chuyên dụng cho scraping và phân tích dữ liệu người dùng. Là công cụ mã nguồn mở làm cho tấn công credential stuffing đơn giản & dễ dàng."
Vì vậy, không chần chừ, hãy xem Chân Dung Credential Stuffing, cách nó hoạt động & bạn có thể làm gì để ngăn chặn?
Phần 2- Chân Dung Của Một Cuộc Tấn Công Credential Stuffing
Tấn công Credential Stuffing chỉ là giải pháp đơn giản chiếm đoạt tài khoản. Thông tin đăng nhập tương tự dùng nhiều lần, làm lộ nguy cơ tấn công và truy cập trái phép. Mặc dù tấn công dường như khó thực hiện, nhưng hacker mới cũng có thể thực hiện qua công cụ trực tuyến sẵn có trên Internet.
Theo nghiên cứu gần đây, 43 Phần Trăm thông tin đăng ký gửi qua trang web chỉ là cố gắng chiếm đoạt tài khoản. Lý do duy nhất của Credential Stuffing là Tái Sử Dụng Mật Khẩu.
Các tổ chức bị nhắm mục tiêu nhiều nhất: Thương mại điện tử, Tài chính, Giải trí & Mạng xã hội, CNTT, Viễn thông, Vận tải, và Bán lẻ.
Kết quả tấn công Credential Stuffing thành công là Chiếm Đoạt Tài Khoản, trong khi thông tin đăng nhập bị đánh cắp & hợp lệ bị bán cho bên thứ ba để rút giá trị lưu trữ hoặc đánh cắp dữ liệu.
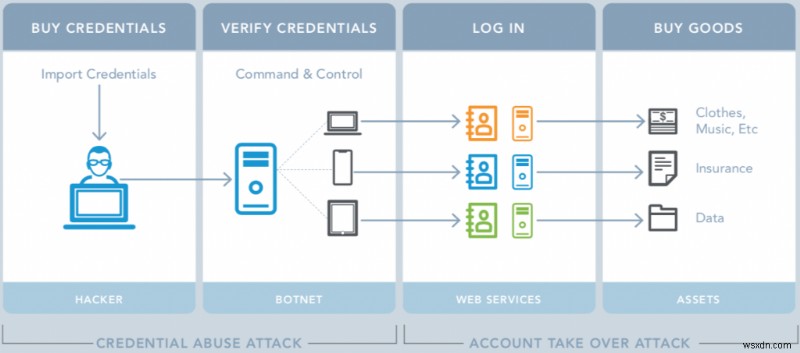
Tổng Quan Về Lạm Dụng Thông Tin Đăng Nhập & Chiếm Đoạt Tài Khoản
Phần 3- Tấn Công Credential Stuffing Hoạt Động Như Thế Nào?
Quy trình điển hình kẻ tấn công thực hiện Credential Stuffing:
Kẻ Tấn Công:
BƯỚC 1- Tạo và thiết lập bot, tự động đăng nhập vào nhiều tài khoản同时 làm giả địa chỉ IP.
BƯỚC 2- Chạy quy trình tự động kiểm tra xem thông tin đăng nhập bị đánh cắp có hoạt động cho nhiều trang web không. Có nhiều công cụ credential stuffing trên nền tảng độc hại tích hợp 'danh sách proxy' để ném yêu cầu quanh web & làm giống như đến từ IP khác nhau.
BƯỚC 3- Theo dõi thường xuyên tìm thông tin đăng nhập có lợi và thu thập (PII) Thông Tin Nhận Dạng Cá Nhân, như chi tiết ngân hàng và dữ liệu liên quan đến quyền riêng tư.
BƯỚC 4- Giữ thông tin tài khoản để dùng sau, như nhắm mục tiêu tấn công lừa đảo. Chúng thậm chí sao chép dữ liệu và bán hoặc công bố (chủ yếu trên Dark Web) cho hacker khác dùng.
Khi kẻ tấn công có quyền truy cập dữ liệu nạn nhân, chúng dùng cho nhiều loại phá hoại: Bán quyền truy cập tài khoản bị xâm phạm (như Netflix & Disney+), mạo danh người dùng hợp pháp và lừa đảo thương mại điện tử. Cả hai tội phạm trên đều có hậu quả nghiêm trọng, nhưng lừa đảo 'Gián điệp doanh nghiệp/ngành & Trộm cắp' có tiềm năng tàn phá nhất cho doanh nghiệp.
Nếu kẻ tấn công truy cập dữ liệu nhân viên hoặc admin, chúng có thể tìm ra mọi thông tin nội bộ nhạy cảm, bán cho người trả giá cao.
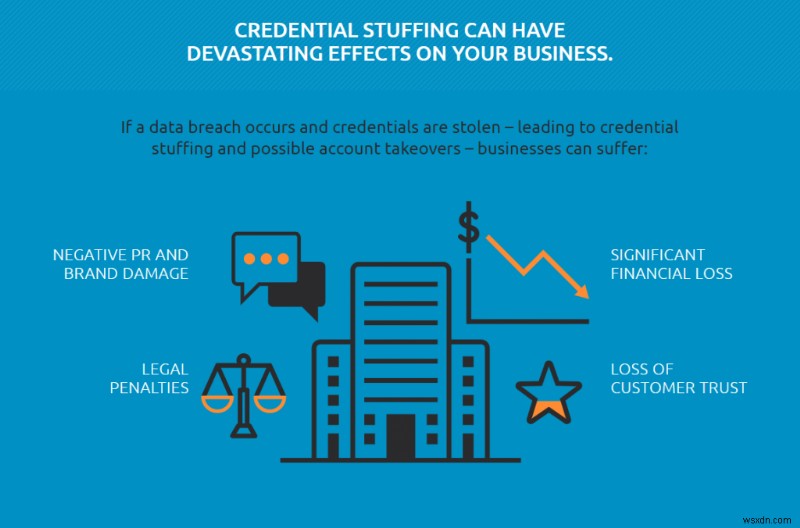
- Tầm Quan Trọng Của An Ninh Mạng Đối Với Doanh Nghiệp Là Gì?
- Các Công Ty Có Sẵn Sàng Cho Tấn Công Mạng Không?
Phần 4- Tại Sao Credential Stuffing Phổ Biến Giữa Hacker?
Tóm lại, Tấn Công Credential Stuffing tăng vì kỹ thuật hoàn toàn tự động, đơn giản, dễ dàng. Vì thị trường đầy ắp Giải Pháp An Ninh Internet Mạnh với chức năng phức tạp, hack vào hệ thống bằng phương pháp tinh vi trở nên khó khăn. Do đó, credential stuffing xuất hiện như giải pháp hiệu quả & rẻ để đột nhập hệ thống dùng kỹ thuật cơ bản.
Không quan trọng nếu người dùng تعتمد vào giải pháp phát hiện & bảo vệ an ninh thông minh & tiên tiến, nếu họ hành động rủi ro, lỗ hổng an ninh luôn được tạo ra.
Trong Tấn Công Credential Stuffing, người dùng chỉ cần đặt cùng mật khẩu cho nhiều tài khoản để thành nạn nhân. Theo các nhà nghiên cứu, giữ mật khẩu chung là một trong những lỗi phổ biến nhất mở cửa cho hacker khai thác nhanh.
Phần 5- Biện Pháp Ngăn Chặn Tấn Công Credential Stuffing
Bảo vệ bản thân khỏi Tấn Công Credential Stuffing khá đơn giản & chỉ cần vài thực hành an ninh.
1. Duy Trì Vệ Sinh Mật Khẩu Tốt
Tránh dùng cùng mật khẩu cho mọi tài khoản. Các tấn công này xảy ra vì người dùng xu hướng đặt mật khẩu giống hoặc tương tự cho nhiều tài khoản.
2. Bật Xác Thực Đa Yếu Tố Cho Tất Cả Tài Khoản
Tội phạm mạng xuất hiện với kỹ thuật tốt hơn & tinh vi hơn để trích xuất dữ liệu cá nhân. Để ngăn chặn, cách tiếp cận an ninh đa lớp là giải pháp thay thế tuyệt vời.
3. Đổi Mật Khẩu Định Kỳ
Bạn nên coi đây là việc bắt buộc để đảm bảo an ninh & quyền riêng tư tốt hơn. Đảm bảo không dùng lại mật khẩu cũ.
4. Đảm Bảo Không Dùng Cùng Mật Khẩu Cho Tài Khoản Cá Nhân & Chuyên Môn
Có nhiều công ty khuyến khích nhân viên dọn dẹp số định kỳ. Nghĩa là, bắt buộc đổi mật khẩu 6 tháng/lần & giữ khác nhau cho công việc & cá nhân.
5. Đảm Bảo Dịch Vụ Bảo Vệ Đe Dọa Bạn Dùng Hoàn Hảo
Không cần là thiên tài để hiểu việc giữ giải pháp Chống Virus như khiên trên hệ thống là thiết yếu. Chúng tôi khuyến khích độc giả bảo vệ hệ thống với Bảo Vệ Chống Virus Hàng Đầu cho Windows, Mac, Android, iPhone & thiết bị khác.
Phần 6- Systweak Bảo Vệ Người Dùng Khỏi Tấn Công Credential Stuffing & Chiếm Đoạt Tài Khoản Như Thế Nào?
Systweak mang đến một trong những giải pháp tiên tiến nhất giúp người dùng chuyển hướng ngay cả tấn công tinh vi nhất!
Khởi đầu, cung cấp app quản lý mật khẩu chuyên dụng, TweakPass cung cấp kho bảo mật đặc biệt với Mã hóa AES-256-Bit, PBKDF2 SHA-256 & HMac đảm bảo bảo vệ 360 độ thông tin đăng nhập & dữ liệu cá nhân. Vì chúng ta biết tái sử dụng mật khẩu tăng rủi ro Credential Stuffing. Nó cung cấp Tạo Mật Khẩu gợi ý mật khẩu phức tạp, duy nhất cho tất cả tài khoản, trang web & dịch vụ. Hơn nữa, không cần nhớ tất cả mật khẩu dài mạnh đó vì TweakPass làm hộ. Nó thậm chí cho phép tự động điền thông tin đăng nhập và dữ liệu cá nhân chỉ trong giây lát.
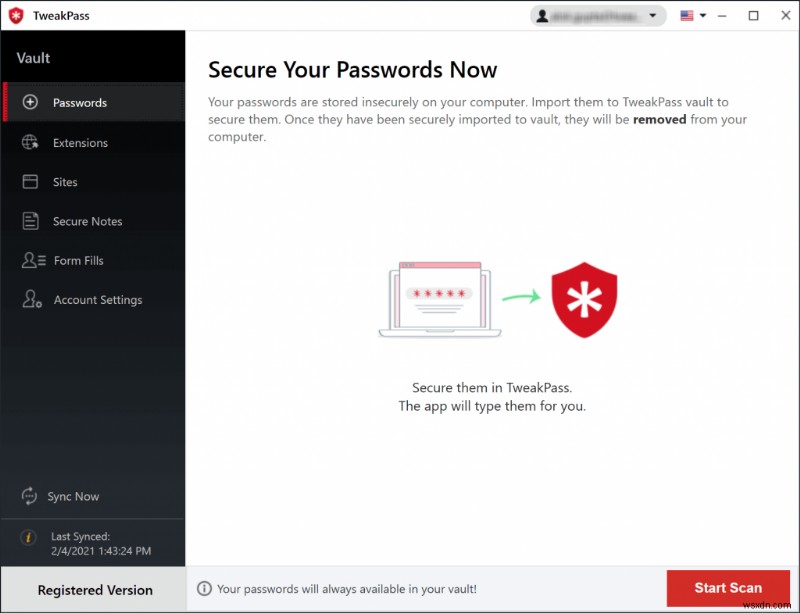
Đọc Thêm Về App Quản Lý Mật Khẩu, Tại Đây!
Để bảo vệ danh tính & an ninh tối đa, họ có Advanced Identity Protector. Công cụ tinh vi giúp người dùng giao dịch tự do trên nhiều trang web đồng thời giữ dữ liệu bảo mật. Thực hiện quét đơn lẻ trên máy & phát hiện tất cả thông tin nhạy cảm liên quan đến danh tính có thể đe dọa & dễ dàng bị hacker dùng để phạm tội danh nghĩa bạn. Khi tìm thấy dấu vết ẩn như Số An Sinh Xã Hội, Chi Tiết Thẻ Tín Dụng, Thông Tin Liên Lạc v.v., bạn có thể chọn lưu trong Kho An Toàn hoặc loại bỏ hoàn toàn, để không rơi vào tay sai.
Để Biết Thêm Về Tiện Ích Mạnh Mẽ Này, Click Tại Đây!
Phần 7 – Kết Luận
Không thiếu mối đe dọa Internet khiến người dùng cuối rủi ro và giữ chuyên gia IT bận rộn. Credential Stuffing là một trong những rủi ro đáng sợ nhất mang lại mối đe dọa lớn cho người dùng. Vì vậy, mỗi cá nhân được khuyên dùng mật khẩu duy nhất, bảo vệ tài khoản bằng xác thực đa yếu tố & duy trì vệ sinh số, đặc biệt khi nghi ngờ dùng trang web/dịch vụ lừa đảo.
BẮT BUỘC ĐỌC:
- Giải Pháp VPN Tốt Nhất Cho Windows 2020
- VPN Client Tốt Nhất Cho Người Dùng Mac 2020
- Dịch Vụ VPN Tốt Nhất Cho Thiết Bị Android 2020
- App VPN Miễn Phí Tốt Nhất Cho iPhone & iPad 2020