
Hãy làm một bài test nhanh: Mở bất kỳ trình duyệt web nào và truy cập liên kết https://?????.com. Biểu tượng ổ khóa xanh xác nhận đó là kết nối được bảo vệ. Nó cũng nói "An toàn" (Secure) bên cạnh như một sự khẳng định thêm. Phòng thủ tốt nhất chống tấn công lừa đảo là gì? Thông thường, kiểm tra thanh địa chỉ sau khi trang tải xong và xem nó có được phục vụ qua kết nối HTTPS hợp lệ không. Đúng không? Vâng, đây là những gì chúng ta đã được dạy suốt cuộc đời!
Cũng Đọc: 7 Cách Tin Tặc Lên Kế Hoạch Tấn Công
Câu trả lời nằm trong URL đó. Nó có thể trông như đọc được "apple", nhưng đó thực sự là một đám ký tự Cyrillic: A, Er, Er, Palochka, Ie.
Bam!
Chứng chỉ bảo mật đủ thật, tuy nhiên nó chỉ khẳng định bạn có kết nối an toàn với ?????.com – điều đó không nói cho bạn biết gì về việc bạn có kết nối với trang web hợp pháp hay không.
Vì các ký tự Unicode khó phân biệt từ ký tự ASCII phổ biến, đây trở thành một lỗ hổng an ninh. Hãy xem nó hoạt động như thế nào!
Tấn Công Lừa Đảo Punycode
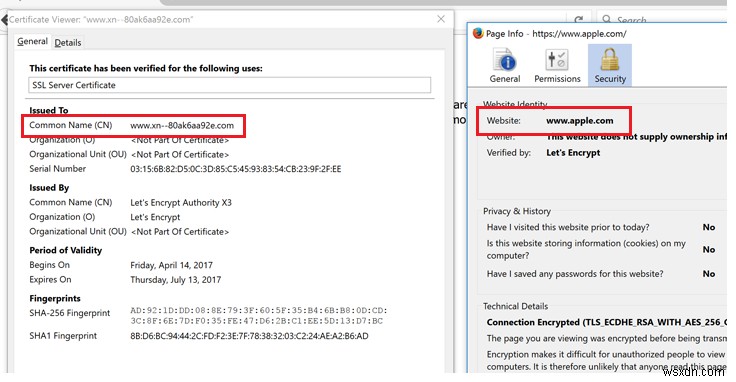
Nhiều trình duyệt web sử dụng mã hóa "Punycode" để biểu diễn ký tự Unicode trong URL nhằm bảo vệ chống tấn công lừa đồ họa (Homograph phishing). Punycode là phương pháp mã hóa đặc biệt trình duyệt dùng để chuyển đổi ký tự Unicode sang bộ ký tự ASCII giới hạn (A-Z, 0-9), được duy trì bởi hệ thống Tên Miền Quốc Tế (IDNs). Lỗ hổng này cho phép nhà nghiên cứu đăng ký tên miền xn--80ak6aa92e.com và vượt qua bảo vệ, hiển thị là "apple.com" trên tất cả trình duyệt dễ bị tổn thương, bao gồm Chrome, Firefox, và Opera, tuy nhiên Internet Explorer, Microsoft Edge, Apple Safari, Brave, và Vivaldi không bị tổn thương.
Cũng Đọc: Quyền Riêng Tư Internet Của Bạn Có Thể Bị 'Trumped'. Nhưng…
Một số trình duyệt sẽ cảnh giác các bẫy này, và hiển thị tên miền ẩn nếu chúng cảm nhận sự độc hại. Một cách tiếp cận điển hình là loại bỏ bất kỳ tên miền nào chứa nhiều bảng chữ cái. Tuy nhiên, điều đó không hoạt động nếu toàn bộ tên miền được viết trong cùng một bảng chữ cái.
Cách Bảo Vệ Bản Thân Khỏi Tấn Công Lừa Đảo
Người dùng Firefox có thể làm theo các bước dưới đây:
- Gõ about:config trong thanh địa chỉ và nhấn Enter.
- Gõ Punycode trong thanh tìm kiếm.
- Cài đặt trình duyệt sẽ hiển thị tham số tên: network.IDN_show_punycode
- Nhấp chuột phải và chọn Toggle để thay đổi giá trị từ false sang True.
Thật không may, không có cài đặt nào như vậy trong Chrome hoặc Opera để tắt thủ công chuyển đổi URL Punycode, vì vậy người dùng Chrome có thể phải đợi thêm vài tuần để nhận bản vá ổn định Stable 58.
Cũng Đọc: Rootkit: Kẻ Sát Thủ Số Trong Sự Ẩn Nấp
Trong lúc chờ đợi, một trong những cách tốt nhất để bảo vệ bản thân khỏi tấn công homograph là sử dụng trình quản lý mật khẩu tốt kèm tiện ích mở rộng trình duyệt tự động điền thông tin đăng nhập cho các miền thực tế mà chúng được liên kết.