
Mùa thuế này, đừng chỉ tập trung vào tiết kiệm, mà hãy cảnh giác hơn vì bạn có thể là nạn nhân tiếp theo của Spear Phishing (Lừa đảo nhắm mục tiêu). Tin tắc mạng đang tận dụng sự tập trung của chúng ta vào tiết kiệm thuế và hy vọng nhận được tiền hoàn từ chính phủ.
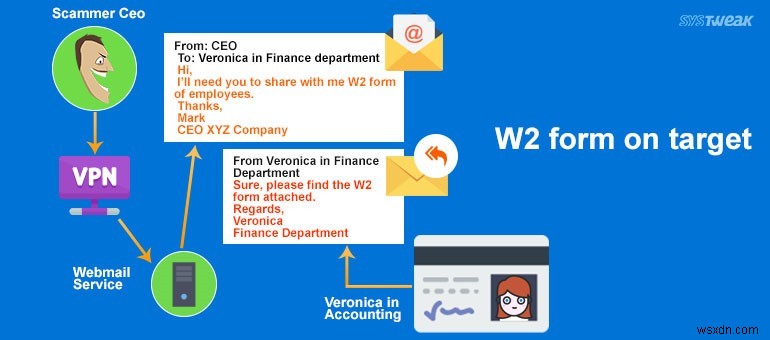
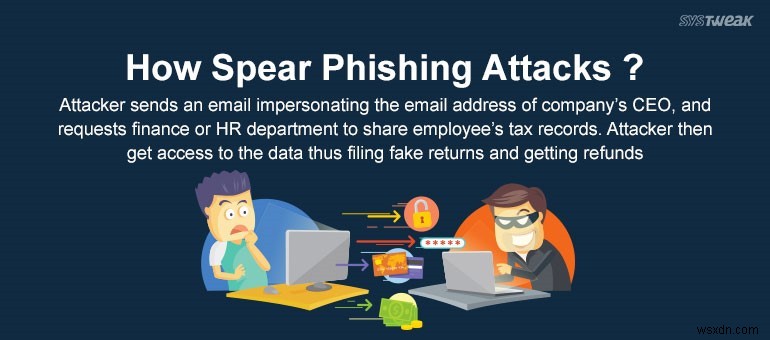
Kẻ tấn công gửi email cho nhân viên, mô phỏng convincingly địa chỉ email của CEO công ty yêu cầu họ chia sẻ biểu mẫu W-2 của nhân viên. Điều này cho kẻ tấn công truy cập dữ liệu cá nhân nhân viên, giúp họ nộp khai thuế giả và nhận hoàn tiền.
Nếu bạn sống ở Anh, bạn có thể thấy tấn công lừa đảo mạo danh HM Revenue & Customs (Cục Thuế Anh), hứa hẹn hoàn tiền. Bấm vào liên kết trong email sẽ chuyển hướng bạn đến trang web hợp pháp yêu cầu tên, địa chỉ, điện thoại, chi tiết thẻ tín dụng, tên娘 trước khi kết hôn của mẹ và số ID. Do đó, cho kẻ tấn công truy cập tất cả thông tin mật, dẫn đến đánh cắp danh tính đầy đủ.
Xem Thêm: Gmail Là Nạn Nhân Mới Nhất Của Tấn Công Lừa Đảo!
Các mồi câu tương tự đã được báo cáo tại Pháp, Úc và Mỹ.
Nhiều doanh nghiệp và nhân viên bị lừa bởi tấn công spear-phishing này. Nó lừa nhân viên từ bộ phận nhân sự hoặc tài chính gửi biểu mẫu W-2 của công ty cho CEO hoặc quản lý cấp cao, người yêu cầu biểu mẫu giải thích là do khẩn cấp tài chính.
Biểu Mẫu W-2
Biểu Mẫu W-2 Là Gì?
Biểu mẫu W-2 là biểu mẫu thuế liên bang Hoa Kỳ do nhà tuyển dụng cấp, khai báo số thuế nhân viên đóng trong năm. Nó bao gồm tên nhân viên, SSN (Số an sinh xã hội) và dữ liệu mật khác. Nó còn được gọi là khai báo thông tin.
Chỉ nhân sự được ủy quyền, bộ phận nhân sự hoặc tài chính mới có quyền truy cập dữ liệu này.
Spear Phishing Là Gì?
Spear phishing là cuộc tấn công giả mạo email nhắm vào tổ chức hoặc cá nhân cụ thể, tìm cách truy cập thông tin mật. Nó dùng chiến thuật khéo léo để thu hút sự chú ý của nạn nhân như: mạo danh, kỹ thuật vượt qua kiểm soát truy cập.
Spear Phishing Hoạt Động Như Thế Nào?
Spear phishing tập trung vào cá nhân hoặc nhân viên được chọn lọc. Trong hầu hết các trường hợp, kẻ tấn công không phải làm việc quá nhiều, vì hầu hết công ty đăng tải đầy đủ họ tên, chức danh và email của người điều hành, khiến việc truy cập dữ liệu dễ dàng hơn. Do đó, trở thành kho báu cho kẻ xấu, gửi email lừa đảo và mạo danh một người.
Xem Thêm: Các Mối Đe Dọa Mạng Sẽ Xu Hướng Trong Những Năm Tới!
Phòng Chống Spear Phishing
Bất kỳ hình thức lừa đảo nào cuối cùng dẫn đến xâm phạm dữ liệu nhạy cảm. Nếu bỏ qua, công ty sẽ chứng kiến vi phạm dữ liệu, đánh cắp danh tính. Một số sự kiện đáng chú ý nơi công ty mất hàng triệu đô la và phải xâm phạm hồ sơ khách hàng: JP Morgan, Home Depot, và Target.
Kẻ tấn công không chỉ nhắm vào doanh nghiệp lớn mà còn tập trung vào doanh nghiệp vừa và nhỏ. Công ty nhỏ có cơ sở hạ tầng an ninh kém hơn do ít nhân viên, do đó dễ bị nhắm mục tiêu.
Vì email là phương tiện giao tiếp phổ biến nhất trong tổ chức, quan trọng phải bảo mật nó chống lại các tấn công spear phishing có thể xảy ra. Nhân viên nên được trang bị kiến thức để chống lại các kỹ thuật lừa đảo khác nhau.
Họ nên biết cách phân biệt giữa email thật và email lừa đảo.
Dưới đây là một số chỉ dẫn có thể bảo vệ bạn và người khác khỏi lừa đảo này:
1. Điều đầu tiên và phổ biến nhất để nhận ra email đáng ngờ là nó sẽ có lỗi chính tả, từ vựng lạ.
- Nên có mạng lưới an ninh mạnh để không ai có thể vượt qua.
- Nếu nhận email yêu cầu thông tin mật, hãy xác nhận trước bằng cách liên hệ trực tiếp với người được cho là yêu cầu thông tin. Không bao giờ cố gắng liên hệ qua số điện thoại hoặc email cung cấp trong email đáng ngờ. Thay vào đó, đối chiếu với nguồn tin cậy.
- Không chia sẻ/gửi thông tin mật qua email không mã hóa.
- Nộp khai thuế và không lưu dữ liệu trên máy.
- Không lưu tên người dùng hoặc mật khẩu trên hệ thống công khai/chính thức.
- Cuối cùng, Hãy Suy Nghĩ Trước Khi Nhấp!