
Bạn bước vào siêu thị, camera trần nhà gửi khuôn mặt bạn đến mainframe công ty để phân tích nhận diện khuôn mặt. Bạn đăng nhập Facebook, keylogger trên máy tính gửi mật khẩu đến tòa nhà bảo mật bí mật ở Bắc Kinh. Những điều này nghe như phim? Tin hay không, chúng có thể xảy ra với bạn mỗi ngày.
Nhiều người lơ là những cách họ bị giám sát gần như mỗi ngày, ở khía cạnh nào đó cuộc sống. Có thể khi giao dịch tại cửa hàng, rút tiền ATM, hoặc chỉ nói chuyện điện thoại khi đi đường.
Bước đầu bảo vệ bản thân là hiểu mối đe dọa giám sát lớn nhất thực sự tồn tại. Bước tiếp theo là采取预防措施保护自己。在这篇文章中,您将了解这些监视威胁,以及一些保护自己的方法。
Nhận diện khuôn mặt
Dấu hiệu đầu tiên có gì sai trong giám sát tiêu dùng đến tháng 11 năm 2013, khi Guardian báo cáo nhà bán lẻ Anh Tesco cài đặt công nghệ quét khuôn mặt tiên tiến gọi là OptimEyes, cho mục đích marketing.
Ý định của hệ thống vượt xa camera an ninh điển hình trong cửa hàng. Thay vào đó, nó quét mắt khách mua xăng để xác định tuổi và giới tính nhằm truyền quảng cáo mục tiêu đến màn hình tại trạm xăng.
Việc sử dụng công nghệ này chỉ mở rộng. Công ty như Face First cung cấp công nghệ giám sát cho nhà bán lẻ dùng nhận diện khuôn mặt tiên tiến để xác định kẻ ăn cắp hàng biết và cảnh báo quản lý cửa hàng. Công nghệ cũng dùng nhận diện khách quen "tốt", để họ nhận đối待 VIP – đảm bảo họ quay lại.
Đối với nhà bán lẻ công nghệ này hứa hẹn, nhưng nó là mối quan tâm quyền riêng tư đáng lo ngại cho người tiêu dùng và người ủng hộ quyền riêng tư.dating back to 2012, khi này mới chín muồi, Hiệp hội Người tiêu dùng gửi thư công khai cho Ủy hội Thương mại Liên bang (FTC), khuyên cơ quan công nghệ – tuy cực hữu ích cho bán lẻ và quảng cáo – có thể gây vấn đề quyền riêng tư nghiêm trọng cho người tiêu dùng.
"Việc lắp đặt thiết bị nhận diện khuôn mặt khắp trung tâm thương mại, siêu thị, trường học, phòng khám và vỉa hè thành phố có thể nghiêm trọng làm suy yếu mong muốn và kỳ vọng ẩn danh của cá nhân."
Hiệp hội Người tiêu dùng chỉ ra công nghệ nhắm trẻ em có thể làm trầm trọng hơn dịch béo phì thanh niên, và nhắm thanh niên với sản phẩm giảm cân có thể làm trầm trọng hơn vấn đề tự trọng. Vấn đề nghiêm trọng nhất là không có hướng dẫn ngăn cản công ty thu thập và lưu trữ thông tin giám sát về bạn và hành vi mua sắm.
"Phần mềm phát hiện và nhận diện khuôn mặt có thể mang lại lợi ích hữu hình cho người tiêu dùng. Đồng thời, chúng ta không thể bỏ qua thực tế công nghệ này đặt ra rủi ro quyền riêng tư đáng kể và đe dọa nghiêm trọng quyền ẩn danh của người tiêu dùng."
Lần sau đi mua sắm, hãy để mắt đến camera trần nhà theo dõi mọi động tác!
Hack webcam
Tháng 5 năm 2014, quan chức Mỹ bắt 90 người thuộc tổ chức "Blackshades". Blackshades sản xuất và bán phần mềm cho hacker kết nối vào bất kỳ máy tính chạy Windows và kiểm soát webcam. Một sinh viên đại học bị bắt vì dùng phần mềm chụp ảnh khiêu dâm của Hoa hậu Teen USA.
Nếu bạn thắc mắc có nên lo lắng, hãy xem thực tế tổ chức bán hàng nghìn bản tổng $350.000, ước tính 700.000 nạn nhân trên 100 quốc gia kể từ 2010. Đúng, hoàn toàn có thể hack webcam, như James gần đây giải thích.
Phần đáng sợ của phần mềm là không chỉ webcam dễ bị tổn thương. Hacker truy cập nhấn phím và mật khẩu, chụp màn hình, và truy cập file máy tính. An toàn duy nhất có thể yên tâm là nạn nhân cần bị lừa bấm liên kết độc cài phần mềm xấu. Nếu bạn đủ khéo nhận diện email lừa đảo, và tránh bấm liên kết web đáng ngờ, bạn có thể bảo vệ mình khỏi mối đe dọa này.
Nghe đơn giản để an toàn đúng không? Hãy suy nghĩ lại.
Tháng 12 năm 2014, phóng viên Sophie Curtis của Telegraph nhờ "hacker đạo đức" John Yeo, nhân viên Trustwave, thử hack máy tính cô. Hacker làm việc chăm chỉ tìm hiểu về Sophie trực tuyến, và cuối cùng tạo email giả lừa Sophie bấm – ngay lập tức nhiễm virus laptop và cho hacker truy cập mọi thứ, bao gồm webcam. Ngay người tin mình miễn dịch cũng bị lừa.
Tháp giả di động
Tháng 9 năm 2014, tin đồn nổi lên về "tháp giả di động" bị nghi ngờ chặn liên lạc điện thoại khắp nước. Tháp này được xác nhận bởi điều tra viên Aaron Turner, chủ công ty bảo mật di động Integricell.
Aaron Turner nói The Blaze rằng tháp lạ được thiết lập để lừa điện thoại nghĩ tháp giả là tháp duy nhất khả dụng khu vực.
"Những tháp này lừa điện thoại nói 'Tôi cần nói thông tin 9-1-1 cho bạn,' nhưng rồi không làm."
Theo Turner, tháp – tập trung nhiều ở Pennsylvania và trung tâm Washington D.C. – có thể "phá mở liên lạc" và xem điều gì xảy ra với điện thoại.
Nhiều điều tra viên khác xác nhận "gặp gỡ" tháp giả – nhưng không ảnh thực tế tháp cụ thể nào xuất hiện. Có câu hỏi liệu tháp "chặn" lạ là cánh tay khác của chương trình giám sát liên bang rộng đã dưới chỉ trích. Người khác nghi ngờ tháp có thể là phần của chương trình gián điệp quốc tế.
Chỉ đến tháng 11, hai tháng sau, Wall Street Journal tiết lộ Bộ Tư pháp – về cơ bản cơ quan cảnh sát khắp nước – thực sự đặt "tháp" điện thoại giả trên máy bay qua thiết bị gọi DRTBOX, biệt danh "dirtbox". Được làm bởi Digital Receiver Technology (công ty con của Boeing), thiết bị trông như tháp di động đối với điện thoại, và thực hiện "tấn công người trung gian" để trích xuất thông tin đăng ký từ những điện thoại.
Cơ quan bay những máy bay quanh khu vực đô thị để hút thông tin điện thoại nhiều nhất có thể.
"Máy bay trang bị thiết bị—một số được gọi là 'dirtboxes' bởi cảnh sát vì chữ cái đầu của đơn vị Boeing Co. sản xuất chúng—mô phỏng tháp di động của hãng viễn thông lớn và lừa điện thoại báo cáo thông tin đăng ký duy nhất."
Xác định "danh tính" điện thoại và thông tin vị trí cho phép thực thi pháp luật định vị và theo dõi gần như bất kỳ công dân nào có điện thoại. Hiệp hội Tự do Dân sự Mỹ (ACLU) lọc tài liệu công khai về việc dùng thiết bị "Stingray" bởi cảnh sát bang và địa phương, và xuất bản bản đồ nơi thiết bị đang dùng.
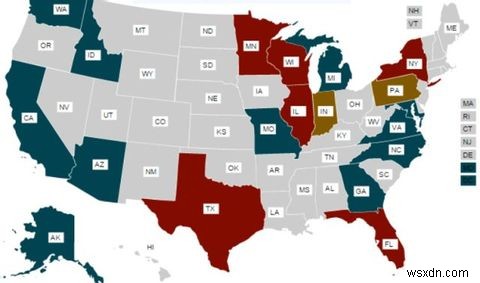
Khi công nghệ tiến bộ nhanh hơn luật pháp, cơ quan thực thi tận dụng tối đa kẽ hở thu thập dữ liệu nhiều nhất có thể. Bạn có thể tìm hiểu thêm về nỗ lực này và nỗ lực giấu giếm tại trang điều tra ACLU. Nếu bạn sống ở khu vực có màu trên bản đồ, khả năng dữ liệu điện thoại và vị trí đã được thu thập bởi cảnh sát địa phương hoặc bang.
Hack chiến tranh mạng Trung Quốc
Nếu bạn nghĩ chỉ chính phủ mình gián điệp bạn, hãy suy nghĩ lại. Cuối tháng 10 năm 2014, Washington Post công bố nhóm nghiên cứu bảo mật xác định nhóm gián điệp mạng Trung Quốc tinh vi gọi là "Axiom" nhắm vào cơ quan chính phủ phương Tây để thu thập thông tin tình báo về chính sách nội bộ và quốc tế Trung Quốc.
Giữa tháng 10, trước khi Washington Post đăng, FBI đã cảnh báo ngành Mỹ, cảnh giác nhóm hacker Trung Quốc tiên tiến chạy chiến dịch thu thập thông tin nhạy cảm và độc quyền từ công ty và cơ quan chính phủ Mỹ.
Theo FBI, nhóm mới là đơn vị thứ hai được nhà tài trợ, theo tiết lộ trước của chuyên gia bảo mật về đơn vị hack chính phủ khác gọi là Quân đội Giải phóng Nhân dân Đơn vị 61398. Nhóm Axiom hoạt động ít nhất bốn năm, nhắm cụ thể lợi ích công nghiệp và kinh tế ở phương Tây.
Điều quan trọng hiểu là nếu bạn làm cho tập đoàn lớn có bí mật độc quyền được bảo vệ tốt, bạn rất có thể bị nhóm Axiom nhắm mục tiêu. Nó triển khai "zero-day exploits" của hệ điều hành Windows – một trong những kỹ thuật hack khó và tiên tiến. Bằng cách xâm nhập công ty hoặc cơ quan qua máy tính của bất kỳ nhân viên đơn lẻ, nhóm có thể cố gắng truy cập mạng hoặc hệ thống, và có thể truy cập bí mật công nghiệp nhạy cảm và có giá trị.
Đừng nghĩ máy tính bạn không phải mục tiêu giá trị cho hacker này. Nó là. Hãy làm việc với nhóm bảo mật công ty và chắc chắn tuân thủ quy tắc và chính sách bảo mật nghiêm túc.
Gián điệp công nghiệp tại hội nghị kinh doanh
Công ty quyết định gửi bạn đến hội nghị ngành năm nay. Có thể là CES hoặc hội nghị công nghệ cool khác. Đóng gói hành lý, bạn nhớ mang laptop công việc, điện thoại do công ty cấp, và tất nhiên USB chứa file quan trọng từ công việc. Hầu hết người, trong sự hào hứng chuyến công tác và thấy nhiều công nghệ cool, không bao giờ nghĩ họ có thể đặt lợi thế cạnh tranh của công ty trên thị trường ở rủi ro.
Làm sao? Bằng cách không bảo mật đúng laptop, điện thoại và dữ liệu khi đi lại. Nhóm gián điệp quốc tế biết du lịch là lúc nhân viên công ty dễ bị tổn thương nhất, nên hội nghị là mục tiêu lớn cho thu thập thông tin công nghiệp.
Có nhiều điểm yếu bảo mật khi đi lại và dự hội nghị, nên quan trọng giữ tất cả trong tâm trí, và采取适当行动保护自己,以免成为工业间谍的受害者。
- Họp video qua mạng khách sạn không an toàn mở ra truyền thông tin mật cho hacker khôn khéo.
- Mất cắp laptop hoặc điện thoại từ phòng khách sạn có thể cung cấp cho đặc vụ thông tin độc quyền lưu trên thiết bị.
- Dùng danh sách mẹo bảo vệ chống giám sát chính phủ điện thoại.
- Dùng laptop công ty ở nơi công cộng cho phép đặc vụ quan sát hoạt động từ sau lưng.
- Cuộc nói chuyện điện thoại về vấn đề công ty nhạy cảm ở nơi công cộng cho phép bất kỳ ai nghe lén bằng cách đứng gần.
- Trình bày tại hội nghị ngành có thể rò rỉ thông tin mật nếu bạn không "làm sạch" trình bày trước.
Năm 2014, Carl Roper viết sách "Đánh cắp Bí mật Thương mại, Gián điệp Công nghiệp, và Đe dọa Trung Quốc", giải thích một số nỗ lực gián điệp công nghiệp Trung Quốc thực sự tập trung thu thập thông tin kỹ thuật từ trình bày công khai tại hội nghị.
"Hội nghị với chủ đề như vật liệu composite, tên lửa, kỹ sư, laser, máy tính, công nghệ hàng hải, không gian, vi điện tử, kỹ thuật hóa học, radar, vũ khí, và truyền thông quang học chỉ là một số hội nghị thú vị mà Trung Quốc sẽ cố gắng tham dự. Dữ liệu từ loại hội nghị này sẽ là những đóng góp đáng kể nhất cho dự án của họ."
Có thể tranh luận thông tin trong trình bày công khai có cung cấp bí mật thương mại cho đặc vụ gián điệp, tuy nhiên trình bày kém "làm sạch" (hoặc hoàn toàn không kiểm duyệt) rất có thể vô tình tiết lộ manh mối lớn về bí mật thương mại.
May mắn có cách bảo vệ. Nếu bạn trình bày cho công ty, luôn chuyển trình bày cho bộ phận Truyền thông hoặc Pháp lý. Một số công ty thậm chí yêu cầu tất cả liên lạc bên ngoài được phê duyệt bởi một hoặc cả hai bộ phận. Đừng quên làm điều này, hoặc có thể mất việc.
- Sử dụng thiết bị hoặc phần mềm báo động mất cắp laptop sẽ cảnh báo người gần đó nếu laptop bị lấy.
- Đảm bảo khóa laptop, và thông tin trên đó được mã hóa đúng. Điều này sẽ giảm đáng kể nguy hiểm gián điệp từ mất cắp laptop.
- Nếu phải mang USB, hãy bảo vệ mật khẩu, hoặc mã hóa bằng phần mềm như Truecrypt.
- Tăng cường bảo mật màn hình khóa di động. Christian đưa ra mẹo khóa màn hình tuyệt vời.
- Dùng laptop ở khu vực không ai có thể đứng hoặc ngồi sau lưng thấy màn hình. Có vẻ như常识, nhưng quá nhiều người không chú ý.
Kihara gần đây cung cấp danh sách rộng rãi mẹo và biện pháp bảo vệ thêm từ gián điệp bất hợp pháp. Đáng đọc.
Nhận thức nhưng đừng ám ảnh
Nhận thức tất cả cách bạn bị gián điệp hàng ngày không có nghĩa bạn phải luôn lo lắng ai đang nghe, đọc email hoặc theo dõi vị trí. Điều đó có nghĩa bạn luôn nhận thức môi trường, và cách dùng công nghệ khi truyền thông tin bạn coi là nhạy cảm hoặc rất cá nhân.
Có nhiều cách né tránh попытки giám sát – thậm chí của chính phủ – bằng cách dùng tài nguyên mã hóa khi xử lý thông tin nhạy cảm, hoặc đơn giản tăng cường môi trường bảo mật máy tính to lớn.
Nhưng khi đã đặt tất cả bảo vệ, hãy ngừng lo lắng. Sống cuộc sống, yên tâm trong kiến thức bạn đã采取适当步骤保护自己。
Duc Dao via Shutterstock, Matej Kastelic via Shutterstock