
Bạn có thể biết rằng Ashley Madison, trang web hẹn hò "kín đáo" nhắm chủ yếu vào vợ chồng ngoại tình, vừa bị hack. Trang web đã gây tranh cãi nhiều năm, chủ yếu bằng cách chạy quảng cáo như thế này:
Kẻ hack, tự xưng là "The Impact Group" (Nhóm Tác động) đang đe dọa phát hành dữ liệu của hàng triệu người dùng (bao gồm hình ảnh gây xấu hổ và thông tin cá nhân) nếu trang web không bị đóng cửa bởi công ty mẹ, Avid Media Life, sở hữu một số trang hẹn hò khác.
Động cơ cho vụ hack dường như là phản đối đạo đức đối với hoạt động của trang web, mặc dù sẽ ngây thơ nếu loại bỏ khả năng mục đích thực sự là tống tiền, và hacker chỉ cố gắng gây nhầm lẫn.
Tất cả 37 triệu người dùng có thể bị ảnh hưởng, cũng như bất kỳ người dùng quá khứ nào - bao gồm những người đã xóa tài khoản. AML đã tuyên bố công khai điều tra nội bộ đang diễn ra, và họ tin rằng họ có ý tưởng tốt về ai đứng sau vụ hack. Theo CEO AML Noel Biderman,
"Chúng tôi đang ở ngưỡng cửa [xác nhận] ai chúng tôi tin là thủ phạm, và đáng tiếc điều đó có thể đã kích hoạt việc xuất bản hàng loạt này [...] Tôi có hồ sơ của họ ngay trước mặt tôi, tất cả thông tin công việc. Chắc chắn đó là một người ở đây không phải nhân viên nhưng chắc chắn đã chạm vào dịch vụ kỹ thuật của chúng tôi."
Cho đến nay, việc báo chí về vấn đề này hơi, nhỉ, hãy gọi là nham hiểm. Có cảm giác chung rằng đây không phải vấn đề nghiêm trọng, và thậm chí có mức độ ủng hộ hacker, bao gồm từ các ấn phẩm lớn như Daily Mail. Cảm giác chung là nạn nhân của vụ hack đã تلقى cái xứng đáng. Hôm nay, tôi muốn nói về lý do phản ứng này thiếu trách nhiệm, và bỏ lỡ một vấn đề lớn hơn nhiều mà chúng ta nên quan tâm.
Hậu quả phức tạp
Hai ngày trước, một người đàn ông tự xưng là người đồng tính Saudi đăng bài trên Reddit xin giúp đỡ. Là người dùng Ashley Madison, anh đối mặt với tử hình nếu tên và ảnh của anh (một số mô tả hành vi tình dục đồng tính) trở nên công khai. Nếu câu chuyện của anh là thật, anh xa lạ so với việc một mình: bản chất ẩn danh, kín đáo của các trang như Ashley Madison hiển nhiên hấp dẫn người đồng tính, đặc biệt ở các khu vực mà quan hệ đồng tính bị coi là tội phạm. Đã có xử tử vì đồng tính năm nay. Thực tế, Saudi Arabia đang gia tăng xử tử năm nay, gọi đó là "hợp lý hóa hệ thống công lý".
Người dùng Reddit ẩn danh đăng:
"Tôi đến từ quốc gia mà đồng tính mang hình phạt tử hình. Tôi học ở Mỹ vài năm gần đây và dùng Ashley Madison trong thời gian đó. Tôi độc thân, nhưng dùng nó vì tôi là gay; quan hệ đồng tính bị xử tử ở quê hương tôi nên tôi muốn giữ các cuộc hẹn hò cực kỳ kín đáo. Tôi chỉ dùng AM để hẹn hò với đàn ông độc thân.[...] TÔI SẮP BỊ GIẾT, TRỨNG PHẠT, HOẶC LUỒNG. VÀ TÔI KHÔNG LÀM GÌ SAI."
Điều này kinh hoàng, nhưng người dùng đồng tính của Ashley Madison không phải là những người duy nhất không phù hợp với叙事 'xứng đáng'.那些管辖权离婚是非法的呢? 那些虐待关系中,配偶可能不敢在身体上要求离婚的情况呢? 那些注册了账户但最终选择不实施的人呢? 所有这些人都应该被曝光吗? 因为如果这信息被公开发布,他们就会被曝光.
Trong tuyên ngôn của hacker, họ ít đồng cảm với hoàn cảnh của hàng triệu người dùng trang web,
"Quá tệ cho những người đàn ông đó, chúng là bụi bẩn ngoại tình và không xứng đáng được kín đáo [...] Với hơn 37 triệu thành viên, chủ yếu từ Mỹ và Canada, một tỷ lệ đáng kể của dân số sắp có một ngày rất xấu, bao gồm nhiều người giàu có và quyền lực."
Rõ ràng, không có khả năng hacker đã suy nghĩ cụ thể đến các tình huống này khi họ viết đó - nhưng đó chính xác là vấn đề. Những hacker này là người tự làm công lý (vigilantes), không phải người bảo vệ dữ liệu có trách nhiệm được giao phó để thực hiện phán đoán tốt. Họ không bao giờ được tin cậy với tất cả thông tin nhạy cảm này, và có lý do tốt cho điều đó!
Nghe về vụ hack này và nói 'tốt cho chúng' là bỏ lỡ trọng điểm. Câu chuyện ở đây không phải về kẻ ngoại tình bị lộ, mà là về việc các công ty chúng ta tin tưởng tôn trọng riêng tư của chúng ta như thế nào - một cách thiếu trách nhiệm. Ashley Madison đã thất bại trong nghĩa vụ bảo vệ riêng tư của người dùng - theo quy mô khổng lồ. Và họ không phải là những người duy nhất.
Mô hình bỏ bê
Cuối tháng 5, một hacker truy cập cơ sở dữ liệu của Adult Friend Finder, trang web hẹn hò - bị cáo buộc tống tiền $100.000, và đăng dữ liệu trực tuyến. Đáp lại, một hacker khác tên Andrew Auerenheimer bắt đầu lộ danh tính nhân vật công众 ngẫu nhiên trên Twitter, bao gồm thói quen tình dục của họ. Những người bị lộ bao gồm nhân viên FAA, và chỉ huy Học viện Cảnh sát Washington. Thông tin của hơn 3.5 triệu người dùng có sẵn trực tuyến. Và, tôi nhấn mạnh, đây không phải trang web 'ngoại tình'. Những người này, phần lớn, không làm gì sai - và tuy nhiên họ thấy mình bị xấu hổ công khai.
Không chỉ hai trang này. Chỉ hai tháng trước, một blogger tên Mircea Popescu nhận ra trang web hẹn hò định hướng fetish FetLife không bảo vệ đúng cách cơ sở dữ liệu khỏi người dùng bên ngoài, cho phép bất kỳ ai có kiến thức code cơ bản khai thác nó và thu thập danh sách chủ yếu của tất cả hồ sơ, hình ảnh, và video. Popescu dùng điều này để tạo ra những gì ông gọi là "FetLife Meatlist" [URL hỏng đã xóa] - một danh sách hàng ngàn nữ người dùng Fetlife dưới 30 tuổi, nhằm mục đích xấu hổ công khai.
Đáng ngạc nhiên, đây là lần thứ hai tôi gặp Popescu trong viết lách. Popescu là thành viên của một nhóm tự xưng "The Bitcoin Lordship" (Quý tộc Bitcoin), những người phản đối việc tăng kích thước block Bitcoin cần thiết vì một số lý do rất ngốc nghếch và ngắn النظر. Tôi nhớ đã nghĩ ông ta đặc biệt là sự kết hợp xấu xí của đa nghi, tự khắc, và tàn nhẫn. Tôi giờ cảm thấy được vindicated (biên minh) trong đánh giá đó, và hơi hài lòng blog của ông dường như đã shutdown (đóng cửa) trong hỗn loạn sau đó.
Tin tôi đi: không có giá trị gì bị mất.
Tuy nhiên, lại một lần nữa, tập trung vào động cơ của hacker (dù ác độc đến đâu) là bỏ lỡ trọng điểm. Kẻ ngoại tình thâm niên và người phản xã hội, dù nhiều màu sắc, là sự phân tâm từ câu chuyện thực sự ở đây, đó là những trang web này đã thất bại bao la trong việc cung cấp ngay cả an ninh máy tính cơ bản và cần thiết nhất.
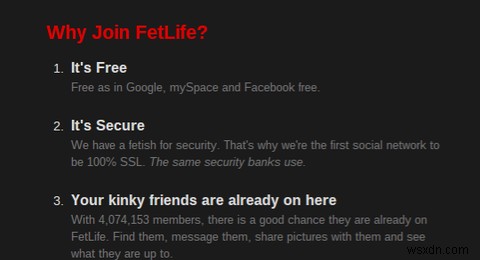
FetLife tự hào trong quảng cáo rằng họ có "Fetish for security" (Sướng an ninh), và nhấn mạnh việc dùng SSL. Secure Socket Layer là tiêu chuẩn toàn web, được dùng bởi hầu như mọi trang web và trình duyệt của người dùng của họ. Thực tế, bất kỳ ai có kiến thức cơ bản về script web có thể (hợp pháp!) cào (scrape) mọi thông tin từ trang web FetLife, vì họ không làm phiền bảo vệ nó. Ashley Madison và Adult Friend Finder có tội lỗi an ninh tương tự.
Những trang web này (và có thể nhiều trang khác chưa bị phát hiện) đã lơ là đến mức khó tin, בהתח鑑于敏感性 của信息他们处理。分享观点和对受害者性生活做出判断不会解决这个问题..
Bạn có bị ảnh hưởng bởi vụ hack các trang hẹn hò trực tuyến này? Lo ngại về an ninh thông tin cá nhân trực tuyến? Thảo luận bắt đầu ở bình luận!